

Vid beslut om alla strategiskt viktiga frågor för företaget går anställda igenom en grundläggande försvarsmekanism som är välkänd under namnet 5 steg av reaktion på förändringar (författare E. Kübler-Ross). Den framstående psykologen beskrev en gång de emotionella reaktionerna och identifierade 5 nyckelstadier av emotionell respons: förnekelse, ilska, förhandling, depression och till slut, acceptans. Vi har förberett en artikelserie om certifiering enligt ISO 27001, där vi kommer att diskutera varje av stadierna. Idag kommer vi att berätta om den första av dem – förnekelse.
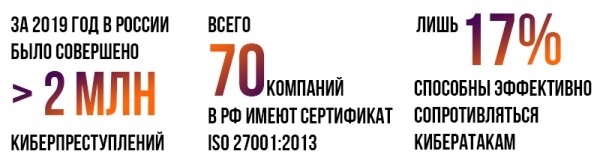
Att få ISO 27001-certifikatet "bara för syns skull" är en tveksam njutning, eftersom det kräver lång och kostsam förberedelse. Dessutom visar , att denna standard är mycket ovanlig i Ryssland: hittills har endast 70 företag genomgått certifiering för överensstämmelse. Däremot är det utomlands en av de mest efterfrågade standarderna som svarar mot de växande behoven hos företag inom informationssäkerhet.
Vårt företag erbjuder ett fullständigt utbud av outsourcingtjänster för redovisningsfunktioner: bokföring och skatteredovisning, löneberäkning och personaladministration. Vi tar en av de ledande positionerna på marknaden, delvis för att utländska företag med enheter i Ryssland litar på att hantera sin konfidentiella information. Detta gäller inte bara våra kunders finansiella processer utan även de personuppgifter vi arbetar med dagligen. Därför är frågan om informationssäkerhet en av våra högsta prioriteringar.
Ofta styrs och deklareras alla affärsprocesser i ryska avdelningar av huvudkontoren för utländska företag, vilket innebär att de måste följa interna gemensamma standarder. På senare tid har några av våra nyckelkunder börjat ompröva sina säkerhetspolicies för att strama åt dem. Detta är utan tvekan kopplat till de globala trenderna kring ökande antal cyberattacker och förluster relaterade till incidenter av informationssäkerhetsbrott. Vid behov av införande av skyddsåtgärder, policies och procedurer för att öka företagets informationssäkerhet kan man klara sig utan ISO/IEC 27001-certifiering och därigenom spara både pengar, tid och oro.
Idag har krav på befintlig informationssäkerhet i företaget börjat dyka upp i utländska beställares anbud. Vissa, för att förenkla sin granskning och standardisera sin strategi, gör ISO/IEC 27001-certifiering till ett obligatoriskt bedömningskriterium.
Vi har haft det så här: en av våra nyckelkunder, certifierade enligt denna standard, har uppenbarligen allvarligt stärkt sitt globala team för informationssäkerhet. Hur fick vi reda på detta? De beslutade att göra en revision av vårt system för informationssäkerhet, eftersom vi erbjuder dem redovisningstjänster och personaladministration – och därmed är skyddet av våra informationssystem avgörande för dem. Den senaste revisionen genomfördes för tre år sedan – den gången gick allt relativt smidigt.
Den här gången blev vi överrumplade av ett sammansvetsat team av indier som snabbt upptäckte ett flertal brister i vårt säkerhetsledningssystem. Auditprocessen påminde om samsara-hjulet – det verkade som om de överhuvudtaget inte hade något mål att nå en slutpunkt i sin granskning. Det var en oändlig rad av frågor, kommentarer, våra svar och bevis på deras verklighet, konferenssamtal och långa filosofiska diskussioner i ett försök att förstå IT-säkerhetsteamets accent. Förresten, auditprocessen pågår fortfarande med varierande intensitet än idag – så småningom har vi lärt oss att acceptera det. Således blev behovet av certifiering oundvikligt.
Kanske klarar vi oss med ISO 9001?
Alla som är mer eller mindre insatta i frågan om certifiering enligt någon ISO-standard förstår att grunden för var och en av dem är certifikatet ISO 9001 "Kvalitetsledningssystem". Det är troligtvis det mest populära certifikatet just nu bland alla ISO-standarder. Vi hade det inte – och vi beslutade oss för att inte skaffa det. Det fanns flera skäl till detta:
- den tveksamma ekonomiska effektiviteten av att ha denna certifiering för företaget;
- våra interna processer var redan i stor utsträckning anpassade till denna standard;
- att få detta certifikat skulle kräva extra tid och pengar.
Därför beslutade vi att direkt implementera ISO 27001, utan att börja med den "lättare" 9001.
Eller kanske är det ändå inte nödvändigt?
För att gå framåt, har vi flera gånger återkommit till frågan om det är vettigt att skaffa det. Vi började studera ämnet ur alla perspektiv, eftersom vi inte hade någon som helst expertis. Här är missuppfattningarna som fick oss att fundera en gång till.
Missuppfattning nummer 1.
Vi hoppades att standarden skulle ge oss en detaljerad checklista, en lista över policys och andra stadgar. I verkligheten visade det sig att ISO/IEC 27001 är en uppsättning krav på själva informationssäkerhetsledningssystemet och de processer som ska uppbyggas. Baserat på dessa var vi tvungna att självständigt avgöra vad vi skulle skriva eller införa i vårt företag för att uppfylla standardens krav.
Missuppfattning nummer 2.
Vi trodde uppriktigt att det skulle räcka med att studera ett dokument och genomföra det på relativt kort tid själva. I verkligheten insåg vi, när vi läste dokumentet, hur många angränsande standarder vår standard hänger ihop med och hur många standarder vi behövde bekanta oss med (åtminstone ytligt). "Körsbäret på toppen av tårtan" var bristen på aktuella standardtexter i öppen tillgång – de behövde köpas från den officiella ISO-webbplatsen.
Missuppfattning №3.
Vi var övertygade om att vi skulle hitta allt som behövdes för att förbereda oss för certifieringen i offentliga källor. Det fanns verkligen mycket material om ISO 27001 på internet, men det var ganska lite konkret information. Nästan inga lättförståeliga steg-för-steg-instruktioner för att förbereda sig för certifieringen fanns, liksom verkliga fall av företag som implementerat denna standard.
Missuppfattning №4.
Vi kommer att skriva riktlinjer, men de kommer inte att fungera! Visst, vårt företag har redan för många regler, ingen kommer att följa ytterligare tre dussin nya riktlinjer. I verkligheten, tack och lov, tog våra anställda sitt uppdrag på allvar för att förstå de nya reglerna och genomförde med framgång testerna på sin kunskap om informationssäkerhetssystemets dokument.
Missuppfattning №5.
Vid den tiden kunde vi inte tydligt bedöma vilken nytta vi skulle få av vårt arbete. Då var efterfrågan på detta certifikat inte så stor och vår nyckelkund, som ställer de högsta krav, dök upp långt innan certifieringen. Erfarenheten visade att vi klarade oss även utan standarden.
Vid en tidpunkt insåg vi att vi i en kaotisk ordning stängde de olika luckorna tack vare kundens krav. Varje gång uppfann vi nya riktlinjer eller lösningar. Och vi kom äntligen fram till att det skulle vara mycket enklare att systematisera processen, vilket i framtiden skulle spara oss mycket arbetskraft. Standarden syftade till att förenkla denna uppgift.
Nu, två år senare, ser vi en trend med ökande efterfrågan och intresse för denna fråga från de största internationella kunderna.
Slutligt beslut.
Avslutningsvis vill vi säga att branschledarna har fått ISO/IEC 27001-certifikatet, vilket har fått andra stora leverantörer (inklusive oss) att tänka efter kring denna fråga. Självklart kan en vacker rad i företagets marknadsföringsmaterial – på webbplatsen, i sociala medier, i reklambroschyrer osv. – betraktas som en trevlig bonus, men är det värt att spendera så mycket resurser på den? Vi har kommit fram till att det för oss är mer än bara en vacker rad, och vi har gett oss in i detta projekt.
Källa: habr.com
