

Välkommen till den 9:e lektionen! Efter en kort paus för majhelgen fortsätter vi våra publiceringar. Idag ska vi diskutera ett minst lika intressant ämne, nämligen — Application Control och URL-filtrering. Det som ibland får Check Point att köpa. Behöver du blockera Telegram, TeamViewer eller Tor? Det är därför Application Control behövs. Dessutom kommer vi att ta upp en annan intressant blade — Content Awareness, och dessutom diskutera vikten av HTTPS-inspektion. Men allt i sin ordning!
Som ni minns började vi i lektion 7 diskutera policyn för Access Control, men hittills har vi endast berört blade Firewall och lekt lite med NAT. Nu lägger vi till tre nya blades — Application Control, URL-filtrering och Content Awareness.
Application Control & URL Filtering
Varför betrakta jag App Control och URL Filtering i samma lektion? Det är inget slump. Det är faktiskt ganska svårt att tydligt skilja mellan en applikation och en webbplats. Låt oss säga Facebook. Vad är det? En webbplats? Ja. Men den består av många mikroapplikationer. Spel, video, meddelanden, widgets, osv. Och allt detta bör helst hanteras. Därför aktiverar man alltid App Control och URL Filtering tillsammans.
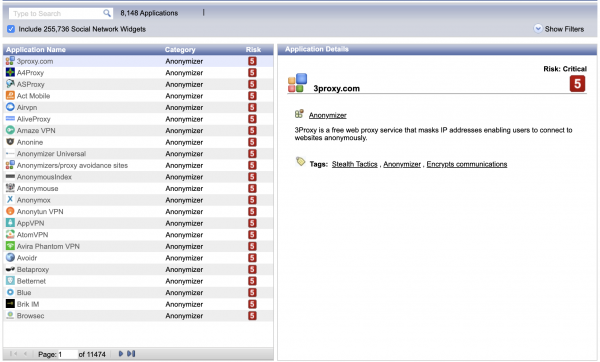
Nu är det dags att diskutera databasen för applikationer och webbplatser. Du kan se dem i SmartConsole via Object Explorer. Där finns en speciell filter för Applications/Categories. Dessutom finns det en speciell resurs — . Där kan du alltid se om det finns en viss applikation (eller resurs) i Check Points databas.
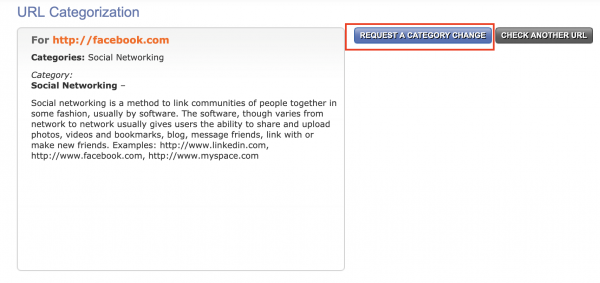
Det finns också en tjänst , där du alltid kan kontrollera vilken "Check Point"-kategori en viss resurs tillhör. Du kan till och med begära en ändring av kategorin om du anser att den är felaktigt definierad.
I övrigt är det ganska självklart med dessa blades. Du skapar en accesslista, anger resursen/applikationen som ska blockeras eller istället tillåtas. Det är allt. Lite senare kommer vi att se detta i praktiken.
Content Awareness
Jag ser ingen mening med att upprepa detta ämne inom ramen för vår kurs. Jag har mycket noggrant beskrivit och visat denna blade i den föregående kursen — .
HTTPS Inspection
Detsamma gäller för HTTPS-inspektionen. Jag har ganska utförligt beskrivit både den teoretiska och praktiska delen av denna mekanism här — . Men HTTPS-inspektion är viktig inte bara för säkerhet, utan också för noggrannheten i att identifiera applikationer och webbplatser. Detta diskuteras i videolektionen nedan.
Videolektion
I den här lektionen kommer jag att gå igenom det nya konceptet av Layer, skapa en grundläggande blockeringspolicy för Facebook, införa ett förbud mot nedladdning av körbara filer (med hjälp av Content Awareness) och visa hur man aktiverar HTTPS-inspektion.
Håll dig uppdaterad för mer och gå med i vår 🙂
Källa: habr.com
