

ACL (Access Control List) på nätverksenheter kan implementeras både hårdvaru- och mjukvarubaserat, eller mer vanligt uttryckt hardware och software-based ACL. Om mjukvarubaserade ACL är tydliga, det vill säga regler som lagras och behandlas i RAM (det vill säga på Control Plane), med alla därav följande begränsningar, så kommer vi att undersöka hur hårdvarubaserade ACL implementeras och fungerar i vår artikel. Vi kommer att använda switchar från ExtremeSwitching-serien från Extreme Networks som exempel.
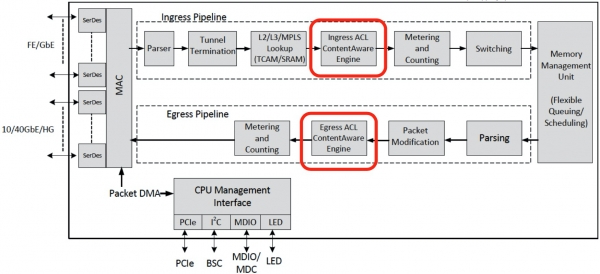
Eftersom vi är intresserade av just hårdvarubaserade ACL är den interna implementeringen av Data Plane, eller de användna chipp med ASIC, av största vikt för oss. Switchar i alla serier från Extreme Networks är byggda på ASIC från Broadcom, och därför gäller den mesta av informationen nedan även för andra switchar på marknaden som är implementerade med liknande ASIC.
Som man kan se i bilden ovan är det "ContentAware Engine" som direkt ansvarar för operationen av ACL i chippet, uppdelat i ingång och utgång. Arkitekturellt är de identiska, men "egress" är mindre skalbar och mindre funktionell. Fysiskt är båda "ContentAware Engine" TCAM-minne plus tillhörande logik, och varje användar- eller systemregel för ACL är en enkel bitmask (bit-mask) som skrivs in i detta minne. Det är just därför som behandlingen av trafik av chippet sker paket för paket utan prestandaförsämring.
Fysiskt delas samma Ingress/Egress TCAM logiskt upp i flera segment (beroende på minnesmängd och plattform), så kallade "ACL slices". Till exempel sker samma sak med en fysisk hårddisk i din laptop när du skapar flera logiska enheter – C:>, D:>. Varje ACL-slice består i sin tur av minnesceller i form av "rader" där "rules" (regler/bitmasker) skrivs in.
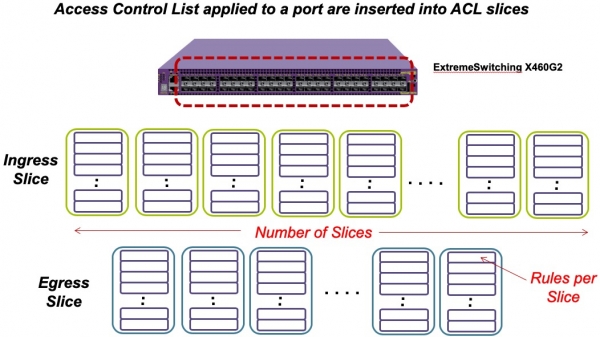
Uppdelningen av TCAM i ACL-slices bygger på en viss logik. I varje separat ACL-slice kan endast kompatibla "rules" skrivas. Om något av "rules" inte är kompatibelt med det föregående, kommer det att skrivas i nästa ACL-slice i ordningen, oavsett hur många lediga rader för "rules" som finns kvar i det föregående.
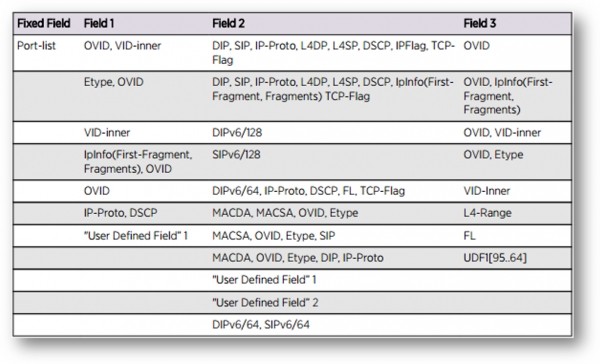
Varifrån kommer då denna kompatibilitet eller inkompatibilitet av ACL-regler? Tanken är att en "rad" TCAM, där "regler" skrivs, har en längd av 232 bitar och delas upp i flera fält – Fixed, Field1, Field2, Field3. 232 bitar eller 29 byte TCAM-minne är mer än tillräckligt för att skriva en bitmask för en viss MAC- eller IP-adress, men är betydligt mindre än hela Ethernet-paketets rubrik. I varje enskild ACL-slice utför ASIC en oberoende uppslagning baserat på de inställda bitmaskerna i F1-F3. I allmänhet kan denna uppslagning göras i de första 128 byte av Ethernet-rubriken. Just på grund av att sökningen kan göras i 128 byte, medan endast 29 byte kan skrivas, måste en förskjutning (offset) ställas in relativt paketets början för en korrekt uppslagning. Förskjutningen för varje ACL-slice ställs in vid skrivningen av den första regeln, och om det vid skrivning av en efterföljande regel upptäcks ett behov av en annan förskjutning, anses detta regel inkompatibelt med den första och skrivs in i nästa ACL-slice.
I tabellen nedan ges ordningen för kompatibiliteten av villkor som skrivs in i ACL. Varje enskild rad innehåller de bitmasker som är kompatibla med varandra och inkompatibla med andra rader.
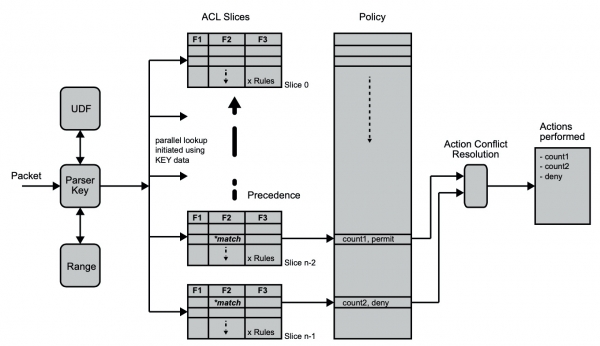
Varje enskilt paket som behandlas av ASIC startar en parallell uppslagning i varje ACL-slice. Kontrollen görs till den första matchningen i ACL-slice, men flera matchningar för samma paket i olika ACL-slice tillåts. Varje enskild "regel" har en motsvarande åtgärd som måste utföras vid en matchning av villkoren (bitmask). Om en matchning sker i flera ACL-slices, fattas beslutet om vilken åtgärd som ska utföras i blocket “Action Conflict Resolution” baserat på prioriteten av ACL-slice. Om det i ACL är angivet både “action” (permit/deny) och “action-modifier” (count/QoS/log/…), kommer endast den mer prioriterade “action” att utföras vid flera matchningar, medan alla “action-modifier” kommer att genomföras. I exemplet nedan visas att båda räknarna ökas och den mer prioriterade “deny” utförs.
med mer detaljerad information om hur ACL fungerar tillgänglig på webbplatsen . Eventuella uppkomna eller kvarstående frågor kan alltid ställas till medarbetarna på vårt kontor – .
Källa: habr.com
