

Användare är inte att lita på. De flesta är lata och väljer komfort framför säkerhet. Enligt statistik skriver 21% ner sina lösenord för arbetskonton på papper, och 50% använder samma lösenord för både arbets- och personliga tjänster.
Miljön är också fientlig. 74% av organisationerna tillåter att personliga enheter tas med till jobbet och kopplas till det företagsnätverket. 94% av användarna kan inte skilja ett äkta e-postmeddelande från ett phishingmeddelande, och 11% har klickat på bilagor.
Alla dessa problem löses av en företagsinfrastruktur för offentliga nycklar (PKI), som möjliggör kryptering och autentisering av e-post och ersätter lösenord med digitala certifikat. Denna infrastruktur kan byggas på Windows Server. Enligt , är Active Directory Certificate Services (AD CS) en server som gör det möjligt att skapa en PKI i din organisation och använda kryptografi med offentliga nycklar, digitala certifikat och digitala signaturer.
Men lösningen från Microsoft är ganska kostsam.
Den totala ägandekostnaden för en privat certifikatutfärdare från Microsoft
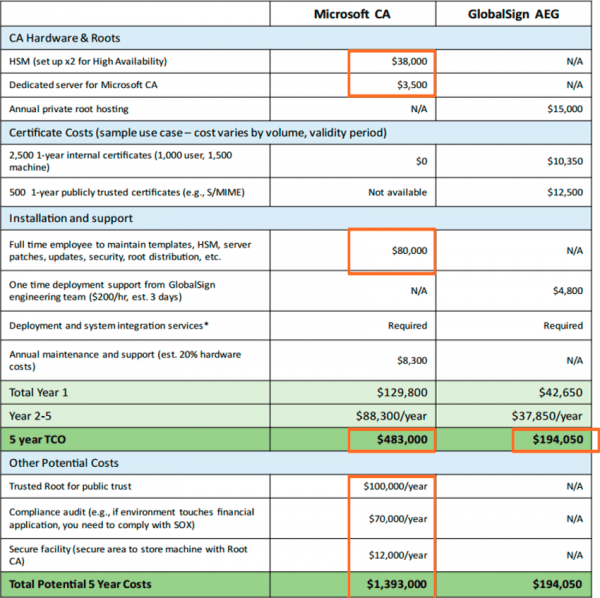
Jämförelse av ägandekostnaden för Microsoft CA och GlobalSign AEG.
I många situationer är det mer bekvämt och billigare att skapa en liknande privat certifikatutfärdare, men med extern förvaltning. Just det här problemet löser GlobalSign Auto Enrollment Gateway (AEG). Den totala ägandekostnaden utesluter omedelbart flera kostnadsposter (inköp av utrustning, supportkostnader, personalutbildning m.m.). Besparingen kan överstiga .
Vad är AEG
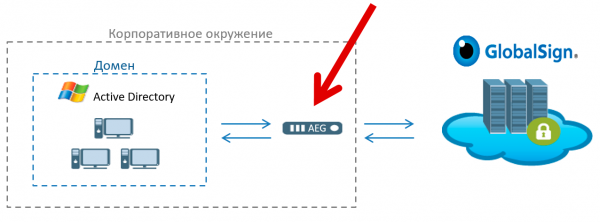
(AEG) är en programvarutjänst som fungerar som en gateway mellan GlobalSigns certifikatstjänster och den företagsmässiga Windows-miljön.
AEG integreras med Active Directory, vilket gör att organisationer kan automatisera registreringen, förberedelsen och hanteringen av GlobalSigns digitala certifikat i Windows-miljön. Genom att ersätta interna certifikatutfärdare med GlobalSigns tjänster ökar företag säkerheten och minskar kostnaderna för att förvalta en komplex och dyr intern certifikatutfärdare från Microsoft.
GlobalSign SaaS-certifikatstjänster är ett mer pålitligt alternativ än svaga och oreglerade certifikat i egen infrastruktur. Att eliminera behovet av att hantera en resurskrävande intern certifikatutfärdare minskar den totala ägandekostnaden för PKI, liksom risken för systemfel.
Stöd för SCEP- och ACME-protokoll utvidgar supportmöjligheterna bortom Windows, inklusive automatiserad utfärdande av certifikat för Linux-servrar, mobila, nätverks- och andra enheter samt datorer med Apple OSX, registrerade i Active Directory.
Ökad säkerhet
Förutom att spara budgeten ökar extern hantering av PKI systemets säkerhet. Enligt en studie av Aberdeen Group blir certifikat allt oftare mål för angripare: de utnyttjar framgångsrikt kända sårbarheter, såsom osäkra självsignerade certifikat, svag kryptering och skrymmande återkallningsmekanismer. Dessutom har angriparna lärt sig mer komplicerade exploateringar, såsom bedräglig utfärdande av certifikat från betrodda CA och förfalskning av certifikat för kodsignering.
«De flesta företag hanterar inte tillräckligt aktivt riskerna kopplade till dessa attacker och är inte beredda att snabbt reagera på kompromiss, — Derek E. Brink, vice president och forskningsledare för IT-säkerhet vid Aberdeen Group. — Genom att ge företag möjlighet att överlåta operativa aspekter av certifikathantering till experter, samtidigt som de behåller företagskontroll över grupppolicyer i Active Directory, strävar GlobalSign efter att säkerställa framtida tillväxt av certifikatanvändning genom att lösa praktiska säkerhets- och förtroendefrågor i en effektiv, kostnadseffektiv distributionsmodell.”
Hur AEG fungerar
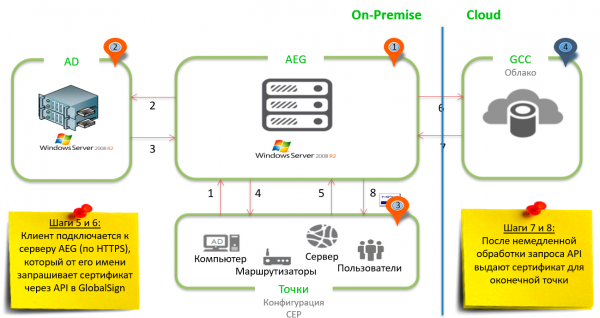
Ett typiskt system med AEG inkluderar fyra nyckelkomponenter för att säkerställa överföring av rätt certifikat till rätt åtkomstpunkter:
- AEG-programvara på en Windows-server.
- Active Directory-servrar eller domänkontrollanter som gör det möjligt för administratörer att hantera och lagra information om resurser.
- Slutpunkter: användare, enheter, servrar och arbetsstationer — praktiskt taget varje objekt som är en "konsument" av digitala certifikat.
- GlobalSign-certifikatcenter eller GCC, som ligger på toppen av en pålitlig plattform för certifikatutfärdande och hantering. Här genereras certifikat.
Tre av de fyra komponenterna som visas finns i kundens lokala miljö, medan den fjärde finns i molnet.
Först förbereds slutpunkterna med hjälp av grupprinciper: till exempel gällande certifikatkontroll för användarauthentisering, S/MIME-begäran för certifikat och så vidare – för den efterföljande anslutningen till AEG-servern. Anslutningen sker säkert via HTTPS.
AEG-servern skickar en begäran till Active Directory via LDAP för att få en lista över certifikatmallar för dessa slutpunkter och skickar denna lista tillsammans med platsen för certifikatcentret till klienterna. När dessa regler mottas ansluter slutpunkterna åter till AEG-servern, denna gång för att begära de faktiska certifikaten. AEG gör i sin tur ett API-anrop med angivna parametrar och skickar det till GlobalSign eller GCC Certifikatcentral för behandling.
Slutligen behandlar serverdelen av GCC begärningarna, vanligtvis inom några sekunder, och skickar ett API-svar tillsammans med certifikatet, som på begäran kommer att installeras på slutpunkterna.
Hela processen tar endast några sekunder och kan helt automatiseras genom att konfigurera slutpunkterna för att automatiskt hämta certifikat med hjälp av grupprinciper.
Unika egenskaper hos AEG
- Registrering kan göras via MDM-plattformen.
- Utvecklat av tidigare anställda från Microsoft Crypto-teamet.
- Kundlös lösning.
- Förenklad implementering och livscykelhantering.
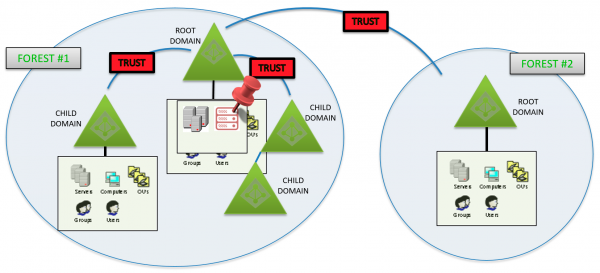
Exempel på arkitekturer
Således innebär extern PKI-hantering genom GlobalSign AEG-gateway en ökad säkerhet, kostnadsbesparingar och minskade risker. En annan fördel är enkel skalbarhet och ökad prestanda. Rätt hantering av PKI säkerställer lång drifttid, förhindrar avbrott i kritiska operationer på grund av ogiltiga certifikat och erbjuder anställda fjärråtkomst till företagets nätverk på ett säkert sätt.
stödjer ett brett spektrum av användningsområden som kräver tvåfaktorsautentisering: från fjärrarbetsgruppens klienter som får tillgång till nätverket via VPN och Wi-Fi, till privilegierad åtkomst till känsliga resurser via smartkort.
GlobalSign - en ledande aktör inom moln- och nätverksbaserade PKI-lösningar för identitetshantering och åtkomstkontroll. För mer information om produkterna kan du kontakta .
Källa: habr.com
