

När chefen en vacker dag ställer frågan: "Varför har vissa fjärråtkomst till arbetsdatorn utan att ha fått särskilt tillstånd?"
blir uppgiften att "stänga" den luckan.
Det finns gott om applikationer för fjärrstyrning över nätet: Chrome Remote Desktop, AmmyAdmin, LiteManager, TeamViewer, Anyplace Control med mera. Om "Chrome Remote Desktop" har en officiell manual för att hantera tillgång till tjänsten, så har TeamViewer licensbegränsningar över tid eller för nätverksförfrågningar och användare "tvingas" på något sätt "synas" för administratörer, så kräver en favorit bland många för privat bruk – AnyDesk, särskild uppmärksamhet, särskilt om chefen säger "Nej!".
Om du vet vad blockering av nätverkspaket baserat på deras innehåll är och du är okej med det, så är det resterande materialet
inte avsett för dig.
Genom att försöka gå från motsatt håll, handlar det om vad som bör tillåtas för att programmet ska fungera, därmed blockerades DNS-posten *.net.anydesk.com. Men AnyDesk är inte så lätt, blockering av domännamnet påverkar inte det.
En gång hade jag löst uppgiften att blockera "Anyplace Control" som kom till oss med något tvivelaktigt program, och det löstes genom att blockera ett par IP-adresser (jag skyddade mig med antivirus). Utmaningen med AnyDesk, efter att jag manuellt hade samlat in mer än ett dussin IP-adresser, inspirerade att undvika rutinmässigt manuellt arbete.
Det upptäcktes också att det finns en rad filer med inställningar i "C:ProgramDataAnyDesk", och i filen ad_svc.trace samlas händelser om anslutningar och misslyckanden.
1. Observera
Som redan nämnts gav blockeringen av *.anydesk.com inga resultat i programmets funktion, så det beslutades att analysera programmets beteende i stressiga situationer. TCPView från Sysinternals i handen och vi kör!
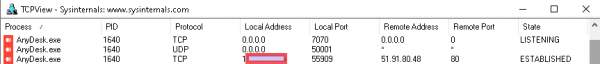
1.1. Det syns att flera intressanta processer "hängde", och endast den som kopplar till en extern adress intresserar oss. De portar som används är bland annat 80, 443, 6568. 🙂 80 och 443 kan vi definitivt inte blockera.
1.2. Efter blockering av adressen via routern, väljs enkelt en annan adress.

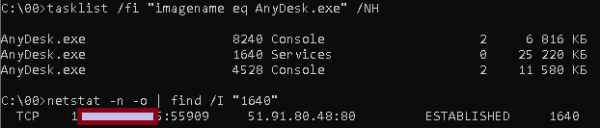
1.3. Konsolen är vår allt! Vi identifierar PID och här hade jag lite tur, eftersom AnyDesk installerades som en tjänst, vilket gör den efterfrågade PID unik.
1.4. Vi identifierar serverns IP-adress baserat på processens PID.
2. Förberedelse
Eftersom programmet för att identifiera IP-adresser sannolikt bara kommer att fungera på min dator, har jag inga begränsningar när det gäller bekvämlighet och lathet, därför C#.
2.1. Alla metoder för att identifiera den efterfrågade IP-adressen är redan kända, det återstår bara att implementera.
string pid1_; //vi tar reda på PID för AnyDesk-tjänsten
using (var p = new Process())
{p.StartInfo.FileName = "cmd.exe";
p.StartInfo.Arguments = " /c "tasklist.exe /fi "imagename eq AnyDesk.exe" /NH /FO CsV | findstr "Services""";
p.StartInfo.UseShellExecute = false;
p.StartInfo.RedirectStandardOutput = true;
p.StartInfo.CreateNoWindow = true;
p.StartInfo.StandardOutputEncoding = Encoding.GetEncoding("CP866");
p.Start();
string output = p.StandardOutput.ReadToEnd();
string[] pid1 = output.Split(','); //översätter svaret till en array
pid1_ = pid1[1].Replace(""", ""); //vi tar det andra elementet utan citattecken
}
På liknande sätt hittar vi tjänsten som har skapat anslutningen, jag kommer bara att visa huvudkommandot.
p.StartInfo.Arguments = " /c " netstat -n -o | findstr /I " + pid1_ + " | findstr "ESTABLISHED""";Resultatet av detta blir:

Från raden extraherar vi på liknande sätt som i föregående steg den tredje kolumnen och tar bort allt efter ":". Som resultat har vi vår efterfrågade IP.
2.2. Blockering av IP i Windows. Om det i Linux finns Blackhole och iptables, så visade sig metoden för att blockera en IP-adress på en rad, utan att använda en brandvägg, i Windows vara ovanlig.
Men vilka verktyg som fanns...
route add vår_hittade_IP_adress mask 255.255.255.255 10.113.113.113 if 1 -pNyckelparameter "if 1" skickar rutten till Loopback (För att visa tillgängliga gränssnitt kan man köra route print). Och DET ÄR VIKTIGT! Nu krävs det att programmet körs med administratörsrättigheter, eftersom ändring av rutten kräver högre rättigheter.
2.3. Visning och sparande av identifierade IP-adresser är en trivial uppgift och kräver ingen förklaring. Om man tänker efter kan man också bearbeta filen ad_svc.trace för AnyDesk själv, men det kom jag inte att tänka på direkt + det kan finnas begränsningar för den.
2.4. Det konstiga ojämna beteendet hos programmet är att när man "taskkill" processen för tjänsten i Windows 10, startar den om automatiskt, medan den i Windows 8 avslutas, vilket lämnar kvar endast konsolprocessen utan återanslutning, det är helt ologiskt och imprecist.
Att ta bort processen som har anslutit till servern gör att man kan "tvinga" en återanslutning till nästa adress. Genomförs på samma sätt som tidigare kommandon, så jag ger bara:
p.StartInfo.Arguments = " /c taskkill /PID " + pid1_ + " /F";Dessutom startar vi programmet AnyDesk.
 //запускаем программу которая расположена по пути path_pro
if (File.Exists(path_pro)){
Process p1 = Process.Start(path_pro);}
2.5. Vi kommer att kontrollera statusen för AnyDesk en gång i minuten (eller oftare?), och om den har anslutit sig, det vill säga om anslutningen är ETABLERAD – blockera denna IP och börja om – vänta tills den ansluter, blockera och vänta igen.
3. Attack
Kod har "kastats" för att visualisera processen, så det beslutades att "+" ange den hittade och blockerade IP:n och "." – upprepa kontrollen utan framgångsrik anslutning från AnyDesk.
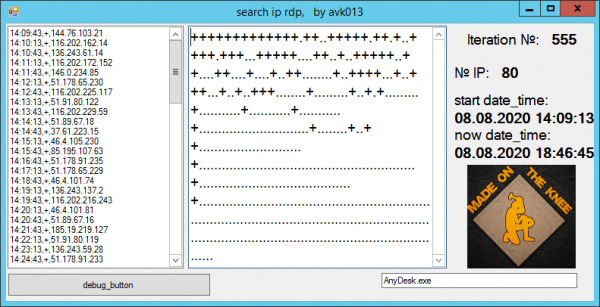
→
Som resultat...
Programmet fungerade på flera datorer med olika Windows OS, med versioner av AnyDesk 5 och 6. Efter 500 iterationer samlades cirka 80 adresser. Efter 2500 – 87 och så vidare...
Med tiden nådde antalet blockerade IP:n över 100.
Länk till den slutliga textfilen med adresser: och
Ärendet är avslutat! IP-adresspoolen har lagts till i reglerna för den primära routern via skriptet och AnyDesk kan helt enkelt inte skapa en extern anslutning.
Det finns en konstig punkt, i de ursprungliga loggarna är det synligt att adressen boot-01.net.anydesk.com. Vi har naturligtvis blockerat alla värdar *.net.anydesk.com med en allmän regel, men konstigheten ligger inte i detta. Varje gång vid en vanlig ping från olika datorer ger detta domännamn olika IP. Kontroll i Linux:
host boot-01.net.anydesk.com
som och DNSLookup ger endast en IP-adress, men denna adress är variabel. Vid analys av anslutningar TCPView returnerar oss PTR-poster för IP-adresser av typen relay-*.net.anydesk.com.
Teoretiskt: eftersom ping ibland går till en obekant, oblockerad värd boot-01.net.anydesk.com kan vi hitta dessa IP:n och blockera dem, detta kan göras med ett vanligt skript för Linux OS, här behöver vi inte ens installera AnyDesk. Analysen visade att dessa IP ofta "överlappar" med dem som hittades från vår lista. Kanske är det just den värden som programmet ansluter till innan det börjar "brute-force" kända IP-adresser. Jag kanske senare kompletterar artikeln med del två i sökandet efter värdar, även om programmet just nu inte etablerar några externa anslutningar överhuvudtaget.
Jag hoppas att ni inte såg något olagligt i det ovanstående, och att skaparna av AnyDesk ser på mina handlingar sportligt.
Källa: habr.com
