

Ansible-gemenskapen fortsätter att imponera med nytt innehåll – plugins och moduler – vilket skapar mycket nytt arbete för dem som är involverade i Ansible-underhåll, eftersom ny kod måste integreras så snabbt som möjligt i repositoryn. Det är inte alltid möjligt att hålla tidsramarna, och lanseringen av vissa produkter som är redo för release skjuts upp till nästa officiella version av Ansible Engine. Fram till nyligen hade slutanvändaren endast ett sätt att få nytt Ansible-innehåll – tillsammans med den nya versionen av Ansible Engine.
För att lösa detta problem har Ansible-gemenskapen påbörjat arbetet med mer flexibla alternativ för skapande och mottagande av innehåll.
Red Hat Ansible Engine 2.8: på väg mot nya metoder för hantering av Ansible-innehåll
Som ett svar på användarnas förfrågningar har förändringar införts i Ansible Engine 2.8 som rör hanteringen av innehåll, som inte ingår i den officiella releasen.. Dessa förändringar kommer att möjliggöra ett nytt sätt att leverera innehåll till användarna, vilket inte kommer att bero på dem som underhåller Ansible vid hantering av både Ansible-innehåll och koden för själva plattformen.
Det planeras att i kommande releaser kommer innehållsskapare att kunna leverera sitt innehåll i form av speciella paket, så kallade Samlingar (Collection), som kan installeras i den avsedda utförandeplatsen på huvudnoden för Ansible (control node) eller på den hanterade noden (managed node). Skaparen av samlingarna kommer att direkt i paketet ange detaljer för utförande med hjälp av roller och playbooks. Tack vare ovan nämnda förändringar i Ansible Engine kommer samlingar att bli ett av verktygen som möjliggör att avskilja utgivningen av innehåll från utgivningen av officiella versioner av Ansible Engine..
Den nya konstruktionen Become
Konstruktionen Become har funnits länge, men från och med version 2.8 används ordet BECOME som standard i Ansible Engine för att begära lösenord vid höjning av privilegier (sudo-privilegier på *nix-system eller enable-läge på nätverksenheter). Med andra ord, nu är BECOME ett standardverktyg för privilegiehöjning som redan hanterar den målservern.
Så här ser ett exempel på användning ut:
ansible-playbook --become --ask-become-pass site.yml
BECOME lösenord:
Dessutom har Ansible Engine 2.8 fått en BECOME-plugin som fungerar som doas på Linux och som runas på Windows, och möjliggör att utföra åtgärder i egenskap av en angiven användare. För att höja privilegier på nätverksenheter används become-pluginen enable.
Sök efter Python-tolk
Du har kanske stött på ett sådant fel:
/usr/bin/python: bad interpreter: No such file or directory
Saken är den att i tidigare versioner av Ansible Engine ansågs som standard att huvud (används som standard) Python-tolken finns i mappen /usr/bin/python. Från och med version 2.8 söker Ansible efter tolken på varje målsystem, först genom att kolla i tabellen med sökvägar och namn på den huvudsakliga Python-tolken i olika distributioner, och sedan använder den sorterade listor med backup-tolkar, se mer information i .
Retry-filer skapas inte längre som standard
Har du letat efter .retry-filer på disken länge? Om du har använt Ansible länge finns det säkert många av dem, och de tar bara upp användbart utrymme. Från och med version 2.8 skapar Ansible Engine dessa filer inte längre som standard (vilket kan ändras genom att redigera den standardanvända filen ansible.cfg).
Uppdaterad Play Recap
Utdrag från :
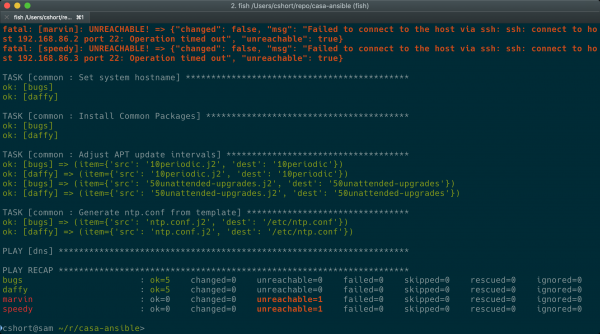
Play Recap räknar nu uppgifter (tasks) med status ignored och rescued, samt ok, changed, unreachable, failed och skipped, tack vare två nya statistikkontroller i callback-pluginen default. Failed-uppgifter som har flaggan ignore_errors: yes betraktas som ignored. Failed-uppgifter som sedan har bearbetats av rescue-sektionen betraktas som rescued. Observera att till skillnad från tidigare versioner av Ansible räknas rescued-uppgifter inte längre som failed.
I tabellen Play Recap efter körningen av spelboken har värdarna fått ytterligare kolumner för skipped, rescued och ignored:
Moln och containrar
Version 2.8 innehåller förbättringar och tillägg i moln- och container-moduler för arbete med Amazon Web Services, Microsoft Azure, Google Cloud, Digital Ocean, och . Det är också värt att notera att TOML-filer nu kan användas som inventarie-källa.
Paramiko
Använder du Red Hat Ansible Network Automation? Ansible Engine 2.8 innehåller inte längre paramiko och är inte beroende av det. Som standard använder Ansible Engine ssh. Om du behöver paramiko kan du installera det med kommandot pip install paramiko.
Om du behöver stöd för att använda paramiko inom ramen för din Red Hat-prenumeration, vänligen se artikeln i kunskapsbasen. .
Därmed har den nya versionen av Red Hat Ansible Engine berikats med en imponerande lista av förbättringar och förändringar, som du kan läsa mer om. .
Red Hat Ansible Tower 3.5: mer automatisering.
Sedan slutet av maj finns den nya versionen av Red Hat Ansible Tower 3.5 tillgänglig, som erbjuder flera betydande förbättringar för automatisering. Vi kommer att gå igenom dem, ifall du inte har haft tid att kolla själv.
Så, först och främst nyckelpunkterna:
- Stöd för Red Hat Enterprise Linux 8.
- Stöd för externa lagringslösningar för autentiseringsuppgifter med hjälp av lämpliga plugin:er.
- Stöd för "become"-plugin:er i Ansible Tower.
Dessutom har den nya versionen åtgärdat över 160 registrerade fel och problem.
Stöd för Red Hat Enterprise Linux 8.
Vi upprepar ofta att Red Hat Enterprise Linux (RHEL) är en pålitlig och mångsidig grund för att bygga, till exempel, ett hybridmoln. Ansible Tower 3.5 (precis som Ansible Engine 2.8) erbjuder hantering av RHEL 8-värdar och kan också köras på plattformen Red Hat Enterprise Linux 8 som en styrnod i Red Hat Ansible Automation-systemet.
Externa lagringslösningar för autentiseringsuppgifter
Utöver det inbyggda lagret av autentiseringsuppgifter kan Ansible Tower 3.5 nu också använda externa lagringslösningar för autentiseringsuppgifter, eftersom det ibland krävs att gör autentiseringsuppgifterna mer tillgängliga för distribuerade applikationer. Därför kan den nya versionen av Ansible Tower direkt arbeta med olika lösningar för lagring av lösenord och nycklar, såsom:
- HashiCorp Vault;
- CyberArk AIM;
- CyberArk Conjur;
- Microsoft Azure Key Vault.
Detaljer om hur man arbetar med dessa system kan hittas i dokumentationen. .
Nya plugin:er för att arbeta med inventory och höja privilegier.
I takt med utvecklingen av Ansible Engine erbjuder Ansible Tower 3.5 nya inventory-plugin:er och en plugin för att arbeta med det nya verktyget för höjning av privilegier.
Tack vare Ansible Tower kan nu använda plattformar som Microsoft Azure, Google Cloud Platform och Red Hat OpenStack Platform som inventory-källor, vilket möjliggör arbete med hybrida molnmiljöer "out-of-the-box".
Den nya plugin:en för Privilege Escalation erbjuder en omfattande hantering av uppgifter för höjning av privilegier, vilket ger mycket mer flexibilitet och kontroll jämfört med de traditionella sudo och su.
Omstrukturerat UI-gränssnitt för listor.
I den nya versionen har arbetet med listor blivit mycket mer bekvämt. De kan expanderas för att visa detaljer och kollapsas för att få plats med fler element på skärmen. Listor kan också sorteras efter olika fält och filtreras nästan efter valfri egenskap.
Förbättrade mätningar
Mätningarna har nu så kallade endpoint (\/api\/v2\/metrics), vilket gör att Ansible Tower nu enkelt kan övervakas med hjälp av Prometheus och andra liknande system, dessutom kan flera system, inklusive molntjänster, användas samtidigt.
Ansible Tower 3.5 är redan tillgänglig för nedladdning, kan installeras både lokalt och via Vagrant eller Amazon AMI.
Webbinarier om Ansible: förbättra dina färdigheter
Ständigt tillkommer ett bibliotek av webbinarier i ämnet:
Den 4 juni hölls webbinariet , som handlade om nya och förbättrade funktioner i Red Hat Ansible Tower och Red Hat Ansible Engine. Snart tillgänglig i biblioteket.
På ryska finns.
Källa: habr.com
