

Många har säkert hört talas om Anycast. Med denna metod för nätverksadressiering och ruting tilldelas en IP-adress flera servrar i nätverket. Dessa servrar kan till och med befinna sig på avstånd från varandra i datacenter. Idén med Anycast är att beroende på varifrån förfrågningarna kommer, skickas data till den närmaste servern (enligt nätverkets topologi, mer exakt — BGP-routingprotokollet). På så sätt kan antalet nätverksövergångar (hop) och fördröjning (latency) minskas.
I grund och botten annonseras samma rutt från flera datacenter runt om i världen. På så sätt kommer kunderna att dirigeras till det "bästa" och "närmaste" datacentret baserat på BGP-rutter. Varför just Anycast? Varför använda Anycast istället för Unicast?
Unicast är verkligen lämpligt för en webbplats med en web-server och måttlig trafik. Men om tjänsten har miljoner abonnenter använder man vanligtvis flera web-servrar, var och en med samma IP-adress. Dessa servrar är geografiskt fördelade för att optimera begärningar.
I ett sådant scenario ger Anycast en prestandaförbättring (trafik dirigeras till användaren med minimal fördröjning), säkerställer tjänstens pålitlighet (tack vare fallback-servrar) och lastbalansering — rutingen till flera servrar fördelar effektivt belastningen mellan dem, vilket förbättrar webbplatsens hastighet.
Operatörer erbjuder kunder olika typer av lastbalansering baserat på Anycast och DNS. Kunder kan specificera IP-adresserna dit förfrågningar ska skickas, beroende på webbplatsens geografiska läge. Detta ger möjlighet att flexibelt fördela användarförfrågningar.
Anta att det finns flera plattformar mellan vilka belastningen (användare) behöver fördelas, till exempel en e-handelswebbplats med 100 000 förfrågningar per dag eller en populär blogg. För att begränsa regionen från vilken användarna kommer till en specifik plattform kan man använda alternativet Geo Community. Det låter en begränsa regionen inom vilken operatören kommer att annonsera rutten.
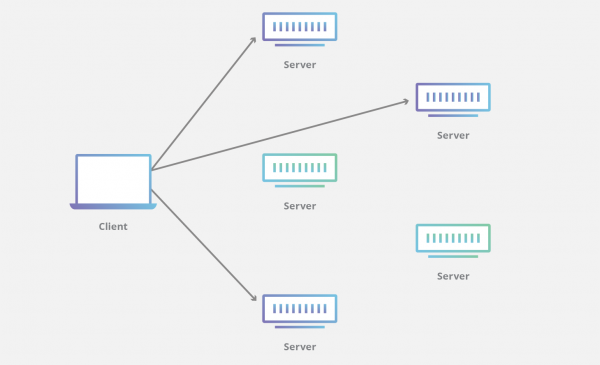
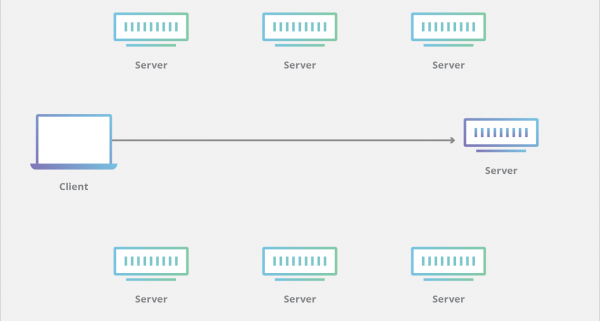
Anycast och Unicast: skillnader
Anycast används ofta i applikationer som DNS (domännamnssystem) och CDN (innehållsleveransnätverk), vilket gör det möjligt att fatta routingbeslut som förbättrar nätverksprestandan. Innehållsleveransnätverk använder Anycast eftersom de hanterar stora trafikvolymer, och Anycast erbjuder i detta sammanhang en rad fördelar (om dem nedan). I DNS möjliggör Anycast en avsevärt högre nivå av pålitlighet och redundans i tjänsten.
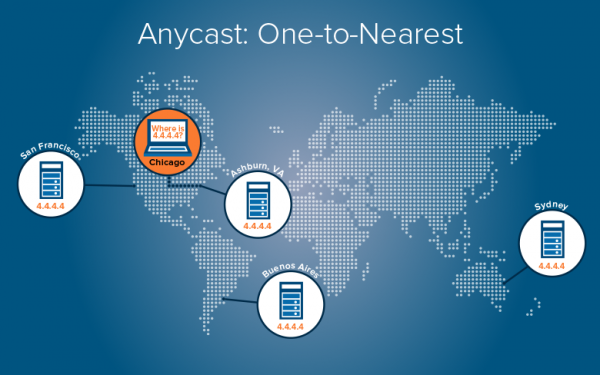
I Anycast IP med BGP finns det flera vägar till en specifik värd. Faktum är att detta är kopior av värdar i flera datacenter som används för att upprätta anslutningar med lägre fördröjning.
Så i ett Anycast-nätverk tillkännages samma IP-adress från olika platser, och nätverket avgör vart användarens begäran ska skickas baserat på "kostnaden" för vägen. Till exempel används BGP-protokollet ofta för att bestämma den kortaste överföringsvägen. När en användare skickar en Anycast-begäran, bestämmer BGP den bästa vägen för de tillgängliga Anycast-servrarna i nätverket.
Fördelar med Anycast
Minskad fördröjning
System med Anycast kan minska fördröjningen vid hantering av användarbegärningar eftersom de låter data tas emot från den närmaste servern. Det betyder att användarna alltid kommer att ansluta till den "närmsta" (i betydelsen av routingsprotokollet) DNS-servern. Som ett resultat minskar Anycast interaktionstiden genom att minska det nätverksmässiga avståndet mellan klienten och servern. Detta minskar inte bara fördröjningen, utan säkerställer också lastbalansering.
Hastighet
Eftersom trafiken dirigeras till den närmaste noden och fördröjningen vid dataöverföring mellan klienten och noden minskar, kommer resultatet att bli en optimering av leveranshastigheten, oavsett varifrån klienten begär information.
Ökad stabilitet och redundans
Om flera servrar över hela världen använder samma IP, kommer trafiken vid ett fel på en av servrarna eller avstängning att omdirigeras till den närmaste servern. Som ett resultat gör Anycast tjänsten mer motståndskraftig och säkerställer bättre nätverksåtkomst/fördröjning/hastighet.
Genom att ha flera servrar som ständigt är tillgängliga för användare ökar Anycast exempelvis stabiliteten i DNS-funktionaliteten. Vid ett noderfel kommer användarens förfrågningar att omdirigeras till en annan DNS-server utan något manuellt ingripande eller omkonfigurering. Anycast möjliggör nästan sömlös övergång till andra webbplatser genom att enkelt ta bort vägarna till den problematiska webbplatsen.
Lastbalansering
I Anycast-systemet fördelas nätverkstrafik över flera servrar. Det fungerar alltså som en lastbalanserare och förhindrar att enskilda servrar får den största delen av trafiken. Lastbalansering kan till exempel användas när flera nätverksnoder ligger på samma geografiska avstånd från källan till förfrågningarna. I det fallet fördelas lasten över noderna.
Minskning av effekten av DoS-attacker
En annan egenskap hos Anycast är dess motstånd mot DDoS. DDoS-attacker har svårt att slå ut Anycast-systemet, eftersom det skulle kräva att alla servrar i det nätverket överväldigas av en enorm mängd förfrågningar.
I DDoS-attacker används ofta botnät som kan generera en så stor mängd trafik att den överbelastar den utsatta servern. Fördelen med att använda Anycast i denna situation är att varje server kan "absorbera" en del av attacken, vilket minskar belastningen på en viss server. En överbelastningsattack kommer förmodligen att lokaliseras till en server och inte påverka hela tjänsten.
Hög horisontell skalbarhet
Anycast-system passar bra för tjänster med stora trafikvolymer. Om en tjänst som använder Anycast behöver nya servrar för att hantera den växande trafiken kan nya servrar läggas till i nätverket för att hantera den. De kan placeras på nya eller redan existerande platser.
Om det finns en kraftig trafikökning på en specifik plats kan tillägg av en server hjälpa till att balansera belastningen för den sidan. Att lägga till en server på en ny plats minskar väntetiden genom att skapa en ny kortaste rutt för vissa användare. Båda metoderna bidrar också till att öka stabiliteten i tjänsten, eftersom nya servrar blir tillgängliga i nätverket. Så om en server är överbelastad kan man enkelt sätta upp en annan på en plats som gör det möjligt för den att ta emot en del av förfrågningarna som den överbelastade servern får. Inga inställningar från kundernas sida krävs.
Endast på detta sätt kan terabits trafik och ett mycket stort antal användare hanteras, när servern har bara några portar på 10 eller 25 Gbit/s. 100 värdar med samma IP-adress ger möjlighet att bearbeta terabits trafikvolymer.
Enkel hantering av konfigurationen
Som nämnts tidigare är en intressant användning av Anycast DNS. Man kan placera flera olika DNS-servrar i nätverksnoderna, men använda en enda DNS-adress. Beroende på var källan ligger dirigeras förfrågningarna till den närmaste noden. Detta ger en balans av trafik och redundans i händelse av att DNS-servern går ner. Så istället för att konfigurera olika DNS-servrar beroende på deras plats kan konfigurationen av en enda DNS-server spridas över alla noder.
Anycast-nätverk kan konfigureras för att ruta förfrågningar baserat på avstånd, men också utifrån parametrar som serverns tillgänglighet, antalet etablerade anslutningar eller svarstid.
Ingen speciell server, nätverks eller ytterligare komponenter krävs på kundens sida för att använda Anycast-tekniken. Men Anycast har också nackdelar. Det anses att implementationen är en komplex uppgift som kräver extra hårdvara, pålitliga leverantörer och korrekt trafikdirigering.
Från en ren källa till en vacker fjärran
Även om Anycast dirigerar användare baserat på det minsta antalet hopp behöver det inte nödvändigtvis betyda den minsta latensen. Latens är en mer komplex metrisk, eftersom latensen för ett hopp kan vara högre än för tio.
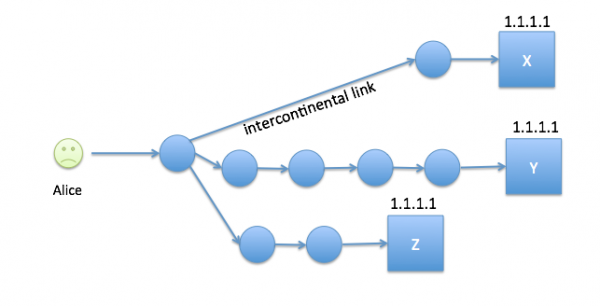
Exempel: interkontinentala kommunikationer kan inkludera en övergång med mycket hög latens.
Anycast används främst för UDP-baserade tjänster, såsom DNS. Användarförfrågningar dirigeras till den "bästa" och "närmaste" datacenter baserat på BGP-rutter.
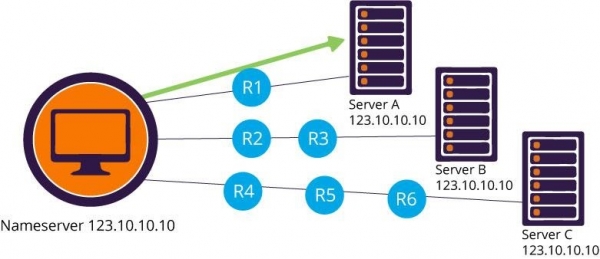
Exempel: en DNS-klientarbetsstation med Anycast DNS IP-adressen 123.10.10.10, utför DNS-upplösning för den närmaste av tre namserver som implementerats med samma Anycast IP-adress. Vid en routerfel med R1 eller server A kommer DNS-klientpaket automatiskt att omdirigeras till närmaste DNS-server via router R2 och R3. Dessutom kommer vägen till vår server A att tas bort från routingtabellerna, vilket förhindrar fortsatt användning av denna namserver.
Distribueringsscenarier
Det finns två vanliga scheman som används för att bestämma vilken server användaren ansluter till:
- Nivå-Anycast. Ansluter användaren till den närmaste servern. Här är den nätverksväg som går från användaren till servern viktig.
- Applikationsnivå-Anycast. I detta schema finns fler beräkningsmetoder, inklusive serverns tillgänglighet, svarstid, antal anslutningar osv. Detta beror på en extern monitor som tillhandahåller nätverksstatistik.
Anycast-baserat CDN
Låt oss nu återvända till användningen av Anycast i content delivery-nätverk. Anycast är utan tvekan ett intressant nätverkskoncept och får allt mer erkännande hos nästa generations CDN-leverantörer.
CDN är ett distribuerat nätverk av servrar som levererar innehåll till slutanvändare med hög tillgänglighet och låg latens. Content delivery-nätverk spelar idag en viktig roll, då de utgör grunden för många multimediatjänster online, och användare blir allt mindre toleranta mot långsamma nedladdningshastigheter. Video- och röstapplikationer är särskilt känsliga för jitter och latens i nätverket.
CDN förenar alla servrar i ett nätverk och möjliggör snabbare laddning av innehåll. Ibland kan det förkorta användarens väntetid med 5-6 sekunder. Syftet med CDN är att optimera leveransen genom att erbjuda innehåll från den server som ligger närmast slutkunden. Det liknar Anycast, där den närmaste servern väljs beroende på slutkundens plats. Det skulle verka som att varje CDN-leverantör automatiskt skulle använda Anycast, men så är det faktiskt inte.
Applikationer som använder protokoll som HTTP/TCP förlitar sig på en etablerad anslutning. Om en ny Anycast-nod väljs (till exempel vid serverfel) kan tjänsten avbrytas. Därför rekommenderades Anycast tidigare för tjänster utan etablerad anslutning som UDP och DNS. Ändå fungerar Anycast bra även för anslutningsorienterade protokoll, till exempel fungerar TCP utmärkt i Anycast-läge.
Vissa CDN-leverantörer tillämpar Anycast-baserad routing, medan andra föredrar DNS-baserad routing: den närmaste servern väljs baserat på var användarens DNS-server är placerad.
Hybridinfrastrukturer och infrastrukturer med flera datacenter är ytterligare ett exempel på användning av Anycast. Den belastningsbalanserings-IP-adress som erhålls från leverantören möjliggör fördelning av belastningen mellan IP-adresserna av olika kundtjänster i leverantörens datacenter. Tack vare adresseringstekniken tillåts vilken enhet som helst, vilket ger bättre prestanda under hög trafik, redundans och hjälper till att optimera svarstider vid många användare.
I hybrida infrastrukturer med flera datacenter kan trafiken fördelas mellan servrar eller till och med virtuella maskiner på dedikerade servrar.
Det finns alltså ett enormt urval av tekniska lösningar för att bygga infrastruktur. Man kan också konfigurera IP-baserad belastningsbalansering i flera datacenter med hjälp av adressering till vilken enhet som helst i gruppen för att optimera webbplatsens funktion.
Det är möjligt att distribuera trafik enligt egna regler genom att definiera "vikten" för varje distribuerad server i varje datacenter. Denna konfiguration är särskilt användbar när det finns en distribuerad serverpark och prestandan för tjänsterna är ojämlik. Detta kommer att möjliggöra en mer frekvent distribution av trafiken för att öka servernas prestanda.
För att skapa ett kontrollsystem med hjälp av kommandot ping finns det möjlighet att konfigurera sändare. Detta gör att administratören kan definiera egna kontrollprocedurer och få en tydligare bild av tillståndet för varje komponent i infrastrukturen. På så sätt kan kriterier för tillgänglighet fastställas.
Det finns möjlighet att bygga en hybridinfrastruktur: ibland är det bekvämt att lämna backoffice i det företagsnäten, medan gränssnittet överlämnas till en outsourcingleverantör.
Det är möjligt att lägga till SSL-certifikat för lastbalansering, kryptering av överförda data och säker kommunikation mellan webbplatsens besökare och företagsinfrastrukturen. Vid lastbalansering mellan datacenter kan SSL också tillämpas.
Anycast-tjänsten med lastbalansering av adresser kan erhållas från leverantören. Denna funktion kommer att förbättra algoritmen för användarnas interaktion med applikationer beroende på deras plats. Det är tillräckligt att meddela vilka tjänster som finns i datacentret, så kommer trafiken att omdirigeras till den närmaste infrastrukturen. Om dedikerade servrar finns, till exempel i Frankrike eller Nordamerika, kommer kunderna att dirigeras till den närmaste servern i nätverket.
Ett av sätten att använda Anycast är att optimalt välja operatörens närvaro (PoP). Låt oss ge ett exempel. . LinkedIn (blockerat i Ryssland) strävar efter att inte bara förbättra prestandan och hastigheten på sina produkter – mobila och webbapplikationer – utan också att förbättra nätverksinfrastrukturen för snabbare leverans av innehåll. För denna dynamiska leverans av innehåll använder LinkedIn aktivt PoP – punkter för närvaro. För att leda användare till den närmaste PoP används Anycast.
Anledningen är att varje PoP för LinkedIn har en unik IP-adress i fallet med Unycast. Användare tilldelas sedan PoP baserat på deras geografiska plats via DNS. Problemet är att ungefär 30% av användarna i USA omdirigerades till en suboptimal PoP när DNS användes. Tack vare den gradvisa implementeringen av Anycast har den suboptimala PoP-tilldelningen minskat från 31% till 10%.
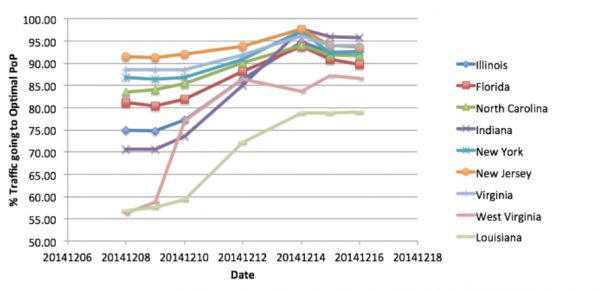
Resultaten från pilotstestet visas i grafen, där Y-axeln representerar procentandelen optimal PoP-tilldelning. När Anycast "skalerades upp" sågs förbättringar i procentandelen trafik till den optimala PoP i flera delstater i USA.
Nätverksövervakning för Anycast
Teoretiskt sett är Anycast-nätverk enkla: flera fysiska servrar tilldelas samma IP-adress, vilken BGP använder för att bestämma väg. Men implementering och design av Anycast-plattformar är komplexa, särskilt det som kännetecknas av felresistenta Anycast-nätverk. Ännu mer komplext är effektiv övervakning av Anycast-nätverket för snabb upptäckte och lokalisering av fel.
Om tjänster använder en extern CDN-leverantör för att tillhandahålla sitt innehåll är det avgörande att övervaka och kontrollera nätverkets prestanda. Vid övervakning av Anycast-baserade CDN fokuserar man på att mäta genomloppstider och egenskaper för det näst sista hoppet för att förstå vilket datacenter som tillhandahåller innehållet. Analys av HTTP-serverns rubriker är ytterligare ett sätt att bestämma varifrån data kommer.
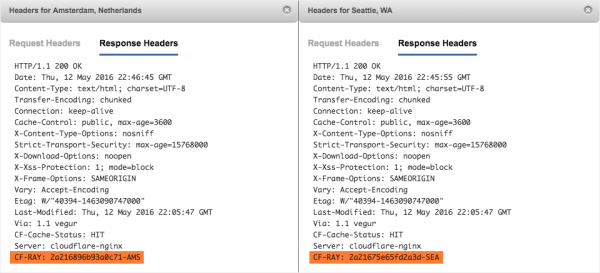
Exempel: HTTP-svarshuvuden som anger CDN-serverns plats.
Till exempel använder CloudFlare sin egen CF-Ray-rubrik i HTTP-svar som inkluderar information om datacentret som begäran nådde. För Zendesk representerar CF-Ray-rubriken för Seattle området CF-RAY: 2a21675e65fd2a3d-SEA, och för Amsterdam är det CF-RAY: 2a216896b93a0c71-AMS. För att bestämma var innehållet befinner sig kan man också använda HTTP-X-rubriker i HTTP-svaret.
Andra adresseringsmetoder
Det finns andra adresseringsmetoder för att styra användarförfrågningar till en specifik nätverksändpunkt:
Unicast
Största delen av internet använder idag denna metod. Unicast är en unicast-sändning där IP-adressen är kopplad endast till en specifik nod i nätverket. Detta kallas en ömsesidig matchning.
Multicast
Multicast använder "en-till-många från många" eller "många-till-många" kommunikation. Multicast möjliggör att en begäran skickas från avsändaren samtidigt till olika valda mottagare. Detta ger klienten möjlighet att ladda ner filen i portioner från flera värdar samtidigt (vilket är användbart för streaming av ljud eller video). Multicast förväxlas ofta med Anycast, men den grundläggande skillnaden är att Anycast dirigerar avsändaren till en specifik nod, även om flera noder är tillgängliga.
Broadcast
Ett datagram från en enda avsändare riktas till alla slutpunkter kopplade till den breda adressen. Nätverket replikerar automatiskt datagrammen för att kunna kommunicera med alla mottagare i breda sändningar (vanligtvis inom samma subnet).
Geocast
Geocast liknar på vissa sätt Multicast: begärningar från avsändaren går samtidigt till flera slutpunkter. Skillnaden är dock att mottagaren identifieras av sin geografiska plats. Detta är en specialiserad form av gruppadress som används av vissa routingprotokoll för mobila peer-to-peer-nätverk.
En geografisk router (Geo Router) beräknar sitt serviceområde och approximar det. Georoutrar utbyter serviceområden för att bygga routingtabeller. Systemet med georoutrar har en hierarkisk struktur.
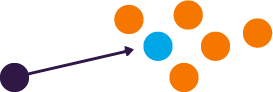
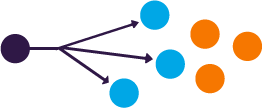
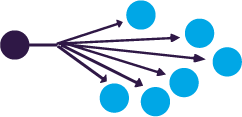
Unicast, Multicast och Broadcast.
Användningen av Anycast-teknik ökar nivån av pålitlighet, redundans och säkerhet i DNS. Genom att använda denna teknik erbjuder operatörer sina kunder tjänster för olika typer av lastbalansering baserat på DNS. I kontrollpanelen kan man ange IP-adresser som begärningar ska skickas till baserat på geografisk placering. Detta ger kunderna möjlighet att flexibelt fördela begärningar från användare.
Vissa operatörer tillämpar ruttövervakningsverktyg vid varje punkt av närvaro (POP): systemet analyserar automatiskt de kortaste lokala och globala rutterna för närvaropunkterna och omdirigerar dem genom geografiska platser med lägst fördröjning och noll driftstopp.
För närvarande är Anycast den mest stabila och pålitliga lösningen för att bygga högbelastade DNS-tjänster, som ställs inför högre krav på stabilitet och tillförlitlighet.
.ru-domänen stöder 35 Anycast DNS-servrar, grupperade i 20 noder, fördelade över fem Anycast-moln. Här används en geografisk princip, det vill säga Geocast. När man placerar DNS-noder beaktas deras placering i geografiskt skilda lägen nära de mest aktiva användarna, maximal koncentration av ryska leverantörer vid nodens placering, samt tillgång till resurser och bekväm interaktion med plattformen.
Hur man bygger en CDN?
CDN — ett nätverk av servrar som påskyndar leveransen av innehåll till användarna. sammanfogar alla servrar i ett nätverk och säkerställer snabbare laddning av innehåll. Avståndet från servern till användaren spelar en viktig roll i laddningstiden.
CDN tillåter användning av servrar som ligger närmast målgruppen. Detta minskar väntetiden, hjälper till att påskynda laddning av webbplatsers innehåll för alla besökare, vilket är särskilt kritiskt för webbplatser med stora filer eller multimedia-tjänster. Typiska tillämpningsområden för CDN är e-handel och underhållningssektorn.
Det nätverk av extra servrar som skapats i CDN-infrastrukturen, som placeras så nära användarna som möjligt, bidrar till en mer stabil och snabb dataöverföring. Enligt statistik minskar användningen av CDN fördröjningen vid åtkomst till en webbplats med mer än 70% jämfört med webbplatser utan CDN.
Hur? Настройка CDN с использованием собственного решения Anycast может быть достаточно дорогим проектом, но есть более дешевые варианты. Например, можно использовать GeoDNS и обычные серверы с уникальными IP-адресами. С помощью сервисов GeoDNS можно создать CDN с функциями геолокации, в которой решения принимаются на основе реального местоположения посетителя, а не местоположения ресолвера DNS. Можно настроить свою DNS-зону так, чтобы показывать IP-адреса американских серверов посетителям из США, а европейские посетители будут видеть IP-адрес из Европы.
Med GeoDNS kan man returnera olika DNS-svar beroende på användarens IP-adress. För detta konfigurerar man DNS-servern så att den returnerar olika IP-adresser beroende på den ursprungliga IP-adressen i förfrågan. Vanligtvis används en GeoIP-databas för att bestämma den region som förfrågan görs ifrån. Geolokalisering med hjälp av DNS gör det möjligt att skicka innehåll till användarna från den närmaste webbplatsen.
GeoDNS bestämmer IP-adressen för den klient som skickade DNS-förfrågan, eller IP-adressen för den rekursiva DNS-servern från tjänstleverantören som används för att behandla klientens förfrågan. Baserat på klientens IP och GeoIP-databasen fastställs landet/regionen. Klienten får sedan IP-adressen till den närmaste CDN-servern. Du kan läsa mer om inställningarna för GeoDNS..
Anycast eller GeoDNS?
Även om Anycast är ett utmärkt sätt att leverera innehåll globalt, saknar det specificitet. Här kommer GeoDNS till undsättning. Denna tjänst gör det möjligt att skapa regler som dirigerar användare till unika slutpunkter beroende på deras geografiska placering.
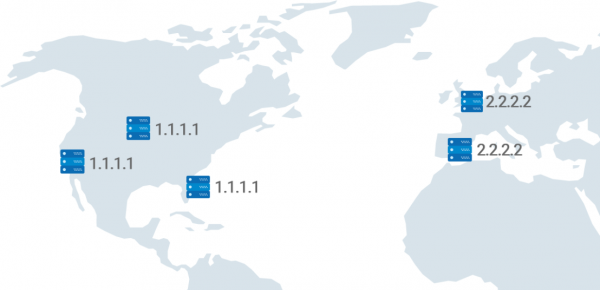
Exempel: användare från Europa dirigeras till en annan slutpunkt.
Det är också möjligt att blockera åtkomst till domäner genom att avvisa alla förfrågningar. Detta är i synnerhet ett snabbt sätt att avskärma illasinnade aktörer.
GeoDNS ger mer exakta svar än Anycast. I fallet med Anycast bestäms den kortaste vägen av antal hopp, medan routing för slutkunder i GeoDNS bestäms av deras fysiska position. Detta minskar latensen och ökar precisionen när det gäller att skapa granulära routingregler.
När man går till en domän kontaktar webbläsaren den närmaste DNS-servern, som beroende på domänen ger IP-adressen för att ladda webbplatsen. Anta att en nätbutik är populär i USA och Europa, men att DNS-servrar för den endast finns i Europa. Då kommer användare från USA, som vill använda butikens tjänster, att tvingas skicka förfrågningar till den närmaste servern, och eftersom den ligger mycket långt bort, måste de vänta länge på svar — webbplatsen kommer inte att ladda snabbt.
Genom att placera en GeoDNS-server i USA kommer användare att kontakta den istället. Svaret kommer att vara snabbt, vilket påverkar hastigheten på webbplatsens laddning.
I situationen med en befintlig DNS-server i USA, när en användare från USA går till denna domän, kommer han att kontakta den närmaste servern som ger rätt IP. Användaren kommer att dirigeras till servern som innehåller webbplatsens innehåll, men eftersom serverarna med innehåll ligger långt borta kommer han inte att få det snabbt.
Om servrar placeras i USA och CDN-servrar med cachade data används, kommer webbläsaren hos klienten att skicka en förfrågan till den närmaste DNS-servern, som svarar med den nödvändiga IP-adressen. Webbläsaren, med den mottagna IP-adressen, kontaktar den närmaste CDN-servern och den primära servern, och CDN-servern överför cachat innehåll till webbläsaren. Under tiden laddas de filer som krävs för att ladda hela webbplatsen från den primära servern. Som ett resultat minskas laddningstiden för webbplatsen, eftersom färre filer skickas från den primära servern.
Att bestämma den exakta platsen för en given IP-adress är inte alltid en enkel uppgift: många faktorer spelar in, och ägarna av IP-adressintervall kan välja att deklarera det från andra sidan av världen (då måste man vänta på att databasen uppdateras för att få rätt plats). Ibland tilldelar VPS-leverantörer adresser som påstås vara i USA till VPS i Singapore.
Till skillnad från att använda Anycast-adresser, sker distributionen under namnupplösning och inte vid anslutning till cachningsservern. Om den rekursiva servern inte stöder klientsubnät EDNS, används platsen för den rekursiva servern istället för användarens som ska ansluta till cachningsservern.
Klientsubnät i DNS är en DNS-förlängning (RFC7871) som definierar hur rekursiva DNS-servrar kan skicka information om klienten till DNS-servern, särskilt den nätverksinformation som GeoDNS-servern kan använda för att mer noggrant bestämma klientens plats.
De flesta använder DNS-servrar från sin internetleverantör eller DNS-servrar som är geografiskt nära dem, men om någon i USA av någon anledning väljer att använda en DNS-resolver som ligger i Australien, kommer de troligtvis att få IP-adressen till den server som ligger närmast Australien.
Om du vill använda GeoDNS är det viktigt att vara medveten om sådana egenskaper, eftersom det i vissa fall kan öka avståndet mellan cachningsservrar och klienten.
Sammanfattning: Om du vill kombinera flera VPS i CDN är den bästa implementeringen att använda en kombination av DNS-server med GeoDNS-funktion och Anycast 'ur lådan'.
Källa: habr.com
