

Under de senaste åren har Cisco aktivt främjat en ny arkitektur för att bygga datanätverk i datacenter — Application Centric Infrastructure (eller ACI). Vissa är redan bekanta med den. Andra har till och med implementerat den i sina företag, inklusive i Ryssland. Men för de flesta IT-specialister och IT-chefer är ACI fortfarande antingen en obegriplig förkortning eller bara spekulationer om framtiden.
I den här artikeln kommer vi att försöka närma oss den framtiden. Vi kommer att beskriva de grundläggande arkitektoniska komponenterna i ACI och även illustrera hur den kan tillämpas i praktiken. Dessutom kommer vi snart att organisera en visuell demonstration av ACI:s funktion, där varje intresserad IT-specialist kan anmäla sig.
Mer information om den nya arkitekturen för nätverksbyggande kommer att finnas i Sankt Petersburg i maj 2019. Alla detaljer – via . Anmäl dig!
Bakgrund
Den traditionella och mest populära modellen för nätverksuppbyggnad är den tre-nivåers hierarkiska modellen: kärna -> distribution (aggregering) -> åtkomst. Under många år har denna modell varit en standard, och till den har tillverkare släppt olika nätverksprodukter med motsvarande funktionalitet.
Tidigare, när informationsteknik var en slags nödvändig (och, ärligt talat, inte alltid önskad) tillägg till affären, var denna modell bekväm, ganska statisk och pålitlig. Men nu, när IT är en av drivkrafterna för affärsutveckling och i många fall också affären själv, har denna modells statiska natur börjat orsaka stora problem.
Moderna företag genererar en stor mängd olika komplexa krav på nätverksinfrastrukturen. Framgången för verksamheten beror direkt på tidsramarna för att uppfylla dessa krav. Fördröjning under sådana förhållanden är oacceptabel, och den klassiska modellen för nätverksuppbyggnad tillåter ofta inte att alla affärsbehov tillfredsställs i tid.
Till exempel innebär introduktionen av en ny komplex affärsapplikation att nätverksadministratörer kommer att utföra många likartade rutinoperationer på många olika nätverksenheter på olika nivåer. Utöver att detta tar mycket tid, ökar det också risken för att göra misstag som kan leda till allvarliga nedtider för IT-tjänster och därmed ekonomiska förluster.
Kärnan i problemet handlar inte ens om tidsramar eller komplexiteten i kraven. Problemet är att dessa krav måste "översättas" från affärsapplikationernas språk till nätverksinfrastrukturens språk. Som bekant medför varje översättning alltid en viss förlust av mening. När applikationsägaren talar om logiken bakom sin applikation, förstår nätverksadministratören en uppsättning VLAN:er, access-listor på tiotals enheter som måste stödjas, uppdateras och dokumenteras.
Den samlade erfarenheten och den kontinuerliga kommunikationen med kunderna har gjort det möjligt för Cisco att utforma och implementera nya principer för att bygga datanätverket i datacentret, som svarar mot moderna trender och som i första hand baseras på logiken i affärsapplikationerna. Därav namnet - Application Centric Infrastructure.
ACI-arkitekturen.
Det är mest korrekt att betrakta ACI-arkitekturen ur ett logiskt snarare än ett fysiskt perspektiv. Den bygger på en modell av automatiserade policys, vars objekt på högsta nivå kan delas in i följande komponenter:
- Nätverk baserat på Nexus-switchar.
- En kluster av APIC-kontrollanter;
- Applikationsprofiler;
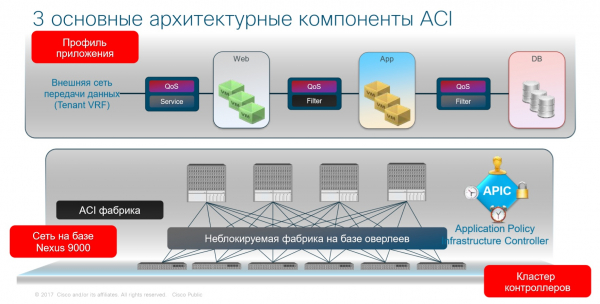
Låt oss titta närmare på varje nivå – vi kommer att gå från det enkla till det mer komplexa.
Nätverk baserat på Nexus-switchar
Nätverket i ACI-fabriken liknar den traditionella hierarkiska modellen, men bygger på ett betydligt enklare sätt. För att organisera nätverket används modellen Leaf-Spine, som har blivit den allmänt accepterade metoden för att implementera framtidens nätverk. Denna modell består av två nivåer: Spine och Leaf.
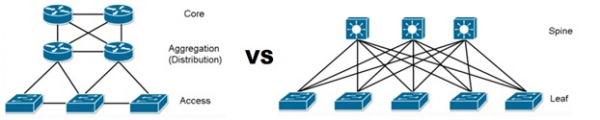
Spine-nivån ansvarar endast för prestanda. Den totala prestandan hos Spine-switcharna är lika med prestandan för hela fabriken, så det är viktigt att använda switchar med portar på 40G eller högre på denna nivå.
Spine-switchar kopplas ihop med alla switchar på nästa nivå: Leaf-switcharna, som ansluter till slutliga värdar. Leaf-switcharnas huvudroll är portkapacitet.
På så sätt löses skalbarhetsfrågorna enkelt: om vi behöver öka bandbredden i fabriken lägger vi till Spine-switchar, och om vi behöver öka portkapaciteten – Leaf.
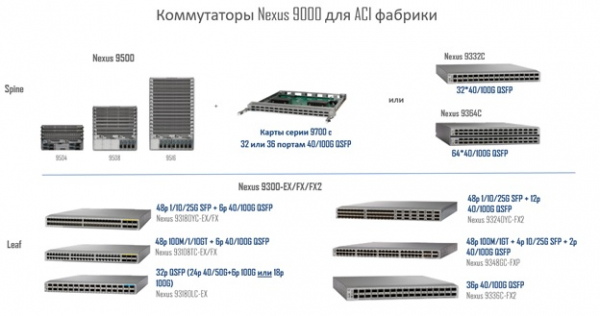
För båda nivåerna används switchar från Cisco Nexus 9000-serien, som är Cisco:s huvudsakliga verktyg för att bygga datacenter oavsett deras arkitektur. För Spine-nivån används switchar Nexus 9300 eller Nexus 9500, medan bara Nexus 9300 används för Leaf.
Modellserien av Nexus-switchar som används i ACI-fabriken visas i bilden nedan.
Klustret av APIC-kontroller (Application Policy Infrastructure Controller)
APIC-kontroller är specialiserade fysiska servrar, och för små implementeringar är det tillåtet att använda en kluster med en fysisk APIC-kontroller och två virtuella.
APIC-kontrollerna utför hanterings- och övervakningsfunktioner. Det är viktigt att notera att kontrollerna aldrig deltar i datatransmission, dvs. om alla kontroller i klustret skulle gå sönder, påverkar det inte nätverkets stabilitet. Det är också värt att påpeka att med hjälp av APIC:arna hanterar administratören alla fysiska och logiska resurser i fabriken, och för att göra några ändringar krävs det inte längre att ansluta till en viss enhet, eftersom en enhetlig styrpunkt används i ACI.
Låt oss nu gå vidare till en av huvudkomponenterna i ACI – applikationsprofiler.
Applikationsprofil (Application Network Profile) är den logiska grunden för ACI. Det är just applikationsprofilerna som definierar policyer för interaktion mellan alla nätverkssegment och beskriver själva nätverkssegmenten. ANP möjliggör en abstraktion från den fysiska nivån och ger i stort sett en bild av hur interaktionen mellan de olika nätverkssegmenten bör organiseras ur ett applikationsperspektiv.
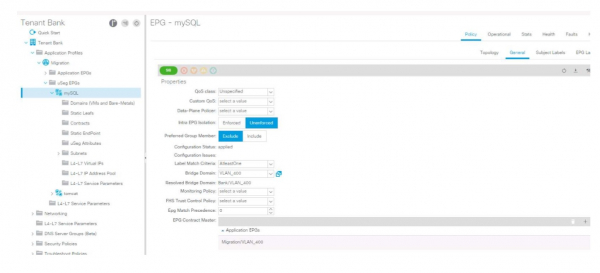
En applikationsprofil består av anslutningsgrupper (End-point groups – EPG). En anslutningsgrupp är en logisk grupp av värdar (virtuella maskiner, fysiska servrar, containrar, osv.) som ligger inom samma säkerhetssegment (inte nätverk, utan just säkerhet). Slutvärdarna som tillhör en viss EPG kan bestämmas av ett stort antal kriterier. Vanligtvis används följande:
- Fysisk port
- Logisk port (portgrupp på en virtuell switch)
- VLAN ID eller VXLAN
- IP-adress eller IP-nätverk
- Serverattribut (namn, plats, OS-version osv.)
För interaktion mellan olika EPG:er finns en enhet som kallas kontrakt. Ett kontrakt definierar relationer mellan olika EPG:er. Med andra ord definierar kontraktet vilken tjänst en EPG erbjuder en annan EPG. Till exempel skapar vi ett kontrakt som tillåter trafik att passera med protokollet HTTPS. Sedan kopplar vi ihop med detta kontrakt, till exempel, EPG Web (grupp av webbservrar) och EPG App (grupp av applikationsservrar), så att dessa två slutgrupper kan utbyta trafik via protokollet HTTPS.
I bilden nedan beskrivs ett exempel på hur olika EPG:er konfigureras för att kommunicera genom kontrakt inom ett ANP.
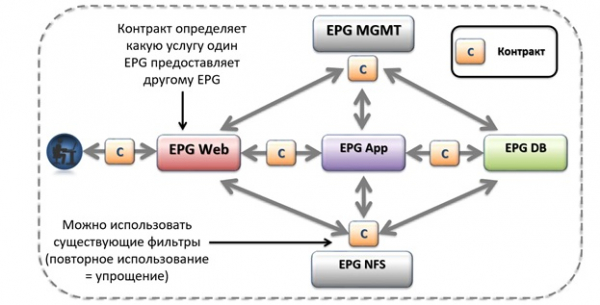
Det kan finnas ett godtyckligt antal applikationsprofiler inom ACI-fabriken. Dessutom är kontrakt inte kopplade till en specifik applikationsprofil, de kan (och bör) användas för att koppla samman EPG:er i olika ANP.
I praktiken beskrivs varje applikation, för vilken ett nätverk på något sätt behövs, av sin egen profil. Till exempel, i diagrammet ovan illustreras en standardarkitektur för en trelagerapplikation, bestående av ett antal externa åtkomstservrar (Web), applikationsservrar (App) och databasserverar (DB), samt regler för interaktion mellan dem. I traditionell nätverksinfrastruktur skulle detta vara en uppsättning regler skrivna på olika enheter i infrastrukturen. I ACI-arkitekturen beskriver vi dessa regler inom en enda applikationsprofil. ACI gör det möjligt att förenkla skapandet av ett stort antal inställningar på olika enheter, genom att samla dem alla i en enhetlig profil.
I bilden nedan visas ett mer livligare exempel. Applikationsprofilen för Microsoft Exchange, bestående av flera EPG:er och kontrakt.
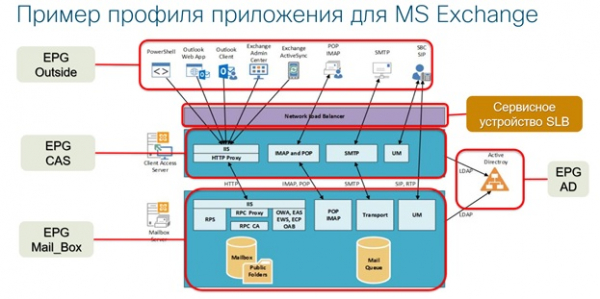
Centralt ledarskap, automatisering och övervakning – en av ACI:s nyckelfördelar. ACI-fabriken befriar administratörer från det rutinmässiga arbetet med att skapa ett stort antal regler på olika switchar, routrar och brandväggar (den klassiska manuella konfigurationen är tillåten och kan användas). Inställningar för applikationsprofiler och andra ACI-objekt tillämpas automatiskt över hela ACI-fabriken. Även när servrar flyttas fysiskt till andra portar på fabrikswitchar, behöver inställningar från de gamla switcharna inte dupliceras till de nya eller rensas från onödiga regler. Baserat på kriterierna för värdets tillhörighet till EPG, utför fabriken dessa inställningar automatiskt och rensar automatiskt bort oanvända regler.
Integrerade säkerhetspolicyer för ACI implementeras enligt regler för vitlista, vilket innebär att allt som inte uttryckligen är tillåtet automatiskt är förbjudet. I kombination med automatisk aktualisering av konfigurationer för nätverksutrustning (borttagning av «glömda» oanvända regler och tillstånd), ökar detta tillvägagångssätt avsevärt den övergripande säkerhetsnivån i nätverket och minskar ytan för potentiella attacker.
ACI möjliggör nätverksinteraktion inte bara mellan virtuella maskiner och containrar, utan även fysiska servrar, hårdvaru-MSE och nätverksutrustning från tredje part, vilket gör ACI till en unik lösning i nuläget.
Ciscos nya tillvägagångssätt för att bygga nätverksinfrastruktur baserat på applikationslogik innebär inte bara automatisering, säkerhet och centraliserad hantering. Det är dessutom ett modernt horisontellt skalbart nätverk som uppfyller alla moderna affärskrav.
Implementeringen av nätverksinfrastruktur baserad på ACI gör att alla avdelningar inom företaget kan tala samma språk. Administratören styrs enbart av applikationens logik, där de nödvändiga reglerna och relationerna beskrivs. På samma sätt styrs ägare och utvecklare av applikationen, informationssäkerhetstjänsten, ekonomer och företagsledare av applikationens logik.
Således implementerar Cisco praktiskt taget konceptet för nästa generations datacenter. Vill du se det själv? Kom på en demonstration. Application Centric Infrastructure i Sankt Petersburg och arbeta med framtidens datacenter-nätverk redan nu.
Du kan anmäla dig till evenemanget .
Källa: habr.com
