

Från översättaren och TL;DR
TL;DR:
Det verkar som att VoLTE är ännu sämre skyddat än de första Wi-Fi-klienterna med WEP. Enbart en arkitektonisk brist som tillåter lite XOR-abstraktion av trafiken och återställning av nyckeln. Attacken är möjlig om man befinner sig nära den som ringer och denne ofta gör samtal.
Tack för tipset och TL;DR
Forskare har skapat en app för att avgöra om din operatör är sårbar, mer information . Dela gärna resultatet i kommentarerna, i min region är VoLTE avstängt på MegaFon.
Om författaren
Matthew Green.
Jag är kryptograf och professor vid Johns Hopkins University. Jag har utvecklat och analyserat kryptografiska system som används i trådlösa nätverk, betalningssystem och plattformar för skydd av digitalt innehåll. I min forskning undersöker jag olika sätt att använda kryptografi för att öka användarnas sekretess.
Det var länge sedan jag skrev ett inlägg i formatet , och det har frustrerat mig. Inte för att det inte har funnits attacker, utan mestadels för att det inte har funnits någon attack på något tillräckligt allmänt använt för att få mig ur min kreativa kris.
Men idag stötte jag på som kallas ReVoLTE på protokoll vars hackning verkligen glädjer mig, nämligen mobilnätsprotokoll (voice over) LTE. Jag är särskilt förtjust i dessa protokoll – och den här nya attacken – eftersom det är mycket sällan man kan observera genuina hacks av riktiga protokoll och implementationer av mobilnät. Mest för att dessa standarder utvecklades i rökiga rum och presenterades i 12000-sidiga dokument som inte varje forskare klarar av att bemästra. Dessutom tvingar genomförandet av dessa attacker forskare att använda svårlästa radioprotocol.
Således kan allvarliga kryptografiska sårbarheter spridas globalt och kanske bara utnyttjas av regeringar innan någon forskare lägger märke till dem. Men då och då finns det undantag, och dagens attack är en av dem.
Författare : David Rupprecht, Katharina Kohls, Thorsten Holz och Christina Pöpper från Ruhr-Universität Bochum och New York University Abu Dhabi. Detta är en utmärkt attack på nyckelåterställning i röstprotokollet som du sannolikt redan använder (om vi antar att du tillhör den äldre generationen som fortfarande ringer via mobiltelefon).
Först – en kort historisk översikt.
Vad är LTE och VoLTE?
Grunden för våra moderna mobiltelefonstandarder lades i Europa redan på 80-talet med standarden (Global System for Mobile Communication). GSM var den första stora standarden för digital mobiltelefoni som introducerade en rad revolutionerande funktioner, såsom användning av för att skydda telefonanrop. Tidig GSM utvecklades främst för röstkommunikation, även om det mot en avgift var möjligt att .
I takt med att datatransmission blev allt viktigare inom mobiltelefoni utvecklades långsiktiga evolutionsstandarder (LTE) för att effektivisera denna typ av kommunikation. LTE baseras på en grupp äldre standarder, såsom GSM, och och syftar till att öka datakapaciteten. Det finns mycket varumärkesmyndighet och , men TL;DR är att LTE är ett datatransmissionssystem som fungerar som en bro mellan de gamla protokollen för datatransmission och framtida mobilöverföringsteknik. .
Självklart berättar historien för oss att så snart det finns tillräckligt med (IP) bandbredd, kommer begrepp som "röst" och "data" att börja suddas ut. Det gäller även moderna mobilprotokoll. För att göra denna övergång smidigare definierar LTE-standarderna (VoLTE), som är en IP-standard för att överföra röstsamtal direkt genom dataplatsen i LTE-systemet, vilket helt omgår den växlande delen av mobilnätet. Precis som med standard , kan VoLTE-samtal avslutas av mobiloperatören och kopplas till det vanliga telefonnätet. Eller (vilket blir allt vanligare) kan de direkt från en mobilkund till en annan, och även mellan olika leverantörer.
Precis som standard VoIP är VoLTE baserat på två populära IP-baserade protokoll: sessionsinitieringsprotokollet ( – SIP) för att upprätta samtal, och realtidstransportprotokollet (, som egentligen borde heta RTTP, men kallas RTP) för att hantera röstdata. VoLTE lägger också till några ytterligare bandbreddsoptimeringar, såsom headerkomprimering.
Okej, hur hänger detta ihop med kryptering?
LTE, precis som , har en standarduppsättning kryptografiska protokoll för att kryptera paket under överföring över luften. De är främst avsedda att skydda dina data medan de färdas mellan telefonen (kallad "användarutrustning" eller UE) och mobilmaster (eller vart helst din operatör väljer att avsluta anslutningen). Detta beror på att mobiloperatörer ser externa avlyssningsenheter som fiender. Självklart.
(Men det faktum att VoLTE-anslutningar kan ske direkt mellan kunder i olika operatörsnät innebär att själva VoLTE-protokollet har vissa ytterligare och valfria krypteringsprotokoll som kan förekomma på högre nätverksnivåer. Det här handlar inte om den nuvarande artikeln, förutom att de kan förstöra allt. Vi kommer att nämna dem kort senare).
Historiskt har kryptering i GSM haft : dåliga , protokoll där endast telefonen autentiserades mot masten (detta innebär att en angripare kunde utge sig för att vara masten, vilket resulterade i ) och så vidare. LTE har åtgärdat många av de uppenbara felen, men behållit mycket av den tidigare strukturen.
Låt oss börja med själva krypteringen. Om vi antar att nyckelskapandet redan har ägt rum – och vi kommer att prata om det om en minut – så krypteras varje datapaket med en strömmande krypteringsmetod med hjälp av någon kryptering som kallas "EEA" (som i praktiken kan implementeras med grejer som AES). I grunden är här mekanismen för kryptering , som visas nedan:
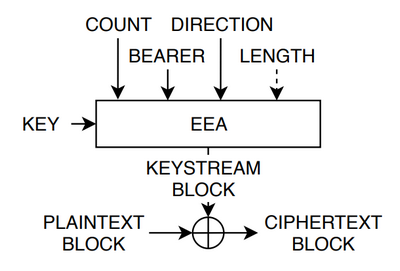
Den grundläggande algoritmen för kryptering av VoLTE-paket (källa: ). EEA – kryptering, "COUNT" – 32-bitars räknare, "BEARER" – unik sessionsidentifierare som skiljer VoLTE-anslutningar från vanlig internettrafik. "DIRECTION" indikerar i vilken riktning trafiken går – från UE till basstationen eller vice versa.
Eftersom själva krypteringsalgoritmen (EEA) kan implementeras med en stark krypteringstyp som AES, är det osannolikt att det skulle förekomma någon direkt attack mot själva krypteringen, som det . Det är dock uppenbart att även med stark kryptering representerar detta krypteringsschema ett utmärkt sätt att skjuta sig själv i foten.
I synnerhet: i LTE-standarden används en (oauktoriserad) strömmande kryptering med ett läge som skulle vara extremt sårbart om räknaren – och andra ingångar som "bearer" och "direction" – någonsin skulle återanvändas. På modern språkbruk kallas detta för "nonce-återanvändningsattack", men de potentiella riskerna här är inget nytt. De är kända och gamla, som går tillbaka till glam-metal och till och med disco.
Attackerna mot återanvändning av nonce i CTR-läget var kända redan då Poison blev berömda.
För rättvisans skull, nämner LTE-standarderna: "Återanvänd inte dessa räknare, snälla." Men LTE-standarderna omfattar omkring 7000 sidor och det spelar ingen roll; det är som att be barn att inte leka med en pistol. De kommer oundvikligen att göra det, och hemska saker kommer att ske. I detta fall är den avfyrade pistolen en nyckelströmåteranvändningsattack, där två olika konfidentiella meddelanden XOR:ar med samma byteströmmar. Det är känt att detta .
Vad är ReVoLTE?
ReVoLTE-attacken visar att i praktiken används denna mycket sårbara krypteringsstruktur felaktigt av riktig utrustning. I synnerhet analyserar författarna verkliga VoLTE-samtal som gjorts med hjälp av kommersiell utrustning och visar att de kan utnyttja något som kallas "nyckelåterställningsattack". (Mycket av äran för att upptäcka problemet tillhör (Raza & Lu), som först påpekar en potentiell sårbarhet. Men ReVoLTE-forskning gör den till en praktisk attack).
Låt mig kort visa dig kärnan i attacken, även om du bör titta på .
Man kan anta att så snart LTE upprättar en anslutning för datapaket, blir överföringen av röst över LTE bara en fråga om att rutta röstpaket genom denna anslutning tillsammans med all annan trafik. Med andra ord kommer VoLTE att vara ett koncept som existerar endast ovanför [OSI-modellen – exempelvis]Detta är inte helt korrekt.
Faktum är att LTE:s kanallager introducerar begreppet "bearer". Bearer är separata sessionsidentifierare som delar olika typer av pakettrafik. Vanlig internettrafik (din Twitter och Snapchat) går genom en bearer. SIP-signalisering för VoIP går genom en annan, medan röstpaket hanteras i en tredje. Jag är inte särskilt insatt i mekanismerna för radiokanaler och nätverksrouting i LTE, men jag antar att det görs på detta sätt eftersom LTE-nät vill säkerställa funktionaliteten hos QoS-mekanismer (kvalitet på servicen) så att olika paketströmmar hanteras med olika prioriteringsnivåer: d.v.s. dina sekundära TCP-anslutningar med Facebook kan ha lägre prioritet än dina realtidsröstsamtal.
Detta är i grunden inget problem, men följderna är följande. Krypteringsnycklar för LTE skapas separat varje gång en ny "bearer" upprättas. I princip borde detta ske på nytt varje gång du gör ett nytt telefonsamtal. Detta leder till att varje samtal kommer att använda en annan krypteringsnyckel, vilket utesluter möjligheten att återanvända samma nyckel för kryptering av två olika uppsättningar av röstpaket. Faktiskt säger LTE-standarden något i stil med "du måste använda olika nycklar varje gång du upprättar en ny bearer för att hantera ett nytt telefonsamtal". Men det betyder inte att det verkligen fungerar så.
I verkliga implementationer kommer faktiskt två olika anrop som sker nära i tiden att använda samma nyckel - trots att nya (namngivna) bearers ställs in mellan dem. Den enda praktiska förändringen som sker mellan dessa anrop är att krypteringsräknaren nollställs. Inom litteraturen kallas detta ibland för . Man kan hävda att detta i grunden är en implementationsfel, även om riskerna i detta fall verkar härstamma i stor utsträckning från själva standarden.
I praktiken leder denna attack till att krypteringsströmmen återanvänds, där en angripare kan få de krypterade paketen $inline$C_1 = M_1 oplus KS$inline$ och $inline$C_2 = M_2 oplus KS$inline$, vilket gör att $inline$C_1 oplus C_2 = M_1 oplus M_2$inline$ kan beräknas. Ännu bättre, om angriparen känner till en av $inline$M_1$inline$ eller $inline$M_2$inline$, kan han omedelbart återställa den andra. Detta ger honom en stark motivation att ta reda på en av de två okrypterade komponenterna.
Detta leder oss till det mest fullständiga och effektiva attackscenariot. Låt oss betrakta en angripare som kan avlyssna radiotrafiken mellan den målinriktade telefonen och mobilmast, och som på något smart sätt har "tur" att spela in två olika samtal, där det andra sker direkt efter det första. Tänk dig nu att han på något sätt kan gissa det okrypterade innehållet i ett av samtalen. Vid sådan lycklig tillfällighet kan vår angripare helt Dekryptera det första samtalet genom att använda en enkel XOR mellan två uppsättningar paket.
Självklart är tur inget som spelar in här. Eftersom telefoner är avsedda för att ta emot samtal, kan en angripare som kan avlyssna det första samtalet initiera det andra samtalet precis när det första avslutas. Detta andra samtal, i händelse av återanvändning av samma krypteringsnyckel med räknaren nollställd, kommer att möjliggöra återställande av okrypterad data. Dessutom, eftersom vår angripare faktiskt kontrollerar datan under det andra samtalet, kan han återställa innehållet i det första samtalet - tack vare en mängd specifikt genomförda detaljer, som spelar på hans sida.
Här är en bild av den övergripande attackplanen, hämtad från :
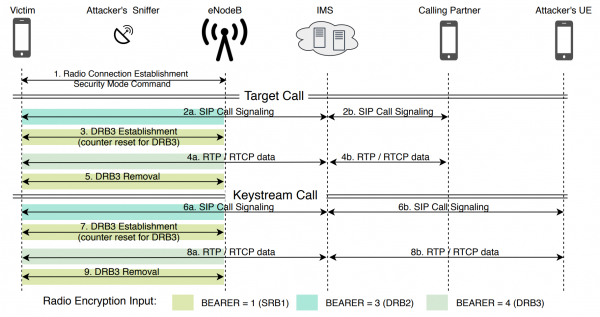
Översikt över attacken från . Detta schema förutsätter att två olika samtal sker med samma nyckel. Angriparen kontrollerar en passiv sniffare (övertill vänster) samt en andra telefon som han kan använda för att ringa ett andra samtal till offers telefon.
Fungerar attacken verkligen?
Å ena sidan är detta verkligen den centrala frågan för en artikel om ReVoLTE. Teoretiskt sett är alla ovanstående idéer utmärkta, men lämnar många frågor. Frågor som:
- Är det möjligt för (akademiska forskare) att verkligen avlyssna en VoLTE-anslutning?
- Återställer verkliga LTE-system nycklar?
- Kan du faktiskt initiera ett andra samtal tillräckligt snabbt och pålitligt för att telefonen och tornet återanvänder nyckeln?
- Även om systemen återställer nycklar, kan du verkligen veta det okrypterade innehållet i det andra samtalet – med tanke på att saker som codec och omkodning helt kan ändra (bitvisa) innehållet i det andra samtalet, även om du har tillgång till "bitarna" som kommer från din angripande telefon?
På vissa av dessa frågor ger arbetet med ReVoLTE ett positivt svar. Författarna använder en kommersiell programvarukonfigurerbar sniffare för radioström som kallas för att avlyssna VoLTE-samtalet från nedladdningslinjen. (Jag tror att det enkla att ta kontroll över programvaran och få en grundläggande förståelse för hur den fungerar har kostat månader i livet för stackars doktorander – vilket är typiskt för sådana akademiska forskningar).
Forskarna fann att för att nyckelanvändningen ska aktiveras måste det andra samtalet ske tillräckligt snabbt efter det första samtalet avslutats, men inte för snabbt – cirka tio sekunder för operatörerna de experimenterade med. Lyckligtvis spelar det ingen roll om användaren svarar på samtalet under denna tid – "samtalet", dvs. själva SIP-kommunikationen får operatören att återanvända samma nyckel.
Många av de mest frustrerande problemen rör problem (4) – att få tag i bitar av okrypterat innehåll från ett samtal initierat av en angripare. Detta beror på att mycket kan hända med ditt innehåll när det överförs från angriparens telefon till offrets telefon via mobilnätet. Till exempel kan det inträffa saker som omkodning av den kodade ljudströmmen, vilket gör att ljudet förblir detsamma men helt ändrar dess binära representation. I LTE-nät används även RTP-huvudkomprimering, vilket kan förändra en stor del av RTP-paketet.
Slutligen måste de paket som skickas av angriparen linjera upp ungefär med de paket som skickades under det första telefonsamtalet. Detta kan vara problematiskt, eftersom modifiering av tystnad under ett telefonsamtal resulterar i kortare meddelanden (den så kallade komforttystnaden), vilket kan göra dem dåligt synkroniserade med det ursprungliga samtalet.
är värt att läsa i sin helhet. Här behandlas många av de ovan nämnda problemen – specifikt upptäckte författarna att vissa codec inte kodas om, och att omkring 89% av den binära representationen av det målade samtalet kan återställas. Detta är relevant för minst två europeiska operatörer som har testats.
Detta är en anmärkningsvärt hög framgångssiffra, och ärligt talat mycket högre än jag förväntade mig när jag började arbeta med detta dokument.
Vad kan vi göra för att åtgärda detta?
Det omedelbara svaret på denna fråga är enkelt: eftersom kärnan i sårbarheten ligger i en attack på återanvändning (reinstallering) av nyckeln, fixa helt enkelt detta problem. Se till att en ny nyckel erhålls för varje telefonsamtal, och låt aldrig paketräknaren återställa sig till noll med samma nyckel. Problemet är löst!
Kanske inte. Det skulle kräva en uppgradering av en stor mängd utrustning och, ärligt talat, är en sådan fix i sig inte särskilt pålitlig. Det skulle vara bra om standarderna kunde hitta ett säkrare sätt att implementera sina krypteringslägen som inte är katastrofalt sårbara för sådana nyckelåteranvändningsproblem som standard.
Ett av de möjliga alternativen är att använda . Det kan vara för dyrt för vissa moderna hårdvaror, men det är definitivt en riktning som designarna bör tänka på i framtiden, särskilt med tanke på att 5G-standarderna snart kommer att dominera världen.
Denna nya forskning väcker också den övergripande frågan om varför , många av vilka använder mycket liknande konstruktioner och protokoll. När du ställs inför problemet med att återinstallera samma nyckel i flera allmänt utbredda protokoll, som WPA2, känns det inte som om det kanske har blivit dags att göra era specifikationer och testprocedurer mer pålitliga? Sluta betrakta standardimplementerare som tankeväckta partners som är uppmärksamma på era varningar. Behandla dem som (omedvetna) motståndare som oundvikligen kommer att implementera allt fel.
Eller som ett alternativ kan vi göra som allt fler företag som Facebook och Apple gör: se till att krypteringen av röstanrop sker på en högre nivå av OSI-nätverksstacken, utan att förlita sig på tillverkare av mobilutrustning. Vi kan till och med driva för end-to-end-kryptering av röstanrop, som WhatsApp med Signal och FaceTime, och anta att den amerikanska regeringen helt enkelt slutar . Då (med undantag för vissa metadata) skulle många av dessa problem helt enkelt försvinna. Denna lösning är särskilt relevant i en värld där .
Eller så kan vi bara göra det våra barn redan har gjort: sluta svara på dessa irriterande samtal.
Källa: habr.com
