

av SeerLight
Byggandet av vilken tjänst som helst kräver ständigt arbete med säkerhet. Säkerhet är en kontinuerlig process som innefattar ständig analys och förbättring av produktens skydd, övervakning av nyheter om sårbarheter och mycket mer. Bland annat - revisioner. Revisioner utförs både internt och av externa experter, som kan ge avgörande hjälp med säkerheten, eftersom de inte är insyltade i projektet och har en oberörd syn.
Artikeln handlar om just denna obefläckade syn av externa experter som hjälpte teamet på Mail.ru Cloud Solutions (MCS) att testa molntjänsten, och vad de upptäckte. Som 'externa krafter' valde MCS företaget Digital Security, känt för sin höga expertis inom cybersäkerhet. I denna artikel kommer vi att gå igenom vissa intressanta sårbarheter som identifierades under den externa revisionen - för att ni ska undvika samma fällor när ni skapar er egen molntjänst.
Produktbeskrivning
är en plattform för att bygga virtuell infrastruktur i molnet. Den inkluderar IaaS, PaaS, och en marknadsplats för färdiga applikationsbilder för utvecklare. Med hänsyn till MCS:s arkitektur behövde produktsäkerheten kontrolleras på följande områden:
- skydd av virtualiseringsmiljön: hypervisorer, routing, brandväggar;
- skydd av kundernas virtuella infrastruktur: isolering från varandra, inklusive nätverksisolering, privata nätverk i SDN;
- OpenStack och dess öppna komponenter;
- Eget utvecklat S3;
- IAM: multitenanta projekt med en rollmodell;
- Vision (maskinsyn): API och sårbarheter vid bildhantering;
- webbgränssnitt och klassiska webbattacker;
- sårbarheter i PaaS-komponenter;
- API för alla komponenter.
Kanske är det av betydelse för den fortsatta historien - det är allt.
Vilka arbeten utfördes och varför är de nödvändiga?
Säkerhetsrevisionen syftar till att identifiera sårbarheter och konfigurationsfel som kan leda till läckage av personuppgifter, modificering av känslig information eller till och med avbrott i tjänster.
Under arbetet, som i genomsnitt varar i 1-2 månader, upprepar revisorerna handlingar som potentiella angripare skulle utföra och söker efter sårbarheter i den valda tjänstens klient- och serverdel. I samband med revisionen av den molnbaserade plattformen MCS identifierades följande mål:
- Analys av autentisering i tjänsten. Sårbarheter i denna komponent skulle omedelbart kunna leda till obehörig åtkomst till andras konton.
- Granskning av roller och åtkomstbegränsningar mellan olika konton. För en angripare är möjligheten att få åtgång till en annan virtuell maskin ett eftertraktat mål.
- Sårbarheter i klientdelen. XSS/CSRF/CRLF/etc. Finns det en möjlighet att attackera andra användare via skadliga länkar?
- Sårbarheter i serverdelen: RCE och olika typer av injektioner (SQL/XXE/SSRF osv.). Serverrelaterade sårbarheter är vanligtvis svårare att hitta men kan leda till att många användare komprometteras samtidigt.
- Analys av isolering av användarsegment på nätverksnivå. För en angripare ökar avsaknaden av isolering ytiden för attacker på andra användare avsevärt.
- Analys av affärslogik. Kan man lura systemet och skapa virtuella maskiner gratis?
I detta projekt genomfördes arbetet enligt modellen "Gray-box": revisorerna interagerade med tjänsten med rättigheter som vanliga användare men hade delvis tillgång till API:ns källkod och kunde specifikt ställa frågor till utvecklarna. Vanligtvis är detta den mest praktiska och samtidigt tillräckligt realistiska arbetsmodellen: intern information kan fortfarande samlas in av angripare, det är bara en fråga om tid.
Identifierade sårbarheter
Innan revisorn börjar skicka olika payloads (den nyttolast som används för att utföra attacken) till slumpmässiga ställen måste man förstå hur allt fungerar och vilken funktionalitet som erbjuds. Det kan verka som en meningslös uppgift, eftersom det i de flesta granskade områden inte finns några sårbarheter. Men endast genom att förstå applikationens struktur och dess logik kan man hitta de mest komplexa attackvektorerna.
Det är viktigt att hitta platser som verkar misstänksamma eller skiljer sig avsevärt från andra. Och den första farliga sårbarheten hittades faktiskt på detta sätt.
IDOR
IDOR-sårbarheter (Insecure Direct Object Reference, osäkra direkta objektreferenser) är en av de vanligaste formerna av sårbarheter inom affärslogik, som på olika sätt låter obehöriga få tillgång till objekt som de egentligen inte har tillgång till. IDOR-sårbarheter möjliggör åtkomst till användardata av varierande känslighetsnivå.
En typ av IDOR är att utföra åtgärder med systemobjekt (användare, bankkonton, varor i kundvagnen) genom att manipulera åtkomstidentifierare för dessa objekt. Detta kan leda till de mest oförutsägbara konsekvenser. Till exempel kan man byta ut avsändarens konto för penningöverföringar, vilket gör att man kan stjäla pengar från andra användare.
I fallet med MCS upptäckte revisorerna just en IDOR-sårbarhet relaterad till osäkra identifierare. I användarens personliga konto användes UUID-identifikatorer för att få tillgång till alla objekt, vilka verkade, enligt säkerhetsexperter, vara imponerande svåra att knäcka (det vill säga skyddade mot brute-force attacker). Men för vissa entiteter upptäcktes det att vanliga förutsägbara nummer användes för att hämta information om användare i applikationen. Jag tror att ni förstår att man kunde ändra användarens ID med ett, skicka begäran igen och på så sätt få information kring ACL (access control list, regler för åtkomst till data för processer och användare).
Server Side Request Forgery (SSRF)
OpenSource-produkter är bra eftersom det finns ett stort antal forum med detaljerad teknisk beskrivning av problem och om ni har tur, beskrivningar av lösningar. Men denna medalj har en baksida: kända sårbarheter är också detaljerat beskrivna. Till exempel finns det utmärkta beskrivningar av sårbarheter på OpenStack-forumet. och , som av någon anledning inte verkar åtgärdas av någon.
Vanlig funktionalitet i applikationer är möjligheten för användaren att skicka en länk till servern, som servern sedan navigerar till (till exempel för att ladda upp en bild från en angiven källa). Vid otillräcklig filtrering av länkar eller svar som returneras från servern kan detta utnyttjas av illvilliga aktörer.
SSRF-sårbarheter kan kraftigt påskynda utvecklingen av en attack. En angripare kan få:
- begränsad åtkomst till den attackerade lokala nätverket, till exempel bara till vissa segment av nätverket och över ett visst protokoll;
- full åtkomst till det lokala nätverket, om en nedgradering från applikationsnivå till transportnivå är möjlig, vilket i sin tur ger full kontroll över lastningen på applikationsnivå;
- åtkomst för att läsa lokala filer på servern (om schema file:// stöds);
- och mycket mer.
I OpenStack har en känd SSRF-sårbarhet med "blind" karaktär länge funnits: när man kontaktar servern får man inget svar, men får däremot olika typer av fel/fördröjningar, beroende på resultatet av förfrågan. Baserat på detta kan man utföra portskanningar på värdar i det interna nätverket, med alla följder som inte ska underskattas. Till exempel kan produkten ha en API för backoffice, tillgänglig endast från det företagsnätverkets. Med dokumentation (tänk på insiders) kan en angripare via SSRF få tillgång till interna metoder. Till exempel, om man lyckats få en ungefärlig lista över användbara URL:er, kan man använda SSRF för att gå igenom dem och utföra en förfrågan – i teorin överföra pengar från konto till konto eller ändra gränser.
Detta är inte första gången som en SSRF-sårbarhet upptäckts i OpenStack. Tidigare fanns möjligheten att ladda upp ISO-bilder för VM via länkar, vilket också ledde till liknande följder. För närvarande har denna funktion tagits bort från OpenStack. Tydligen ansåg gemenskapen att detta var den enklaste och mest pålitliga lösningen på problemet.
Och i en offentligt tillgänglig rapport från tjänsten HackerOne (h1) leder utnyttjandet av en icke-blind SSRF med möjlighet att läsa metadata om instansen till att få Root-åtkomst till hela Shopify-infrastrukturen.
I MCS upptäcktes SSRF-sårbarheter på två ställen med liknande funktionalitet, men de var praktiskt taget omöjliga att utnyttja på grund av brandväggar och andra skydd. Hur som helst, MCS-teamet åtgärdade ändå detta problem, utan att vänta på gemenskapen.
XSS istället för att ladda upp "shells"
Trots hundratals genomförda studier är fortfarande XSS (Cross-Site Scripting-attack) den web-sårbarheten (eller ?).
Filuppladdning är en favoritplats för varje säkerhetsforskare. Det visade sig ofta att man kan ladda upp vilket skript som helst (asp/jsp/php) och köra kommandon på operativsystemet; i penetrationstestarnas terminologi kallas det att "ladda upp en shell". Men populariteten av sådana sårbarheter fungerar åt båda håll: de kom ihåg och verktyg utvecklas mot dem, så på senare tid har sannolikheten för att "ladda upp en shell" närmat sig noll.
Den attackerande gruppen (representerad av Digital Security) hade tur. Okej, i MCS kontrollerades innehållet i de uppladdade filerna på serversidan, och endast bilder tilläts. Men SVG är också en bild. Vad kan vara farligt med SVG-bilder? Jo, att man kan integrera JavaScript-fragment i dem!
Det visade sig att de uppladdade filerna var tillgängliga för alla användare av MCS-tjänsten – vilket betyder att man kan attackera andra användare av molnet, nämligen administratörerna.
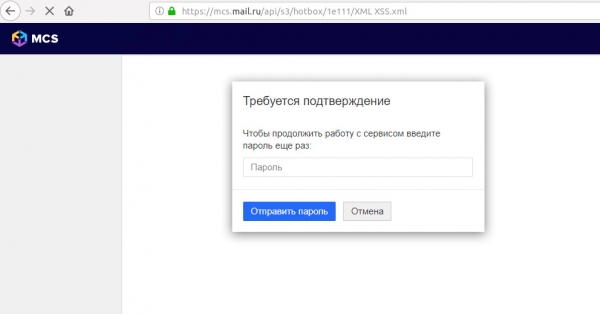
Exempel på injektion genom en XSS-attack med en phishing-inloggningsformulär.
Exempel på utnyttjande av XSS-attacker:
- Varför försöka stjäla sessionen (dessutom, nu har vi överallt HTTP-Only-cookies som skyddas mot stöld med js-skript), när det uppladdade skriptet kan direkt kommunicera med resursens API? I sådana fall kan nyttolasten genom XHR-förfrågningar ändra serverkonfigurationen, till exempel lägga till en öppen SSH-nyckel för angriparen och få SSH-åtkomst till servern.
- Om CSP-politiken (Content Security Policy) förbjuder integrering av JavaScript, kan angriparen klara sig utan det. Med ren HTML kan man skapa en falsk inloggningsformulär och stjäla administratörens lösenord genom en sådan avancerad phishing: phishing-sidan för användaren visas på samma URL, vilket gör det svårare för användaren att upptäcka den.
- Till sist kan angriparen arrangera – genom att ange Cookies som är större än 4 kB. Användaren behöver bara öppna länken en gång – och hela webbplatsen blir otillgänglig, tills man förstår att man speciellt måste rensa webbläsaren: i överväldigande fall kommer webbservern att vägra att ta emot en sådan klient.
Låt oss överväga ett exempel på ytterligare en identifierad XSS, denna gång med en mer subtil utnyttjande. Tjänsten MCS tillåter att gruppera brandväggsinställningar. Den identifierade XSS fanns i gruppnamnet. Dess särskiljande drag var att vektorn inte utlöste omedelbart, inte vid visning av reglerna, utan vid borttagning av gruppen:
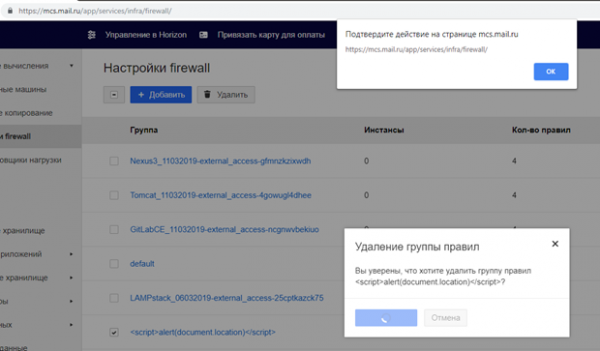
Det vill säga, scenariot blev följande: en angripare skapar en brandväggsregel med "belastning" i namnet, administratören märker det efter ett tag, initierar raderingsprocessen. Och just då aktiveras den skadliga JS.
För att skydda mot XSS i laddade SVG-bilder (om de inte kan uteslutas) rekommenderade teamet Digital Security till MCS-utvecklarna:
- Att placera filer som laddas upp av användare på en separat domän som inte har något gemensamt med "kakor". Skriptet kommer att köras i kontexten av en annan domän och kommer inte att utgöra något hot mot MCS.
- Att i serverns HTTP-svar returnera rubriken "Content-disposition: attachment". Då kommer filer att laddas ner av webbläsaren och inte exekveras.
Dessutom finns det nu många sätt för utvecklare att mildra risken för XSS-exploatering:
- genom att använda flaggan "HTTP Only" kan sessionens "Cookies"-rubriker göras otillgängliga för skadlig JavaScript;
- kommer avsevärt att försvåra utnyttjandet av XSS för angriparen;
- moderna mallmotorer, såsom Angular eller React, rensar automatiskt användardata innan de visas i användarens webbläsare.
Sårbarheter i tvåfaktorsautentisering
För att öka säkerheten för konton rekommenderas användare alltid att aktivera 2FA (tvåfaktorsautentisering). Detta är verkligen ett effektivt sätt att förhindra en angripare från att få åtkomst till tjänsten om användarens uppgifter har komprometterats.
Men ger användning av den andra autentiseringsfaktorn alltid garantin för att kontot förblir säkert? I implementeringen av 2FA finns det sådana säkerhetsproblem:
- Grovt bruteforce av OTP-kod (engångskoder). Trots enkelheten att utnyttja, förekommer sådana fel som brist på skydd mot bruteforce av OTP även hos stora företag: , .
- Svaga algoritmer för generering, till exempel möjligheten att förutsäga nästa kod.
- Logiska fel, exempelvis möjligheten att begära någon annans OTP på sin egen telefon, som det hos Shopify.
I fallet MCS är 2FA implementerat baserat på Google Authenticator och . Själva protokollet har redan testats över tid, men implementeringen av kodverifieringen på applikationssidan bör kontrolleras.
I MCS används 2FA på flera platser:
- Vid användarautentisering. Här finns skydd mot att gissa: användaren har bara ett fåtal försök att ange engångslösenordet, sedan blockeras inmatningen under en tid. Detta blockerar möjligheten att genomföra en gissning av OTP.
- Vid generering av offline backupkoder för att genomföra 2FA, samt dess avaktivering. Här fanns inget skydd mot gissning, vilket gjorde det möjligt, om man hade lösenordet till kontot och en aktiv session, att regenerera backupkoder eller helt avaktivera 2FA.
Med tanke på att backupkoderna fanns inom samma värdeområde som de engångslösenord som genererades av appen, var chansen att gissa en kod snabbt betydligt högre.
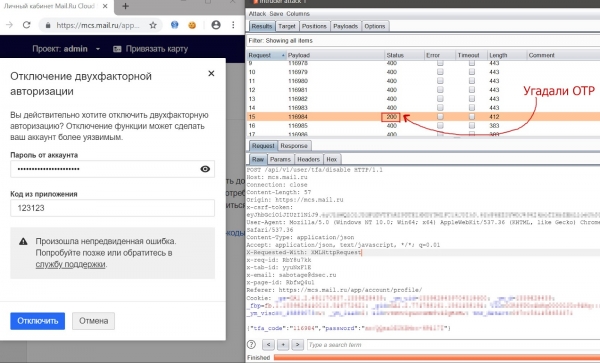
Processen av att gissa OTP för avaktivering av 2FA med hjälp av verktyget "Burp: Intruder".
Resultat
Överlag visade sig MCS som en säker produkt. Under auditens gång lyckades teamet av penetrationstestare inte få tillgång till kundernas VMs och deras data, och de hittade sårbarheterna åtgärdades snabbt av MCS-teamet.
Men det är viktigt att notera att säkerhet är ett kontinuerligt arbete. Tjänster är inte statiska, de utvecklas ständigt. Att utforma en produkt helt utan sårbarheter är omöjligt. Men man kan i tid hitta dem och minimera chansen för upprepning.
Nu är alla nämnda sårbarheter i MCS redan åtgärdade. För att minimera antalet nya och förkorta tiden de existerar, fortsätter plattformsteamet att göra följande:
- regelbundet genomföra revisioner av externa företag;
- underhålla och utveckla deltagandet;
- arbete med säkerhet. 🙂
Källa: habr.com
