

I den här artikeln kommer jag att berätta hur man konfigurerar OpenDaylight för arbete med nätverksutrustning, samt visa hur man med hjälp av Postman och enkla RESTCONF förfrågningar kan hantera denna utrustning. Vi kommer inte att arbeta med hårdvara, utan istället kommer vi att skapa små virtuella labb med en enda router med hjälp av Vrnetlab ovanpå Ubuntu 20.04 LTS.
Jag kommer att visa en detaljerad konfiguration först med hjälp av router Juniper vMX 20.1R1.11, och sedan kommer vi att jämföra det med konfigurationen av Cisco xRV9000 7.0.2.
Innehåll
- Nödvändiga kunskaper
- Del 1: vi diskuterar kort OpenDaylight (hädanefter ODL), Postman och Vrnetlab och varför vi behöver den
- Del 2: beskrivning av det virtuella labbet
- Del 3: ställer in OpenDaylight
- Del 4: ställer in Vrnetlab
- Del 5: med hjälp av Postman ansluter vi den virtuella routern (Juniper vMX) till ODL
- Del 6: får och ändrar routerkonfigurationen med hjälp av Postman och ODL
- Del 7: lägger till Cisco xRV9000
- Slutsats
- P.S.
- Referenslista
Nödvändiga kunskaper
För att artikeln inte ska bli för lång har jag utelämnat vissa tekniska detaljer (med referenser till litteratur där man kan läsa om dem).
Därför föreslår jag ämnen som det är bra att (men nästan inte obligatoriskt) känna till innan läsningen:
- ,
- /
Del 1: lite teori

- Öppen SDN-plattform för styrning och automatisering av olika nätverk, stöds av Linux Foundation
- Java inuti
- Baseras på Model-Driven Service Abstraction Level (MD-SAL)
- Använder YANG-modeller för automatisk skapelse av RESTCONF API för nätverksenheter
Huvudmodul för nätverkshantering. Precis genom den kommer vi att kommunicera med de anslutna enheterna. Styrs via sin egen API.
Mer om OpenDaylight kan man läsa .
- Verktyg för API-testning
- Enkelt och användarvänligt gränssnitt
I vårt fall är det intressant som ett medel för att skicka REST-förfrågningar till OpenDaylights API. Man kan visserligen också skicka förfrågningar manuellt, men i Postman ser allt väldigt klart ut och passar våra syften som ingen annan.
För de som vill gräva djupare: det finns många utbildningsmaterial skrivet om det ().

- Verktyg för att distribuera virtuella routrar i Docker
- Stöder: Cisco XRv, Juniper vMX, Arista vEOS, Nokia VSR etc.
- Öppen källkod
Ett mycket intressant men lite känt verktyg. I vårt fall kommer vi att köra Juniper vMX och Cisco xRV9000 på vanlig Ubuntu 20.04 LTS.
Läs mer om det på .
Del 2: laboratoriearbete
Inom ramen för denna handledning kommer vi att konfigurera följande system:
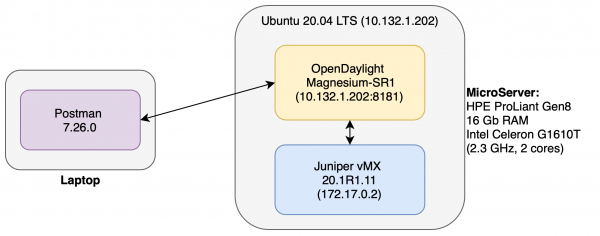
Hur det fungerar
- Juniper vMX stiger upp i Docker i containern (genom Vrnetlab) och fungerar som en helt vanlig virtuell router.
- ODL kopplad till routern och möjliggör hantering av den.
- Postman körs på en separat maskin och genom den skickar vi kommandon ODL: för att ansluta/diskonnektera routern, ändra konfiguration och så vidare.
Kommentar till systemets enhet
Juniper vMX och ODL kräver ganska mycket resurser för sin stabila drift. Bara vMX begär 6 Gb RAM och 4 kärnor. Därför har beslutet fattats att flytta alla "tunga" till en separat maskin (Heulett Packard Enterprise MicroServer ProLiant Gen8, Ubuntu 20.04 LTS). Routern fungerar förstås inte "särskilt snabbt", men för mindre experiment räcker prestandan.
Del 3: ställer in OpenDaylight
Den aktuella versionen av ODL vid skrivandet av artikeln är - Magnesium SR1
1) Installerar Java OpenJDK 11 (för mer detaljerad installation )
ubuntu:~$ sudo apt install default-jdk2) Hittar och laddar ner den senaste byggnaden ODL
3) Packar upp den nedladdade arkivet
4) Går till den erhållna katalogen
5) Startar ./bin/karaf
Vid detta steg ODL ska startas och vi hamnar i konsolen (För åtkomst utifrån används port 8181, vilket vi kommer att dra nytta av senare).
Vidare installerar vi ODL-funktioner, avsedda för arbete med protokoll NETCONF och RESTCONF. För detta i konsolen ODL utför vi:
opendaylight-user@root> feature:install odl-netconf-topology odl-restconf-allHär är den enklaste inställningen ODL slutförd. (Mer detaljerad information kan läsas ).
Del 4: ställer in Vrnetlab
Förberedelse av systemet
Innan installationen Vrnetlab måste nödvändiga paket installeras för detsamma. Sådana som , , :
ubuntu:~$ sudo apt update
ubuntu:~$ sudo apt -y install python3-bs4 sshpass make
ubuntu:~$ sudo apt -y install git
ubuntu:~$ sudo apt install -y
    apt-transport-https ca-certificates
    curl gnupg-agent software-properties-common
ubuntu:~$ curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo apt-key add -
ubuntu:~$ sudo add-apt-repository
   "deb [arch=amd64] https://download.docker.com/linux/ubuntu
   $(lsb_release -cs)
   stable"
ubuntu:~$ sudo apt update
ubuntu:~$ sudo apt install -y docker-ce docker-ce-cli containerd.io
Installation av Vrnetlab
För installation Vrnetlab klonar det relevanta förrådet från github:
ubuntu:~$ cd ~
ubuntu:~$ git clone https://github.com/plajjan/vrnetlab.git
Går till katalogen vrnetlab:
ubuntu:~$ cd ~/vrnetlabHär kan du se alla skript som behövs för att köra. Observera att för varje typ av router har en motsvarande katalog skapats:
ubuntu:~\/vrnetlab$ ls
CODE_OF_CONDUCT.md  config-engine-lite        openwrt           vr-bgp
CONTRIBUTING.md     csr                       routeros          vr-xcon
LICENSE             git-lfs-repo.sh           sros              vrnetlab.sh
Makefile            makefile-install.include  topology-machine  vrp
README.md           makefile-sanity.include   veos              vsr1000
ci-builder-image    makefile.include          vmx               xrv
common              nxos                      vqfx              xrv9k
Skapar en image av routern
Varje router som stöds Vrnetlab, har sin unika konfigurationsprocedur. I vårt fall Juniper vMX behöver vi bara lägga .tgz-arkivet med routern (kan laddas ner från ) i vmx-katalogen och köra kommandot make:
ubuntu:~$ cd ~\/vrnetlab\/vmx
ubuntu:~$ # Kopiera .tgz-arkivet med routern till denna katalog
ubuntu:~$ sudo make
Samla avbilden vMX tar ungefär 10-20 minuter. Perfekt tid att brygga en kopp kaffe!
Varför tar det så lång tid, undrar ni?
Översättning författaren på denna fråga:
"Det beror på att vid första körningen läser VCP (Control Plane) konfigurationsfilen, som bestämmer om den ska fungera som VRR VCP i vMX. Tidigare gjordes denna start vid Docker-start, men det innebar att VCP alltid startades om en gång innan den virtuella routern blev tillgänglig, vilket resulterade i lång boot-tid (ungefär 5 minuter). Nu sker den första starten av VCP under byggandet av Docker-image, och eftersom Docker-byggandet inte kan köras med parametern —privileged, innebär det att qemu körs utan hårdvaruaccelerering KVM och att byggnaden därför tar mycket tid. Under denna process skrivs många loggar, så att du åtminstone kan se vad som händer. Jag tycker att den långa byggtiden inte är så hemsk, eftersom vi skapar imagen en gång men kör den många gånger."
Efter det kommer vi att kunna se imagen av vår router i Docker:
ubuntu:~$ sudo docker image list
REPOSITORY          TAG                 IMAGE ID            CREATED             SIZE
vrnetlab\/vr-vmx     20.1R1.11           b1b2369b453c        3 weeks ago         4.43GB
debian              stretch             614bb74b620e        7 weeks ago         101MB
Kör containern vr-vmx
Kör med kommandot:
ubuntu:~$ sudo docker run -d --privileged --name jun01 b1b2369b453cDärefter kan vi se information om aktiva containrar:
ubuntu:~$ sudo docker container list
CONTAINER ID        IMAGE               COMMAND             CREATED             STATUS                     PORTS                                                 NAMES
120f882c8712        b1b2369b453c        "\/launch.py"        2 minutes ago       Up 2 minutes (unhealthy)   22\/tcp, 830\/tcp, 5000\/tcp, 10000-10099\/tcp, 161\/udp   jun01
Ansluter till routern
IP-adressen till routerns nätverksgränssnitt kan erhållas med följande kommando:
ubuntu:~$ sudo docker inspect --format '{{.NetworkSettings.IPAddress}}' jun01
172.17.0.2
Som standard, Vrnetlab skapar en användarrouter vrnetlab/VR-netlab9.
Ansluter med ssh:
ubuntu:~$ ssh vrnetlab@172.17.0.2
Authenticiteten för värden '172.17.0.2 (172.17.0.2)' kan inte fastställas.
ECDSA nyckelavtryck är SHA256:g9Sfg/k5qGBTOX96WiCWyoJJO9FxjzXYspRoDPv+C0Y.
Är du säker på att du vill fortsätta ansluta (ja/nej/[fingeravtryck])? ja
Varning: Permanently added '172.17.0.2' (ECDSA) to the list of known hosts.
Lösenord:
--- JUNOS 20.1R1.11 Kernel 64-bit JNPR-11.0-20200219.fb120e7_buil
vrnetlab> show version
Modell: vmx
Junos: 20.1R1.11
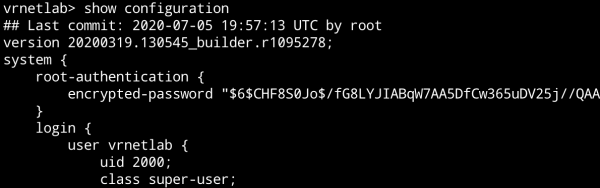
Nu är routerinställningen klar.
Installationsrekommendationer för routrar från olika tillverkare finns på i motsvarande kataloger.
Del 5: Postman — koppla routern till OpenDaylight
Installera Postman
För installationen räcker det att ladda ner applikationen .
Ansluta routern till ODL
Vi skapar PUT förfrågan:
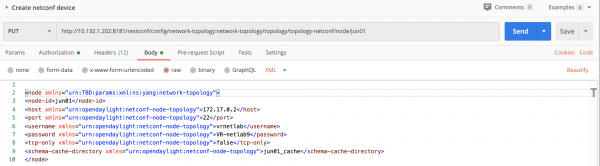
- Begärningsrad:
PUT http://10.132.1.202:8181/restconf/config/network-topology:network-topology/topology/topology-netconf/node/jun01 - Begärningens kropp (fliken Body):
jun01 172.17.0.2 22 vrnetlab VR-netlab9 false jun01_cache - På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin. Detta är nödvändigt för åtkomst till ODL:

- På fliken Headers måste två rubriker läggas till:
- Accept application/xml
- Content-Type application/xml
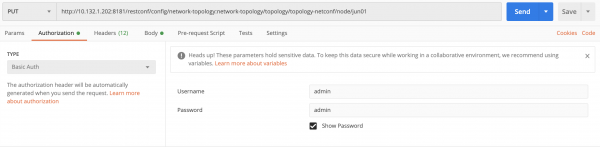
Vår förfrågan är formulerad. Vi skickar. Om allt har konfigurerats korrekt bör vi få tillbaka status "201 Created":

Vad gör denna förfrågan?
Vi skapar en node inom ODL med parametrar för den verkliga routern som vi vill få åtkomst till.
xmlns="urn:TBD:params:xml:ns:yang:network-topology"
xmlns="urn:opendaylight:netconf-node-topology"
Detta är interna namnrymder XML (XML-namnrymd) för ODL enligt vilket den skapar en node.
Därefter, motsvarande, namnet på routern — det är node-id, routerns adress — host och så vidare.
Den mest intressanta raden — den sista. Schema-cache-directory skapar en katalog där alla filer YANG Schema för den anslutna routern laddas ner. Du kan hitta dem i $ODL_ROOT/cache/jun01_cache.
Kontrollerar routerns anslutning
Vi skapar GET förfrågan:
- Begärningsrad:
GET http://10.132.1.202:8181/restconf/operational/network-topology:network-topology/topology/topology-netconf/ - På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin.
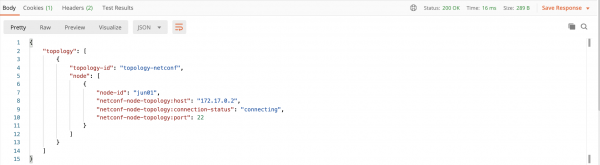
Vi skickar. Vi bör få status "200 OK" och en lista över alla stödjda enheter. YANG Schema:
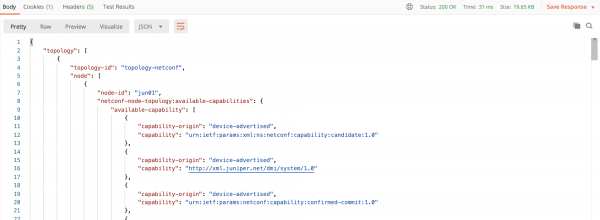
Kommentar: För att se det senaste, i mitt fall var jag tvungen att vänta ungefär 10 minuter efter att ha genomfört det PUT, medan allt YANG-schema laddas ner på ODL. Fram till dess, när denna GET begäran görs, kommer följande att visas:
Tar bort routern
Vi skapar TA BORT förfrågan:
- Begärningsrad:
DELETE http://10.132.1.202:8181/restconf/config/network-topology:network-topology/topology/topology-netconf/node/jun01 - På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin.
Del 6: Ändrar routerns konfiguration
Hämtar konfigurationen
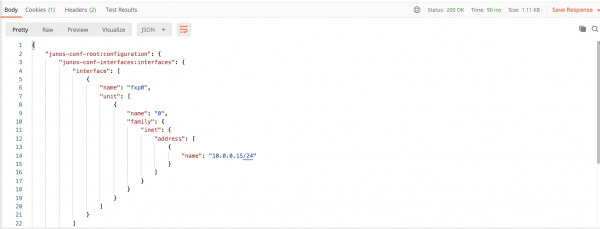
Vi skapar GET förfrågan:
- Begärningsrad:
GET http://10.132.1.202:8181/restconf/config/network-topology:network-topology/topology/topology-netconf/node/jun01/yang-ext:mount/ - På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin.
Skickar. Vi bör få status "200 OK" och routerns konfiguration:
Skapar konfiguration
Som exempel kommer vi att skapa följande konfiguration och ändra den:
protocols {
    bgp {
        disable;
        shutdown;
    }
}
Vi skapar POST förfrågan:
- Begärningsrad:
POST http://10.132.1.202:8181/restconf/config/network-topology:network-topology/topology/topology-netconf/node/jun01/yang-ext:mount/junos-conf-root:configuration/junos-conf-protocols:protocols - Begärningens kropp (fliken Body):
- På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin. - På fliken Headers måste två rubriker läggas till:
- Accept application/xml
- Content-Type application/xml
Efter att ha skickat bör vi få status "204 No Content"
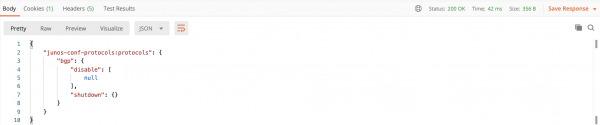
För att kontrollera att konfigurationen har ändrats kan vi använda den tidigare begäran. Men för exemplet kommer vi att skapa en till som bara ger oss information om de protokoll som är konfigurerade på routern.
Vi skapar GET förfrågan:
- Begärningsrad:
GET http://10.132.1.202:8181/restconf/config/network-topology:network-topology/topology/topology-netconf/node/jun01/yang-ext:mount/junos-conf-root:configuration/junos-conf-protocols:protocols - På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin.
Efter att ha utfört begäran kommer vi att se följande:
Ändrar konfigurationen
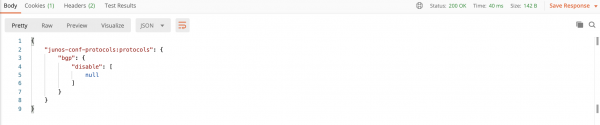
Vi kommer att ändra informationen om BGP-protokollet. Efter våra åtgärder kommer det att se ut så här:
protocols {
    bgp {
        disable;
    }
}
Vi skapar PUT förfrågan:
- Begärningsrad:
PUT http://10.132.1.202:8181/restconf/config/network-topology:network-topology/topology/topology-netconf/node/jun01/yang-ext:mount/junos-conf-root:configuration/junos-conf-protocols:protocols - Begärningens kropp (fliken Body):
- På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin. - På fliken Headers måste två rubriker läggas till:
- Accept application/xml
- Content-Type application/xml
Genom att använda den tidigare GET begäran ser vi ändringarna:
Tar bort konfigurationen
Vi skapar TA BORT förfrågan:
- Begärningsrad:
DELETE http://10.132.1.202:8181/restconf/config/network-topology:network-topology/topology/topology-netconf/node/jun01/yang-ext:mount/junos-conf-root:configuration/junos-conf-protocols:protocols - På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin.
Vid anrop av GET från begäran med information om protokollen ser vi följande:
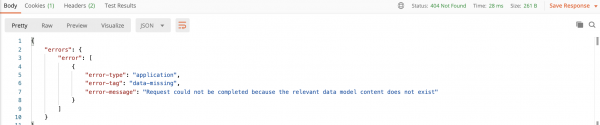
Tillägg:
För att ändra konfigurationen är det inte nödvändigt att skicka begärans kropp i formatet XML. Det kan göras i formatet JSON.
Till exempel, i begäran PUT för att ändra konfigurationen byter vi ut begärans kropp till:
{
    "junos-conf-protocols:protocols": {
        "bgp": {
            "description" : "Changed in postman"
        }
    }
}
Glöm inte att ändra på fliken Headers till:
- Accept application/json
- Content-Type application/json
Efter att ha skickat får vi följande resultat (se svaret med hjälp av GET förfrågan):
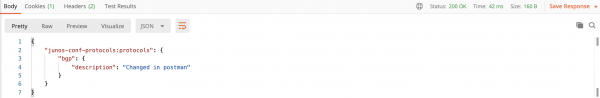
Del 7: lägger till Cisco xRV9000
Vad pratar vi om när vi pratar om Juniper? Låt oss prata om Cisco!
Jag har en xRV9000 version 7.0.2 (ett monster som kräver 8Gb RAM och 4 kärnor. Den är inte fritt tillgänglig, så kontakta ) — vi ska starta den.
Starta containern
Processen för att skapa en Docker-container skiljer sig inte nämnvärt från Juniper. På samma sätt lägger vi in .qcow2-filen med routern i katalogen som motsvarar dess namn, (i det här fallet xrv9k) och kör kommandot make docker-image.
Efter några minuter ser vi att bilden har skapats:
ubuntu:~$ sudo docker image ls
REPOSITORY          TAG                 IMAGE ID            CREATED             SIZE
vrnetlab/vr-xrv9k   7.0.2               54debc7973fc        4 hours ago         1.7GB
vrnetlab/vr-vmx     20.1R1.11           b1b2369b453c        4 weeks ago         4.43GB
debian              stretch             614bb74b620e        7 weeks ago         101MB
Vi kör containern:
ubuntu:~$ sudo docker run -d --privileged --name xrv01 54debc7973fcEfter en stund ser vi att containern har startat:
ubuntu:~$ sudo docker ps
CONTAINER ID        IMAGE               COMMAND             CREATED             STATUS                 PORTS                                                      NAMES
058c5ecddae3        54debc7973fc        "launch.py"        4 hours ago         Up 4 hours (healthy)   22/tcp, 830/tcp, 5000-5003/tcp, 10000-10099/tcp, 161/udp   xrv01
Vi ansluter via ssh:
ubuntu@ubuntu:~$ ssh vrnetlab@172.17.0.2
Lösenord:

RP/0/RP0/CPU0:ios#show version
Mon Jul  6 12:19:28.036 UTC
Cisco IOS XR Software, Version 7.0.2
Copyright (c) 2013-2020 av Cisco Systems, Inc.

Bygginformation:
 Byggd av     : ahoang
 Byggd den     : Fri Mar 13 22:27:54 PDT 2020
 Byggd värd   : iox-ucs-029
 Arbetsyta    : /auto/srcarchive15/prod/7.0.2/xrv9k/ws
 Version      : 7.0.2
 Plats        : /opt/cisco/XR/packages/
 Etikett      : 7.0.2

cisco IOS-XRv 9000 () processor
Systemdriftstid är 3 timmar 22 minuter
Vi ansluter routern till OpenDaylight
Tillägget sker på exakt samma sätt som med vMX-bilden. Vi behöver bara byta namn.
PUT förfrågan:
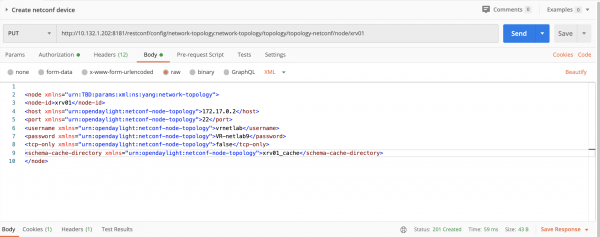
Efter en stund kallar vi på GET förfrågan för att kontrollera att allt har anslutits:
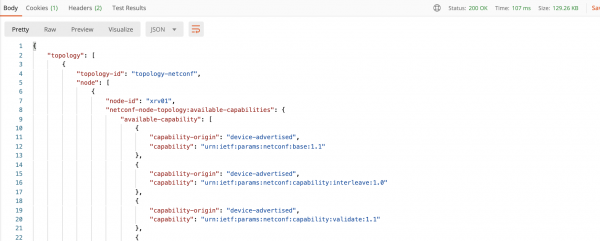
Ändrar konfigurationen
Vi konfigurerar följande inställning:
!
router ospf LAB
 mpls ldp auto-config
!
Vi skapar POST förfrågan:
- Begärningsrad:
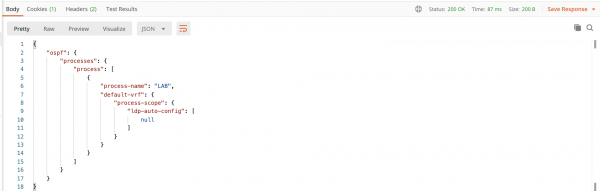
POST http://10.132.1.202:8181/restconf/config/network-topology:network-topology/topology/topology-netconf/node/xrv01/yang-ext:mount/Cisco-IOS-XR-ipv4-ospf-cfg:ospf - Begärningens kropp (fliken Body):
{ "processes": { "process": [ { "process-name": "LAB", "default-vrf": { "process-scope": { "ldp-auto-config": [ null ] } } } ] } } - På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin. - På fliken Headers måste två rubriker läggas till:
- Accept application/json
- Content-Type application/json
Efter att ha utfört detta bör vi få status "204 No Content".
Vi kontrollerar vad vi fått.
För detta skapar vi GET förfrågan:
- Begärningsrad:
GET http://10.132.1.202:8181/restconf/config/network-topology:network-topology/topology/topology-netconf/node/xrv01/yang-ext:mount/Cisco-IOS-XR-ipv4-ospf-cfg:ospf - På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin.
Efter att ha slutfört bör du se följande:
För att ta bort konfigurationen använder vi TA BORT:
- Begärningsrad:
DELETE http://10.132.1.202:8181/restconf/config/network-topology:network-topology/topology/topology-netconf/node/xrv01/yang-ext:mount/Cisco-IOS-XR-ipv4-ospf-cfg:ospf - På fliken Authorization måste parametern ställas in på
Basic Authoch användarnamn/lösenord: admin/admin.
Slutsats
Som du kanske har märkt, är procedurerna för att ansluta Cisco och Juniper till OpenDaylight ganska lika – detta öppnar en ganska stor möjlighet för kreativitet. Från hantering av konfigurationer av alla nätverkskomponenter till att skapa egna nätverkspolicyer.
I denna handledning har jag gett enkla exempel på hur man kan interagera med nätverksutrustning via OpenDaylight. Utan tvekan kan förfrågningarna i de givna exemplen göras mycket mer komplexa, och hela tjänster kan konfigureras med ett enda musklick – allt begränsas bara av din fantasi*
Fortsättning följer…
P.S.
Om du redan känner till allt detta, eller om du tvärtom har blivit fascinerad av ODL, så rekommenderar jag att du tittar på apputveckling på ODL-kontrollern. Du kan börja .
Lycka till med experimenten!
Referenslista
- / Brian Linkletter
- OpenDaylight Cookbook / Mathieu Lemay, Alexis de Talhouet, Et al
- Nätverksprogrammering med YANG / Benoît Claise, Loe Clarke, Jan Lindblad
- Lära sig XML, andra upplagan / Erik T. Ray
- Effektiv DevOps / Jennifer Davis, Ryn Daniels
Källa: habr.com
