

Historiskt sett har de flesta anställda använt trådlösa tangentbord och möss från Logitech. När vi på Raccoon Security än en gång skrev in våra lösenord, ställde vi oss frågan: Hur svårt är det att kringgå skyddsmekanismerna för trådlösa tangentbord? Den utförda undersökningen avslöjade arkitektoniska brister och programvarufel som gör det möjligt att få tillgång till de inmatade uppgifterna. Läs vidare för att se vad vi kom fram till.
Varför Logitech?
Enligt vår åsikt är Logitech's inmatningsenheter bland de mest kvalitativa och bekväma. De flesta enheter vi har baseras på Logitech-lösningen. är en universell dongelmottagare som tillåter anslutning av upp till 6 enheter. Alla enheter som är kompatibla med Logitech Unifying-teknologin är märkta med motsvarande logotyp. Det är enkel att använda. gör det möjligt att hantera anslutningen av trådlösa tangentbord till datorn. Kopplingsprocessen för tangentbordet till Logitech-dongelmottagaren, liksom själva teknologin, beskrivs detaljerat, till exempel i. .
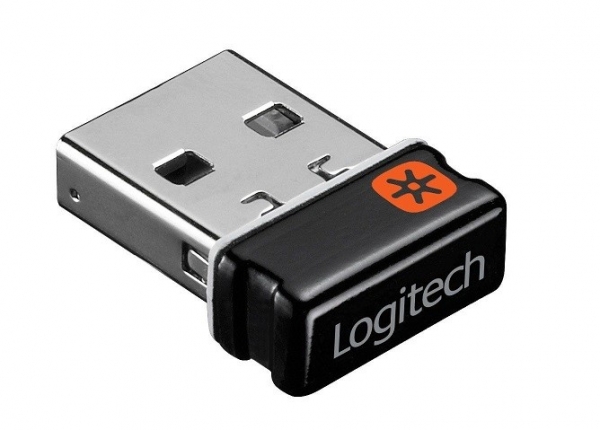
Dongelmottagare med stöd för Logitech Unifying.
Ett tangentbord kan bli en informationskälla för illvilliga aktörer. Logitech, med tanke på den potentiella hotbilden, har tagit hand om säkerheten – de använde AES128-kryptering i radiokanalen för det trådlösa tangentbordet. Den första tanken som kan komma till en angripares sinne under dessa omständigheter är att fånga nyckelinformation när den överförs via radiokanalen under parkopplingsproceduren. När man har nyckeln är det möjligt att fånga radiovågor från tangentbordet och avkoda dem. Men användaren måste mycket sällan (eller aldrig) koppla ihop tangentbordet med Unifying-proceduren, så en hackare med en skannande radiomottagare får vänta länge. Dessutom är inte själva fångstprocessen så enkel. I den senaste studien från juni 2019 publicerade säkerhetsexperten Markus Mengs på nätet. upptäckten av sårbarheter i gamla firmware för USB-donglar från Logitech. Det gör det möjligt för angripare med fysisk åtkomst till enheterna att få nycklarna till radiokanalen och injicera tangenttryckningar (CVE-2019-13054).
Vi kommer att berätta om vår säkerhetsundersökning av Logitech-dongeln baserad på SoC NRF24 från Nordic Semiconductor. Låt oss börja med själva radiokanalen.
Hur data "flyger" i radiokanalen
För frekvens-tidsanalys av radiosignalen använde vi en SDR-mottagare baserad på en Blade-RF-enhet i spektrumanalysatorläge (mer om detta kan du också läsa) ).
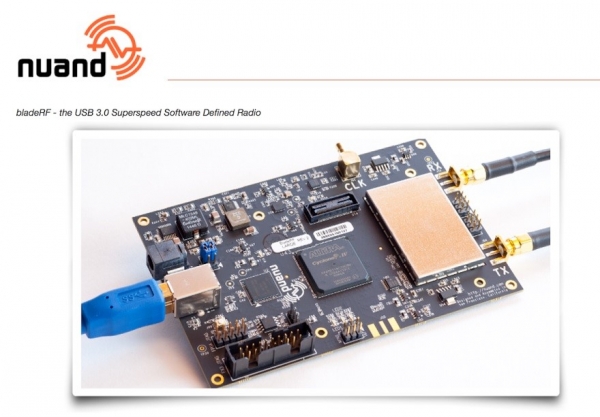
SDR-enheten Blade-RF
Vi undersökte också möjligheten att spela in kvadraturkomponenter av radiosignalen på mellanfrekvensen för att sedan analysera dem med hjälp av metoder för digital signalbehandling.
Den statliga radiokommissionen i Ryska federationen för användning av enheter med kort räckvidd i frekvensområdet 2400–2483,5 MHz. Det är ett mycket "befolkat" område där man kan stöta på nästan allt: Wi-Fi, Bluetooth, olika fjärrkontroller, säkerhetssystem, trådlösa sensorer, mus med tangentbord och andra trådlösa digitala enheter.
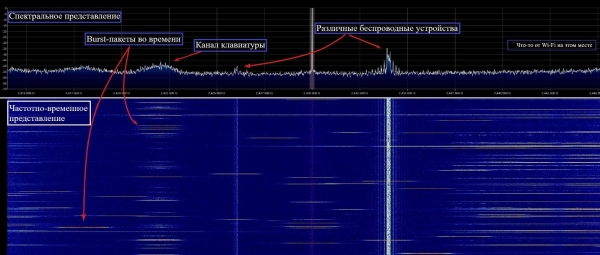
Spektrumet av 2,4 GHz-bandet
Interferenssituationer inom bandet är ganska komplicerade. Trots detta lyckades Logitech säkerställa pålitlig och stabil mottagning genom att använda Enhanced ShockBurst-protokollet i NRF24-transceivern i kombination med frekvensanpassningsalgoritmer.
Kanalerna inom bandet är placerade vid heltalspositioner av MHz, enligt definierat i NRF24 Nordic Semiconductor – totalt 84 kanaler i frekvensrutnätet. Antalet frekvenskanaler som Logitech använder samtidigt är naturligtvis färre. Vi identifierade användning av minst fyra. På grund av det begränsade synfältet av den använda spektrumanalysatorn gick det inte att exakt fastställa listan över använda frekvenspositioner, men det var inte nödvändigt. Informationen från tangentbordet till dongelmottagaren överförs i Burst-läge (kortvariga transmissioner från sändaren) med hjälp av tvåpositions frekvensmodulering GFSK vid en symbolhastighet på 1 Mbaud:
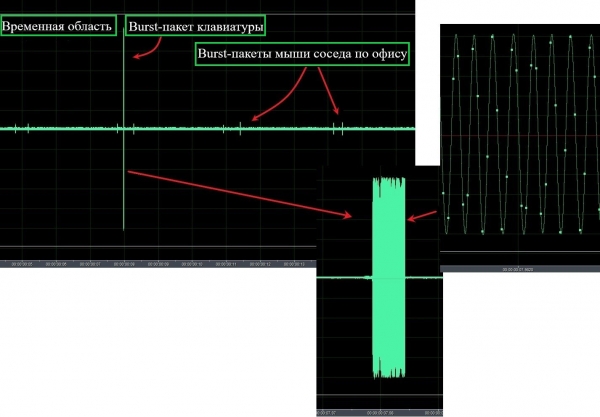
Radiosignalen från tangentbordet i tidsrepresentation
Mottagaren använder en korrelationsprincip för mottagning, så i den överförda paketstrukturen finns en preambel och en adressdel. Störningsresistent kodning används inte, datakroppen krypteras med AES128-algoritmen.
Övergripande kan radiogränssnittet för Logitech trådlösa tangentbord karakteriseras som helt asynkront med statistisk komprimering och frekvensanpassning. Detta innebär att tangentbordets sändare växlar kanal för att överföra varje ny paket. Mottagaren känner inte i förväg till överföringstidpunkten eller frekvenskanalen, utan endast deras lista. Mottagaren och sändaren möts på kanalen tack vare överenskomna algoritmer för frekvenssökning och spårning, samt bekräftelsemekanismer för Enhanced ShockBurst. Vi har inte undersökt om listan över kanaler är statisk. Förmodligen beror dess förändring på algoritmen för frekvensanpassning. Något nära metoden PPRC (pseudo-slumptalsomstrukturering av arbetssignalen) kan anas i användningen av frekvensresursen i spektrumet.
Således, under förhållanden av frekvens-tids osäkerhet, för att garantera mottagning av alla tangentbordssignaler behöver en angripare övervaka hela frekvensnätet med 84 positioner kontinuerligt, vilket kräver betydande tidsinsatser. Här blir det tydligt varför sårbarheten för nyckelutvinning via USB (CVE-2019-13054) positioneras som en möjlighet för injicering av tangenttryckningar, snarare än en angripares åtkomst till inmatade data från tangentbordet. Det är uppenbart att radiogränssnittet för det trådlösa tangentbordet är ganska komplext och erbjuder pålitlig radiosamverkan mellan Logitech-enheter under svåra störningsförhållanden i 2,4 GHz-bandet.
Ett perspektiv på problemet inifrån
För vår forskning valde vi ett av våra tangentbord, Logitech K330, och Logitech Unifying-dongeln.
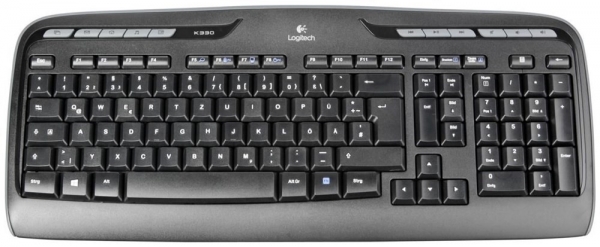
Logitech K330
Låt oss titta in i tangentbordet. En intressant komponent på kretskortet är SoC-chippet NRF24 från Nordic Semiconductor.
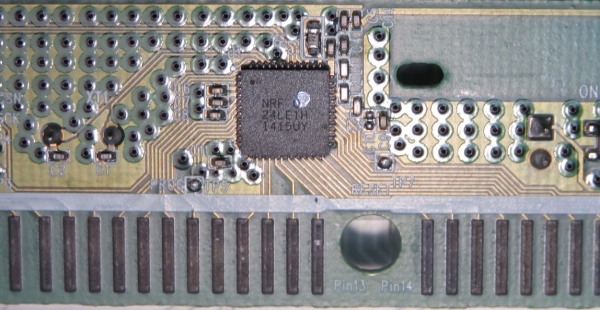
SoC NRF24 på kretskortet för Logitech K330 trådlöst tangentbord
Fast firmware är lagrad i det interna minnet, och mekanismer för läsning och debug är avstängda. Tyvärr har firmwaren inte publicerats i öppna källor. Därför beslutade vi att närma oss problemet från en annan sida – att studera det interna innehållet i Logitech-dongelmottagaren.
Den interna strukturen av dongeln är ganska intressant. Dongeln är lätt att montera isär, den innehåller den välkända NRF24 i en version med inbyggd USB-kontroller och kan programmeras om både via USB och direkt med en programmerare.
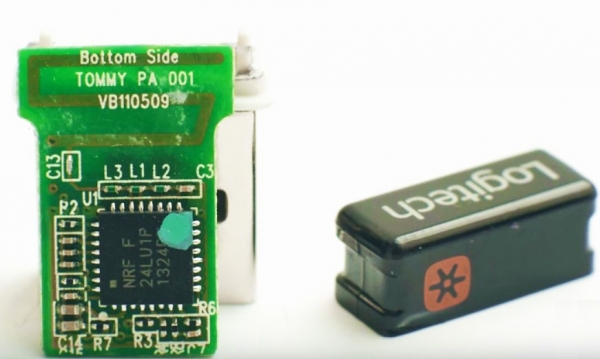
Logitech-dongel utan hölje
Eftersom det finns en standardmekanism för att uppdatera firmware med hjälp av (från vilket den uppdaterade firmware-versionen kan extraheras), är det inte nödvändigt att söka efter firmware inuti dongeln.
Vad som har genomförts: firmware RQR_012_005_00028.bin har extraherats från applikationens kropp Firmware Update Tool. För att kontrollera dess integritet kopplades dongelns kontroller med en flatkabel :
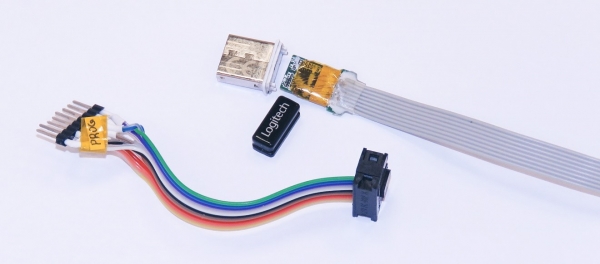
Flatkabeln för att ansluta Logitech-dongeln till programmeraren ChipProg 48
För att kontrollera firmware-integriteten har den framgångsrikt placerats i minnet på kontrolleraren och fungerade korrekt, tangentbordet och musen kopplades till dongeln via Logitech Unifying. Det är möjligt att ladda upp modifierad firmware med hjälp av standardmekanismen för uppdatering, eftersom det inte finns några kryptografiska skyddsmekanismer för firmwaren. För forskningsändamål använde vi en fysisk anslutning till programmeraren, eftersom det gör debugging mycket snabbare.
Undersökning av firmware och attack på användarens input
Chipet NRF24 är designat på basis av Intel 8051 beräkningskärna i en traditionell Harvard-arkitektur. För kärnan fungerar transceivern som en perifer enhet och placeras i adressutrymmet som en uppsättning register. Dokumentation om chipet och exempel på källkoder kan hittas på Internet, så disassemblering av firmwaren utgör ingen svårighet. Under reverse engineering lokaliserade vi funktioner för att hämta data om tangentryckningar från radiokanalen och omvandla dem till HID-format för överföring till värden via USB-gränssnittet. Kod för injektion placerades i de lediga minnesadresserna, vilket innehöll verktyg för att fånga control, spara och återställa det ursprungliga exekveringskontexten samt funktionskoden.
Det paket av tangenttryck eller släpp som mottas av dongeln via radiokanalen avkodas, omvandlas till en standard HID-rapport och skickas till USB-gränssnittet som från en vanlig tangentbord. Inom ramen för denna forskning är den del av HID-rapporten som innehåller modifierare och en matris av 6 byte med koder för tangenttryck av störst intresse för oss. ).
Strukturen av HID-rapporten:
// Keyboard HID report structure.
// See https://flylib.com/books/en/4.168.1.83/1/ (last access 2018 december)
// "Reports and Report Descriptors", "Programming the Microsoft Windows Driver Model"
typedef struct{
    uint8_t Modifiers;
    uint8_t Reserved;
    uint8_t KeyCode[6];
}HidKbdReport_t;
Precis innan överföringen av HID-strukturen till värden får den injicerade koden kontroll, kopierar 8 byte av de ursprungliga HID-data i minnet och skickar dem på den sekundära radiokanalen i klartext. I koden ser det ut så här:
//~~~~~~~~~ Send data via radio ~~~~~~~~~~~~~~~~~~~~~~~~~>
// Profiling have shown time execution ~1.88 mSec this block of code
SaveRfState();                  // save transceiver state
RfInitForTransmition(TransmitRfAddress);        // configure for special trnsmition
hal_nrf_write_tx_payload_noack(pDataToSend,sizeof(HidKbdReport_t)); // Write payload to radio TX FIFO
CE_PULSE();                 // Toggle radio CE signal to start transmission
RestoreRfState();               // restore original transceiver state
//~~~~~~~~~ Send data via radio ~~~~~~~~~~~~~~~~~~~~~~~~~<
Den sekundära kanalen organiseras på den frekvens vi har ställt in med specifika hastighets- och paketstruktursegenskaper.
Arbetet av sändaren i chipet baseras på en tillståndsgraf där protokollet Enhanced ShockBurst är inbäddat. Vi har tagit reda på att precis innan överföringen av HID-data till USB-gränssnittet för värden befann sig sändaren i ett IDLE-läge. Detta möjliggör en säker omkonfigurering för arbete i den sekundära kanalen. Den injicerade koden fångar upp kontrollen, sparar sändarens ursprungliga konfiguration helt och omvandlar den till ett nytt sändningsläge på den sekundära kanalen. Bekräftelsemekanismen för Enhanced ShockBurst är avstängd i detta läge, och HID-data skickas som klartext i radiofrekvensen. Paketstrukturen i den sekundära kanalen presenteras nedan, signalepurorna erhölls efter demodulering och innan återställande av taktsynkronisering av data. Adressvärdet har valts för enkel visuell identifiering av paketet.
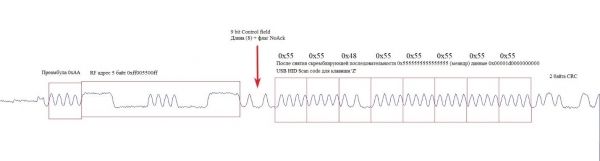
Den demodulerade Burst-paket-signalen i den sekundära kanalen
Efter avslutad överföring av paketet på den sekundära kanalen återställer den injicerade koden sändarens tillstånd. Den är nu redo att arbeta i normalt läge inom ramen för originalfirmwaren.
I frekvens- och tidsfrekvensområdena ser den sekundära kanalen ut som visat på bilden:
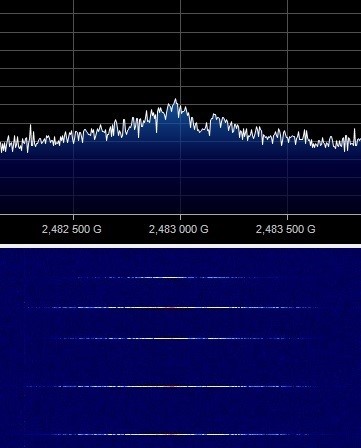
Spektral och tidsfrekvensrepresentation av den sekundära kanalen
För att testa funktionen hos NRF24-chippet med en ändrad firmware satte vi upp en testbänk där Logitech-dongeln med modifierad firmware, ett trådlöst tangentbord och en mottagare baserad på en kinesisk modul med NRF24-chippet ingick.
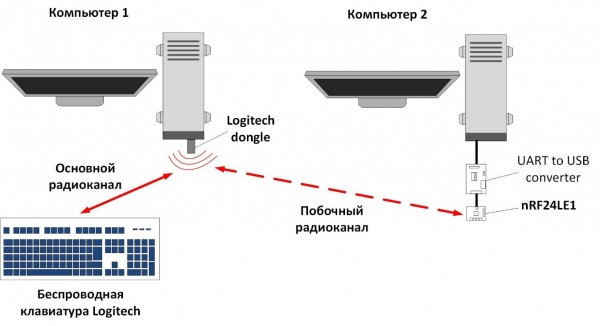
Schema för avlyssning av radiosignalen från Logitech-trådlöst tangentbord
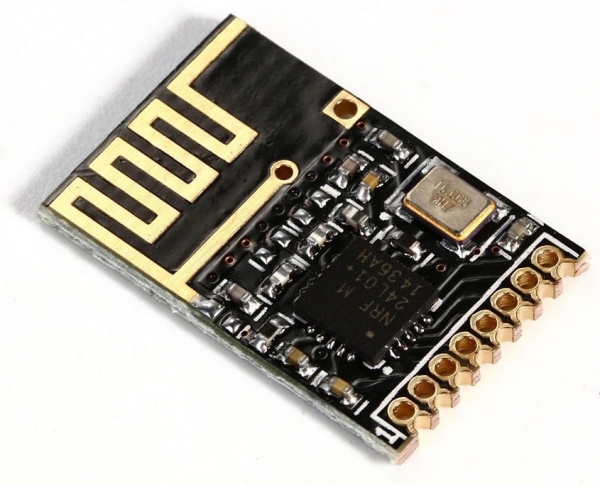
Modul baserad på NRF24
På testbänken, när tangentbordet fungerade normalt efter att ha kopplats till Logitech-dongeln, observerade vi överföring av öppna data om tangenttryckningar på en sidokanal och normal överföring av krypterade data på den huvudsakliga radioförbindelsen. På så sätt lyckades vi säkerställa direkt avlyssning av användarens tangentbordsinmatning:
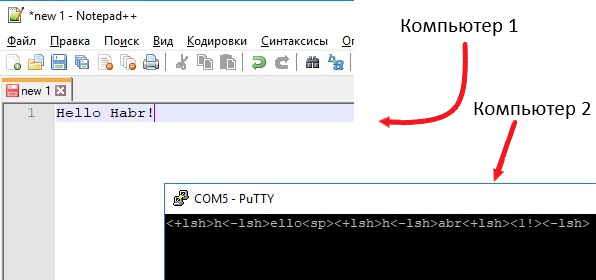
Resultat av avlyssning av tangentbordsinmatning
Den injicerade koden medför små fördröjningar i dongelns firmware. Dessa är dock för små för att användaren ska kunna märka dem.
Som ni förstår kan vilken som helst av Logitech-tangentborden som är kompatibla med Unifying-teknologin användas för en sådan attack. Eftersom attacken riktas mot Unifying-mottagaren, som ingår i de flesta Logitech-tangentborden, är den oberoende av den specifika tangentbordsmodellen.
Slutsats
De resultat som uppnåddes av studien ger upphov till tankar om ett möjligt utnyttjande av det beskrivna scenariot av angripare: om en hackare byter ut offrets dongelmottagare för Logitech-trådlöst tangentbord, kan han få reda på offrets lösenord till konton med alla därav följande konsekvenser. Man bör inte glömma att injicera tangenttryckningar också är möjligt, vilket betyder att det inte innebär några svårigheter att köra godtycklig kod på offrets dator.
Och vad händer om en angripare plötsligt kan fjärrmodifiera firmware på valfri Logitech-dongel via USB? Då kan man från nära belägna donglar skapa ett nätverk av retransmittorer och öka avståndet för läckage. Även en "ekonomiskt välutrustad" angripare kan med moderna radioavlyssningsmedel med hög selektivitet, känsliga radioantenner med kort återställningstid och riktade antenner "lyssna" på tangentbordsinmatning och trycka på tangenter även från en grannebyggnad.
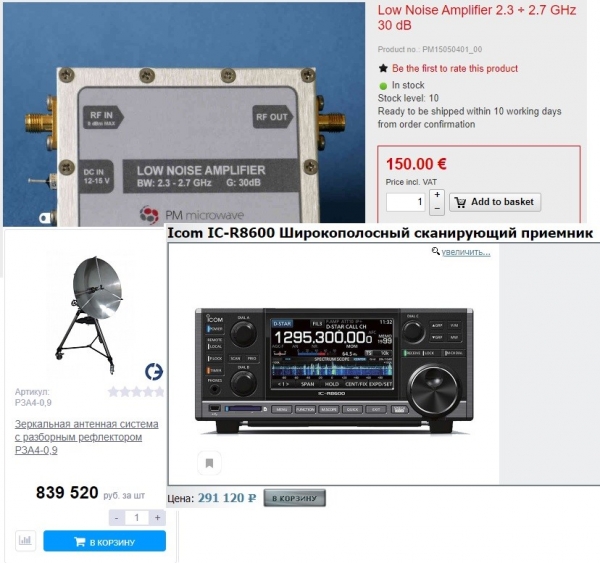
Professionell utrustning för radioavlyssning
Eftersom den trådlösa datakanalen för Logitech-tangenterna är tillräckligt väl skyddad, kräver den identifierade attackvektorn fysisk åtkomst till mottagaren, vilket starkt begränsar angriparen. Det enda alternativet för skydd i detta fall skulle kunna vara att använda kryptografiska skyddsmekanismer för att flasha mottagaren, exempelvis signaturkontroll av den laddade firmware på mottagarsidan. Men tyvärr stöder NRF24 detta inte och inom ramen för den nuvarande enhetsarkitekturen är det omöjligt att implementera skydd. Så ta hand om dina donglar, eftersom den beskrivna attackmetoden kräver fysisk åtkomst till dem.
Raccoon Security är ett specialteam av experter från NTC "Vulkan" inom praktisk informationssäkerhet, kryptografi, kretsdesign, reverse engineering och skapande av låg-nivå programvara.
Källa: habr.com
