

Varför?
Med ökningen av internetcensur från auktoritära regimer blockeras allt fler användbara internetresurser och webbplatser. Detta inkluderar teknisk information.
Därmed blir det omöjligt att fullt ut använda internet och det grundläggande mänskliga rättigheten till yttrandefrihet, som fastställs i .
Artikel 19
Varje individ har rätt till yttrandefrihet och att fritt uttrycka sina åsikter; denna rätt innefattar friheten att utan hinder hålla fast vid sina åsikter samt friheten att söka, ta emot och sprida information och idéer med vilket som helst medel och oavsett statliga gränser.
I denna guide kommer vi i 6 steg att sätta upp vår egen kostnadsfria* baserad på teknik , i molninfrastrukturen (AWS), med hjälp av ett kostnadsfritt konto (i 12 månader), på en instans (virtuell maskin) som körs med .
Jag har försökt att göra denna steg-för-steg-guide så användarvänlig som möjligt för personer som är ovana vid IT. Det enda som krävs är tålamod att följa stegen som beskrivs nedan.
Anmärkning
- AWS erbjuder under 12 månader, med en begränsning på 15 gigabyte trafik per månad.
- Den mest aktuella versionen av denna guide finns på adressen
Steg
- Registrera ett kostnadsfritt AWS-konto
- Skapa en AWS-instans
- Ansluta till AWS-instansen
- Konfigurera Wireguard
- Konfigurera VPN-klienter
- Kontrollera installationens korrekthet av VPN
Nyttiga länkar
1. Registrera ett AWS-konto
För att registrera ett kostnadsfritt AWS-konto krävs ett giltigt telefonnummer och ett betalande kreditkort av typen Visa eller Mastercard. Jag rekommenderar att använda de virtuella kort som gratis tillhandahålls av eller . För att verifiera kortets giltighet debiteras 1 dollar vid registrering, vilket senare återbetalas.
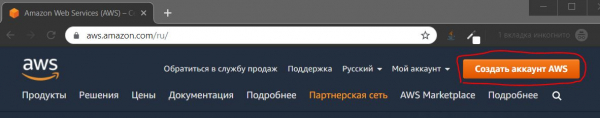
1.1. Öppna AWS hanteringskonsol
Öppna en webbläsare och gå till följande adress:
Klicka på knappen 'Registrera'
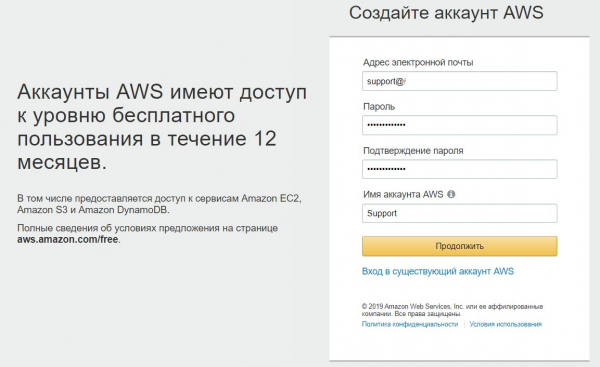
1.2. Fyll i personlig information
Fyll i uppgifterna och klicka på knappen 'Fortsätt'
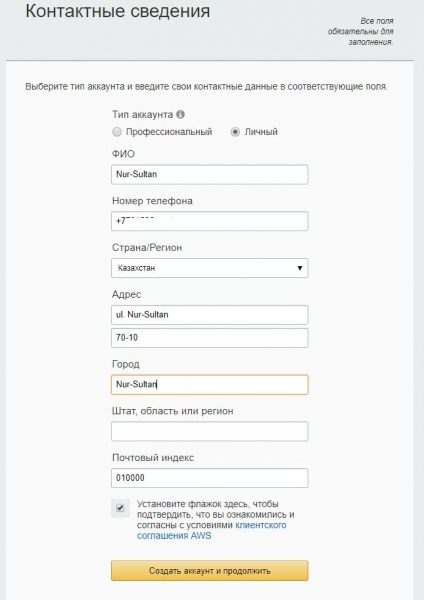
1.3. Fyll i kontaktinformation
Fyll i kontaktuppgifterna.
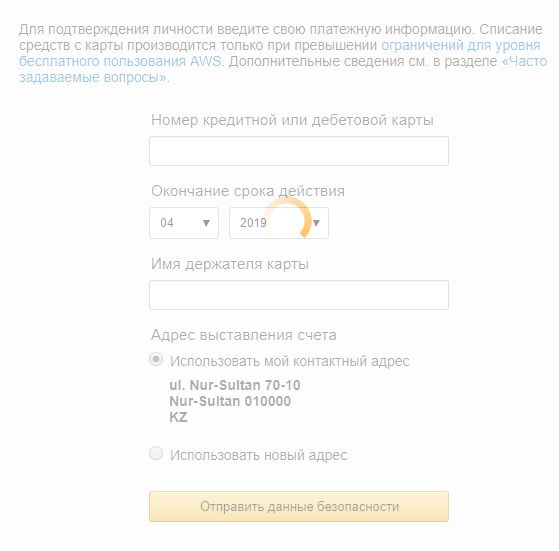
1.4. Ange betalningsinformation.
Kortnummer, utgångsdatum och innehavarens namn.
1.5. Bekräftelse av kontot
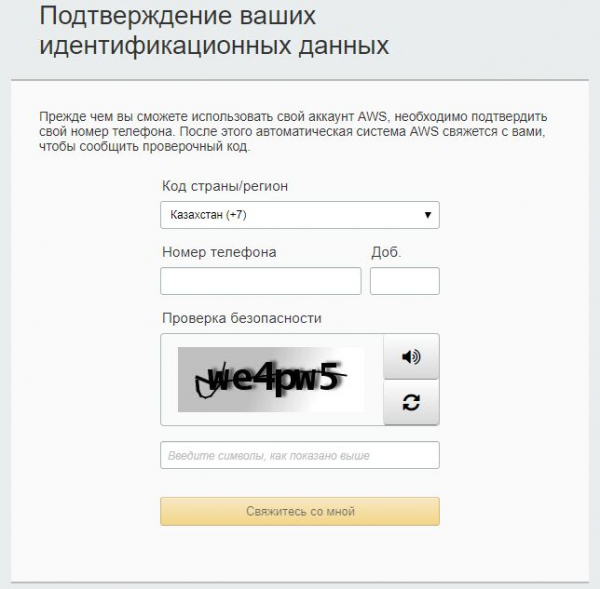
I det här steget bekräftas telefonnumret och en avgift på 1 $ dras från betalningskortet. På datorskärmen visas en fyrsiffrig kod och ett samtal från Amazon kommer till det angivna telefonnumret. Under samtalet behöver du slå in koden som visas på skärmen.
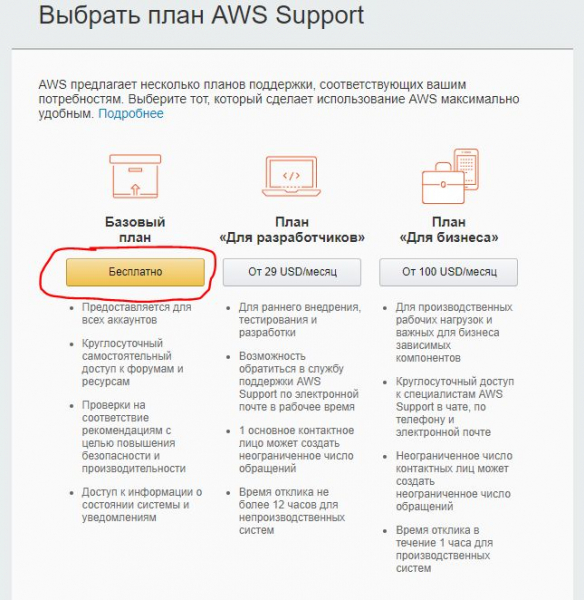
1.6. Val av tariffplan.
Vi väljer – Grundplan (gratis)
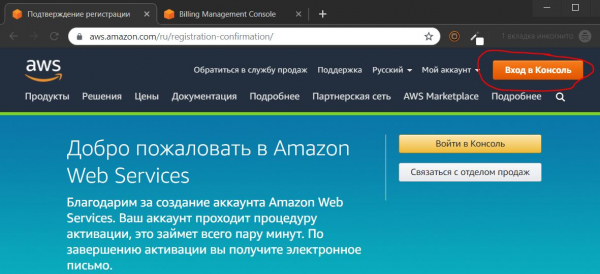
1.7. Inloggning till kontrollpanelen
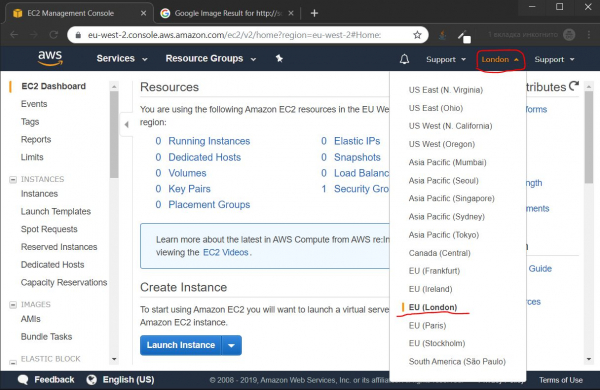
1.8. Val av datacenterplats
1.8.1. Hastighetstest
Innan du väljer datacenter rekommenderas det att testa hastigheten till närmaste datacenter genom hastigheten för åtkomst till de närmaste datacentren, i min plats är resultaten:
- Singapore

- Paris

- Frankfurt

- Stockholm

- London

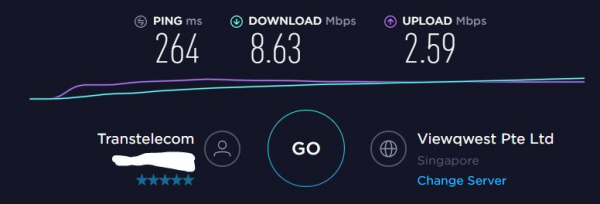
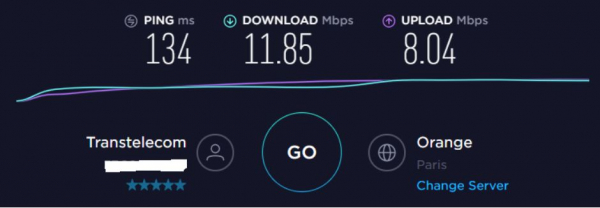
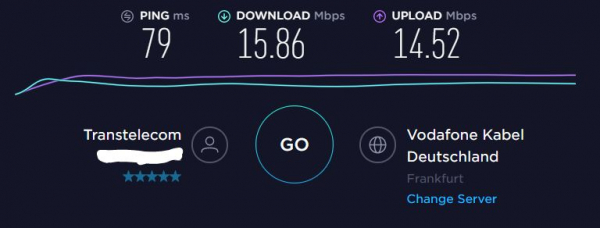
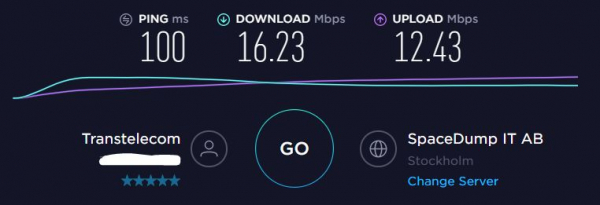
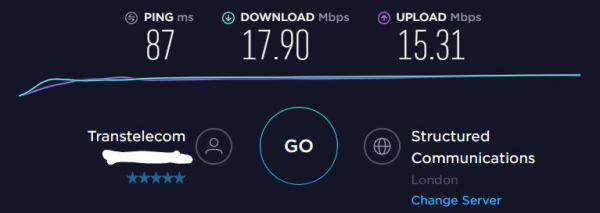
Bästa resultaten visar datacentret i London. Därför har jag valt det för vidare inställning.
2. Skapa en AWS-instans
2.1. Skapa en virtuell maskin
2.1.1. Välj instanstyp
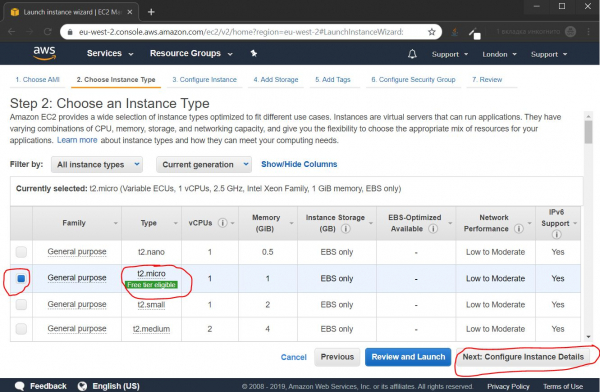
Som standard är instansen t2.micro vald, och det är vad vi behöver, vi trycker bara på knappen Next: Konfigurera instansdetaljer
2.1.2. Konfigurera instansparametrar
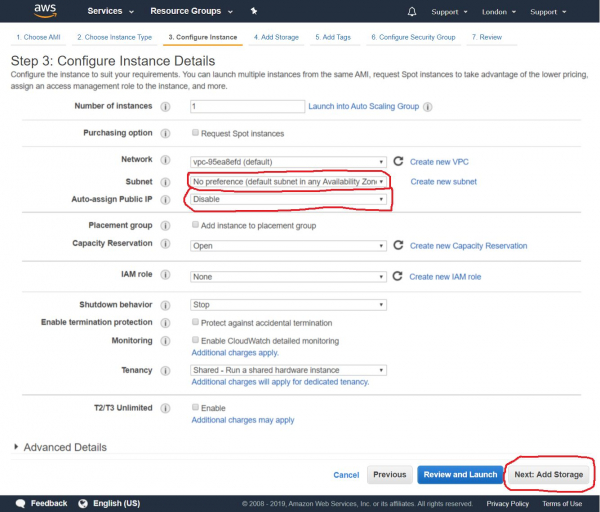
Vidare kommer vi att koppla en permanent offentlig IP till vår instans, så på det här steget avaktiverar vi automatisk tilldelning av offentlig IP och trycker på knappen Next: Lägg till lagring
2.1.3. Ansluta lagring
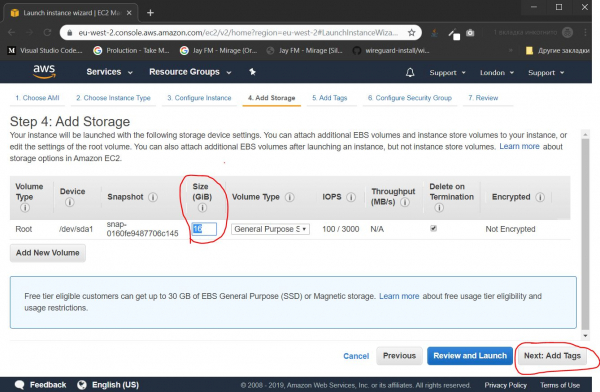
Ange storleken på "hårddisken". För våra syften räcker det med 16 gigabyte, och vi trycker på knappen Next: Lägg till taggar
2.1.4. Konfigurera taggar
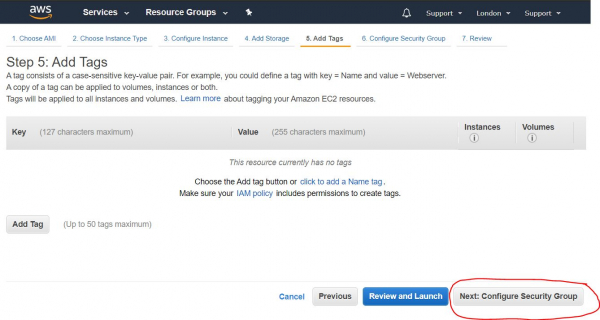
Om vi skulle skapa flera instanser skulle vi kunna gruppera dem med hjälp av taggar för att underlätta administrationen. I det här fallet är denna funktionalitet överflödig, så vi trycker direkt på knappen Next: Konfigurera säkerhetsgrupp
2.1.5. Öppna portar
I det här steget konfigurerar vi brandväggen genom att öppna nödvändiga portar. Mängden öppna portar kallas "Säkerhetsgrupp". Vi måste skapa en ny säkerhetsgrupp, ge den ett namn, en beskrivning, lägga till UDP-porten (Anpassad UDP-regel), i Rort Range-fältet måste vi ange portnumret från intervallet 49152–65535. I det här fallet valde jag portnummer 54321.
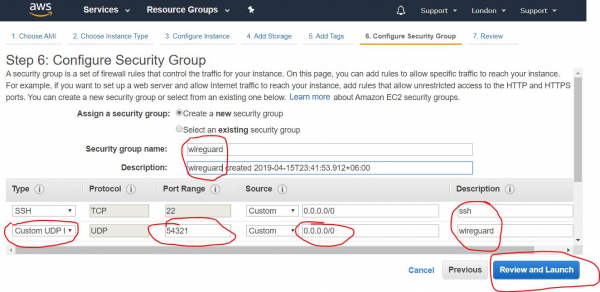
Efter att ha fyllt i nödvändiga uppgifter trycker vi på knappen Granska och starta
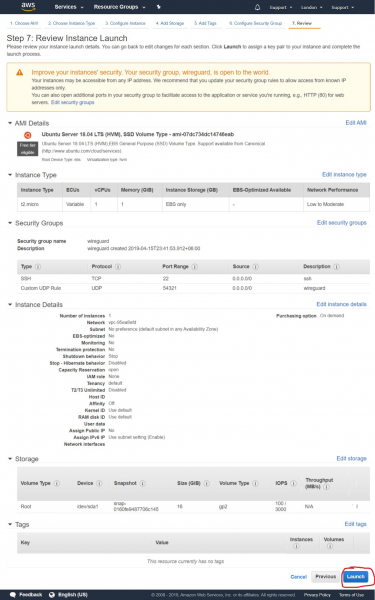
2.1.6. Granska alla inställningar
På den här sidan görs en översyn av alla inställningar för vår instans, vi kontrollerar att alla inställningar är korrekta och trycker på knappen Starta
2.1.7. Skapa åtkomstnycklar
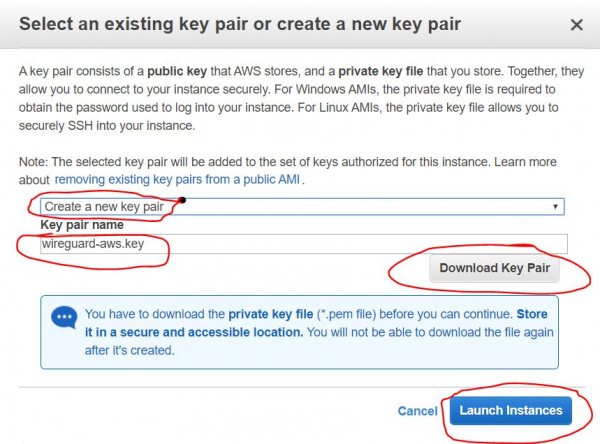
Därefter visas en dialogruta som erbjuder att antingen skapa ett nytt eller lägga till en befintlig SSH-nyckel, som vi senare kommer att använda för att ansluta till vår instans på distans. Vi väljer alternativet «Create a new key pair» för att skapa en ny nyckel. Vi anger ett namn för den och klickar på knappen Ladda ner nyckelpar, för att ladda ner de skapade nycklarna. Spara dem på en säker plats på din lokala dator. När du har laddat ner — klicka på knappen Starta instanser
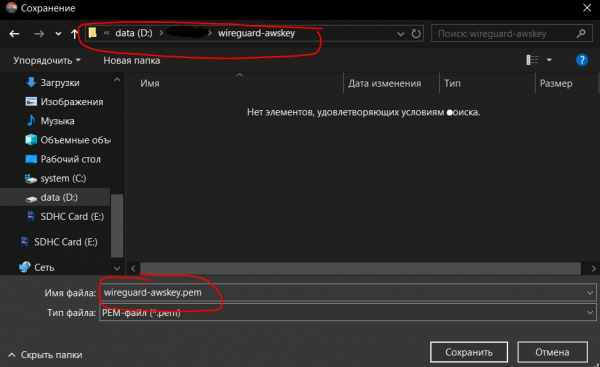
2.1.7.1. Spara åtkomstnycklar
Här visas steget där de skapade nycklarna från föregående steg sparas. Efter att vi tryckt på knappen Ladda ner nyckelpar, sparas nyckeln som en certifikatfil med filändelsen *.pem. I det här fallet gav jag den namnet wireguard-awskey.pem
2.1.8. Granskning av resultatet av instansskapandet
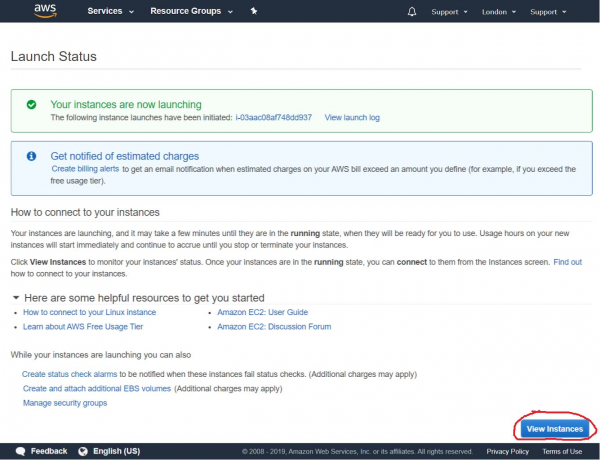
Därefter ser vi ett meddelande om att den instans vi just skapade har startats framgångsrikt. Vi kan gå till vår lista över instanser genom att klicka på knappen Visa instanser
2.2. Skapa en extern IP-adress
2.2.1. Start av skapandet av en extern IP
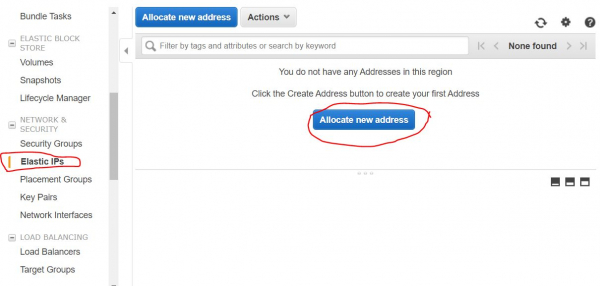
Nu behöver vi skapa en permanent extern IP-adress, genom vilken vi kommer att ansluta till vår VPN-server. För detta måste vi i navigeringsfältet till vänster på skärmen välja punkten Elastic IPs från kategorin NÄTVERK & SÄKERHET och klicka på knappen Tilldela ny adress
2.2.2. Inställning av skapandet av en extern IP
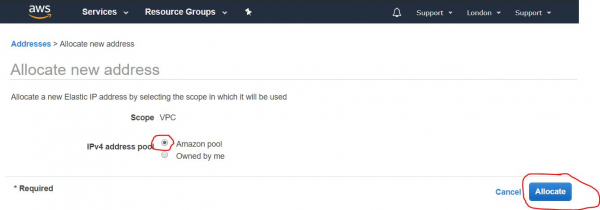
På nästa steg behöver vi se till att alternativet Amazon pool är aktiverat (aktiverat som standard), och klicka på knappen Tilldela
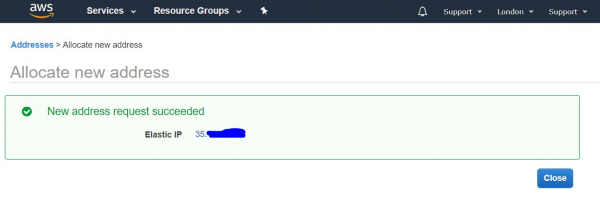
2.2.3. Granskning av resultatet av skapandet av en extern IP-adress
På nästa skärm visas den externa IP-adress som vi fått. Det rekommenderas att komma ihåg den, eller ännu bättre skriva ner den. Vi kommer att behöva den flera gånger under den pågående konfigurationen och användningen av VPN-servern. I den här guiden använder jag som exempel IP-adressen 4.3.2.1. När vi har skrivit ner adressen, klicka på knappen Stäng
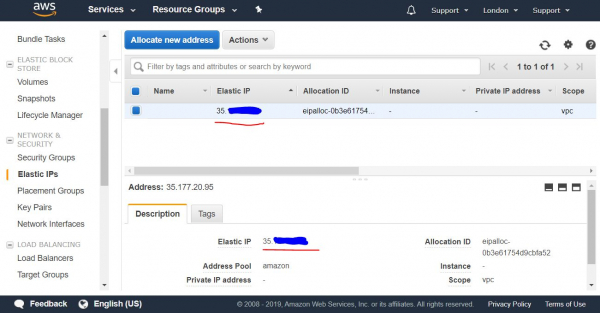
2.2.4. Lista över externa IP-adresser
Därefter öppnas en lista över våra permanenta offentliga IP-adresser (elastiska IP).
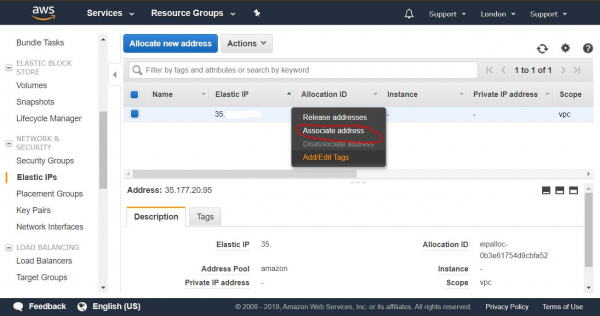
2.2.5. Tilldela extern IP till instansen
I den här listan väljer vi den externa IP-adressen vi fått och högerklickar för att visa en rullgardinsmeny. I den väljer vi punkten Tilldela adress, för att tilldela den till den instans vi tidigare har skapat.
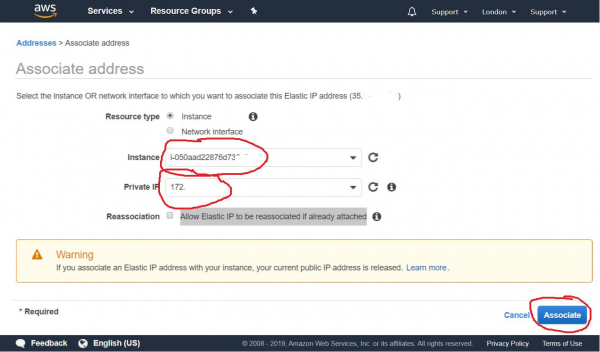
2.2.6. Inställning av tilldelning av extern IP
I nästa steg väljer vi vår instans från rullgardinsmenyn och klickar på knappen Tilldela
2.2.7. Översikt av resultatet av tilldelningen av extern IP
Efter detta kan vi se att vår instans är kopplad till vår permanenta publika IP-adress samt dess privata IP-adress.
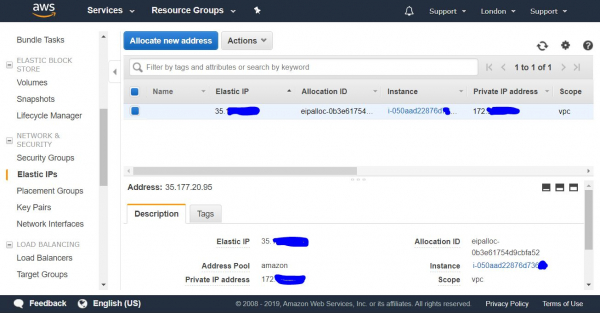
Nu kan vi ansluta till vår nyss skapade instans från utsidan, från vår dator via SSH.
3. Anslutning till AWS-instans
är ett säkert protokoll för fjärrstyrning av datorer.
3.1. Anslutning via SSH från en Windows-dator
För att ansluta från en Windows-dator måste vi först ladda ner och installera programmet .
3.1.1. Import av privat nyckel för Putty
3.1.1.1. Efter installation av Putty, måste vi starta verktyget PuTTYgen som följer med i paketet för att importera certifikatnyckeln från PEM-format till ett format som är användbart för Putty. För detta väljer vi i den övre menyn punkten Conversions->Import Key
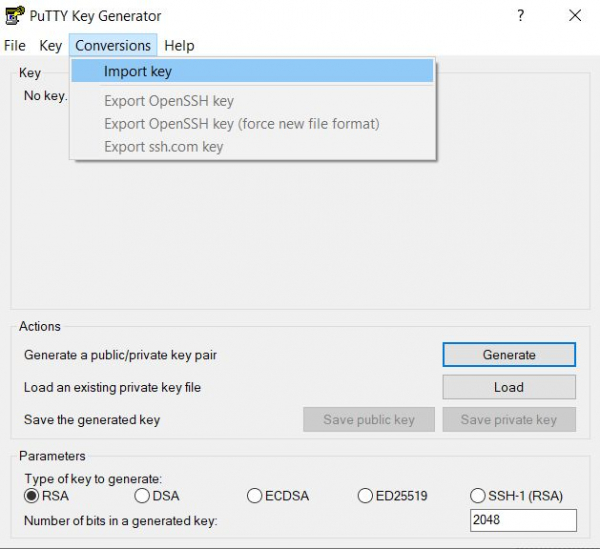
3.1.1.2. Val av AWS-nyckel i PEM-format
Därefter väljer vi nyckeln som vi tidigare sparade i steg 2.1.7.1, i vårt fall heter den wireguard-awskey.pem
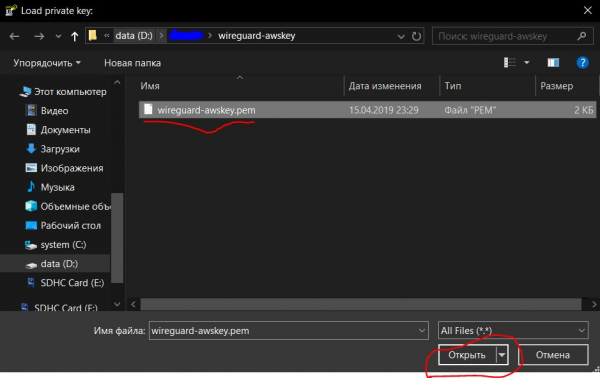
3.1.1.3. Ange parametrar för nyckelimport
I det här steget behöver vi ange en kommentar för denna nyckel (beskrivning) och ange ett lösenord och bekräftelse för säkerhet. Det kommer att begäras vid varje anslutning. På så sätt skyddar vi nyckeln med ett lösenord mot otillåten användning. Lösenordet kan utelämnas, men det är mindre säkert om nyckeln hamnar i fel händer. Tryck sedan på knappen Save private key
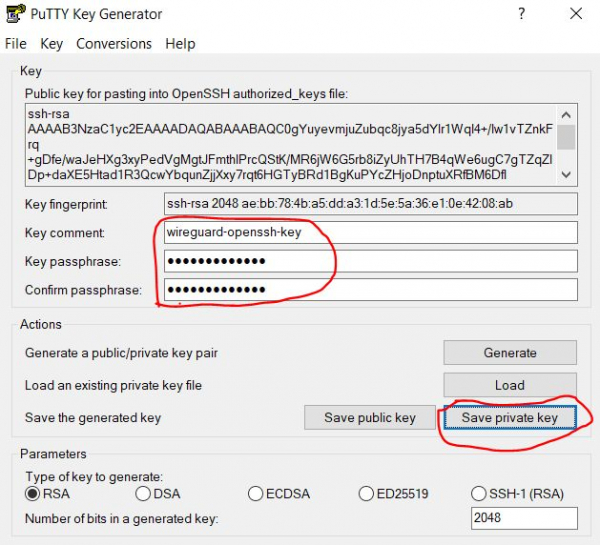
3.1.1.4. Spara den importerade nyckeln
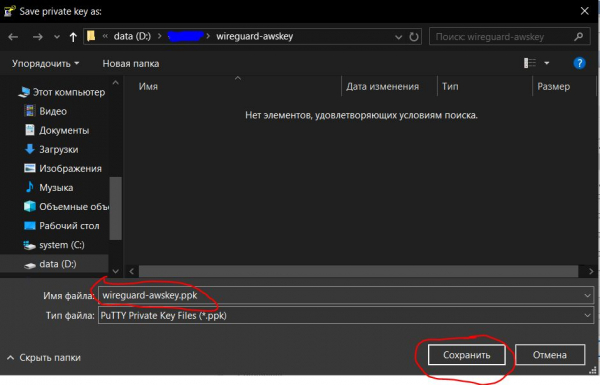
Ett dialogfönster för att spara filen öppnas, och vi sparar vår privata nyckel som en fil med tillägget .ppk, användbar för programmet Putty.
Ange nyckelns namn (i vårt fall wireguard-awskey.ppk) och tryck på knappen Spara.
3.1.2. Skapa och konfigurera anslutningen i Putty
3.1.2.1. Skapa anslutning
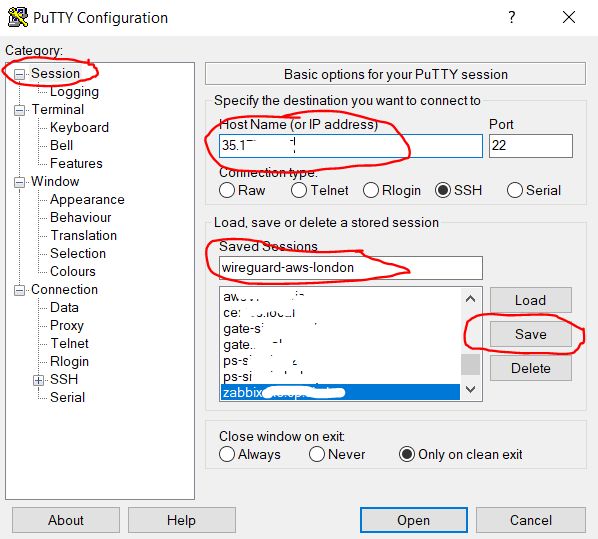
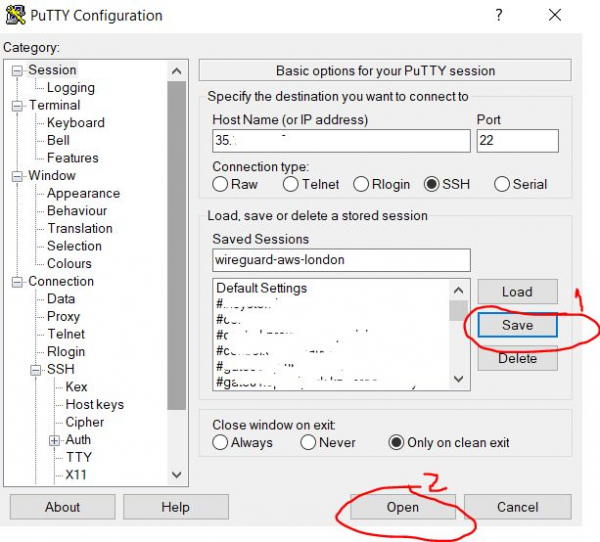
Öppna programmet Putty, välj kategorin Session (den är öppnad som standard) och i fältet Host Name anger den offentliga IP-adressen för vår server, som vi fick i steg 2.2.3. I fältet Saved Session anger ett godtyckligt namn för vår anslutning (i mitt fall wireguard-aws-london), och tryck sedan på knappen Save för att spara de ändringar vi gjort.
3.1.2.2. Inställning av automatisk inloggning för användaren
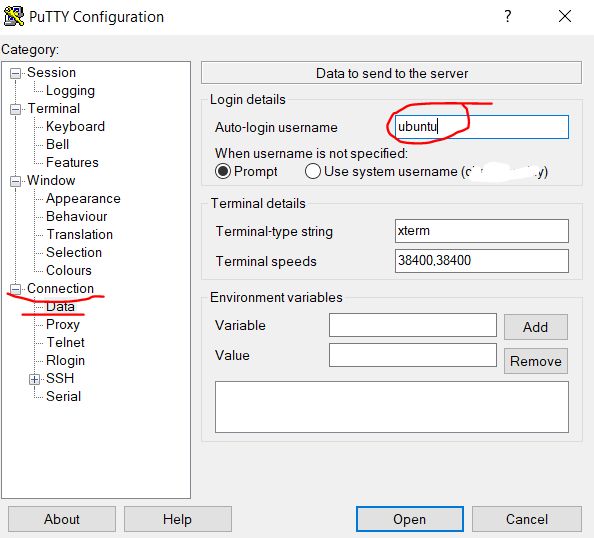
Vidare i kategorin Connection, välj underkategorin Data och i fältet Auto-login username anger användarnamnet ubuntu — detta är en standardanvändare för instansen på AWS med Ubuntu.
3.1.2.3. Val av privat nyckel för USB-anslutning.
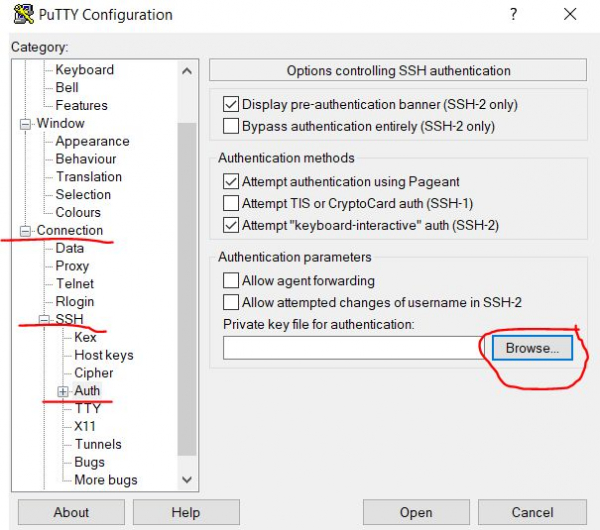
Sedan går vi till underkategorin Anslutning/SSH/Auktorisering och bredvid fältet Privat nyckelfil för autentisering trycker vi på knappen Bläddra… för att välja filen med certifikatnyckeln.
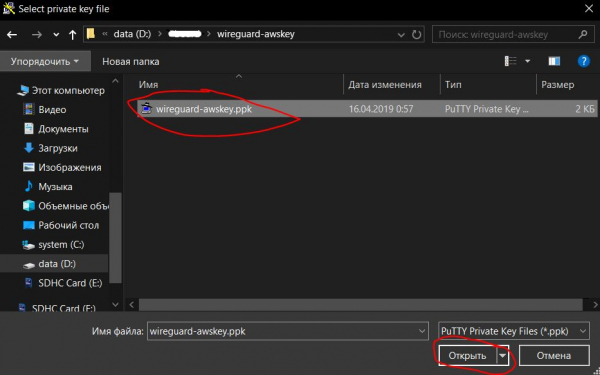
3.1.2.4. Öppning av den importerade nyckeln
Vi anger nyckeln som vi importerade tidigare i steg 3.1.1.4, i vårt fall är det filen wireguard-awskey.ppk, och trycker på knappen Öppna.
3.1.2.5. Spara inställningarna och starta anslutningen
När vi går tillbaka till kategorisidan Session trycker vi återigen på knappen Save, för att spara de ändringar vi gjorde tidigare i stegen (3.1.2.2 – 3.1.2.4). Och sedan trycker vi på knappen Öppen för att öppna den skapade och konfigurerade fjärranslutningen via SSH.
3.1.2.7. Konfiguration av förtroende mellan värdar
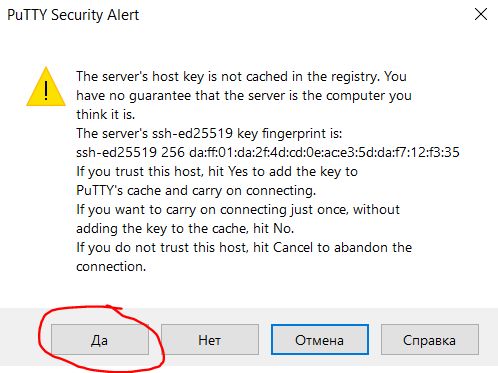
I nästa steg, vid första försöket att ansluta, får vi en varning, eftersom förtroende mellan de två datorerna inte är inställt, och man frågar om vi litar på den fjärrdatorn. Vi kommer att trycka på knappen Ja, vilket lägger till den i listan över betrodda värdar.
3.1.2.8. Ange lösenord för åtkomst till nyckeln
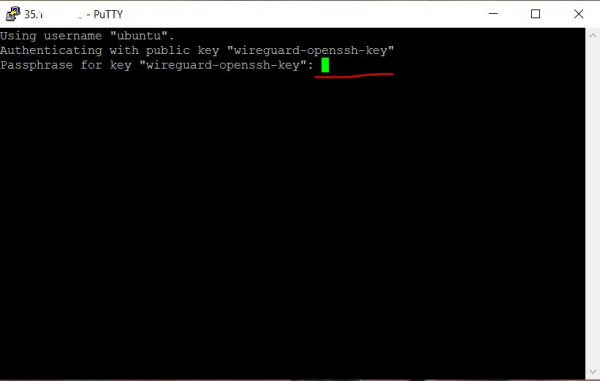
Efter detta öppnas ett terminalfönster där lösenordet till nyckeln efterfrågas, om du har ställt in det tidigare i steg 3.1.1.3. När du anger lösenordet händer inget på skärmen. Om du gör ett misstag kan du använda tangenten Backspace.
3.1.2.9. Välkomstmeddelande om lyckad anslutning
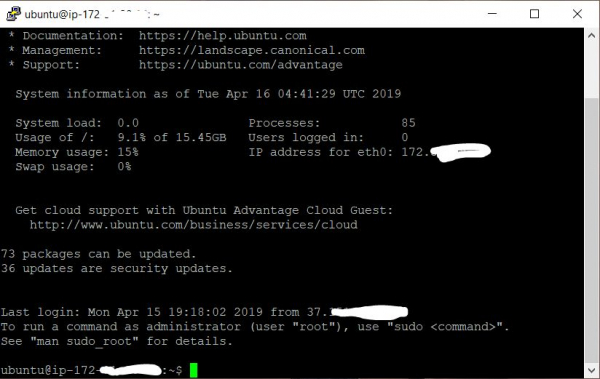
Efter att ha angivit lösenordet framgångsrikt visas ett välkomstmeddelande i terminalen som meddelar att det fjärrsystemet är redo att utföra våra kommandon.
4. Konfigurera Wireguard-servern
Den mest aktuella instruktionen för installation och användning av Wireguard med hjälp av de nedan beskrivna skripten kan ses i repositoryt:
4.1. Installation av Wireguard
I terminalen skriver vi in följande kommandon (kan kopieras till urklipp och klistras in i terminalen med höger musknapp):
4.1.1. Klona repositoryt
Vi klonar repositoryt med installationsskripten för Wireguard
git clone https://github.com/pprometey/wireguard_aws.git wireguard_aws4.1.2. Gå till katalogen med skripten
Vi går till katalogen med det klonade repositoryt
cd wireguard_aws4.1.3 Kör installationsskriptet
Vi kör installationsskriptet för Wireguard som administratör (root-användare)
sudo ./initial.shUnder installationen kommer vissa uppgifter att efterfrågas som behövs för att konfigurera Wireguard
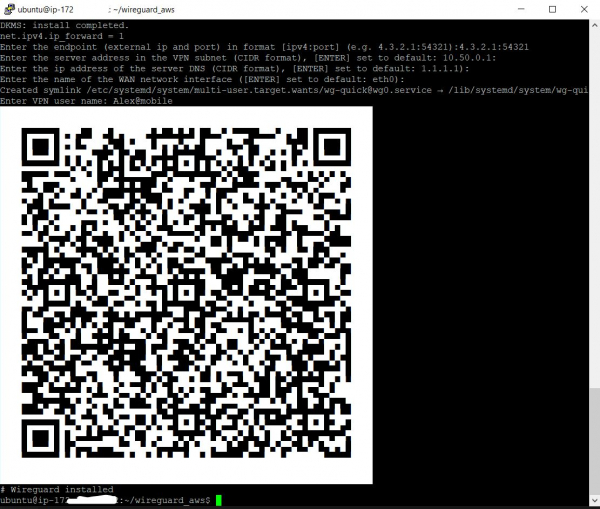
4.1.3.1. Ange anslutningspunkt
Ange den externa IP-adressen och den öppna porten för Wireguard-servern. Den externa IP-adressen för servern fick vi vid steg 2.2.3, och porten öppnades vid steg 2.1.5. Ange dem sammanhängande, separerade med ett kolon, till exempel 4.3.2.1:54321, och tryck sedan på tangenten Enter
Exempel på utdata:
Ange endpointen (extern ip och port) i formatet [ipv4:port] (t.ex. 4.3.2.1:54321): 4.3.2.1:543214.1.3.2. Ange den interna IP-adressen
Ange IP-adressen för Wireguard-servern i den skyddade VPN-undernätet, om du inte vet vad detta är, tryck bara på tangenten Enter för att använda standardvärdet (10.50.0.1)
Exempel på utdata:
Ange serveradressen i VPN-undernätet (CIDR-format) ([ENTER] sätt till standard: 10.50.0.1):4.1.3.3. Ange DNS-servern
Ange IP-adressen för DNS-servern, eller tryck bara på tangenten Enter för att använda standardvärdet 1.1.1.1 (Cloudflare offentlig DNS)
Exempel på utdata:
Ange IP-adressen för DNS-servern (CIDR-format) ([ENTER] sätt till standard: 1.1.1.1):4.1.3.4. Ange WAN-gränssnitt
Därefter måste du ange namnet på det externa nätverksgränssnitt som kommer att lyssna på det interna VPN-nätverksgränssnittet. Tryck bara på Enter för att använda standardvärdet för AWS (eth0)
Exempel på utdata:
Ange namnet på WAN-nätverksgränssnittet ([ENTER] sätt till standard: eth0):4.1.3.5. Ange klientnamn
Ange namnet på VPN-användaren. Wireguard VPN-servern kan inte startas förrän minst en klient har lagts till. I det här fallet angav jag namnet Alex@mobile
Exempel på utdata:
Ange VPN-användarnamn: Alex@mobileEfter detta ska en QR-kod med konfigurationen för den just tillagda klienten visas på skärmen, som måste läsas av med den mobila Wireguard-klienten på Android eller iOS för att ställas in. Dessutom kommer texten i konfigurationsfilen att visas under QR-koden i händelse av manuell konfiguration av klienterna. Hur detta görs kommer att förklaras nedan.
4.2. Lägga till ny VPN-användare
För att lägga till en ny användare måste du köra skriptet i terminalen add-client.sh
sudo .\/add-client.shSkriptet frågar efter användarnamn:
Exempel på utdata:
Ange VPN-användarnamn: Du kan också ange användarnamnet som en parameter till skriptet (i det här fallet Alex@mobile):
sudo .\/add-client.sh Alex@mobileSom ett resultat av att skriptet kördes skapas en fil med klientens konfiguration i katalogen med namnet klient, på sökvägen /etc/wireguard/clients/{ИмяКлиента} en fil med klientkonfiguration /etc/wireguard/clients/{ИмяКлиента}/{ИмяКлиента}.conf, och på terminalskärmen visas en QR-kod för att ställa in mobila klienter och innehållet i konfigurationsfilen.
4.2.1. Fil för användarkonfiguration
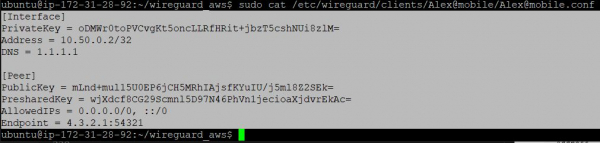
För att visa innehållet i .conf-filen på skärmen för manuell klientinställning kan du använda kommandot cat
sudo cat \/etc\/wireguard\/clients\/Alex@mobile\/Alex@mobile.confresultatet av utförandet:
[Interface]
PrivateKey = oDMWr0toPVCvgKt5oncLLRfHRit+jbzT5cshNUi8zlM=
Address = 10.50.0.2/32
DNS = 1.1.1.1

[Peer]
PublicKey = mLnd+mul15U0EP6jCH5MRhIAjsfKYuIU/j5ml8Z2SEk=
PresharedKey = wjXdcf8CG29Scmnl5D97N46PhVn1jecioaXjdvrEkAc=
AllowedIPs = 0.0.0.0/0, ::/0
Endpoint = 4.3.2.1:54321
Beskrivning av klientkonfigurationsfilen:
[Interface]
PrivateKey = Klientens privata nyckel
Address = Klientens IP-adress
DNS = DNS som används av klienten

[Peer]
PublicKey = Serverns offentliga nyckel
PresharedKey = Gemensam nyckel för server och klient
AllowedIPs = Tillåtna adresser för anslutning (alla -  0.0.0.0/0, ::/0)
Endpoint = IP-adress och port för anslutning
4.2.2. QR-kod för klientkonfiguration
För att visa QR-koden för klientkonfiguration på terminalen, kan man använda kommandot qrencode -t ansiutf8 (i detta exempel används en klient med namnet Alex@mobile):
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.conf | qrencode -t ansiutf85. Konfigurera VPN-klienter
5.1. Inställning av mobilklienten Android
Den officiella Wireguard-klienten för Android kan
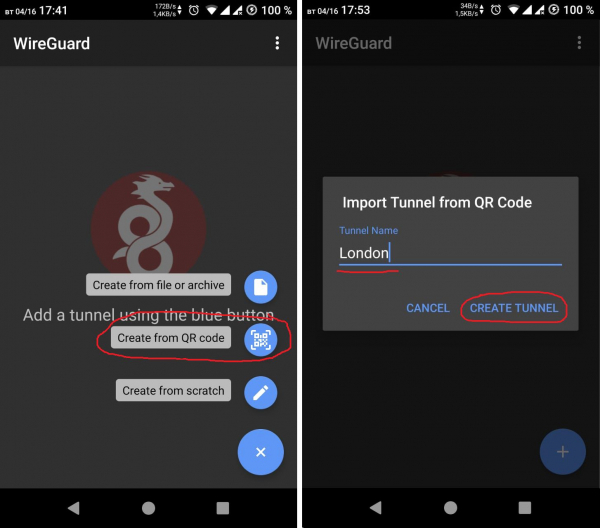
Därefter måste konfigurationen importeras genom att skanna QR-koden för klientkonfigurationen (se avsnitt 4.2.2) och ge den ett namn:
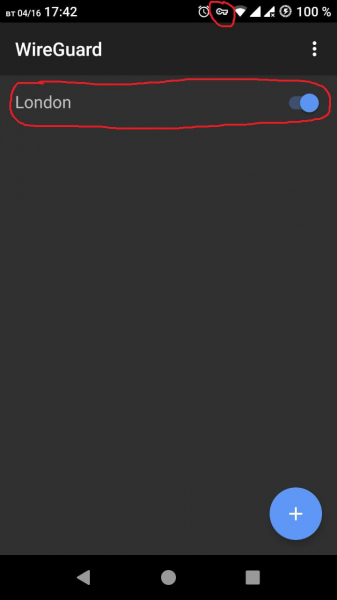
Efter en lyckad import av konfigurationen kan VPN-tunneln aktiveras. En lyckad anslutning indikeras av en nyckelsymbol på Androids systempanel.
5.2. Inställning av klienten Windows
Först måste programmet — det är Wireguard-klienten för Windows.
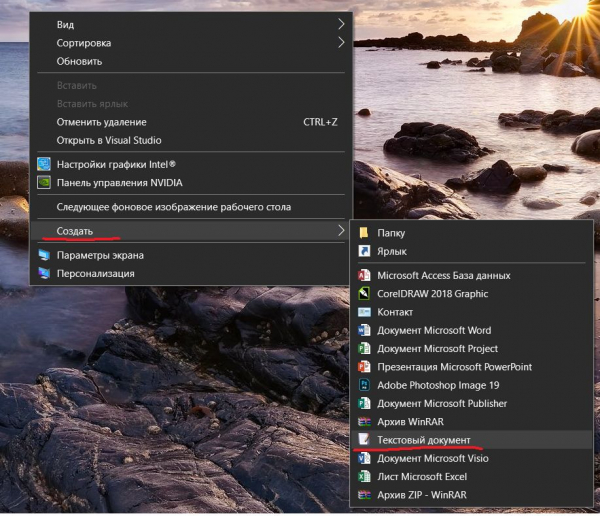
5.2.1. Skapa en konfigurationsfil för import
Högerklicka på skrivbordet och skapa en textfil.
5.2.2. Kopiera innehållet i konfigurationsfilen från servern
Gå sedan tillbaka till Putty-terminalen och visa innehållet i konfigurationsfilen för den aktuella användaren, som beskrivs i steg 4.2.1.
Markera texten i konfigurationen i Putty-terminalen med höger musknapp; när markeringen släpps kopieras den automatiskt till urklipp.
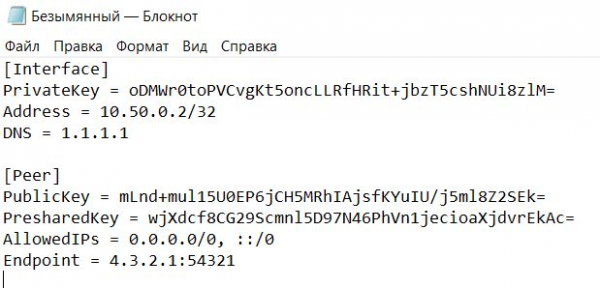
5.2.3. Kopiera konfigurationen till den lokala konfigurationsfilen
Därefter går vi tillbaka till den textfil vi skapade tidigare på skrivbordet och klistrar in konfigurationstexten från urklippet.
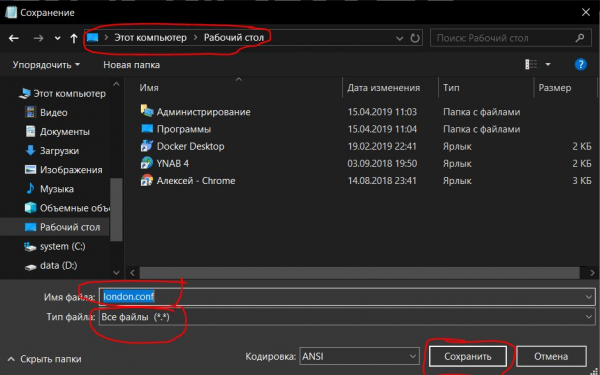
5.2.4. Spara den lokala konfigurationsfilen
Spara filen med ändelsen .conf (i detta fall med namnet london.conf)
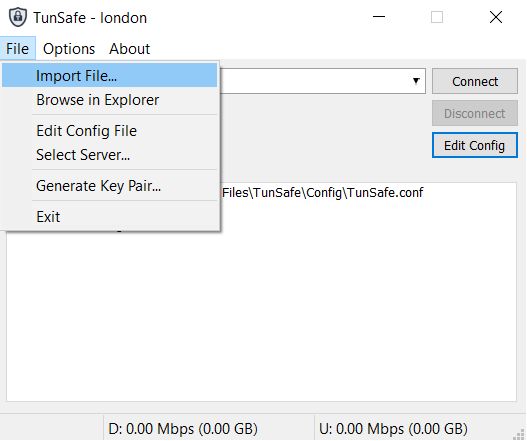
5.2.5. Importera den lokala konfigurationsfilen
Därefter måste konfigurationsfilen importeras till programmet TunSafe.
5.2.6. Installera VPN-anslutningen
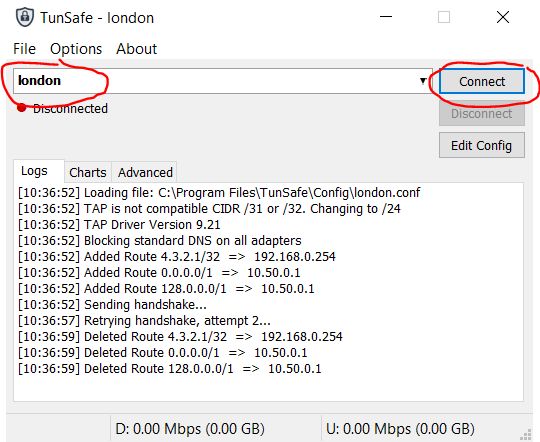
Välj den här konfigurationsfilen och anslut genom att trycka på knappen. Anslut.
6. Kontroll av anslutningens framgång
För att kontrollera anslutningens framgång via VPN-tunneln, öppna webbläsaren och gå till webbplatsen
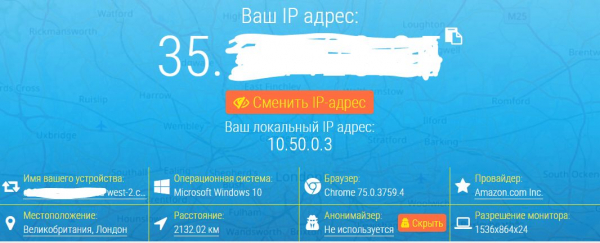
Den visade IP-adressen bör stämma överens med den vi fick vid steg 2.2.3.
Om så är fallet, fungerar VPN-tunneln framgångsrikt.
Från terminalen i Linux kan du kontrollera din IP-adress genom att skriva in kommandot:
curl http://zx2c4.com/ipEller så kan du bara gå in på en porrsajt om du befinner dig i Kazakstan.
Källa: habr.com
