

Hej, Habr!
I dag ska jag berätta om vad jag och mina kollegor har arbetat med de senaste månaderna: push-notifikationer för mobila meddelandeapplikationer. Som jag redan nämnt, är vårt fokus på säkerhet. Därför har vi undersökt om det finns "svaga punkter" i push-notifikationer och om så är fallet, hur vi kan motverka dem för att lägga till denna användbara funktion i vår tjänst.
Jag publicerar en översättning av vår med några egna tillägg. Den innehåller resultatet av en "utredning" och en berättelse om hur vi löste problemet.
Vi undersöker materialet
I den klassiska modellen gör push-notifikationer meddelandetjänster sårbara för MITM-attacker (Man-in-the-middle, "Mannen i mitten"). Till exempel, hos Google, Microsoft och den gamla versionen av iMessage skickar applikationen krypteringsnycklar till Apples servrar - där sker autentisering av användare och avkodning av meddelandets rubrik (eller dess innehåll).
Slutresultatet är att det finns en chans att läsa konversationer om man får tillgång till push-notifikationsservern. Det betyder att alla krypteringar av meddelanden är meningslösa: push-notifikationer ger ändå möjlighet för tredje parter att läsa dem. Detta diskuteras mer ingående av författarna till artikeln på Xaker.ru, som handlar om metoder för meddelandekryptering.
Om du tror att Apples och Googles servrar 100% kommer att förhindra läckor av användarnas krypteringsnycklar, tänk på att deras anställda har tillgång till dem. Och anställda är människor.
Trots alla sårbarheter hos push-notifikationer använder många "säkra" meddelandetjänster, inklusive Signal och Telegram, dem. Annars skulle användarna behöva "manuellt" övervaka nya meddelanden, ständigt gå in i applikationen. Vilket är ganska obekvämt, och konkurrerande meddelandetjänster skulle få en fördel.
Paranoia och sunt förnuft
I vårt projekt tog vi itu med denna fråga för några månader sedan. Vi behövde skapa en push-notifikationsfunktion för att vara konkurrenskraftiga. Men vi ville inte skapa en säkerhetslucka, eftersom varje dataläcka skulle underminera förtroendet för projektet.
Emellertid har vi redan en viktig fördel: vår meddelandetjänst är decentraliserad (data lagras i blockchain), och anställda har inte tillgång till kontona. Krypteringsnycklarna finns endast hos användarna, medan offentliga nycklar för samtalspartnerna är tillgängliga i blockchain för att skydda mot MITM-attacker.
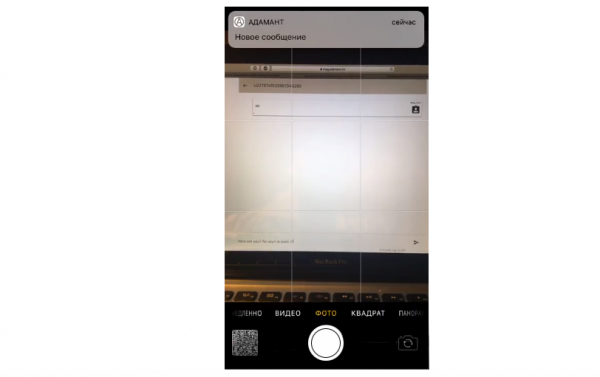
I den första versionen av push-notiser beslutade vi att vara väldigt försiktiga och inte överhuvudtaget överföra meddelandetexten. Push-tjänsten fick från noden inte meddelandetexten, utan bara en signal om att det hade mottagits. Därför såg användaren notifikationen "Du har fått ett nytt meddelande". Det gick endast att läsa i meddelandeappen.
.
Efter detta fick vi veta att den senaste versionen av notifikationer från Apple har nya skyddselement. De UNNotificationServiceExtension, som gör det möjligt för utvecklare att skicka helt krypterade data i notifikationer via APNS. Sedan utför appen på slutanvändarens enhet dekryptering (eller laddar ner ytterligare data) och visar notifikationen. Denna lösning använde vi som grund för den andra versionen av push-notiserna.
Nu har vi utvecklat den andra versionen av push-notifikationer för iOS, som möjliggör visning av meddelande-texten utan säkerhetsrisk. I den nya konceptet ser logiken ut så här:
- Push-tjänsten skickar push-notifikationen med transaktionsnumret (det krypterade meddelandet kan vara mycket stort, medan notifikationernas storlek är kraftigt begränsad)
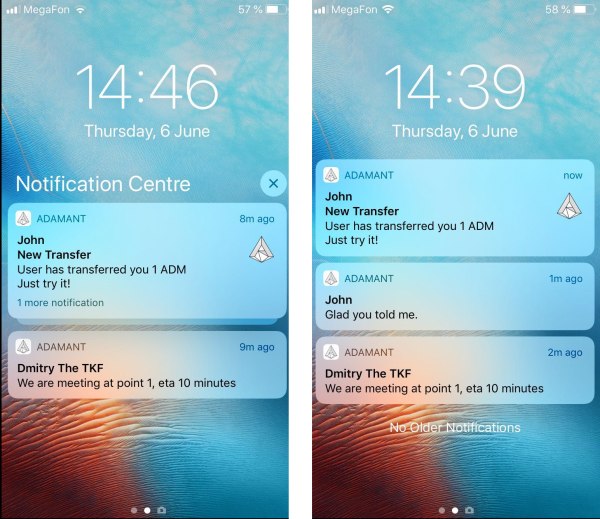
- Enheten vid mottagandet av notifikationen startar vår NotificationServiceExtension – en mikrotjänst som begär transaktionen från noden via id, dekrypterar den med hjälp av den sparade passfrasen, och ger systemet en ny notifikation. Passfrasen lagras i ett säkert utrymme.
- Systemet visar notifikationen med det dekrypterade meddelandet eller översättningen.
- Nycklarna lämnar inte någonstans, precis som meddelandet i klartext. Push-tjänsten har ingen möjlighet att dekryptera meddelandet.
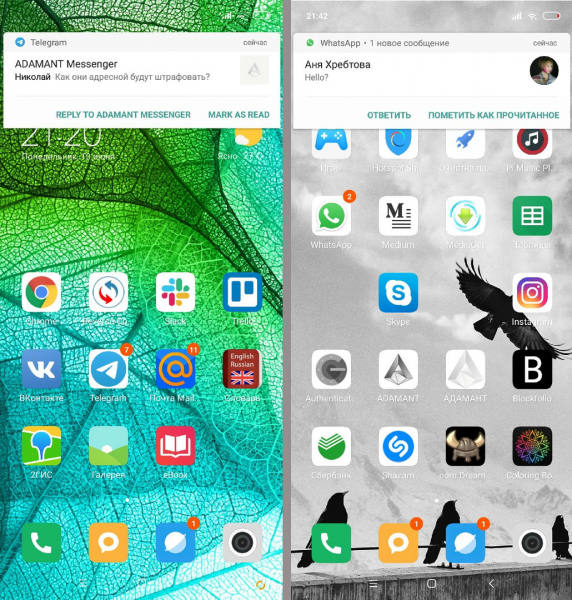
Denna version antog vi som en fungerande och implementerade den i den senaste uppdateringen av appen för iOS.
Den som är intresserad av den tekniska sidan kan titta på koden: .
Källa: habr.com
