

Det har visat sig att jag professionellt är administratör för datorsystem och nätverk (kort sagt: sysadmin) och har fått chansen att arbeta i lite mer än 10 år inom olika system, inklusive sådana som kräver [po|za]höjda säkerhetsåtgärder. Dessutom har det blivit så att jag för en tid sedan fann det intressant , och jag har inte bara använt det utan även startat några mikrotjänster för att lära mig att självständigt arbeta med bitcoin-nätverket (som är p2p) ur en utvecklares perspektiv (självklart är jag inte jätteduktig dev, bara passerade förbi). Men jag pratar inte om utveckling, jag pratar om en säker och effektiv miljö för applikationer.
Finansteknologi (fintech) går hand i hand med informationssäkerhet (infosec) och det första kan fungera utan det andra, men inte länge. Därför vill jag dela med mig av mina erfarenheter och mina verktyg som jag använder, som inkluderar både fintech, såväl som infosec, gärna samtidigt, och kan även användas i bredare eller helt andra tillämpningar. I den här artikeln kommer jag att tala mer om infrastrukturen för utveckling och drift av finansiella (och andra) tjänster — i ett ord, de tjänster där "B" gör skillnad. Detta gäller både för en bitcoinbörs samt för en typisk företagspark av tjänster i ett litet företag som inte har något med bitcoin att göra.
Jag vill påpeka att jag är en anhängare av principerna "keep it stupid simple" och "less is more", så både artikeln och det som beskrivs i den kommer att ha egenskaper som reflekterar dessa principer.
Fiktivt scenario: Låt oss gå igenom allt med ett exempel på en kryptovaluta-börs. Vi har beslutat att starta en växling av rubel, dollar och euro till bitcoin och tillbaka, och vi har redan en fungerande lösning, men för andra digitala pengar som Qiwi och WebMoney, d.v.s. vi har löst alla juridiska frågor, har vi en färdig applikation som fungerar som en betalningsgateway för rubel, dollar, euro och andra betalningssystem. Den är kopplad till våra bankkonton och har något API för våra slutapplikationer. Vi har också en webbapplikation som fungerar som växlare för användare, nästan som en typisk Qiwi- eller WebMoney-konto – registrera ett konto, lägga till ett kort och så vidare. Den kommunicerar med vår gateway-applikation, låt oss säga via REST API i vårt lokala nätverk. Och nu har vi beslutat att ansluta bitcoin och samtidigt uppgradera infrastrukturen, eftersom allt ursprungligen hastigt byggdes upp på VirtualBox i kontoret under skrivbordet… folk börjar använda sidan, och vi blir bekymrade över driftstiden och prestandan.
Så, låt oss börja med det grundläggande – valet av server. Eftersom affären i vårt exempel är liten och vi litar på värden (OVH) väljer vi där man inte kan installera operativsystemet från den officiella .iso-avbildningen, men ingen fara, IT-säkerhetsavdelningen kommer definitivt att genomföra en analys av det installerade avbildningen. Och när vi växer, hyr vi kanske till och med ett låst skåp med begränsad fysisk åtkomst, eller så bygger vi vårt eget datacenter. I vilket fall som helst, kom ihåg att vid hyra av hårdvara och installation av färdiga avbildningar finns möjligheten att det finns en "trojan från värden" i ditt system, som i de flesta fall inte är avsedd för att övervaka dig utan för att erbjuda mer användarvänliga verktyg för serverhantering.
Installation av server
Här är allt enkelt. Vi väljer hårdvara som passar våra behov. Sedan väljer vi FreeBSD-avbildningen. Eller så ansluter vi oss (i fallet med en annan värd och vår egen hårdvara) via IPMI eller med en monitor och laddar upp FreeBSD .iso-avbildningen. För orchestrerad installation använder jag och . Det enda är att i vårt fall med Kimsufi valde vi anpassad installation så att de två diskarna i spegel har "öppna" endast boot- och /home-partitioner, resten av diskens utrymme kommer att vara krypterat, men mer om det senare.
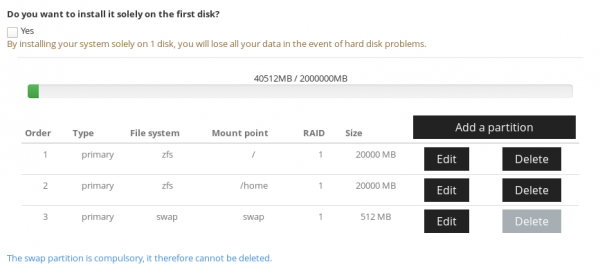
Installationen av systemet sker på ett standardiserat sätt, jag kommer inte att stanna kvar vid detta, utan bara påpeka att innan du påbörjar användningen är det värt att uppmärksamma härdning alternativ som erbjuds av bsdinstaller i slutet av installationen (om du installerar systemet själv):
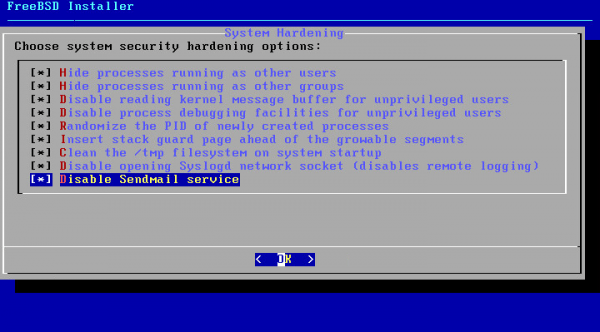
Det finns i detta ämne, jag kommer att sammanfatta det här.
Det är också möjligt att aktivera ovan nämnda parametrar på ett redan installerat system. För detta behöver du redigera bootloader-filen och aktivera kärnparametrar. *ee är en sådan redigerare i BSD
# ee /etc/rc.conf
...
#sec hard
clear_tmp_enable="YES"
syslogd_flags="-ss"
sendmail_enable="NONE"
# ee /etc/sysctl.conf
...
#sec hard
security.bsd.see_other_uids=0
security.bsd.see_other_gids=0
security.bsd.unprivileged_read_msgbuf=0
security.bsd.unprivileged_proc_debug=0
kern.randompid=$(jot -r 1 9999)
security.bsd.stack_guard_page=1
Det är också värt att kontrollera att du har den senaste versionen av systemet, och . I vårt fall, till exempel, är en uppgradering till den senaste versionen nödvändig, eftersom de förinstallerade bilderna ligger efter med sex månader till ett år. Och där ändrar vi SSH-porten till något annat än standard, lägger till nyckelautentisering och stänger av lösenord.
Sedan konfigurerar vi aide, övervakningen av systemets konfigurationsfiler. Du kan läsa mer om detta .
pkg install aide
och redigerar vår crontab
crontab -e
06 01 * * 0-6 /root/chkaide.sh
#! /bin/sh
#chkaide.sh
MYDATE=`date +%Y-%m-%d`
MYFILENAME="Aide-"$MYDATE.txt
/bin/echo "Aide check !! `date`" > /tmp/$MYFILENAME
/usr/local/bin/aide --check > /tmp/myAide.txt
/bin/cat /tmp/myAide.txt|/usr/bin/grep -v failed >> /tmp/$MYFILENAME
/bin/echo "**************************************" >> /tmp/$MYFILENAME
/usr/bin/tail -20 /tmp/myAide.txt >> /tmp/$MYFILENAME
/bin/echo "****************DONE******************" >> /tmp/$MYFILENAME
Vi aktiverar
sysrc auditd_enable=YES
# service auditd start
Hur man administrerar detta är utmärkt beskrivet i .
Nu startar vi om och går vidare till programvaran på servern. Varje server fungerar som en hypervisor för containrar eller fullständiga virtuella maskiner. Så det är viktigt att processorn stödjer VT-x och EPT om vi planerar att använda full virtualisering.
Som container- och virtuell maskinhantering använder jag från , jag önskar honom mycket hälsa och framgångar för det fantastiska verktyget!
Containrar? Är det återigen docker?
Men nej. är ett utmärkt verktyg för containerisering, och den nämnda cbsd för orkestrering av dessa containrar, vars namn är - celler.
En krets är en extremt effektiv lösning för att bygga infrastruktur för en mängd olika ändamål, där full isolering av olika tjänster eller processer är nödvändig. I grund och botten är detta en klon av värd-systemet, men den kräver ingen full virtualisering av hårdvaran. Resurserna sparas därmed, eftersom de endast används för det arbete som utförs, inte för en "gäst-OS". När kretsar används för interna behov är detta en mycket bekväm lösning för optimal resursanvändning — ett antal kretsar på en enda server kan var och en använda hela serverns resurser vid behov. Eftersom olika under-tjänster vanligtvis behöver extra resurser vid olika tidpunkter kan man uppnå maximal prestanda från en server om man planerar och balanserar kretsarna mellan servrarna på rätt sätt. Vid behov kan kretsar också sättas begränsningar för den använda resursen.
Och hur står det till med full virtualisering?
Enligt vad jag vet, cbsd stöder bhyve och XEN hypervisorer. Den andra har jag aldrig använt, men den första är en relativt ny . Vi kommer att titta på ett användningsexempel bhyve i exemplet nedan.
Installation och konfiguration av värdmiljö
Vi använder FS . Detta är ett extremt kraftfullt verktyg för att hantera utrymmet på servern. Tack vare ZFS kan man direkt från diskar bygga lagringssystem av olika konfigurationer, dynamiskt "i realtid" öka utrymmet, byta ut döda diskar, hantera snapshots och mycket, mycket mer som kan beskrivas i en hel serie artiklar. Låt oss återgå till vår server och dess diskar. I början av installationen lämnade vi ledigt utrymme på diskarna för krypterade partitioner. Varför? För att systemet ska kunna starta automatiskt och lyssna via SSH.
gpart add -t freebsd-zfs /dev/ada0
/dev/ada0p4 added!
lägger till en partition på diskens återstående utrymme
geli init /dev/ada0p4
vi anger vårt krypteringslösenord
geli attach /dev/ada0p4
vi anger lösenordet igen och vi får en enhet /dev/ada0p4.eli — det är vårt krypterade utrymme. Sedan upprepar vi samma sak för /dev/ada1 och övriga diskar i systemet. Och vi skapar en ny .
zpool create vms mirror /dev/ada0p4.eli /dev/ada1p4.eli /dev/ada3p4.eli — där har vi det, vår minimala driftsuppsättning är klar. Ett speglat lagringssystem ifall en av de tre skulle gå sönder.
Vi skapar ett dataset på den nya "poolen"
zfs skapa vms/jails
pkg install cbsd — vi körde kommandot och installerar hanteringen för våra lådor.
Efter att cbsd det har installerats, måste det initieras:
# env workdir="/vms/jails" /usr/local/cbsd/sudoexec/initenv
och vi svarar på en massa frågor, mestadels med standardalternativen.
*Om du använder kryptering är det viktigt att demon cbsdd inte startar automatiskt, förrän du manuellt eller automatiskt (i vårt exempel gör zabbix det) dekrypterar diskarna
**Jag använder heller inte NAT från cbsd, utan konfigurerar det själv i pf.
# sysrc pf_enable=YES
# ee /etc/pf.conf
IF_PUBLIC="em0"
IP_PUBLIC="1.23.34.56"
JAIL_IP_POOL="192.168.0.0/24"

#WHITE_CL="{ 127.0.0.1 }"

icmp_types="echoreq"

set limit { states 20000, frags 20000, src-nodes 20000 }
set skip on lo0
scrub in all

#NAT för lådor
nat pass on $IF_PUBLIC from $JAIL_IP_POOL to any -> $IP_PUBLIC

## Bitcoin nätverksport vidarebefordran
IP_JAIL="192.168.0.1"
PORT_JAIL="{8333}"
rdr pass on $IF_PUBLIC proto tcp from any to $IP_PUBLIC port $PORT_JAIL -> $IP_JAIL
# service pf start
# pfctl -f /etc/pf.conf
Inställning av brandväggspolicyer är också ett eget ämne, så jag kommer inte att gå in på att ställa in BLOCK ALL-policyn och vita listor, det kan göras genom att läsa eller någon av de många artiklar som finns tillgängliga på Google.
Nåväl... vi har installerat cbsd, det är dags att skapa vår första arbets häst — bitcoin-demonen i en låda!
cbsd jconstruct-tui
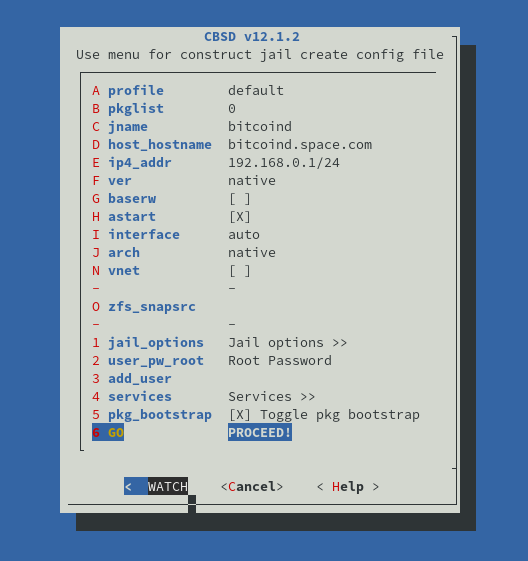
Här ser vi dialogrutan för att skapa en låda. När alla värden är inställda, skapar vi!
Vid skapandet av den första lådan, bör du välja vad som ska användas som grund för lådorna. Jag väljer distributionen från FreeBSD-repositoriet med kommandot repo. Detta val görs endast vid skapandet av den första lådan för en specifik version (du kan hosta lådor av alla versioner som är nyare än värdens version).
När allt är installerat — startar vi lådan!
# cbsd jstart bitcoind
Men vi behöver installera mjukvara i lådan.
# jls
   JID  IP Address      Hostname                      Path
     1  192.168.0.1     bitcoind.space.com            /zroot/jails/jails/bitcoind
jexec bitcoind för att komma åt lådans konsol
och inne i lådan installerar vi mjukvaran med dess beroenden (vårt värdsystem förblir rent)
bitcoind:/@[15:25] # pkg install bitcoin-daemon bitcoin-utils
bitcoind:/@[15:30] # sysrc bitcoind_enable=YES
bitcoind:/@[15:30] # service bitcoind start
Bitcoin finns i lådan, men vi behöver anonymitet, eftersom vi vill ansluta till vissa lådor via TOR-nätverket. Och vi planerar generellt att köra de flesta lådor med misstänkt mjukvara endast genom en proxy. Tack vare pf Vi kan inaktivera NAT för ett visst IP-adressintervall i det lokala nätverket och endast tillåta NAT för vår TOR-nod. På så sätt, även om en skadlig aktör kommer in i cellen, kommer de troligen inte att få kontakt med omvärlden, och om de gör det, kommer de inte att avslöja vår servers IP-adress. Därför skapar vi ytterligare en cell för att "vidarebefordra" tjänster som .onion-tjänsten och som en proxy för att få tillgång till internet för separata celler.
# cbsd jsconstruct-tui
# cbsd jstart tor
# jexec tor
tor:@[15:38] # pkg install tor
tor:@[15:38] # sysrc tor_enable=YES
tor:@[15:38] # ee /usr/local/etc/tor/torrc
Sätt att lyssna på den lokala adressen (tillgänglig för alla celler)
SOCKSPort 192.168.0.2:9050
Vad saknar vi för komplett lycka? Ja, vi behöver en tjänst för vår webb, kanske till och med flera. Vi startar nginx, som kommer att fungera som en reverse-proxy och ta hand om förnyelsen av Let’s Encrypt-certifikat.
# cbsd jsconstruct-tui
# cbsd jstart nginx-rev
# jexec nginx-rev
nginx-rev:@[15:47] # pkg install nginx py36-certbot
Och här har vi 150 MB beroenden som vi placerat i cellen. Hostsystemet är fortfarande rent.
Vi återkommer till inställningen av nginx senare, vi behöver skapa ytterligare två celler för vår betalningsgateway på nodejs och rust, samt en webbapplikation som av någon anledning körs på Apache och PHP, och för den sista behövs en MySQL-databas.
# cbsd jsconstruct-tui
# cbsd jstart paygw
# jexec paygw
paygw:@[15:55] # pkg install git node npm
paygw:@[15:55] # curl --proto '=https' --tlsv1.2 -sSf https://sh.rustup.rs | sh
… och ytterligare 380 MB paket isolerat
Därefter laddar vi ner vår applikation med git och startar den.
# cbsd jsconstruct-tui
# cbsd jstart webapp
# jexec webapp
webapp:@[16:02] # pkg install mariadb104-server apache24 php74 mod_php74 php74-pdo_mysql
450 MB paket. i cellen.
Här ger vi utvecklaren tillgång till cellen via SSH, så att de kan göra allt själva:
webapp:@[16:02] # ee /etc/ssh/sshd_config
Port 2267 — vi ändrar SSH-porten i cellen till en godtycklig port.
webapp:@[16:02] # sysrc sshd_enable=YES
webapp:@[16:02] # service sshd start
Sådär, tjänsten är igång, nu återstår det bara att lägga till en regel i pf firewall
Låt oss se vilka IP-adresser vi har i cellerna och hur vår "lokala" miljö ser ut.
# jls
   JID  IP Address      Hostname                      Path
     1  192.168.0.1     bitcoind.space.com            /zroot/jails/jails/bitcoind
     2  192.168.0.2     tor.space.com                 /zroot/jails/jails/tor
     3  192.168.0.3     nginx-rev.space.com           /zroot/jails/jails/nginx-rev
     4  192.168.0.4     paygw.space.com               /zroot/jails/jails/paygw
     5  192.168.0.5     webapp.my.domain              /zroot/jails/jails/webapp
och vi lägger till en regel
# ee /etc/pf.conf
## SSH for web-Devs
IP_JAIL="192.168.0.5"
PORT_JAIL="{ 2267 }"
rdr pass on $IF_PUBLIC proto tcp from any to $IP_PUBLIC port $PORT_JAIL -> $IP_JAIL
och eftersom vi är här, låt oss även lägga till en regel för reverse-proxy:
## web-ports for nginx-rev
IP_JAIL="192.168.0.3"
PORT_JAIL="{ 80, 443 }"
rdr pass on $IF_PUBLIC proto tcp from any to $IP_PUBLIC port $PORT_JAIL -> $IP_JAIL
# pfctl -f /etc/pf.conf
Nu lite om bitcoins
Vad har vi? Vi har en webbapplikation som är tillgänglig utanför, och den kommunicerar lokalt med vår betalningsgateway. Nu behöver vi förbereda en arbetsmiljö för interaktion med själva bitcoin-nätverket – noden. bitcoind detta är bara en demon som upprätthåller en lokal kopia av den aktuella blockkedjan. Denna demon har RPC och plånboksfunktionalitet, men för utveckling av applikationer finns det mer praktiska "omslag". För att börja har vi beslutat att installera electrum — detta är en CLI-plånbok. kommer att användas av oss som en "kall lagring" för våra bitcoins — generellt sätt de bitcoins som måste förvaras "utanför" systemet tillgängligt för användare och överlag långt från alla. Den har också ett GUI, så vi planerar att använda en liknande plånbok på
våra bärbara datorer. Just nu kommer vi att använda electrum med offentliga servrar, och senare kommer vi att starta , så att vi verkligen inte är beroende av någon annan.
# cbsd jsconstruct-tui
# cbsd jstart electrum
# jexec electrum
electrum:/@[8:45] # pkg install py36-electrum
ytterligare 700 MB mjukvara har vi i cellen
electrum:/@[8:53] # adduser
Användarnamn: wallet
Fullständigt namn:
Uid (lämna tomt för standard):
Inloggningsgrupp [wallet]:
Inloggningsgruppen är wallet. Bjud in wallet i andra grupper? []:
Inloggningsklass [default]:
Shell (sh csh tcsh nologin) [sh]: tcsh
Hemkatalog [\/home\/wallet]:
Hemkatalogens rättigheter (lämna tomt för standard):
Använda lösenordsbaserad autentisering? [yes]: no
Spärr ut kontot efter skapande? [no]:
Användarnamn   : wallet
Lösenord    :
Fullständigt namn  :
Uid        : 1001
Klass      :
Grupper     : wallet
Hem       : \/home\/wallet
Hemläge  :
Shell      : \/bin\/tcsh
Spärrad     : nej
OK? (yes\/no): yes
adduser: INFO: Framgångsrikt tillagd (wallet) i användardatabasen.
Lägg till en annan användare? (yes\/no): no
Adjö!
electrum:/@[8:53] # su wallet
electrum:/@[8:53] # su wallet
wallet@electrum:/ % electrum-3.6 create
{
    "msg": "Vänligen håll din seed på en säker plats; om du förlorar den, kommer du inte kunna återställa din plånbok.",
    "path": "\/usr\/home\/wallet\/.electrum\/wallets\/default_wallet",
    "seed": "jealous win pig material ribbon young punch visual okay cactus random bird"
}
Nu har vi skapat en plånbok.
wallet@electrum:/ % electrum-3.6 listaddresses
[
    "18WEhbjvMLGRMfwudzUrUd25U5C7uZYkzE",
    "14XHSejhxsZNDRtk4eFbqAX3L8rftzwQQU",
    "1KQXaN8RXiCN1ne9iYngUWAr6KJ6d4pPas",
    ...
    "1KeVcAwEYhk29qEyAfPwcBgF5mMMoy4qjw",
    "18VaUuSeBr6T2GwpSHYF3XyNgLyLCt1SWk"
]
wallet@electrum:/ % electrum-3.6 help
Till vår on-chain plånbok kan i framtiden bara ansluta ett begränsat antal personer. För att inte öppna tillgång utifrån till denna cell, kommer anslutningar via SSH att ske genom TOR (en decentraliserad variant av VPN). Vi kör SSH i cellen, men rör inte vår pf.conf på värden.
electrum:/@[9:00] # sysrc sshd_enable=YES
electrum:/@[9:00] # service sshd start
Nu kommer vi att stänga av cellen med plånboken från internet. Vi ska ge den en IP-adress från ett annat subnet, som inte är NAT:at. Först ändrar vi /etc/pf.conf på värden
# ee /etc/pf.conf
JAIL_IP_POOL="192.168.0.0\/24" ändrar till JAIL_IP_POOL="192.168.0.0\/25", på så sätt kommer alla adresser 192.168.0.126-255 inte att ha direkt åtkomst till internet. En slags mjukvaru "air-gap" nätverk. Och NAT-regeln förblir som den var
nat pass on $IF_PUBLIC from $JAIL_IP_POOL to any -> $IP_PUBLIC
Vi laddar om reglerna
# pfctl -f /etc/pf.conf
Nu tar vi itu med vår cell
# cbsd jconfig jname=electrum
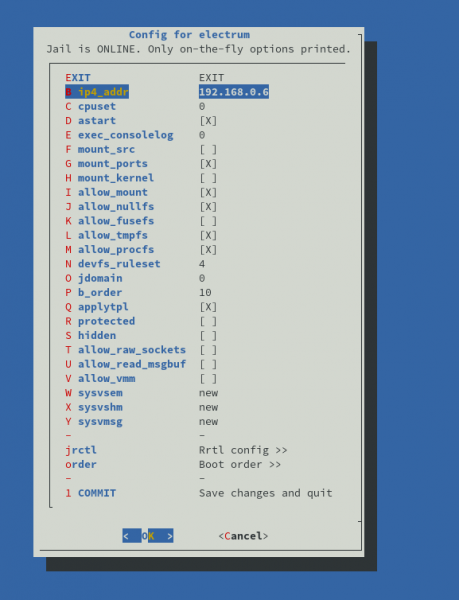
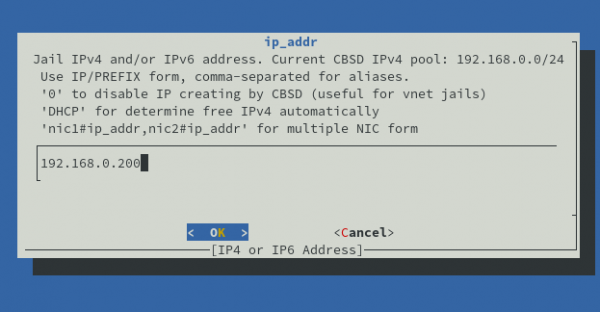
jset mode=quiet jname=electrum ip4_addr="192.168.0.200"
Ta bort gammal IP: /sbin/ifconfig em0 inet 192.168.0.6 -alias
Ställ in ny IP: /sbin/ifconfig em0 inet 192.168.0.200 alias
ip4_addr: 192.168.0.200
Hmm, men nu kommer systemet också att sluta fungera. Men vi kan ange en systemproxy. Men det finns en hake; på TOR är det en SOCKS5-proxy, och för vår bekvämlighet vill vi gärna ha en HTTP-proxy.
# cbsd jsconstruct-tui
# cbsd jstart polipo
# jexec polipo
polipo:/@[9:28] # pkg install polipo
polipo:/@[9:28] # ee /usr/local/etc/polipo/config
socksParentProxy = "192.168.0.2:9050"
socksProxyType = socks5
polipo:/@[9:42] # sysrc polipo_enable=YES
polipo:/@[9:43] # service polipo start
Nu har vi två proxyservrar i vårt system, och båda går via TOR: socks5://192.168.0.2:9050 och
Nu kan vi konfigurera miljön för vår plånbok
# jexec electrum
electrum:/@[9:45] # su wallet
wallet@electrum:/ % ee ~/ .cshrc
#in the end of file proxy config
setenv http_proxy http://192.168.0.6:8123
setenv https_proxy http://192.168.0.6:8123
nu fungerar skall med proxy. Om vi vill installera paket bör vi lägga till i /usr/local/etc/pkg.conf under root-kontot för cellen
pkg_env: {
               http_proxy: "http://my_proxy_ip:8123",
           }
Och nu är det dags att lägga till TOR hidden service som adress för vår SSH-tjänst i plånbokens cell.
# jexec tor
tor:/@[9:59] # ee /usr/local/etc/tor/torrc
HiddenServiceDir /var/db/tor/electrum/
HiddenServicePort 22 192.168.0.200:22
tor:/@[10:01] # mkdir /var/db/tor/electrum
tor:/@[10:01] # chown -R _tor:_tor /var/db/tor/electrum
tor:/@[10:01] # chmod 700 /var/db/tor/electrum
tor:/@[10:03] # service tor restart
tor:/@[10:04] # cat /var/db/tor/electrum/hostname
mdjus4gmduhofwcso57b3zl3ufoitguh2knitjco5cmgrokpreuxumad.onionHär är vår adress för att ansluta. Låt oss kontrollera från den lokala datorn. Men först måste vi lägga till vår SSH-nyckel:
wallet@electrum:/ % mkdir ~/ .ssh
wallet@electrum:/ % ee ~/ .ssh/authorized_keys
ecdsa-sha2-nistp521 AAAAE2VjZHNhLXNoYTItbmlzdHA1MjEAAAAIbmlzdHA1MjEAAACFBAG9Fk2Lqi4GQ8EXZrsH3EgSrVIQPQaAlS38MmJLBabihv9KHIDGXH7r018hxqLNNGbaJWO/wrWk7sG4T0yLHAbdQAFsMYof9kjoyuG56z0XZ8qaD/X/AjrhLMsIoBbUNj0AzxjKNlPJL4NbHsFwbmxGulKS0PdAD5oLcTQi/VnNdU7iFw== user@localOch från klientens Linux-dator
user@local ~$ nano ~/ .ssh/config
#remote electrum wallet
Host remotebtc
        User wallet
        Port 22
        Hostname mdjus4gmduhofwcso57b3zl3ufoitguh2knitjco5cmgrokpreuxumad.onion
        ProxyCommand /bin/ncat --proxy localhost:9050 --proxy-type socks5 %h %p
Ansluter (För att detta ska fungera behövs en lokal TOR-daemon som lyssnar på 9050)
user@local ~$ ssh remotebtc
Äktheten av värden 'mdjus4gmduhofwcso57b3zl3ufoitguh2knitjco5cmgrokpreuxumad.onion (<ingen värd-IP för proxykommando>)' kan inte fastställas.
ECDSA-nyckelfingeravtryck är SHA256:iW8FKjhVF4yyOZB1z4sBkzyvCM+evQ9cCL/EuWm0Du4.
Är du säker på att du vill fortsätta anslutningen (ja/nej/[fingeravtryck])? ja
Varning: Permanently added 'mdjus4gmduhofwcso57b3zl3ufoitguh2knitjco5cmgrokpreuxumad.onion' (ECDSA) till listan över kända värdar.
FreeBSD 12.1-RELEASE-p1 GENERIC
För att spara diskutrymme i din hemkatalog, komprimera filer du sällan
använder med "gzip filename".
        -- Dru <genesis@istar.ca>
wallet@electrum:~ % logout
Framgång!
För att arbeta med omedelbara och mikrobetalningar behöver vi också en nod , detta kommer att vara vårt huvudsakliga arbetsredskap med Bitcoin. Vid *, som vi planerar att använda som daemon, har , som är ett fullständigt HTTP (REST) gränssnitt och gör det möjligt att arbeta både med off-chain och on-chain-transaktioner. c-lightning för att fungera behöver bitcoind noden.
*det finns olika implementationer på olika programmeringsspråk av Lightning Network-protokollet. Av de vi testat verkar c-lightning (skrivet i C) vara den mest stabila och resurseffektiva
# cbsd jsconstruct-tui
# cbsd jstart cln
# jexec cln
lightning:/@[10:23] # adduser
Användarnamn: lightning
...
lightning:/@[10:24] # pkg install git
lightning:/@[10:23] # su lightning
cd ~ && git clone https://github.com/ElementsProject/lightning
lightning@lightning:~ % exit
lightning:/@[10:30] # cd /home/lightning/lightning/
lightning:/home/lightning/lightning@[10:31] # pkg install autoconf automake gettext git gmp gmake libtool python python3 sqlite3 libsodium py36-mako bash bitcoin-utils
lightning:/home/lightning/lightning@[10:34] # ./configure && gmake && gmake install
Medan allt nödvändigt kompileras och installeras, låt oss skapa en RPC-användare för lightningd på bitcoind
# jexec bitcoind
bitcoind:/@[10:36] # ee /usr/local/etc/bitcoin.conf
rpcbind=192.168.0.1
rpcuser=test
rpcpassword=test
# tillåt endast c-lightning
rpcallowip=192.168.0.7/32
bitcoind:/@[10:39] # service bitcoind restart
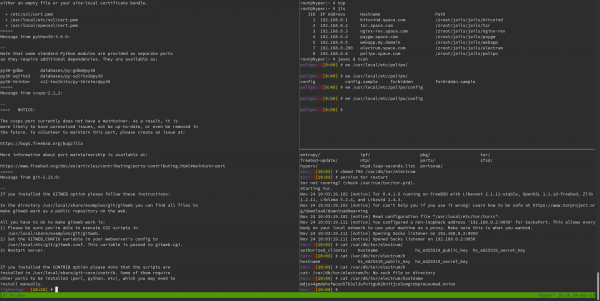
Mitt kaotiska växlande mellan cellerna visar sig inte vara så kaotiskt om man märker verktyget tmux, som gör det möjligt att skapa flera under-sessioner av terminaler inom en session. Analogt: screen
Så, vi vill inte exponera det verkliga IP:t för vår nod, och vi vill utföra alla finansiella transaktioner via TOR. Så vi behöver också en .onion.
# jexec tor
tor:/@[9:59] # ee /usr/local/etc/tor/torrc
HiddenServiceDir /var/db/tor/cln/
HiddenServicePort 9735 192.168.0.7:9735
tor:/@[10:01] # mkdir /var/db/tor/cln
tor:/@[10:01] # chown -R _tor:_tor /var/db/tor/cln
tor:/@[10:01] # chmod 700 /var/db/tor/cln
tor:/@[10:03] # service tor restart
tor:/@[10:04] # cat /var/db/tor/cln/hostname
en5wbkavnytti334jc5uzaudkansypfs6aguv6kech4hbzpcz2ove3yd.onionnu skapar vi en konfiguration för c-lightning
lightning:/home/lightning/lightning@[10:31] # su lightning
lightning@lightning:~ % mkdir .lightning
lightning@lightning:~ % ee .lightning/config
alias=My-LN-Node
bind-addr=192.168.0.7:9735
rgb=ff0000
announce-addr=en5wbkavnytti334jc5uzaudkansypfs6aguv6kech4hbzpcz2ove3yd.onion:9735
network=bitcoin
log-level=info
fee-base=0
fee-per-satoshi=1
proxy=192.168.0.2:9050
log-file=/home/lightning/.lightning/c-lightning.log
min-capacity-sat=200000

# sparko-plugin
# https://github.com/fiatjaf/lightningd-gjson-rpc/tree/master/cmd/sparko

sparko-host=192.168.0.7
sparko-port=9737

sparko-tls-path=sparko-tls

#sparko-login=mywalletusername:mywalletpassword

#sparko-keys=masterkey;secretread:+listchannels,+listnodes;secretwrite:+invoice,+listinvoices,+delinvoice,+decodepay,+waitpay,+waitinvoice
sparko-keys=masterkey;secretread:+listchannels,+listnodes;ultrawrite:+invoice,+listinvoices,+delinvoice,+decodepay,+waitpay,+waitinvoice
# för exemplet ovan bör initialiseringsloggarna (blandade med lightningd-loggar) skriva ut något som
lightning@lightning:~ % mkdir .lightning/plugins
lightning@lightning:~ % cd .lightning/plugins/
lightning@lightning:~/.lightning/plugins:% fetch https://github.com/fiatjaf/sparko/releases/download/v0.2.1/sparko_full_freebsd_amd64
lightning@lightning:~/.lightning/plugins % mkdir ~/.lightning/sparko-tls
lightning@lightning:~/.lightning/sparko-tls % cd ~/.lightning/sparko-tls
lightning@lightning:~/.lightning/sparko-tls % openssl genrsa -out key.pem 2048
lightning@lightning:~/.lightning/sparko-tls % openssl req -new -x509 -sha256 -key key.pem -out cert.pem -days 3650
lightning@lightning:~/.lightning/plugins % chmod +x sparko_full_freebsd_amd64
lightning@lightning:~/.lightning/plugins % mv sparko_full_freebsd_amd64 sparko
lightning@lightning:~/.lightning/plugins % cd ~
vi behöver också skapa en konfigurationsfil för bitcoin-cli, verktyget som kommunicerar med bitcoind
lightning@lightning:~ % mkdir .bitcoin
lightning@lightning:~ % ee .bitcoin/bitcoin.conf
rpcconnect=192.168.0.1
rpcuser=test
rpcpassword=test
kollar
lightning@lightning:~ % bitcoin-cli echo "test"
[
  "test"
]
kör lightningd
lightning@lightning:~ % lightningd --daemon
Själva lightningd man kan hantera verktyget lightning-cli, till exempel:
lightning-cli newaddr få en adress för en ny inkommande betalning
{
   "address": "bc1q2n2ffq3lplhme8jufcxahfrnfhruwjgx3c78pv",
   "bech32": "bc1q2n2ffq3lplhme8jufcxahfrnfhruwjgx3c78pv"
}
lightning-cli withdraw bc1jufcxahfrnfhruwjgx3cq2n2ffq3lplhme878pv all skicka alla pengar från plånboken till adressen (alla on-chain adresser)
Här är också kommandon för off-chain operationer lightning-cli invoice, lightning-cli listinvoices, lightning-cli pay osv.
För kommunikation med applikationen har vi ett REST API
curl -k https://192.168.0.7:9737/rpc -d '{"method": "pay", "params": ["lnbc..."]}' -H 'X-Access masterkey'
Sammanfattningsvis
# jls
   JID  IP-adress      Värdnamn                      Sökväg
     1  192.168.0.1     bitcoind.space.com            /zroot/jails/jails/bitcoind
     2  192.168.0.2     tor.space.com                 /zroot/jails/jails/tor
     3  192.168.0.3     nginx-rev.space.com           /zroot/jails/jails/nginx-rev
     4  192.168.0.4     paygw.space.com               /zroot/jails/jails/paygw
     5  192.168.0.5     webapp.my.domain              /zroot/jails/jails/webapp
     7  192.168.0.200   electrum.space.com            /zroot/jails/jails/electrum
     8  192.168.0.6     polipo.space.com              /zroot/jails/jails/polipo
     9  192.168.0.7     lightning.space.com           /zroot/jails/jails/cln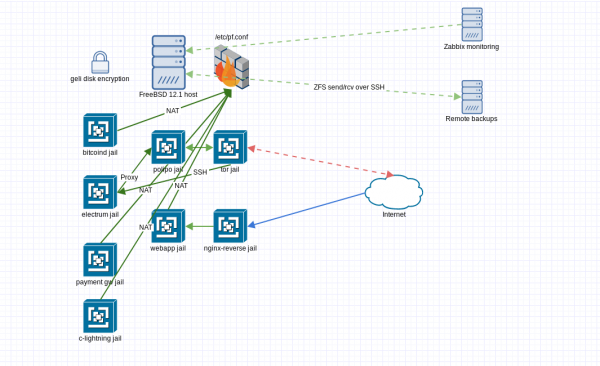
Vi har ett sett av containrar, var och en med sin egen åtkomstnivå både till och från det lokala nätverket.
# zfs list
NAMN                    ANVÄND   TILLGÄNGLIG  REFERENS  MONTERINGSPOINT
zroot                   279G  1.48T    88K  /zroot
zroot/ROOT             1.89G  1.48T    88K  none
zroot/ROOT/default     1.89G  17.6G  1.89G  /
zroot/home               88K  1.48T    88K  /home
zroot/jails             277G  1.48T   404M  /zroot/jails
zroot/jails/bitcoind    190G  1.48T   190G  /zroot/jails/jails-data/bitcoind-data
zroot/jails/cln         653M  1.48T   653M  /zroot/jails/jails-data/cln-data
zroot/jails/electrum    703M  1.48T   703M  /zroot/jails/jails-data/electrum-data
zroot/jails/nginx-rev   190M  1.48T   190M  /zroot/jails/jails-data/nginx-rev-data
zroot/jails/paygw      82.4G  1.48T  82.4G  /zroot/jails/jails-data/paygw-data
zroot/jails/polipo     57.6M  1.48T  57.6M  /zroot/jails/jails-data/polipo-data
zroot/jails/tor        81.5M  1.48T  81.5M  /zroot/jails/jails-data/tor-data
zroot/jails/webapp      360M  1.48T   360M  /zroot/jails/jails-data/webapp-data
Som syns, tar bitcoind upp alla 190 GB utrymme. Men vad om vi behöver en till nod för tester? Här är ZFS bra att ha. Genom att använda cbsd jclone old=bitcoind new=bitcoind-clone host_hostname=clonedbtc.space.com Du kan skapa en snapshot och koppla en ny cell till den här snapshoten. Den nya cellen kommer att ha sitt helt egna utrymme, men i filsystemet kommer endast skillnaden mellan det aktuella tillståndet och originalet att beaktas (vi sparar åtminstone 190 GB)
Varje cell är en separat ZFS-dataset, vilket är extremt praktiskt. att göra andra coola saker, som att skicka snapshots över SSH. Vi kommer inte att beskriva det här, det är redan mycket.
Det är också värt att notera behovet av fjärrövervakning av värden, för dessa ändamål har vi .
B — säkerhet
När det gäller säkerhet, låt oss utgå från nyckelprinciperna i kontexten av infrastrukturen:
Sekretess — Standardverktyg från UNIX-liknande system säkerställer att denna princip efterlevs. Vi delar logiskt åtkomsten till varje logiskt separat element i systemet — cellen. Åtkomsten sker genom standardanvändarautentisering med användarnas privata nycklar. All kommunikation mellan och till de sista cellerna sker i krypterad form. Tack vare disk-kryptering behöver vi inte oroa oss för dataskydd under diskbyte eller migration till en annan server. Den enda kritiska åtkomsten är till värdsystemet, eftersom den åtkomsten i allmänhet ger tillgång till data inom containrar.
Integritet — Efterlevnaden av denna princip sker på flera olika nivåer. För det första är det viktigt att notera att vid serverhårdvara har ECC-minne och ZFS redan "ur lådan" ansvar för dataintegritet på bitnivå. Omedelbara snapshots möjliggör säkerhetskopiering i realtid vid valfri tidpunkt. Praktiska import-export verktyg för celler gör det enkelt att replikera celler.
Tillgänglighet — Här är det redan valfritt. Det beror på din kändisskap och om du har fiender. I vårt exempel har vi säkerställt tillgången till plånboken enbart från TOR-nätverket. Vid behov kan vi blockera allt genom brandväggen och tillåta åtkomst till servern endast genom tunnlar (TOR eller VPN är en annan fråga). På så sätt kommer servern att vara avskuren från omvärlden så mycket som möjligt, och vi kan endast påverka dess tillgänglighet.
Oacceptabla oförmåga — Detta beror på fortsatt användning och efterlevnad av korrekta användarrättspolicys, åtkomst, etc. Men med rätt tillvägagångssätt kan alla användaråtgärder granskas, och tack vare kryptografiska lösningar går det att entydigt identifiera vem och när som utförde vissa åtgärder.
Självklart är den beskrivna konfigurationen inget absolut exempel på hur det alltid ska vara, utan snarare ett av exemplen på hur det kan se ut, med mycket flexibla möjligheter till skalning och anpassning.
Vad sägs om fullständig virtualisering?
När det gäller fullständig virtualisering med hjälp av cbsd kan man . Jag skulle bara lägga till att för arbetet bhyve måste vissa kärnparameter aktiveras.
# cat /etc/rc.conf
...
kld_list="vmm if_tap if_bridge nmdm"
...
# cat /boot/loader.conf
...
vmm_load="YES"
...
Så om det plötsligt finns behov av att köra Docker, så startar vi upp en Debian och kör på!
Och det är allt
Kanske är det allt jag ville dela med mig av. Om du gillade artikeln kan du skicka mig lite bitcoin — . Om du vill prova cellerna i aktion och har lite bitcoin, kan du besöka mitt .
Källa: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish