

Medan stora företag bygger upp lager av försvar mot potentiella interna hot och hackare, kvarstår phishing och spam för mindre företag som en huvudvärk. Om Marty McFly hade vetat att människor 2015 (och ännu mer 2020) inte bara skulle misslyckas med att uppfinna hoverboards, utan dessutom inte skulle kunna bli av med skräppost, skulle han troligtvis ha förlorat tron på mänskligheten. Dessutom är spam idag inte bara irriterande, utan ofta även skadligt. Cirka 70% av gångerna som cyberbrottslingar lyckas infiltrera en infrastruktur sker det via skadlig programvara som finns i bifogade filer, eller genom phishing-länkar i e-post.
Det har tydligt märkts en trend mot spridning av social ingenjörskonst som en metod för att tränga in i organisationers infrastruktur. Jämför man statistiken från 2017 och 2018, ser vi nästan en 50-procentig ökning av fallen där skadlig programvara levererades till anställdas datorer genom bifogade filer eller phishing-länkar i e-postmeddelanden.
Generellt kan hela spektrumet av hot som kan realiseras via e-post delas in i flera kategorier:
- inkommande spam
- inkoppling av organisationens datorer i ett botnät som skickar utgående spam
- skadliga bilagor och virus i e-postmeddelanden (små företag drabbas oftast av massanfall av typen Petya).
För att skydda sig mot alla typer av attacker kan man antingen implementera flera säkerhetssystem (SZI), eller välja en tjänstemodell. Vi har redan om den enhetliga plattformen för tjänster inom cybersäkerhet – kärnan i ekosystemet av hanterade cybersäkerhetstjänster Solar MSS. Bland annat inkluderar den virtualiserad teknik för Secure Email Gateway (SEG). Vanligtvis köper små företag en prenumeration på denna tjänst, där alla IT- och säkerhetsfunktioner lagts på en person – systemadministratören. Spam är ett problem som alltid syns för användare och ledning, och det går inte att ignorera. Med tiden blir dock även ledningen medveten om att det inte går att bara
2 timmar för att gå igenom e-post — det är ganska mycket
Ett av våra detaljhandelsföretag hade en liknande situation. Tidrapporteringssystemet visade att hans anställda varje dag spenderade cirka 25% av sin arbetstid (2 timmar!) på att hantera sin e-postlåda.
Genom att koppla upp kundens e-postserver konfigurerade vi SEG-instansen som en tvåvägsgateway för både inkommande och utgående e-post. Vi satte igång filtreringen med förutbestämda policys. Svartlistan sammanställdes baserat på analys av de data som kunden tillhandahöll samt våra egna listor över potentiellt farliga adresser, erhållna av Solar JSOC:s experter inom andra tjänster, såsom övervakning av säkerhetsincidenter. Efter detta levererades all e-post till mottagarna först efter att den hade rensats, och olika skräppostutskick om "fantastiska rabatter" slutade strömma in i kundens e-postservrar, vilket frigjorde utrymme för andra behov.
Men det har funnits situationer där ett legitimt e-postmeddelande felaktigt har klassificerats som skräppost, till exempel som mottaget från en icke-betrodd avsändare. I detta fall gav vi beslutet till kunden. Alternativen för vad man kan göra är inte många: antingen ta bort meddelandet omedelbart eller skicka det till karantän. Vi valde den andra vägen, där sådan oönskad e-post sparas på själva SEG. Vi gav systemadministratören tillgång till webbkonsole, där han när som helst kan hitta ett viktigt meddelande, till exempel från en affärspartner, och släppa det till användaren.
Vi blir av med parasiter
Tjänsten för skydd av e-post inkluderar analytiska rapporter vars syfte är att övervaka infrastrukturen och effektiviteten av de tillämpade inställningarna. Dessutom gör dessa rapporter det möjligt att förutsäga trender. Till exempel hittar vi i rapporten motsvarande sektion "Spam per mottagare" eller "Spam per avsändare" och ser vilken adress som får det största antalet blockerade meddelanden.
Just när vi analyserade en sådan rapport verkade det misstänkt att det totala antalet meddelanden plötsligt hade ökat kraftigt för en av våra kunder. Hans infrastruktur är liten, antalet meddelanden är lågt. Och plötsligt, efter en arbetsdag, ökade antalet blockerad skräppost nästan med det dubbla. Vi bestämde oss för att titta närmare.
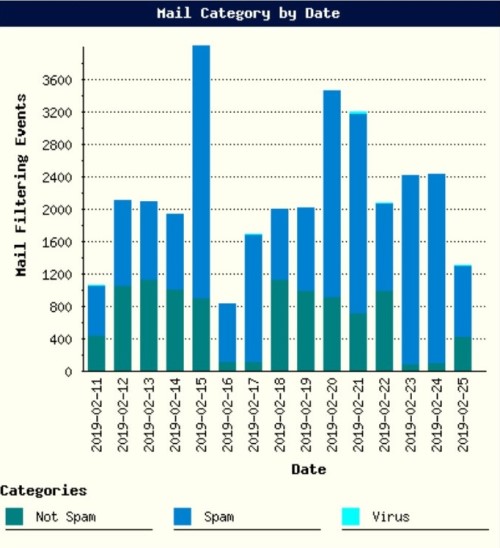
Vi ser att antalet utgående e-postmeddelanden har ökat, och i alla står avsändaradresser från domänen som just har anslutits till e-postskyddstjänsten. Men det finns en detalj: bland helt acceptabla, kanske till och med existerande adresser finns det uppenbart konstiga. Vi tittade på IP-adresserna från vilka mejlen skickades och, som förväntat, visade det sig att de inte tillhörde det skyddade adressområdet. Uppenbarligen spammade angriparen i kundens namn.
I det här fallet har vi gett kunden rekommendationer för korrekt konfiguration av DNS-poster, specifikt SPF. Vår specialist föreslog att skapa en TXT-post som innehåller regeln "v=spf1 mx ip:1.2.3.4/23 -all", vilket ger en uttömmande lista över adresser som är tillåtna att skicka e-post i det skyddade domänens namn.
Egentligen, varför är detta viktigt: spam i namnet på en okänd liten företag är otrevligt, men inte kritiskt. Helt annorlunda är situationen inom exempelvis banksektorn. Våra observationer visar att nivån av förtroende hos offret för ett phishing-mail ökar många gånger om det har skickats påstått från en annan banks domän eller en känd affärspartner. Och detta kännetecknar inte bara bankanställda; inom andra sektorer – som energetik – stöter vi på samma tendens.
Döda virus
Men spoofing är inte ett så vanligt problem som exempelvis virusinfektioner. Och hur kämpar man oftast mot virusutbrott? Man installerar antivirus och hoppas på att "fienden inte tar sig in". Men om det vore så enkelt, skulle alla redan ha glömt problemet med skadlig programvara med tanke på den relativt låga kostnaden för antivirusprogram. Samtidigt får vi ständigt förfrågningar av typen "hjälp oss att återställa filer, allt har blivit krypterat, arbetet står stilla, data är förlorat". Vi tröttnar aldrig på att upprepa för kunderna att antivirus inte är en universallösning. Förutom att antivirusdatabaser kan uppdateras för långsamt, stöter vi ofta på skadlig programvara som kan kringgå inte bara antivirus utan även sandlådor.
Tyvärr är det få som arbetar i organisationer som är medvetna om phishing- och skadliga e-postmeddelanden och som kan skilja dem från vanlig kommunikation. I genomsnitt går var sjunde användare, som inte genomgår regelbunden medvetandegörande utbildning, på social ingenjörskonst: de öppnar en infekterad fil eller skickar sina uppgifter till angripare.
Även om den sociala attackvektorn generellt har stärkts något över tid, blev denna trend särskilt tydlig förra året. Phishing-e-postmeddelanden blev allt mer liknande vanliga nyhetsbrev om kampanjer, kommande evenemang etc. Här kan vi nämna attacken från Silence mot finanssektorn – bankanställda fick ett meddelande om en så kallad kampanjkod för att delta i den populära branschkonferensen iFin, och andelen som föll för trickset var mycket hög, även om vi påminner om att det handlar om banksektorn – den mest avancerade inom informationssäkerhet.
Inför förra nyåret observerade vi också flera ganska komiska situationer där anställda inom industriföretag mottog mycket högkvalitativa phishing-e-postmeddelanden med en "lista" över nyårserbjudanden från populära nätbutiker med rabattkoder. Anställda försökte inte bara själva klicka på länken, utan vidarebefordrade också meddelandet till kollegor i relaterade organisationer. Eftersom resursen som länken i phishing-e-postmeddelandet ledde till var blockerad, började anställda massivt lämna förfrågningar till IT-tjänsten om att få tillgång till den. Sammanfattningsvis kan vi säga att framgången för detta utskick måste ha överträffat alla angripares förväntningar.
Nyligen kontaktade ett företag oss för hjälp som hade drabbats av ransomware. Allt började med att anställda på ekonomiavdelningen fick ett e-postmeddelande som tydligen kom från den ryska centralbanken. Ekonomin klickade på länken i meddelandet - och laddade ner en miner, WannaMine, till sin dator, som liksom den kända WannaCry utnyttjade sårbarheten EternalBlue. Det mest intressanta är att de flesta antivirusprogram har kunnat upptäcka dess signaturer sedan början av 2018. Men antingen var antivirusprogrammet avstängt, eller så var inte databasuppdateringarna gjorda, eller så fanns det överhuvudtaget inget antivirusprogram där – i alla fall var minern redan på datorn, och inget förhindrade den från att sprida sig vidare i nätverket, och ladda CPU:n servrar och ARM till 100%.
Denna kund, efter att ha mottagit rapporten från vår forensiska grupp, insåg att viruset ursprungligen kom in via e-post och startade ett pilotprojekt för att koppla upp sig till en tjänst för skydd av e-post. Det första vi ställde in var e-post antivirus. Samtidigt sker skanning för skadlig kod kontinuerligt, och uppdateringar av signaturer gjordes först varje timme, men sedan gick kunden över till att göra detta två gånger om dagen.
Fullständig skydd mot virusinfektioner bör vara lager på lager. När vi talar om virusöverföring genom e-post, är det nödvändigt att filtrera sådana meddelanden i ingången, utbilda användare att känna igen social ingenjörskonst, och först därefter räkna med antivirusprogram och sandlådor.
Alltid på vakt
Självklart påstår vi inte att lösningar av typen Secure Email Gateway är en panacea. Målmedvetna attacker, inklusive riktad phishing, är extremt svåra att förhindra, eftersom varje sådan attack "skärs" för en specifik mottagare (organisation eller person). Men för ett företag som försöker säkerställa en grundläggande säkerhetsnivå är det mycket, särskilt med lämpligt erfarenhet och expertis kopplade till uppgiften.
Oftast, vid genomförandet av riktad phishing, inkluderas inga skadliga bilagor i själva meddelandet, annars skulle spamfiltren omedelbart blockera meddelandet på väg till mottagaren. Istället inkluderar de länkar i meddelandets text till en förberedd webbresurs, och då är det bara en fråga om tid. Användaren klickar på länken och genom ett par omdirigeringar hamnar han på den sista i serien, vars öppnande laddar ner skadlig kod till hans dator.
Ännu mer sofistikerat: vid mottagandet av meddelandet kan länken vara ofarlig och först efter en tid, när den redan har skannats och godkänts, börja omdirigera till skadlig kod. Tyvärr kan Solar JSOC:s specialister, även med sina kompetenser, inte konfigurera e-postgatewayen så att den "ser" skadlig kod genom hela kedjan (även om automatisk ersättning av alla länkar i meddelanden till SEG kan användas som skydd, så att den sistnämnda skannar länken inte bara vid leverans av meddelandet utan vid varje klick).
Under tiden hjälper aggregering av flera typer av expertis, inklusive den information som samlas in av vårt JSOC CERT och OSINT, till att hantera typiska omdirigeringar. Detta möjliggör skapandet av utökade svarta listor, baserat på vilka även ett meddelande med flera vidarebefordringar kommer att blockeras.
Användningen av SEG är bara en liten tegelsten i den mur som varje organisation vill bygga för att skydda sina tillgångar. Men även denna länk måste placeras rätt i den övergripande bilden, eftersom även SEG, med rätt inställning, kan göras till ett fullvärdigt skyddsmedel.
Ksenija Sadunina, konsult på avdelningen för expertförsäljning av produkter och tjänster vid Solar JSOC
Källa: habr.com
