

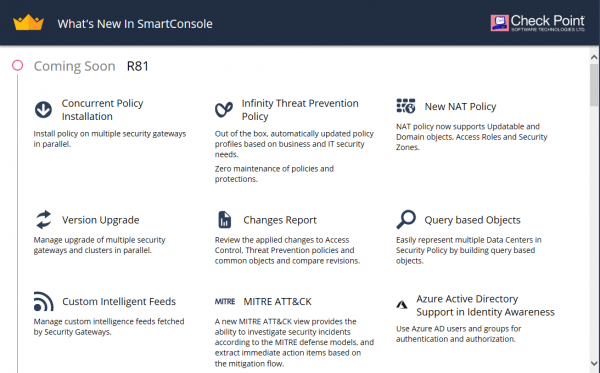
Den nya versionen av Gaia R81 har publicerats i tidig åtkomst (EA). Tidigare kunde man bekanta sig med i release notes. Nu har vi möjligheten att se detta i verkligheten. För detta ändamål har en standardkonfiguration med en dedikerad hanteringsserver och gateway sammanställts. Naturligtvis har vi inte haft tid att genomföra alla omfattande tester, men vi är redo att dela med oss av det som omedelbart fångar ögat vid första bekantskapen med det nya systemet. Under cuten finns de viktigaste punkterna vi har identifierat vid första mötet med systemet (många bilder).
Hantering
Vid initiering av gatewayen får du möjlighet att genast ansluta till den molnbaserade hanteringsservern — Smart 1 Cloud (den så kallade MaaS):
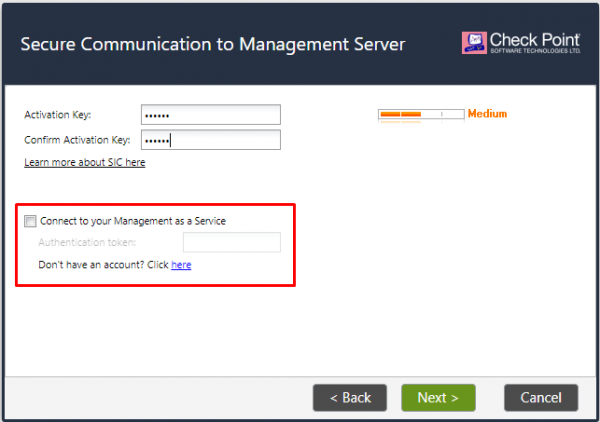
Detta är en relativt ny funktion (finns även i de senaste versionerna 80.40) och vi kommer att berätta mer om denna tjänst inom . Här är den största fördelen (enligt vår åsikt) — den efterlängtade möjligheten att hantera via webbläsaren 🙂
VxLAN och GRE
Det första vi ville kolla var stödet för VxLAN och GRE. Release Notes ljuger inte, allt finns på plats:
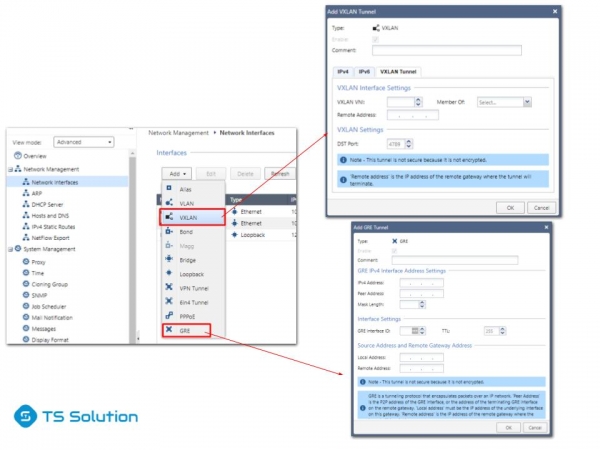
Det går att diskutera behovet av dessa funktioner på NGFW, men det är ändå bättre när användaren har det valet.
Infinity Threat Prevention
Detta är förmodligen det första som fångar ögat när man börjar justera säkerhetspolicyn. En ny aktiveringsvariant för Threat Prevention-blades har tillkommit — Infinity. Det vill säga, du behöver inte välja vilka blades som ska aktiveras, Check Point har beslutat åt oss (jag vet inte hur bra det är):
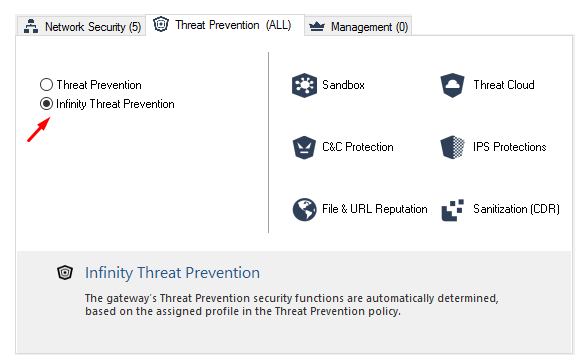
Samtidigt har du självklart möjlighet att vanligtvis anpassa inställningarna för blades.
Infinity Threat Prevention Policy
Eftersom vi talade om Threat Prevention, låt oss genast titta på policyn. Detta är förmodligen en av de mest betydande förändringarna:
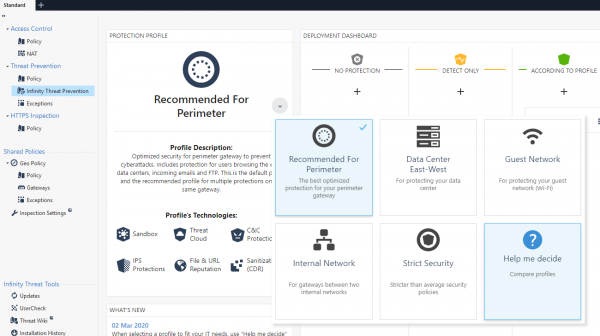
Som syns har det tillkommit många fler förinställda policys. Du kan detaljerat se skillnaderna mellan dem genom att klicka på Help me decide:
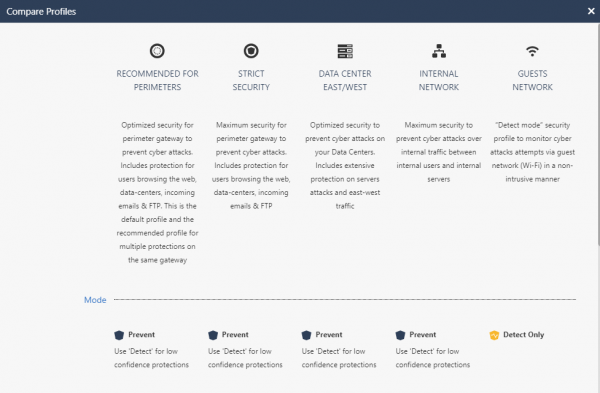
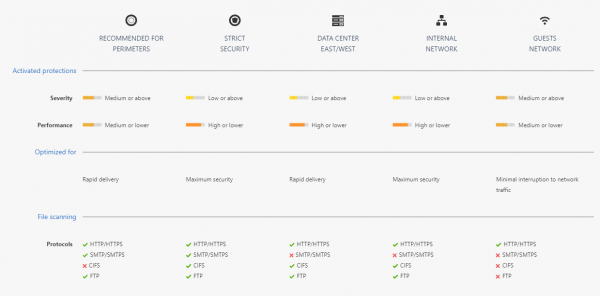
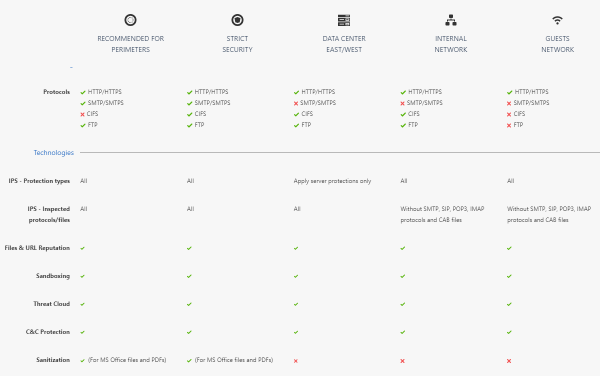
Detta är en dynamisk policy som uppdateras utan ditt deltagande.
Change Report
Äntligen kan man på ett bekvämt sätt se vad som faktiskt har ändrats under justeringen av konfigurationen:
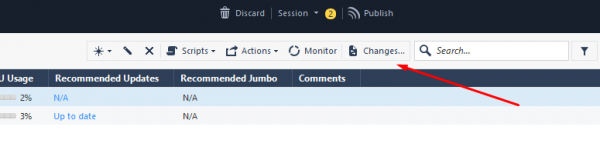
Det finns en allmän rapport:
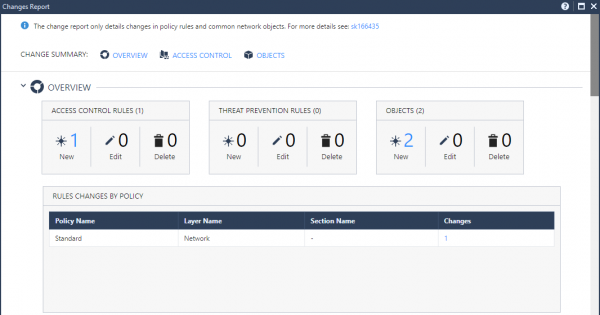
Och så finns det helt specifika sektioner:
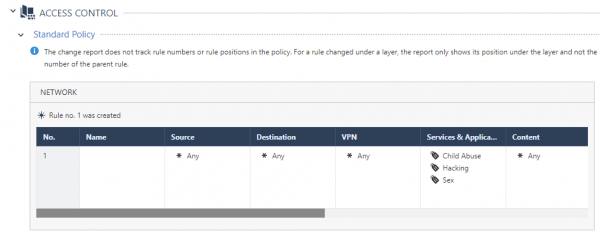
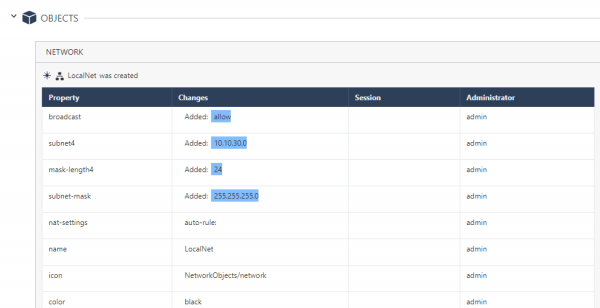
Mycket praktiskt för att följa ändringarna.
Web Management för Endpoint
Som du säkert vet kan Endpoint Management aktiveras på administrationsservern för att hantera SandBlast-agenter. I R81 har vi lagt till en intressant funktion — webbaserad hantering. Detta aktiveras på ett ganska intressant sätt. Du måste gå in i CLI-läget expert och skriva kommandot “web_mgmt_start”, och sedan gå till adressen — https://:4434/sba/. Då öppnas webbkonsole.
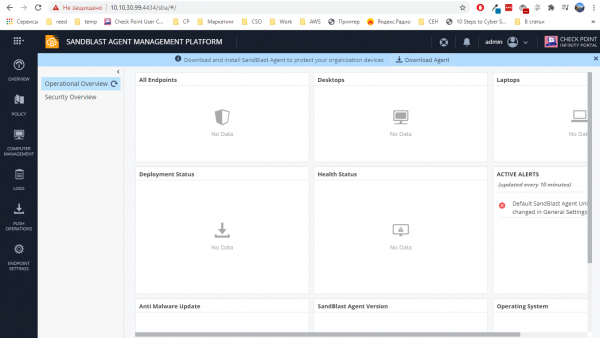
Vi har delvis nämnt denna plattform i artiklarna "" av Alexey Malko. Tidigare var en sådan konsol endast tillgänglig i molnet, men nu fungerar den också på lokala administrationsservrar.
Smart Update
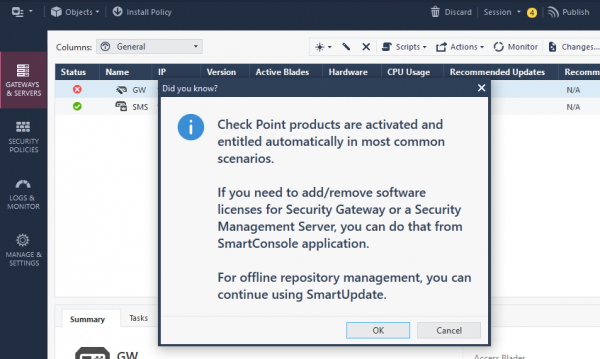
När du försöker lägga till licenser via gamla goda Smart Update, kommer konsolen vänligt att meddela att detta nu kan göras direkt från den välbekanta Smart Console:
NAT
En efterlängtad funktion. Nu kan du använda Access Roles, Security Zones eller Updatable Objects. Det finns tillfällen när detta är mycket användbart och nödvändigt.
Slutsats
Det är allt för nu. Det finns många fler nyheter som behöver testas (IoT, Azure AD, Updgrade, Logs API osv.). Som nämnts tidigare kommer vi snart att publicera en översikt av det nya molnbaserade administrationssystemet — . Håll utkik efter uppdateringar på våra kanaler (, , , )!
Glöm inte vår stora .
Källa: habr.com
