

Jag är säker på att alla som någonsin har arbetat med , har haft en klagan angående impossibiliteten att redigera konfigurationen från kommandoraden. Detta är särskilt galet för dem som tidigare har arbetat med Cisco ASA, där allt kan konfigureras i CLI. Med Check Point är det motsatt — alla säkerhetsinställningar görs enbart via det grafiska gränssnittet. Men vissa saker är verkligen obekväma att göra via GUI (även ett så användarvänligt som Check Points). Till exempel, att lägga till 100 nya värdar eller nätverk blir en lång och tråkig procedur. För varje objekt måste man klicka flera gånger och skriva in IP-adressen. Samma sak gäller för att skapa en webbplatsgrupp eller massaktivera/ inaktivera IPS-signaturer. Det finns en stor risk att göra ett misstag.
Nyligen hände det ett "mirakel". Med utgivningen av den nya versionen Gaia R80 annonserades möjligheten att använda API, vilket öppnar upp för omfattande möjligheter för automatisering av inställningar, administration, övervakning etc. Nu kan man:
- skapa objekt;
- lägga till eller redigera access-listor;
- aktivera/deaktivera blades;
- konfigurera nätverksgränssnitt;
- installera policies;
- och mycket mer.
Ärligt talat, jag förstår inte hur denna nyhet kan ha gått förbi Habr. I denna artikel kommer vi kort att beskriva hur man använder API och ge några praktiska exempel på CheckPoint-konfiguration med hjälp av skript..
Jag vill direkt påpeka att API används endast för Management-servern. Det vill säga, det är fortfarande omöjligt att hantera gateways utan Management-server.
Vem kan i princip ha nytta av detta API?
- Systemadministratörer som vill förenkla eller automatisera rutinuppgifter med Check Point;
- Företag som vill integrera Check Point med andra lösningar (virtualiseringssystem, tickethanteringssystem, konfigurationshanteringssystem etc.);
- Systemintegratörer som vill standardisera inställningar eller skapa ytterligare produkter relaterade till Check Point.
Typisk schema
Så, låt oss föreställa oss ett typiskt schema med Check Point:
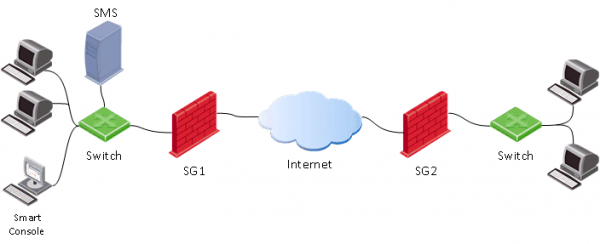
Som vanligt har vi en gateway (SG), en managementserver (SMS) och administratörskonsolen (SmartConsole). Normalt ser processen för att konfigurera gatewayen ut så här:
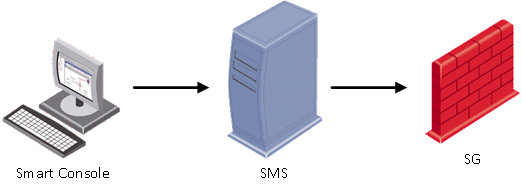
Det vill säga, först måste du starta SmartConsole, genom vilken vi ansluter till Management-servern (SMS). På SMS utförs säkerhetsinställningar, och sedan tillämpas (install policy) på gateway (SG).
När du använder Management API, vi kan i princip hoppa över första steget (starta SmartConsole) och tillämpa API-kommandon direkt till Management-servern (SMS).
Sätt att använda API
För att ändra konfigurationen via API finns det fyra huvudsakliga metoder:
1) Genom användning av verktyget mgmt_cli
Exempel — # mgmt_cli add host name host1 ip-address 192.168.2.100
Detta kommando körs från kommandoraden på Management-servern (SMS). Syntaxen för kommandot är tydlig — host1 skapas med adressen 192.168.2.100.
2) Ange API-kommandon genom clish (i expertläge)
I princip är allt du behöver att logga in i kommandoraden (mgmt login) med det konto som används vid anslutning via SmartConsole (eller root-konto). Därefter kan du ange API-kommandon (i det här fallet är det inte nödvändigt att använda verktyget mgmt_cli). Du kan skapa fullt fungerande BASH-skript. Exempel på ett skript som skapar en värd:
Bash-skript
#!/bin/bash

main() {
    clear

    #LOGIN (don't ask for username and password, user is already logged in to Management server as 'root' user)
    mgmt_cli login --root true > id_add_host.txt
    on_error_print_and_exit "Error: Failed to login, check that the server is up and running (run 'api status')"

    #READ HOST NAME
    printf "Enter host name:n"
    read -e host_name
    on_empty_input_print_and_exit "$host_name" "Error: The host's name cannot be empty."

    #READ IP ADDRESS
    printf "nEnter host IP address:n"
    read -e ip
    on_empty_input_print_and_exit "$ip" "Error: The host's IP address cannot be empty."

    #CREATE HOST
    printf "Creating new host: $host_name with IP address: $ipn"
    new_host_response=$(mgmt_cli add host name $host_name ip-address $ip -s id_add_host.txt 2> /dev/null)
    on_error_print_and_exit "Error: Failed to create host object. n$new_host_response"

    #PUBLISH THE CHANGES
    printf "nPublishing the changesn"
    mgmt_cli publish --root true -s id_add_host.txt &> /dev/null
    on_error_print_and_exit "Error: Failed to publish the changes."

    #LOGOUT
    logout

	printf "Done.n"
}

logout(){
	mgmt_cli logout --root true -s id_add_host.txt &> /dev/null
}

on_error_print_and_exit(){
    if [ $? -ne 0 ]; then
        handle_error "$1"
	fi
}

handle_error(){
    printf "n$1n" #print error message
    mgmt_cli discard --root true -s id_add_host.txt &> /dev/null
    logout
    exit 1
}

on_empty_input_print_and_exit(){
	if [ -z "$1" ]; then
		printf "$2n" #print error message
		logout
		exit 0
	fi
}

# Script starts here. Call function "main".
main
Om du är intresserad kan du se motsvarande video:
3) Via SmartConsole, öppna CLI-fönstret
Allt du behöver göra är att starta fönstret CLI direkt från SmartConsole, som visas på bilden nedan.
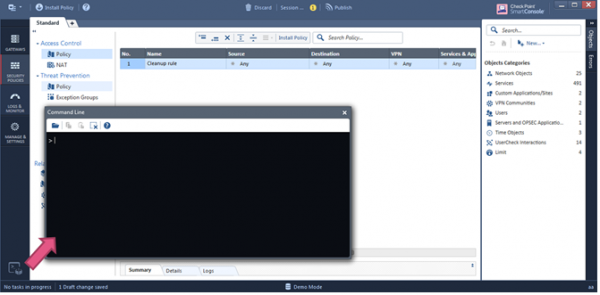
I detta fönster kan du omedelbart börja ange API-kommandon.
4) Web Services. Använd HTTPS Post begäran (REST API)
Enligt vår åsikt är detta en av de mest lovande metoderna, eftersom den möjliggör att 'bygga' hela applikationer för hantering av huvudservern (ursäkta upprepningen). Nedan kommer vi att titta närmare på denna metod.
Om vi sammanfattar:
- API + cli passar bättre för personer som är vana vid Cisco;
- API + shell för att använda skript och utföra rutinuppgifter;
- REST API för automatisering.
Aktivering av API
Som standard är API aktiverat på managementservrar med mer än 4 GB RAM och standalone-konfigurationer med mer än 8 GB RAM. Du kan kontrollera statusen med kommandot: api status
Om det visar sig att API är avstängt kan det enkelt aktiveras via SmartConsole: Manage & Settings > Blades > Management API > Advanced Settings
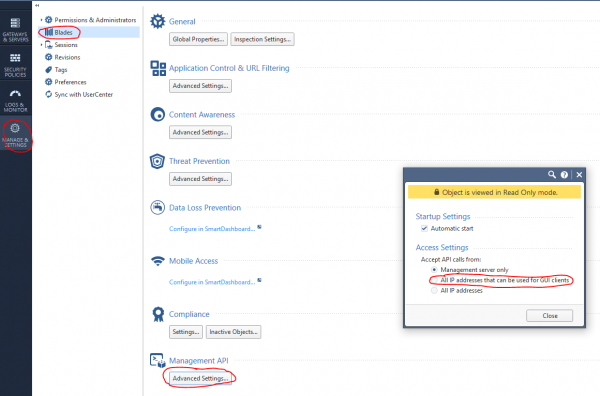
Därefter publicera (Publish) ändringar och utföra kommandot api restart.
Webbförfrågningar + Python
För att utföra API-kommandon kan du använda webbförfrågningar tillsammans med Python och bibliotek requests, json. I allmänhet består strukturen för webbförfrågningar av tre delar:
1) Adress
(https://<management server>:<port>/web_api/<command>)
2) HTTP Headers
content-Type: application/json
x-chkp-sid: <session ID token as returned by the login command>
3) Begärningspayload
Text i JSON-format som innehåller olika parametrar
Exempel på anrop av olika kommandon:
def api_call(ip_addr, port, command, json_payload, sid):
    url = 'https://' + ip_addr + ':' + str(port) + '/web_api/' + command
    if sid == '':
        request_headers = {'Content-Type' : 'application/json'}
    else:
        request_headers = {'Content-Type' : 'application/json', 'X-chkp-sid' : sid}
    r = requests.post(url,data=json.dumps(json_payload), headers=request_headers,verify=False)
    return r.json()
'xxx.xxx.xxx.xxx' -> Ip-adress GAIA
Låt oss ge några typiska uppgifter som man ofta stöter på vid administration av Check Point.
1) Exempel på inloggnings- och utloggningsfunktioner:
Skript
    payload = {'user': 'your_user', 'password' : 'your_password'}
    response = api_call('xxx.xxx.xxx.xxx', 443, 'login',payload, '')
    return response["sid"]

    response = api_call('xxx.xxx.xxx.xxx', 443,'logout', {} ,sid)
    return response["message"]
2) Aktivering av blade och nätverksinställningar:
Skript
new_gateway_data = {'name':'CPGleb','anti-bot':True,'anti-virus' : True,'application-control':True,'ips':True,'url-filtering':True,'interfaces':
                    [{'name':'eth0','topology':'external','ipv4-address': 'xxx.xxx.xxx.xxx','ipv4-network-mask': '255.255.255.0'},
                     {'name':'eth1','topology':'internal','ipv4-address': 'xxx.xxx.xxx.xxx','ipv4-network-mask': '255.255.255.0'}]}
new_gateway_result = api_call('xxx.xxx.xxx.xxx', 443,'set-simple-gateway', new_gateway_data ,sid)
print(json.dumps(new_gateway_result))
3) Ändring av brandväggsregler:
Skript
new_access_data={'name':'Cleanup rule','layer':'Network','action':'Accept'}
new_access_result = api_call('xxx.xxx.xxx.xxx', 443,'set-access-rule', new_access_data ,sid)
print(json.dumps(new_access_result))
4) Tillägg av applikationslager:
Skript
add_access_layer_application={ 'name' : 'application123','applications-and-url-filtering' : True,'firewall' : False}
add_access_layer_application_result = api_call('xxx.xxx.xxx.xxx', 443,'add-access-layer', add_access_layer_application ,sid)
print(json.dumps(add_access_layer_application_result))

set_package_layer={"name" : "Standard","access":True,"access-layers" : {"add" : [ { "name" : "application123","position" :2}]} ,"installation-targets" : "CPGleb"}
set_package_layer_result = api_call('xxx.xxx.xxx.xxx', 443,'set-package', set_package_layer ,sid)
print(json.dumps(set_package_layer_result))
5) Publicera och installera policy, kontrollera utförandet av kommandot (task-id):
Skript
publish_result = api_call('xxx.xxx.xxx.xxx', 443,"publish", {},sid)
print("publish result: " + json.dumps(publish_result))
new_policy = {'policy-package':'Standard','access':True,'targets':['CPGleb']}
new_policy_result = api_call('xxx.xxx.xxx.xxx', 443,'install-policy', new_policy ,sid)
print(json.dumps(new_policy_result))

task_id=(json.dumps(new_policy_result ["task-id"]))
len_str=len(task_id)
task_id=task_id[1:(len_str-1)]
show_task_id ={'task-id':(task_id)}
show_task=api_call('xxx.xxx.xxx.xxx',443,'show-task',show_task_id,sid)
print(json.dumps(show_task))
6) Lägg till värd:
Skript
new_host_data = {'name':'JohnDoePc', 'ip-address': '192.168.0.10'}
new_host_result = api_call('xxx.xxx.xxx.xxx', 443,'add-host', new_host_data ,sid)
print(json.dumps(new_host_result))
7) Lägg till fält för hotförebyggande:
Skript
set_package_layer={'name':'Standard','threat-prevention' :True,'installation-targets':'CPGleb'}
set_package_layer_result = api_call('xxx.xxx.xxx.xxx', 443,'set-package',set_package_layer,sid)
print(json.dumps(set_package_layer_result))
8) Visa lista över sessioner
Skript
new_session_data = {'limit':'50', 'offset':'0','details-level' : 'standard'}
new_session_result = api_call('xxx.xxx.xxx.xxx', 443,'show-sessions', new_session_data ,sid)
print(json.dumps(new_session_result))
9) Skapa en ny profil:
Skript
add_threat_profile={'name':'Apeiron', "active-protections-performance-impact" : "low","active-protections-severity" : "low or above","confidence-level-medium" : "prevent",
  "confidence-level-high" : "prevent", "threat-emulation" : True,"anti-virus" : True,"anti-bot" : True,"ips" : True,
  "ips-settings" : { "newly-updated-protections" : "staging","exclude-protection-with-performance-impact" : True,"exclude-protection-with-performance-impact-mode" : "High or lower"},
  "overrides" : [ {"protection" : "3Com Network Supervisor Directory Traversal","capture-packets" : True,"action" : "Prevent","track" : "Log"},
                  {"protection" : "7-Zip ARJ Archive Handling Buffer Overflow", "capture-packets" : True,"action" : "Prevent","track" : "Log"} ]}
add_threat_profile_result=api_call('xxx.xxx.xxx.xxx',443,'add-threat-profile',add_threat_profile,sid)
print(json.dumps(add_threat_profile_result))
10) Byt åtgärd för IPS-signatur:
Skript
set_threat_protection={
  "name" : "3Com Network Supervisor Directory Traversal",
  "overrides" : [{ "profile" : "Apeiron","action" : "Detect","track" : "Log","capture-packets" : True},
    { "profile" : "Apeiron", "action" : "Detect", "track" : "Log", "capture-packets" : False} ]}
set_threat_protection_result=api_call('xxx.xxx.xxx.xxx',443,'set-threat-protection',set_threat_protection,sid)
print(json.dumps(set_threat_protection_result))
11) Lägg till din tjänst:
Skript
add_service_udp={    "name" : "Dota2_udp", "port" : '27000-27030',
"keep-connections-open-after-policy-installation" : False,
"session-timeout" : 0, "match-for-any" : True,
"sync-connections-on-cluster" : True,
"aggressive-aging" : {"enable" : True, "timeout" : 360,"use-default-timeout" : False  },
"accept-replies" : False}
add_service_udp_results=api_call('xxx.xxx.xxx.xxx',443,"add-service-udp",add_service_udp,sid)
print(json.dumps(add_service_udp_results))
12) Lägg till kategori, webbplats eller grupp:
Skript
add_application_site_category={  "name" : "Valve","description" : "Valve Games"}
add_application_site_category_results=api_call('xxx.xxx.xxx.xxx',443,"add-application-site-category",add_application_site_category,sid)
print(json.dumps(add_application_site_category_results))

add_application_site={    "name" : "Dota2", "primary-category" : "Valve",  "description" : "Dotka",
  "url-list" : [ "www.dota2.ru" ], "urls-defined-as-regular-expression" : False}
add_application_site_results=api_call('xxx.xxx.xxx.xxx',443,"add-application-site " ,
add_application_site , sid)
print(json.dumps(add_application_site_results))

add_application_site_group={"name" : "Games","members" : [ "Dota2"]}
add_application_site_group_results=api_call('xxx.xxx.xxx.xxx',443,"add-application-site-group",add_application_site_group,sid)
print(json.dumps(add_application_site_group_results))
Dessutom, med hjälp av Web API du kan lägga till och ta bort nätverk, värdar, åtkomstroller osv. Det finns möjlighet att konfigurera bladhål. Antivirus, Antibot, IPS, VPN. Det är även möjligt att installera licenser med hjälp av kommandot run-script. Alla API-kommandon från Check Point kan ses .
Check Point API + Postman
Det är också bekvämt att använda Check Point Web API i samarbete med . Postman har desktopversioner för Windows, Linux och MacOS. Dessutom finns det ett tillägg för Google Chrome. Det är det vi kommer att använda. Först måste du hitta Postman i Google Chrome Store och installera:
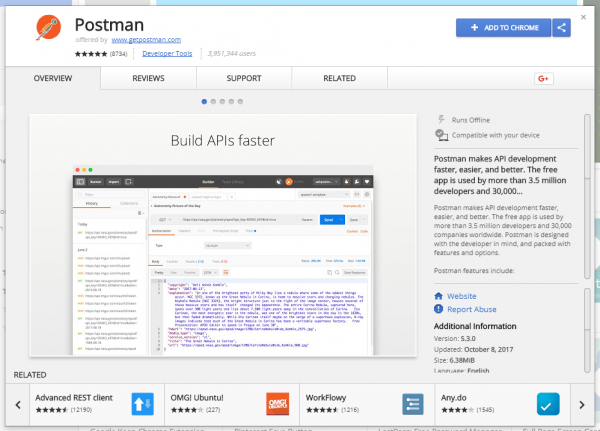
Med det här verktyget kan vi formulera webbförfrågningar till Check Point API. För att slippa memorera alla API-kommandon finns det möjlighet att importera så kallade collections (mallar) som redan innehåller alla nödvändiga kommandon:
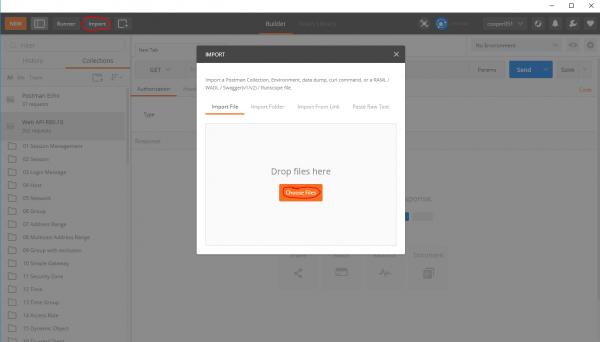
du hittar collection för R80.10. Efter importen blir mallarna för API-kommandon tillgängliga för oss:
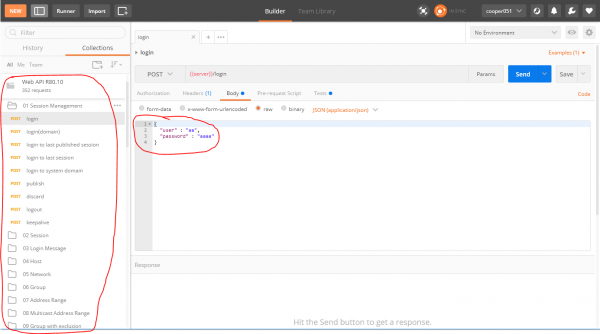
Enligt min mening är det mycket bekvämt. Man kan snabbt börja utveckla applikationer med Check Point API.
Check Point + Ansible
Jag vill också påpeka att det finns Ansible för CheckPoint API. Modulen möjliggör hantering av konfigurationer, men den är inte så användbar för att lösa exotiska uppgifter. Att skriva skript på vilket programmeringsspråk som helst ger mer flexibla och bekvämare lösningar.
Utdata
Härmed avslutar vi vår lilla översikt av Check Point API. Enligt min mening var denna funktion mycket efterlängtad och nödvändig. Framträdandet av API öppnar mycket stora möjligheter både för systemadministratörer och systemintegratörer som arbetar med produkter från Check Point. Orkestrering, automatisering, feedback med SIEM… allt detta är nu möjligt.
P.S. Fler artiklar om kan du alltid hitta i vår blogg eller i bloggen på .
P.S.S. Tekniska frågor om konfigureringen av Check Point kan ställas
Endast registrerade användare kan delta i omröstningen. , tack.
Planerar du att använda API?
70,6%Ja12
23,5%Nej4
5,9%Använder redan1
17 användare har röstat. 3 användare avstod.
Källa: habr.com
