

Infrastrukturen i moderna storstäder bygger på enheter från Internet of Things: från kameror på vägarna till stora vattenkraftverk och sjukhus. Hackare kan göra varje ansluten enhet till en bot och använda den för att utföra DDoS-attacker.
Motiven kan vara många: exempelvis kan hackare få betalt av regeringar eller företag, men ibland handlar det bara om brottslingar som vill ha kul och tjäna pengar.
I Ryssland skräms vi alltmer av militära hot om möjliga cyberattacker mot "kritisk infrastruktur" (åtminstone formellt antogs lagen om suveränt internet för att skydda mot detta).
Men det är inte bara en skräckhistoria. Enligt "Kaspersky" attackerade hackare Internet of Things-enheter mer än 100 miljoner gånger under första halvan av 2019 — oftast med hjälp av botnets som Mirai och Nyadrop. För övrigt, Ryssland rankas bara fjärde när det gäller sådana attacker (trots den olycksbådande bilden av "ryska hackare" skapad av den västerländska pressen); de tre första platserna går till Kina, Brasilien och till och med Egypten. USA ligger bara på femte plats.
Kan vi framgångsrikt avvärja sådana attacker? Låt oss först titta på några kända fall av sådana angrepp för att hitta svaret på hur man skyddar sina enheter åtminstone på en grundläggande nivå.
Bowman Avenue-dammen
Bowman Avenue-dammen ligger i staden Rye Brook (delstaten New York) med en befolkning på mindre än 10 000 personer — den är bara sex meter hög och bredden överstiger knappt fem. År 2013 upptäckte de amerikanska säkerhetstjänsterna skadlig programvara i dammens informationssystem. Då utnyttjade hackarna inte de stulna uppgifterna för att störa dammens funktion (antagligen eftersom dammen stängdes av från internet under tid för reparationer).
Bowman Avenue behövs för att förhindra översvämningar i områden nära bäcken under flöden. Och det kunde inte uppstå några förödande konsekvenser av att dammen skulle sättas ur spel — i värsta fall skulle källare i några byggnader nedströms ha översvämmats, men det kan inte ens kallas en översvämning.
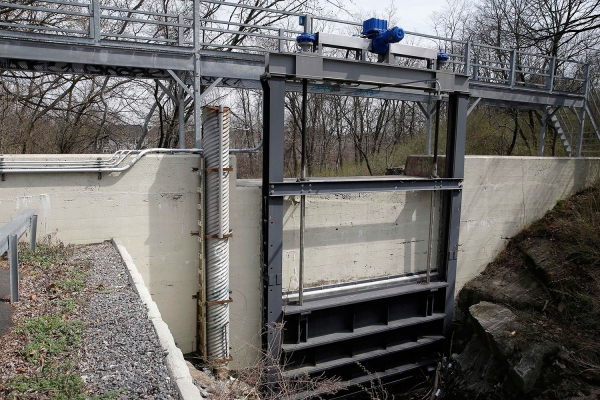
Staden borgmästare Paul Rosenberg föreslog då att hackarna kan ha förväxlat strukturen med en annan stor damm med samma namn i Oregon. Den används för att bevattna många gårdar, och där skulle en störning orsaka allvarlig skada för lokalbefolkningen.
Det är helt möjligt att hackarna helt enkelt tränade sig på den lilla dammen för att sedan genomföra en allvarlig attack på en stor vattenkraftstation eller något annat element i USA:s energisystem.
Attacken på Bowman Avenue-dammen erkändes som en del av en serie intrång i banksystem, som sju iranska hackare genomfört framgångsrikt under ett år (DDoS-attacker). Under denna tid stördes verksamheten för 46 av landets största finansiella institutioner, och bankkonton för hundratusentals kunder blockerades.
Senare åtalades den iranske medborgaren Hamid Firouzi för sina hackerattacker mot bankerna och Bowman Avenue-dammen. Det visade sig att han använde metoden "Google-dorking" för att söka efter "hål" i dammens funktion (lokala medier riktade senare en storm av beskyllningar mot Google). Hamid Firouzi befann sig inte på amerikansk mark. Eftersom det inte finns någon utlämningsavtal mellan Iran och USA fick hackarna ingen verklig strafftid.
2. Gratis tunnelbana i San Francisco
Den 25 november 2016 dök meddelandet upp på alla elektroniska automater för försäljning av biljetter till offentlig transport i San Francisco: "Ni har blivit hackade, alla data är krypterade". Även alla datorer som drevs av Windows och tillhörde stadens transportmyndighet utsattes för attacken. Den skadliga programvaran HDDCryptor (en krypterare som angriper huvudstartsektorn på Windows-datorer) nådde kontrollern. domän organisationen.
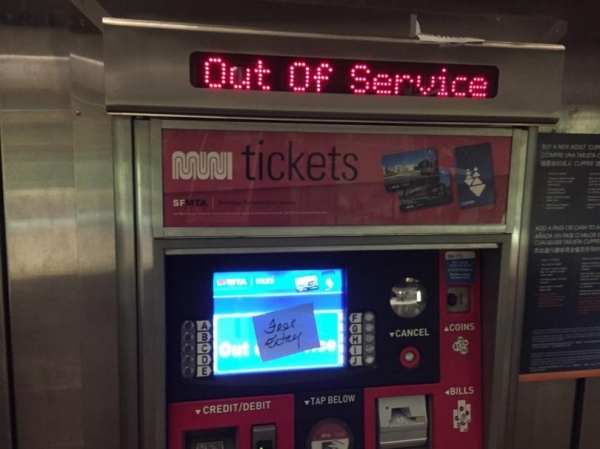
HDDCryptor krypterar lokala hårddiskar och nätverksfiler med hjälp av slumpmässigt genererade nycklar och skriver sedan om MBR (Master Boot Record) på hårddiskarna för att förhindra korrekt systemstart. Utrustningen infekteras vanligtvis genom anställdas handlingar, som oavsiktligt öppnat en fallfällande fil i ett e-postmeddelande, och sedan sprider viruset sig genom nätverket.
Angriparna föreslog den lokala regeringen att kontakta dem via e-post cryptom27@yandex.com (ja, Yandex). De krävde 100 bitcoin (vid den tiden ungefär 73 000 dollar) för att få nyckeln för att dekryptera all data. Hackarna erbjöd också att dekryptera en maskin för en bitcoin, för att bevisa att återställning var möjlig. Men regeringen hanterade viruset själv, även om det tog mer än ett dygn. Under återställningen av hela systemet gjordes tunnelbanan gratis.
„Vi öppnade spärrarna som en försiktighetsåtgärd för att minimera påverkan av denna attack på passagerarna“, förklarade kommunens talesperson Paul Rose.
Brottslingarna hävdade också att de hade fått tillgång till 30 GB interna dokument från San Francisco Transport Agency och lovade att läcka dem på nätet om lösensumman inte betalades inom 24 timmar.
För övrigt utsattes samma stat för en attack året innan, där Hollywood Presbyterian Medical Center hackades. Den gången betalades 17 000 dollar för att återfå tillgång till sjukhusets datasystem.
3. Nödsystemet för varningar i Dallas
I april 2017, klockan 23:40, aktiverades 156 nödsirenar i Dallas för att informera allmänheten om nödsituationer. De kunde stängas av först två timmar senare. Under denna tid mottog nödsamtjänsten 911 tusentals alarmtelefonanrop från lokala invånare (några dagar före incidenten passerade tre svaga tornados över Dallas som förstörde flera hus).
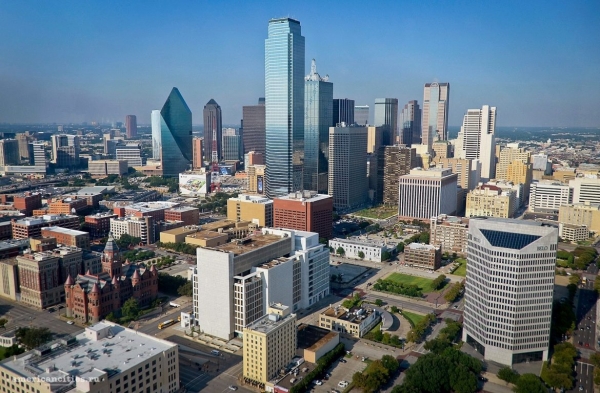
Nödsystemet för varningar installerades i Dallas år 2007, sirenerna levererades av Federal Signal. Myndigheterna specificerade inte detaljer om systemens funktion, men meddelade att det använde „tonsignaler“. Dessa signaler sänds vanligtvis via meteorologiska tjänster med hjälp av Dual-Tone Multi-Frequency (DTMF) eller Audio Frequency Shift Keying (AFSK). Detta är krypterade kommandon som sändes på en frekvens av 700 MHz.
Staden antog att förövarna hade spelat in ljudsignaler som sändes under testningen av varningssystemet och sedan återgav dem (en klassisk återspelningsattack). För att genomföra detta var det tillräckligt för hackarna att köpa testutrustning för att arbeta med radiovågor, vilket enkelt kan köpas i specialbutiker.
Experter från forskningsföretaget Bastille påpekade att en sådan attack förutsätter att förövarna noggrant har studerat stadens nödsignalering, frekvenser och koder.
Dallas borgmästare höll dagen efter ett uttalande om att hackarna skulle hittas och straffas, och att alla varningssystem i Texas skulle moderniseras. Men ingen av förövarna har hittats.
***
Konceptet med smarta städer involverar allvarliga risker. Om styrsystemet för storstaden hackas får förövarna fjärråtkomst för att kontrollera trafikförhållanden och strategiskt viktiga stadsanläggningar.Riskerna innefattar även stöld av databaser som innehåller information inte bara om hela stadens infrastruktur, utan också personuppgifter om dess invånare. Vi får inte glömma den överdrivna energiförbrukningen och överbelastningen av nätverk – all teknik är kopplad till kommunikationskanaler och noder, inklusive den konsumerade elektriciteten.
Ägarnas oro över IoT-enheter närmar sig noll.
År 2017 genomförde Trustlook en studie om medvetenheten hos ägare av IoT-enheter om deras säkerhet. Det visade sig att 35% av respondenterna inte ändrade det förinstallerade (fabriksinställda) lösenordet innan de började använda enheten. Mer än hälften av användarna installerade överhuvudtaget ingen tredje parts programvara för att skydda mot hackarattacker. 80% av ägarna av IoT-enheter hade aldrig hört talas om botnet Mirai.
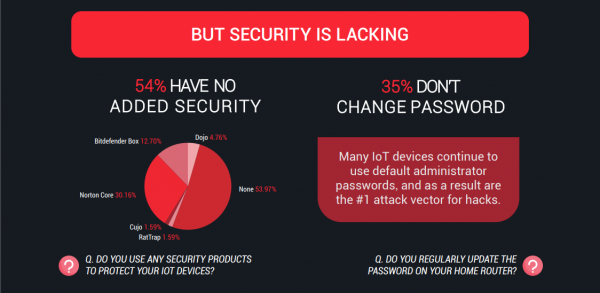
Samtidigt kommer antalet cybertattacker endast att öka med utvecklingen av Internet of Things. Och medan företag köper "smart" utrustning, glömmer de grundläggande säkerhetsregler, vilket ger cyberbrottslingar allt fler möjligheter att tjäna pengar på vårdslösa användare. Till exempel använder de nätverk av infekterade enheter för att genomföra DDoS-attacker eller för att fungera som proxy.servern för andra skadliga aktiviteter. Och de flesta av dessa otrevliga incidenter kan förhindras genom att följa enkla regler:
- Ändra standardlösenordet innan du börjar använda enheten.
- Installera pålitlig internetsäkerhetsprogramvara på dina datorer, surfplattor och smartphones.
- Gör din forskning innan du köper. Enheter blir smarta eftersom de samlar in mycket personlig information. Du bör veta vilken typ av information som kommer att samlas in, hur den kommer att lagras och skyddas, samt om den överförs till tredje part.
- Kontrollera regelbundet firmwareuppdateringar på tillverkarens webbplats.
- Glöm inte att genomföra en granskning av händelseloggen (särskilt analys av all användning av USB-portar).
Källa: habr.com
