

Zero Trust ("nolltolerans") är en säkerhetsmodell som utvecklades av den tidigare analytikern Forrester 2010. Sedan dess har modellen för "nolltolerans" blivit det mest populära konceptet inom cybersäkerhet. Nya massdata-läckor bekräftar bara behovet för företag att ägna mer uppmärksamhet åt cybersäkerhet, och modellen Zero Trust kan visa sig vara rätt tillvägagångssätt.
Zero Trust innebär fullständig avsaknad av förtroende för någon – även användare inom perimeter. Modellen innebär att varje användare eller enhet måste verifiera sina uppgifter varje gång de begär åtkomst till någon resurs inom eller utanför nätverket.
Läs vidare om du vill veta mer om konceptet säkerhet Zero Trust.
Hur fungerar konceptet Zero Trust
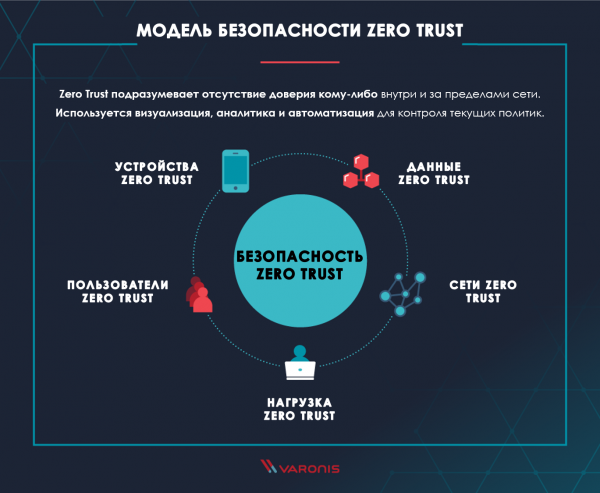
Konceptet Zero Trust har utvecklats till en helhetssyn på cybersäkerhet som inkluderar flera teknologier och processer. Målet med modellen "nolltolerans" är att skydda företaget mot moderna hot inom cybersäkerhet och dataläckor, samtidigt som man också uppnår efterlevnad av lagar och normer om dataskydd och säkerhet.
Låt oss analysera de grundläggande områdena inom konceptet Zero Trust. Forrester rekommenderar att organisationer uppmärksammar varje punkt för att skapa den bästa strategin för "nolltolerans".
Data Zero Trust: Dina data är vad brottslingar försöker stjäla. Därför är det helt logiskt att den första grundpelaren i konceptet "nolltolerans" handlar om Detta innebär att du måste kunna analysera, skydda, klassificera, spåra och upprätthålla säkerheten för dina företagsdata.
Nätverk Zero Trust: För att stjäla information måste angripare kunna röra sig inom nätverket, så din uppgift är att göra denna process så svår som möjligt. Segmentera, isolera och kontrollera dina nätverk med hjälp av moderna teknologier, såsom nästa generations brandväggar, utformade för dessa syften.
Användare Zero Trust: Människor är den svagaste länken i säkerhetsstrategin. Begränsa, spåra och strikt tillämpa principer för hur användare får tillgång till resurser inom nätverket och på internet. Konfigurera VPN, CASB (Cloud Access Security Broker) och andra åtkomstalternativ för att skydda dina anställda.
Zero Trust-belastning: Begreppet belastning används av representanter från service- och infrastrukturkontrolleavdelningen för att hänvisa till hela applikationsstacken och backend-programvaran som används av dina kunder för att interagera med verksamheten. Ouppdaterade klientapplikationer är en vanlig attackvektor som måste skyddas emot. Behandla hela teknikstacken – från hypervisor till webbfrontend – som en hotvektor och skydda den med verktyg som överensstämmer med konceptet 'zero trust'.
Zero Trust-enheter: I och med spridningen av Internet of Things (smarttelefoner, smart TV, smarta kaffebryggare osv.) har antalet enheter inom dina nätverk ökat kraftigt de senaste åren. Dessa enheter är också potentiella attackvektorer och bör segmenteras och övervakas precis som vilken annan dator i nätverket.
Visualisering och analys: För att framgångsrikt implementera principen om 'zero trust', ge dina säkerhets- och incidenthanteringsteam verktyg för att visualisera allt som händer i ditt nätverk samt analys för att förstå innebörden av det som sker. och analys är nyckelfaktorer för att framgångsrikt bekämpa alla potentiella hot i nätverket.
Automatisering och hantering: hjälper till att upprätthålla driften av alla dina system med en 'zero trust'-modell och övervaka efterlevnaden av Zero Trust-policyer. Människor är helt enkelt inte kapabla att hålla koll på den mängd händelser som krävs för principen 'zero trust'.
3 principer för Zero Trust-modellen
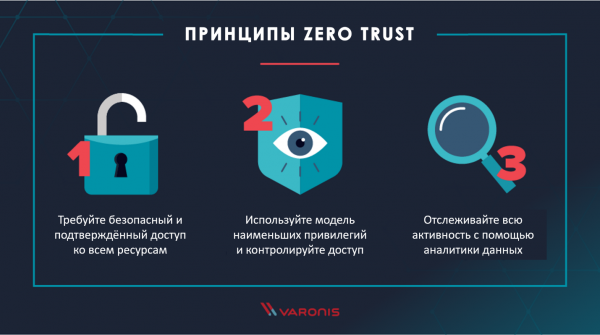
Krav på säker och bekräftad åtkomst till alla resurser
Den första grundprincipen i konceptet Zero Trust är – åtkomsträttigheter till alla resurser. Varje gång en användare begär åtkomst till en filresurs, applikation eller molnlagring, måste en ny autentisering och auktorisering av denna användare för denna resurs utföras.
Du bör betrakta varje åtkomstförsök till ditt nätverk som ett hot tills motsatsen har bekräftats, oavsett din hostingmodell och varifrån anslutningen kommer.
Använd modellen för minimiåtkomsträttigheter och kontrollera åtkomst
är en säkerhetspreferens som begränsar varje användares åtkomsträttigheter till den nivå som krävs för att utföra deras arbetsuppgifter. Genom att begränsa åtkomsten för varje anställd förhindrar du att en angripare får tillgång till en stor mängd data genom att kompromettera ett enda konto.
Använd , för att uppnå minimiåtkomsträttigheter och ge affärsägarna möjlighet att själva hantera behörigheter till deras kontrollerade data. Genomför regelbundna granskningar av rättigheter och medlemskap i grupper.
Övervaka allt
Principerna för "noll förtroende" innebär kontroll och verifiering av allt. Att logga varje nätverksanrop, filåtkomst eller e-postmeddelande för analys av skadlig aktivitet är inte något som en person eller ett helt team kan hantera. Använd därför på de insamlade loggarna för att lätt identifiera hot i ditt nätverk, såsom , skadlig programvara eller dolda dataläckor.
Implementera modellen för "noll förtroende"
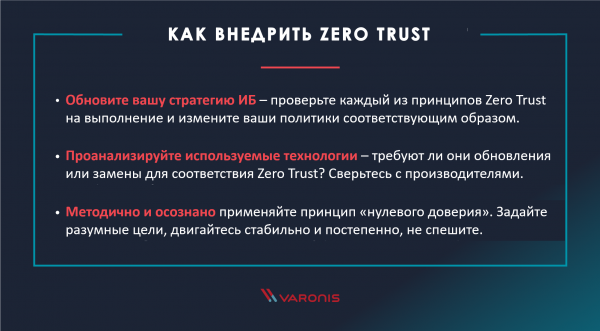
Låt oss ange några grundläggande rekommendationer vid implementering av modellen för "noll förtroende":
- Uppdatera varje del av din cybersäkerhetsstrategi för att följa principerna för Zero Trust: Kontrollera alla delar av din nuvarande strategi för att se om de följer de ovan beskrivna principerna för "noll förtroende" och justera dem vid behov.
- Analysera den teknikstack du använder och kontrollera om den kräver uppdateringar eller byten för att uppnå Zero Trust: Kontakta tillverkarna av de använda teknologierna för att bekräfta deras överensstämmelse med principerna för "Zero Trust". Kontakta nya leverantörer för att hitta eventuella ytterligare lösningar som kan behövas för implementeringen av strategin Zero Trust.
- Följ en metodisk och medveten strategi vid implementeringen av Zero Trust: sätt upp mätbara mål och nåbara uppgifter. Se till att nya lösningsleverantörer också överensstämmer med den valda strategin.
Zero Trust-modellen: lita på dina användare
Zero Trust-modellen motsvarar inte riktigt sitt namn, men frasen "lita inte på något, verifiera allt", låter å sin sida inte så bra. Du behöver faktiskt lita på dina användare, om (och det är verkligen ett stort "om") de har genomgått en adekvat nivå av autentisering och dina övervakningsverktyg har inte upptäckt något misstänkt.
Principen för "Zero Trust" med Varonis
Vid implementeringen av Zero Trust-principen möjliggör Varonis en datafokuserad strategi: data-säkerhet:
- Varonis skannar åtkomsträttigheter och mappstrukturer för att uppnå , tillsättning av affärsansvariga för data och för åtkomsthantering av ägarna själva.
- Varonis analyserar innehållet och identifierar känsliga data för att lägga till ett extra säkerhets- och övervakningslager till den mest kritiska informationen samt för att följa lagkrav.
- Varonis övervakar och analyserar filåtkomst, aktivitet i Active Directory, VPN, DNS, Proxy och e-post för för beteendet hos varje användare i ditt nätverk.
jämför aktuell aktivitet med en modell för standardbeteende för att upptäcka misstänkta åtgärder och genererar ett säkerhetsincident med rekommendationer för nästa steg för varje upptäckt hot. - Varonis erbjuder grunden för övervakning, klassificering, hantering av behörigheter och upptäckte hot, som krävs för att implementera principen "Zero Trust" i ditt nätverk.
Varför just Zero Trust-modellen?
Strategin för "zero trust" ger en betydande skyddsnivå mot dataläckor och moderna cyberhot. Det enda som angriparna behöver för att få tillgång till ditt nätverk är tid och motivation. Inga brandväggar eller lösenordspolicyer kommer att stoppa dem. Det är nödvändigt att bygga interna barriärer och övervaka allt som händer för att avslöja deras angrepp.
Källa: habr.com
