

Välkommen till den andra publikation i artikelcykeln om Cisco ISE. I den första diskuteras fördelarna och skillnaderna med Network Access Control (NAC) lösningar jämfört med standard AAA, unikheten hos Cisco ISE, arkitekturen och installationsprocessen av produkten.
I denna artikel fördjupar vi oss i skapandet av konton, tillägg av LDAP-servrar och integration med Microsoft Active Directory, samt detaljer vid arbete med PassiveID. Innan du läser rekommenderas starkt att du bekantar dig med .
1. Lite terminologi
User Identity — en användarkonto som innehåller information om användaren och utgör dess autentiseringsuppgifter för nätverksåtkomst. Följande parametrar anges vanligtvis i User Identity: användarnamn, e-postadress, lösenord, kontobeskrivning, användargrupp och roll.
User Groups — användargrupper är en samling av individuella användare som har en gemensam uppsättning privilegier som gör det möjligt för dem att få åtkomst till ett visst antal tjänster och funktioner i Cisco ISE.
User Identity Groups — förinstallerade användargrupper som redan har viss information och roller. Följande User Identity Groups finns som standard, och användare och användargrupper kan läggas till: Employee (anställd), SponsorAllAccount, SponsorGroupAccounts, SponsorOwnAccounts (sponsorkonton för att hantera gästportal), Guest (gäst), ActivatedGuest (aktiverad gäst).
User Role — en användarroll är en uppsättning rättigheter som definierar vilka uppgifter en användare kan utföra och vilka tjänster de kan få åtkomst till. Ofta är en användarroll kopplad till en användargrupp.
Dessutom har varje användare och användargrupp ytterligare attribut som gör det möjligt att särskilja och mer specifikt definiera denna användare (användargrupp). Mer information finns i .
2. Skapa lokala användare
1) I Cisco ISE finns det möjlighet att skapa lokala användare och använda dem i åtkomstpolicyn eller till och med ge dem administrativ roll för produkten. Välj Administration → Identity Management → Identities → Users → Add.
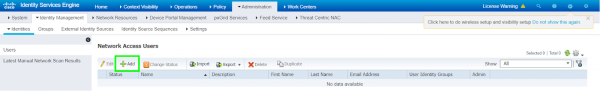 Bild 1. Lägga till lokal användare i Cisco ISE
2) I det öppnade fönstret skapar du en lokal användare, ställer in ett lösenord och andra tydliga parametrar.
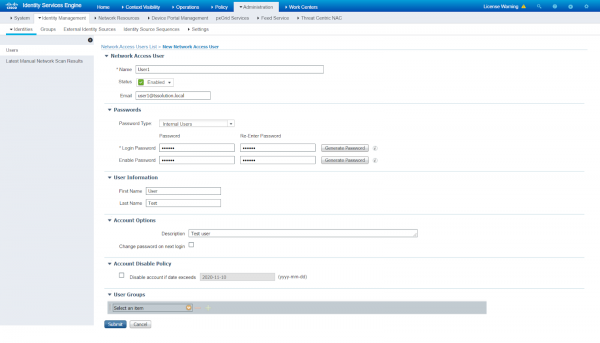 Bild 2. Skapa lokal användare i Cisco ISE
3) Användare kan också importeras. I denna flik Administration → Identity Management → Identities → Users välj alternativet Importera och ladda upp en csv- eller txt-fil med användare. För att få en mall välj Generate a Template, fyll sedan i informationen om användarna i lämpligt format.
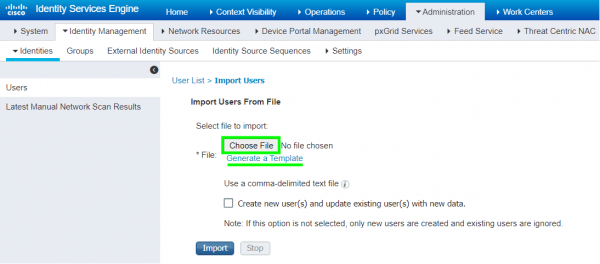 Bild 3. Importera användare i Cisco ISE
3. Lägga till LDAP-servrar
Jag påminner om att LDAP är ett populärt applikationsprotokoll som gör det möjligt att få information, autentisera, och söka konton i LDAP-serverkataloger och arbetar på port 389 eller 636 (SS). Främsta exempel på LDAP-servrar är Active Directory, Sun Directory, Novell eDirectory och OpenLDAP. Varje post i LDAP-katalogen definieras av DN (Distinguished Name) och för att skapa åtkomstpolicyer måste användarkonton, användargrupper och attribut hämtas.
I Cisco ISE är det möjligt att konfigurera åtkomst till flera LDAP-servrar, vilket möjliggör redundans. Om den primära LDAP-servern inte är tillgänglig kommer ISE att försöka kontakta den sekundära och så vidare. Dessutom, om det finns 2 PAN, kan man göra en LDAP-server prioriterad för den primära PAN och en annan LDAP-server för den sekundära PAN.
ISE stöder 2 typer av uppslag (lookup) vid arbete med LDAP-servrar: User Lookup och MAC Address Lookup. User Lookup gör det möjligt att söka efter användare i LDAP-databasen och få följande information utan autentisering: användare och deras attribut, användargrupper. MAC Address Lookup möjliggör också att utan autentisering söka efter MAC-adresser i LDAP-katalogerna och få information om enheter, enhetsgrupper baserade på MAC-adresser och andra specifika attribut.
Som ett exempel på integration lägger vi till Active Directory i Cisco ISE som LDAP-server.
1) Gå till fliken Administration → Identity Management → External Identity Sources → LDAP → Add.
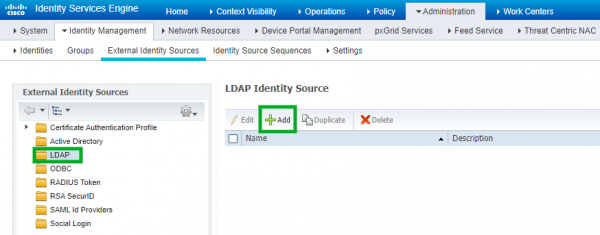 Bild 4. Lägga till LDAP-server
2) I panelen General ange namnet på LDAP-servern och schemat (i vårt fall Active Directory).
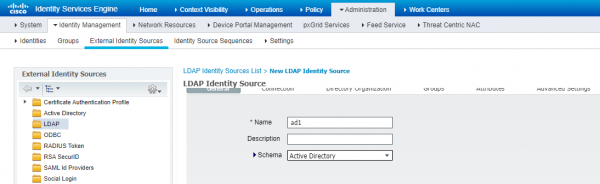 Bild 5. Lägga till LDAP-server med Active Directory-schema
3) Gå sedan till Connection fliken och ange Hostname/IP address AD-servrar, port (389 - LDAP, 636 - SSL LDAP), domänadministratörens inloggningsuppgifter (Admin DN - full DN), övriga inställningar kan lämnas som standard.
Anmärkning: använd domänadministratörens uppgifter för att undvika potentiella problem.
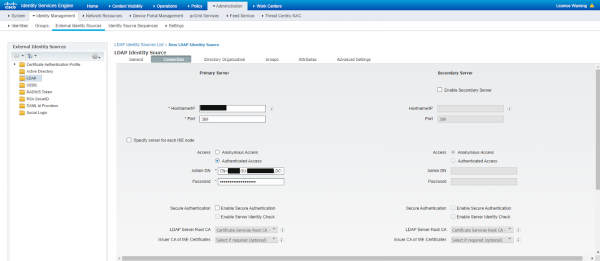 Figur 6. Ange LDAP-serverdata
4) I fliken Katalogorganisation ange katalogområdet via DN varifrån användare och användargrupper ska hämtas.
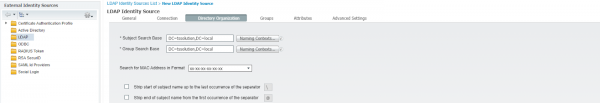 Figur 7. Definiera kataloger för att hämta användargrupper
5) Gå till fönstret Grupper → Lägg till → Välj grupper från katalogen för att välja grupper att hämta från LDAP-servern.
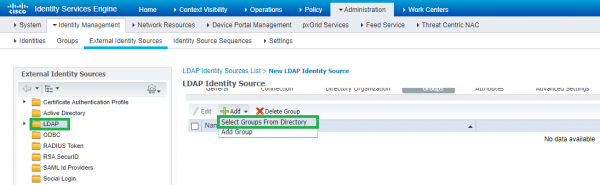 Figur 8. Lägg till grupper från LDAP-servern
6) I det nya fönstret klicka på Hämta grupper. Om grupperna har hämtats föllste steg har utförts korrekt. Annars, försök med en annan administratör och kontrollera ISE:s tillgänglighet med LDAP-servern via LDAP-protokollet.
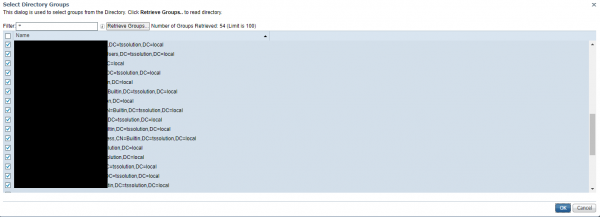 Figur 9. Lista över hämtade användargrupper
7) I fliken Attribut kan du valfritt ange vilka attribut från LDAP-servern som ska hämtas, och i fönstret Avancerade inställningar aktivera alternativet Aktivera lösenordsändring, vilket tvingar användare att ändra lösenordet om det har löpt ut eller har återställts. I alla fall, klicka på Skicka för att fortsätta.
8) LDAP-servern har nu dykt upp i motsvarande flik och kan användas för att skapa åtkomstpolicyer.
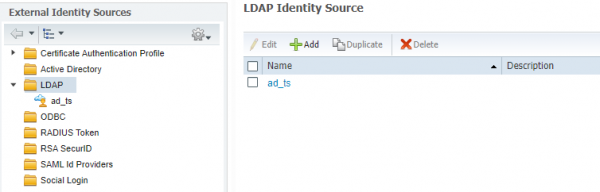 Figur 10. Lista över tillagda LDAP-servrar
4. Integration med Active Directory
1) När Microsoft Active Directory-servern lagts till som LDAP-server har vi fått användare och användargrupper, men inga loggar. Jag föreslår att du ställer in en fullständig integration av AD med Cisco ISE. Gå till fliken Administration → Identitetshantering → Externa identitetskällor → Active Directory → Lägg till.
Anmärkning: För att integreringen med AD ska lyckas måste ISE befinna sig i domänen och ha fullständig anslutning till DNS, NTP och AD-servrar, annars fungerar det inte.
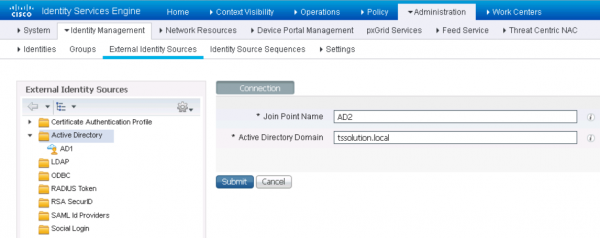 Figur 11. Lägg till Active Directory-servern
2) I det nya fönstret, ange domänadministratörens uppgifter och markera rutan Spara uppgifter. Som tillval kan du ange OU (Organizational Unit) om ISE befinner sig i en specifik OU. Du måste sedan välja de noder av Cisco ISE som du vill koppla till domänen.
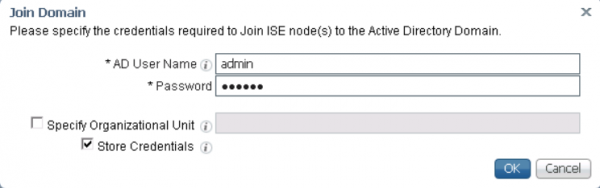 Figur 12. Ange inloggningsuppgifter
3) Innan du lägger till domänkontrollanter, se till att PSN har alternativet Administration → System → Distribution aktiverat Passiv identitetstjänst. PassiveID — ett alternativ som gör det möjligt att översätta användare till IP och vice versa. PassiveID får information från AD genom WMI, speciella AD-agenter eller SPAN-port på switchen (inte den bästa lösningen).
Anmärkning: För att kontrollera statusen på Passive ID, skriv i ISE-konsolen. visa applikationsstatus ise | inkludera PassiveID.
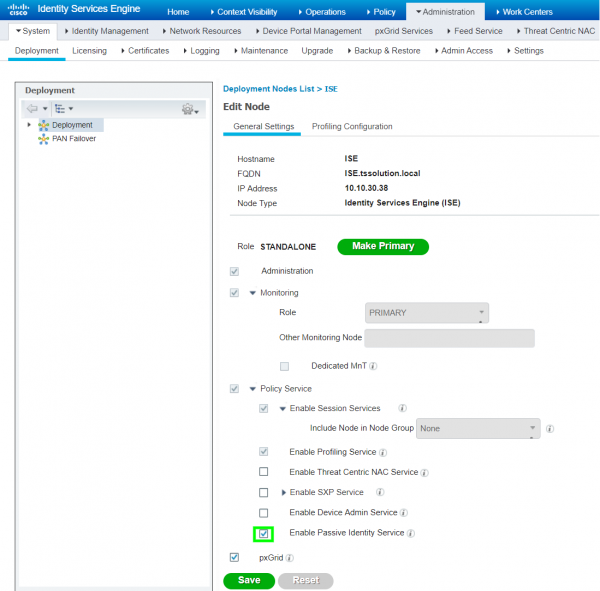 Figur 13. Aktivering av PassiveID-alternativet.
4) Gå till fliken Administration → Identitetshantering → Externa identitetskällor → Active Directory → PassiveID och välj alternativet Add DCs. Välj sedan de nödvändiga domänkontrollanterna med hjälp av kryssruta och klicka på OK.
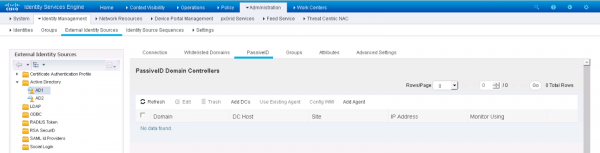 Figur 14. Lägg till domänkontrollanter.
5) Välj de tillagda DC och klicka på knappen Edit. Ange FQDN för din DC, domäninloggning och lösenord samt kommunikationsalternativ. WMI eller Agent. Välj WMI och klicka på OK.
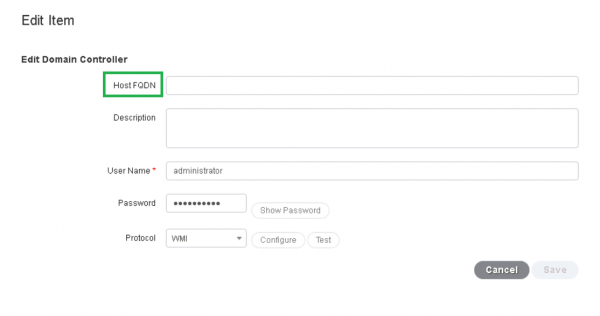 Figur 15. Ange uppgifter för domänkontrollanten.
6) Om WMI inte är den föredragna metoden för kommunikation med Active Directory kan du använda ISE-agenter. Agentmetoden innebär att du kan installera speciella agenter på servrarna som kommer att rapportera inloggningsevent. Det finns två installationsalternativ: automatiskt och manuellt. För automatisk installation av agenten, välj i samma flik PassiveID punkten Add Agent → Deploy New Agent (DC:n måste ha internetåtkomst). Fyll sedan i de obligatoriska fälten (agentens namn, serverns FQDN, domänadministrators inloggning/lösenord) och klicka på OK.
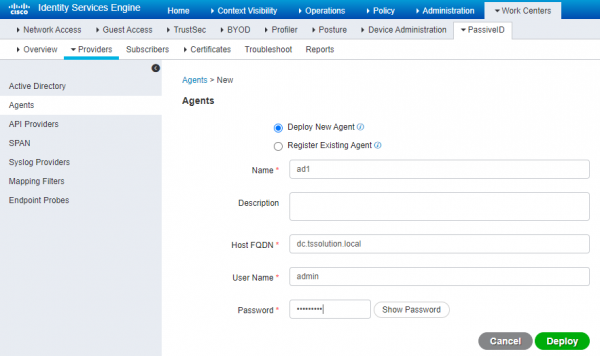 Figur 16. Automatisk installation av ISE-agenten.
7) För manuell installation av Cisco ISE-agenten, välj punkten Register Existing Agent. För övrigt kan du ladda ner agenten från fliken Work Centers → PassiveID → Providers → Agents → Download Agent.
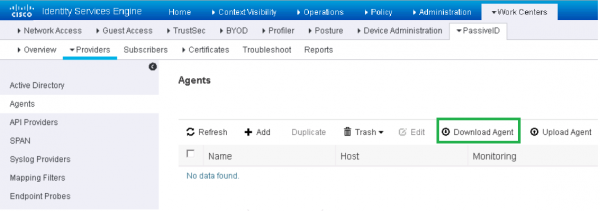 Figur 17. Nedladdning av ISE-agenten.
Viktigt: PassiveID läser inte händelser logoff! Parametern som ansvarar för tidsgränsen kallas user session aging time och är 24 timmar som standard. Därför bör du antingen logga ut själv vid arbetsdagens slut eller skriva ett skript som automatiskt loggar ut alla inloggade användare.
För att hämta information används "Endpoint probes" — slutprober. Det finns flera Endpoint probes i Cisco ISE: RADIUS, SNMP Trap, SNMP Query, DHCP, DNS, HTTP, Netflow, NMAP Scan. logoff RADIUS proben med hjälp av CoA (Change of Authorization) paket ger information om förändring av användarrättigheter (detta kräver inbäddad 802.1X ), och den som är konfigurerad på åtkomstswitchar SNMP, ger information om anslutna och frånkopplade enheter.), och konfigurerad på access-switcharna SNMP, kommer att ge information om anslutna och frånkopplade enheter.
Nedan följer ett exempel som är aktuellt för konfigurationen av Cisco ISE + AD utan 802.1X och RADIUS: användaren är inloggad på en Windows-dator, utan att logga ut, och loggar in på en annan PC via WiFi. I så fall kommer sessionen på den första datorn fortfarande att vara aktiv tills en tidsgräns inträffar eller en tvångsutloggning sker. Om enheterna har olika rättigheter kommer den senast inloggade enheten att tillämpa sina rättigheter.
8) Dessutom på fliken Administration → Identitetshantering → Externa identitetskällor → Active Directory → Grupper → Lägg till → Välj grupper från katalogen kan du välja grupper från AD som du vill importera till ISE (i vårt fall gjordes detta i punkt 3 "Lägg till LDAP-server"). Välj alternativet Hämta grupper → OK.
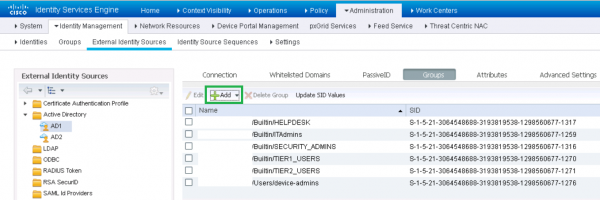 Figur 18 a). Hämtning av användargrupper från Active Directory
9) På fliken Arbetscentra → PassiveID → Översikt → Instrumentpanel kan du se antalet aktiva sessioner, antalet datakällor, agenter och mer.
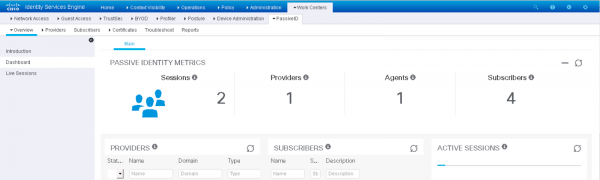 Figur 19. Övervakning av domänanvändares aktivitet
10) På fliken Aktiva sessioner visas aktuella sessioner. Integrationen med AD är konfigurerad.
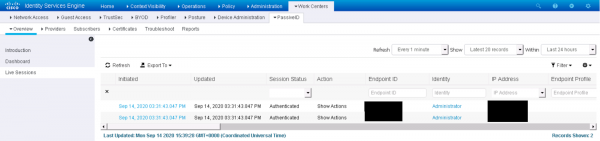 Figur 20. Aktiva sessioner för domänanvändare
5. Slutsats
I denna artikel har vi behandlat ämnen som skapande av lokala användare i Cisco ISE, tillägg av LDAP-servrar och integration med Microsoft Active Directory. I nästa artikel kommer vi att ta upp gäståtkomst i form av en omfattande guide.
Om du har frågor kring detta ämne eller behöver hjälp med produktens testning, kontakta oss på .
Följ våra uppdateringar på våra kanaler (, , , , ).
Källa: habr.com
