

1. Inledning
Varje företag, även det minsta, har behov av autentisering, auktorisering och användarhantering (AAA-protokoll). I ett tidigt skede kan AAA enkelt implementeras med hjälp av protokoll som RADIUS, TACACS+ och DIAMETER. Men med ökningen av antalet användare och företag ökar också antalet uppgifter: maximal synlighet av värdar och BYOD-enheter, flerfaktorautentisering, skapande av flerlagrad åtkomstpolicy och mycket mer.
För sådana uppgifter passar klassen av lösningar NAC (Network Access Control) utmärkt – nätverksåtkomstkontroll. I en serie artiklar som handlar om (Identity Services Engine) – en NAC-lösning för att tillhandahålla åtkomstkontroll för användare till det interna nätverket med hänsyn till sammanhang, kommer vi noggrant att granska arkitektur, initiering, inställning och licensiering av lösningen.
Som en kort påminnelse kan Cisco ISE:
Snabbt och enkelt skapa gäståtkomst i ett dedikerat WLAN;
Upptäcka BYOD-enheter (till exempel anställdas persondatorer som de tar med till jobbet);
Centralisera och tillämpa säkerhetspolicyer på domän- och icke-domänanvändare med hjälp av säkerhetsgruppsetiketter SGT (teknologin );
Kontrollera datorer för att säkerställa att viss programvara är installerad och att standarder följs (posturing);
Klassificera och profilera slutpunkts- och nätverksenheter;
Tillhandahålla synlighet för slutpunkter;
Överföra loggar för händelser logon/logoff för användare, deras konton (identitet) till NGFW för att skapa användarbaserade policyer;
Nativt integrera med Cisco StealthWatch och sätta misstänkta värdar i karantän som är involverade i säkerhetsincidenter ();
Och andra standardfunktioner för AAA-servrar.
Mina kollegor inom branschen har redan skrivit om Cisco ISE, så jag rekommenderar att ni ytterligare bekantar er med: ,.
2. Arkitektur
I arkitekturen för Identity Services Engine finns det 4 enheter (noder): styrnod (Policy Administration Node), policyfördelningsnod (Policy Service Node), övervakningsnod (Monitoring Node) och PxGrid-nod (PxGrid Node). Cisco ISE kan vara antingen en fristående (standalone) eller distribuerad (distributed) installation. I den fristående versionen finns alla enheter på en enda virtuell maskin eller fysisk server (Secure Network Servers — SNS), medan i den distribuerade versionen är noderna fördelade över olika enheter.
Policy Administration Node (PAN) — en obligatorisk nod som gör det möjligt att utföra alla administrativa operationer på Cisco ISE. Den hanterar alla systemkonfigurationer som är relaterade till AAA. I en distribuerad konfiguration (noder kan installeras som separata virtuella maskiner) kan ni ha högst två PAN för redundans — Active/Standby-läge.
Policy Service Node (PSN) — en obligatorisk nod som tillhandahåller nätverksåtkomst, tillstånd, gäståtkomst, tjänster till kunder och profilering. PSN utvärderar policyn och tillämpar den. Vanligtvis installeras flertalet PSN, särskilt i en distribuerad konfiguration, för en mer redundant och distribuerad drift. Dessa noder placeras naturligtvis i olika segment för att inte förlora möjligheten till autentiserad och auktoriserad åtkomst ens för en sekund.
Monitoring Node (MnT) — en obligatorisk nod som lagrar händelseloggar, loggar från andra noder och policys i nätverket. MnT-noden tillhandahåller avancerade verktyg för övervakning och felsökning, samlar in och korrelerar olika data samt tillhandahåller omfattande rapporter. Cisco ISE tillåter att ha maximalt två MnT-noder, vilket ger redundans — Active/Standby-läge. Emellertid samlar båda noder loggar, både den aktiva och den passiva.
PxGrid Node (PXG) — en nod som tillämpar PxGrid-protokollet och möjliggör kommunikation mellan andra enheter som stöder PxGrid.
— en protokoll som möjliggör integration av IT- och informationssäkerhetsinfrastrukturprodukter från olika leverantörer: övervakningssystem, system för intrångsdetektering och -förhindrande, plattformar för säkerhetspolicystyrning och många andra lösningar. Cisco PxGrid möjliggör utbyte av kontext i en enkelriktad eller dubbelriktad modus med många plattformar utan att behöva använda API, vilket i sin tur gör att teknologin kan användas. (SGT-taggar), ändra och tillämpa ANC (Adaptive Network Control) policy, samt utföra profilering — bestämma enhetsmodell, operativsystem, plats och mer.
I konfigurationen med hög tillgänglighet replikerar PxGrid-noder information mellan noder via PAN. Om PAN stängs av slutar PxGrid-noden autentisera, auktorisera och spåra användare.
Nedan visas schematiskt hur olika enheter av Cisco ISE fungerar i ett företagsnätverk.
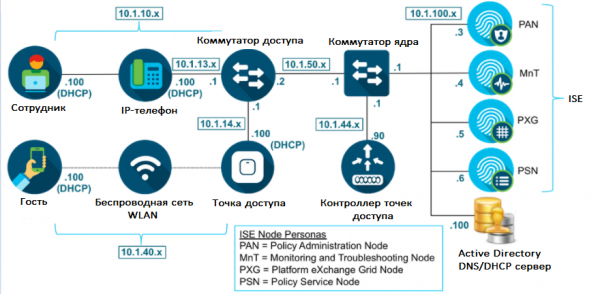 Figur 1. Arkitektur för Cisco ISE
3. Krav
Cisco ISE kan implementeras, liksom de flesta moderna lösningar, virtuellt eller fysiskt som en fristående server.
Fysiska enheter med installerad Cisco ISE-programvara kallas SNS (Secure Network Server). De finns i tre modeller: SNS-3615, SNS-3655 och SNS-3695 för små, medelstora och stora företag. Tabell 1 ger information från SNS.
Tabell 1. Jämförelsetabell för SNS för olika storlekar
Parameter
SNS 3615 (Liten)
SNS 3655 (Medium)
SNS 3695 (Stor)
Antal stödda slutpunktenheter i fristående installation
10000
25000
50000
Antal stödda slutpunktenheter för varje PSN
10000
25000
100000
CPU (Intel Xeon 2.10 GHz)
8 kärnor
12 kärnor
12 kärnor
RAM
32 GB (2 x 16 GB)
96 GB (6 x 16 GB)
256 GB (16 x 16 GB)
HDD
1 x 600 GB
4 x 600 GB
8 x 600 GB
Hardware RAID
Ingen
RAID 10, med RAID-kontroller
RAID 10, med RAID-kontroller
Nätverksgränssnitt
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
När det gäller virtuella implementeringar stöds hypervisorer som VMware ESXi (minimikrav är VMware version 11 för ESXi 6.0), Microsoft Hyper-V och Linux KVM (RHEL 7.0). Resurserna bör vara ungefär som ovanstående tabell, eller mer. Emellertid är de minimala kraven för en virtuell maskin för små företag: 2 CPU med frekvens på 2.0 GHz eller högre, 16 GB RAM och 200 GB HDD.
För att få detaljer om hur man implementerar Cisco ISE, vänligen kontakta eller , .
4. Installation
Som med de flesta andra produkter från Cisco kan ISE testas på flera sätt:
– molntjänst för förinställda laboratoriemodeller (ett Cisco-konto krävs);
– förfrågan från Cisco-specifik programvara (metod för partners). Du skapar ett ärende med följande typiska beskrivning: Produkttyp [ISE], ISE-programvara [ise-2.7.0.356.SPA.x8664], ISE Patch [ise-patchbundle-2.7.0.356-Patch2-20071516.SPA.x8664];
— kontakta valfri auktoriserad partner för att genomföra ett kostnadsfritt pilotprojekt.
1) Efter att du har skapat en virtuell maskin, om du begärde en ISO-fil och inte en OVA-mall, kommer ett fönster att dyka upp där ISE kräver att du väljer installation. För detta ändamål bör du istället för användarnamn och lösenord skriva "setup«!
Anmärkning: om du har implementerat ISE från en OVA-mall, så är inloggningsinformationen admin / MyIseYPass2 (detta och mycket mer anges i den officiella ).
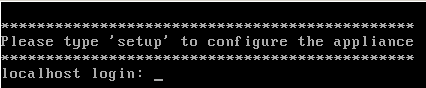 Figur 2. Installation av Cisco ISE
2) Fyll sedan i nödvändiga fält, såsom IP-adress, DNS, NTP och andra.
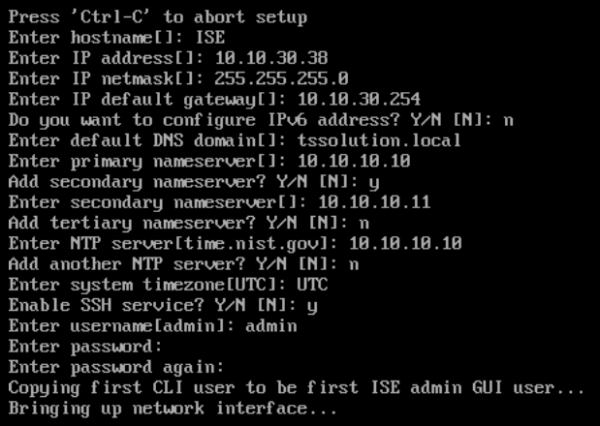 Figur 3. Initiering av Cisco ISE
3) Efter att enheten har startats om kan du ansluta via webbgränssnittet med den tidigare angivna IP-adressen.
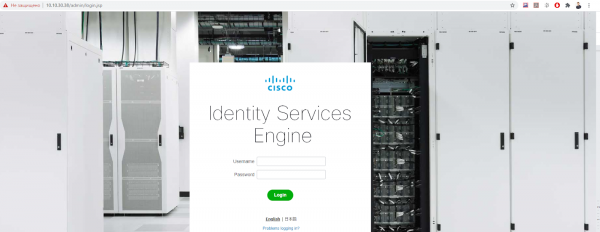 Figur 4. Webbgränssnitt för Cisco ISE
4) I fliken Administration > System > Distribution du kan välja vilka noder (entiteter) som är aktiverade på enheten. PxGrid-noden aktiveras här.
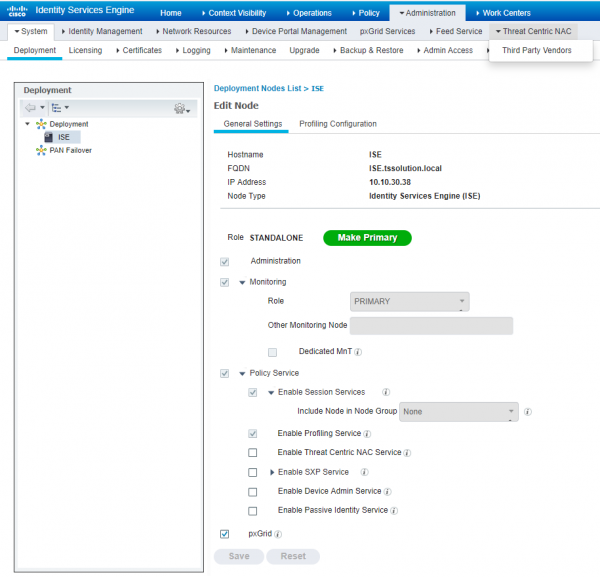 Figur 5. Hantering av entiteter i Cisco ISE
5) Gå till fliken Administration > System > Admin Access > Authentication jag rekommenderar att konfigurera en policy för lösenord, autentiseringsmetod (certifikat eller lösenord), utgångstid för konton och andra inställningar.
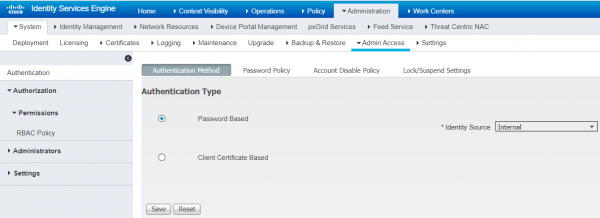 Figur 6. Konfiguration av autentiseringstyp
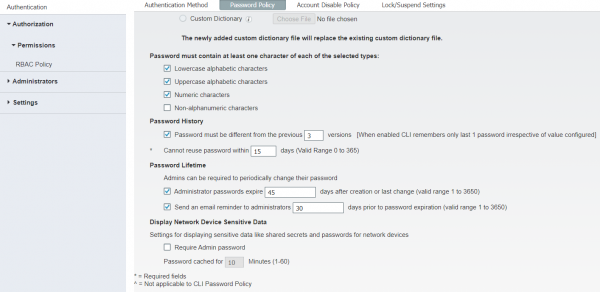 Figur 7. Inställningar för lösenordspolicy
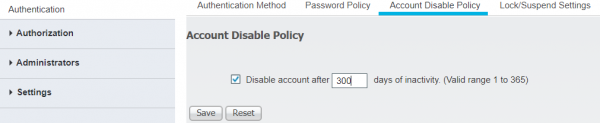 Figur 8. Konfiguration för att stänga av konton efter tidsutgång
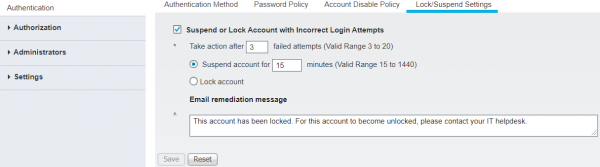 Figur 9. Konfiguration för att låsa konton
6) Under fliken Administration > System > Admin Access > Administrators > Admin Users > Lägg till kan du skapa en ny administratör.
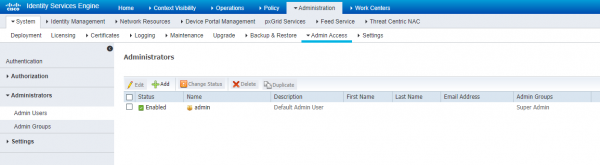 Figur 10. Skapa en lokal administratör för Cisco ISE
7) Den nya administratören kan göras till en del av en ny grupp eller redan förinställda grupper. Hantering av administratörsgrupper sker i samma panel under fliken Admin Groups. I tabell 2 sammanställs information om ISE-administratörer, deras rättigheter och roller.
Tabell 2. Administratörsgrupper för Cisco ISE, åtkomstnivåer, behörigheter och begränsningar
Namn på administratörsgruppen
Behörigheter
Begränsningar
Customization Admin
Konfigurera gäst- och sponsringsportaler, administration och anpassning
Ingen möjlighet att ändra policies, visa rapporter
Helpdesk Admin
Möjlighet att se huvuddashboarden, alla rapporter, larm och felsöka flöden
Kan inte ändra, skapa eller radera rapporter, larm och autentiseringsloggar
Identity Admin
Hantera användare, privilegier och roller, möjlighet att se loggar, rapporter och larm
Kan inte ändra policyer, utföra uppgifter på OS-nivå
MnT Admin
Fullständig övervakning, rapporter, larm, loggar och hantering av dessa
Ingen möjlighet att ändra några policyer
Network Device Admin
Rättigheter att skapa, ändra ISE-objekt, se loggar, rapporter, huvuddashboarden
Kan inte ändra policyer, utföra uppgifter på OS-nivå
Policy Admin
Fullständig hantering av alla policyer, ändra profiler, inställningar, se rapportering
Ingen möjlighet att utföra inställningar med autentiseringsuppgifter, ISE-objekt
RBAC Admin
Alla inställningar under fliken Operations, konfigurera ANC-policy, hantera rapportering
Kan inte ändra andra än ANC-policy, utföra uppgifter på OS-nivå
Super Admin
Rättigheter till alla inställningar, rapportering och hantering, kan radera och ändra administratörernas autentiseringsuppgifter
Kan inte ändra eller radera en annan profil från gruppen Super Admin
System Admin
Alla inställningar under fliken Operations, hantera systeminställningar, ANC-policy, se rapportering
Kan inte ändra andra än ANC-policy, utföra uppgifter på OS-nivå
External RESTful Services (ERS) Admin
Fullständig åtkomst till REST API Cisco ISE
Endast för autentisering, hantering av lokala användare, värdar och säkerhetsgrupper (SG)
External RESTful Services (ERS) Operator
Rättigheter att läsa REST API Cisco ISE
Endast för autentisering, hantering av lokala användare, värdar och säkerhetsgrupper (SG)
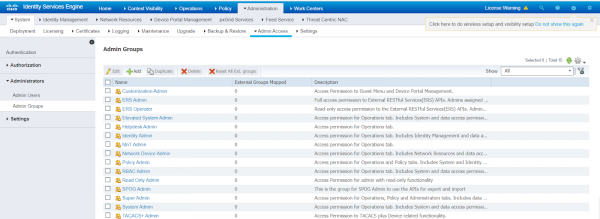 Bild 11. Förinstallerade grupper av administratörer Cisco ISE
8) Dessutom på fliken Authorization > Permissions > RBAC Policy kan redigera rättigheter för förinstallerade administratörer.
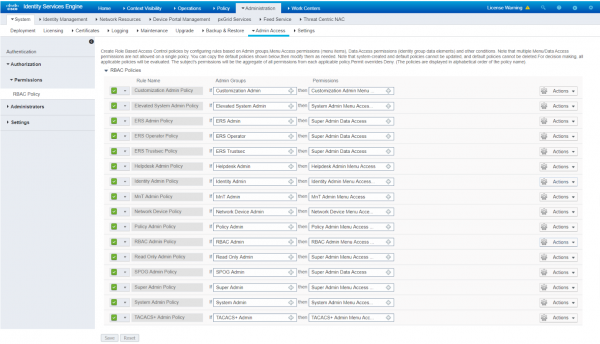 Bild 12. Hantering av rättigheter för förinstallerade profiler av administratörer Cisco ISE
9) På fliken Administration > System > Inställningar alla systeminställningar (DNS, NTP, SMTP och andra) är tillgängliga. Du kan fylla i dem här om du missade dem vid den initiala enhetsinitieringen.
5. Slutsats
Denna första artikel har kommit till slutet. Vi har diskuterat effektiviteten av NAC-lösningen Cisco ISE, dess arkitektur, minimikrav och distributionsalternativ, samt den första installationen.
I nästa artikel kommer vi att titta på skapandet av konton, integration med Microsoft Active Directory samt skapandet av gäståtkomst.
Om du har frågor kring detta ämne eller behöver hjälp med produktens testning, kontakta oss på .
Följ våra uppdateringar på våra kanaler (, , , , ).
Källa: habr.com
