

31 mars är den internationella backupdagen, och veckan innan är alltid full av historier kopplade till säkerhet. I måndags fick vi redan höra om det komprometterade Asus och "tre obekanta tillverkare". Särskilt superstitionsdrivna företag sitter hela veckan på nålar, gör backuper. Allt beror på att vi alla är lite slapphänta när det gäller säkerhet: någon glömmer att spänna fast säkerhetsbältet på baksätet, någon ignorerar utgångsdatumet på matvaror, någon förvarar inloggning och lösenord under tangentbordet, eller ännu bättre, skriver ner alla lösenord i en anteckningsbok. Vissa lyckas till och med stänga av antivirusprogram bara "för att det inte ska sakta ner datorn" och att inte använda åtkomstkontroll i företagsystem (vilka hemligheter kan finnas i ett företag med 50 anställda!). Kanske har mänskligheten helt enkelt ännu inte utvecklat en instinkt för cybersäkerhet, som i grunden kan bli en ny grundläggande instinkt.
Företag har inte heller utvecklat sådana instinkter. En enkel fråga: Är ett CRM-system ett hot mot informationssäkerheten eller ett verktyg för säkerhet? Vem som helst kan knappast svara på det med säkerhet. Här måste man börja, precis som vi lärde oss på engelskalektionerna: det beror på... Det beror på inställningarna, leveransformen av CRM, vanor och övertygelser hos leverantören, hur likgiltiga anställda är, och hur sofistikerade angriparna är. I slutändan kan allt hackas. Så hur ska man leva?
Så här ser informationssäkerhet ut i små och medelstora företag
CRM-system som skydd
Att skydda data om kommersiell och operationell verksamhet samt på ett säkert sätt lagra kunddatabasen är en av de viktigaste uppgifterna för ett CRM-system, och i detta avseende är det mycket viktigare än all annan applikationsprogramvara i företaget.
Säkert började du läsa den här artikeln och log lite för dig själv, som om ingen bryr sig om din information. Om så är fallet har du troligen inte haft med försäljning att göra och vet inte hur eftertraktade "levande" och kvalitativa kunddatabaser samt information om metoder för att arbeta med denna databas är. Innehållet i ett CRM-system är intressant inte bara för företagsledningen, utan även för:
- Angripare (mer sällan) — de har ett mål kopplat till just ditt företag och kommer att använda alla resurser för att få tag på datan: muta anställda, hacka, köpa dina data från chefer, intervjua chefer och så vidare.
- Anställda (oftare) som kan agera som insider för dina konkurrenter. De är bara redo att ta med sig eller sälja kundbasen för egen vinning.
- Hobbyhackare (väldigt sällan) – du kan bli utsatt för ett dataintrång på den molnplattform där dina data ligger, eller så kanske någon bara för skojs skull vill "extrahera" dina data (till exempel data om grossister inom läkemedel eller alkohol – bara för att det är intressant att titta på).
Om någon får tillgång till din CRM, får de tillgång till din operativa verksamhet, det vill säga den datamängd som du använder för att generera större delen av vinsten. Och när de får illvillig åtkomst till CRM-systemet börjar vinsten flytta över till den som har kundbasen i sina händer. Antingen till dem själva eller till sina partners och kunder (läs – nya arbetsgivare).
Bra, pålitlig kan stänga dessa risker och ge en mängd andra trevliga bonusar inom säkerhet.
Så vad kan CRM-systemet erbjuda i säkerhetsväg?
(vi förklarar med exempel, eftersom vi inte kan stå för andra)
- Tvåfaktorsautentisering med användning av USB-nyckel och lösenord. stöder funktionen för tvåfaktorsautentisering för användare vid inloggning till systemet. I det här fallet, vid inloggning, krävs det utöver lösenordet att en USB-nyckel som tidigare har initierats sätts in i datorns USB-port. Denna tvåfaktorsautentisering hjälper till att skydda mot stöld eller avslöjande av lösenord.
Klickbar
- Körning från betrodda IP-adresser och MAC-adresser. För att öka säkerheten kan inloggningen för användare begränsas till uteslutande registrerade IP-adresser och MAC-adresser. Som IP-adresser kan såväl interna IP-adresser i det lokala nätverket som externa adresser användas, om användaren ansluter på distans (via Internet).
- Domänautentisering (Windows-autentisering). Systemet kan configureras så att inloggning inte kräver användarlösenord. I så fall sker autentisering via Windows, som identifierar användaren med hjälp av WinAPI. Systemet kommer att startas under den användare vars profil datorn arbetar med vid systemstart.
- En annan mekanism är privata klienterPrivatkunder är kunder som endast kan ses av deras kurator. Dessa kunder kommer inte att visas i listorna för andra användare, även om andra användare har fulla rättigheter, inklusive administratörsrättigheter. På så sätt kan man skydda till exempel en grupp av särskilt viktiga kunder eller en grupp baserad på andra kriterier, som kommer att tilldelas en pålitlig chef.
- Mekanism för åtskillnad av åtkomstbehörigheter — en standard och primär åtgärd för skydd i CRM. För att förenkla administreringen av användares rättigheter, i behörigheter tilldelas inte specifika användare, utan mallar. En användare får sedan en viss mall som har en specifik uppsättning rättigheter. Detta gör att varje anställd — från nybörjare och praktikant till direktör — kan tilldelas befogenheter och åtkomsträttigheter som tillåter/inte tillåter dem att få åtkomst till konfidentiell information och viktig kommersiell information.
- System för automatisk säkerhetskopiering av data (backuper), konfigurerbar med hjälp av skripts servern .
Detta är en implementering av säkerhet med exemplet på ett enda system, varje leverantör har sina egna policyer. Men CRM-systemet skyddar verkligen din information: du kan se vem och när som hämtade en viss rapport, vem som granskade vilken information, vem som gjorde en export och mycket mer. Även om du får reda på en sårbarhet i efterhand, kommer du inte att låta mycket vara ostraffat och kan enkelt identifiera den anställde som har missbrukat förtroendet och lojaliteten hos företaget.
Slappnar du av? För tidigt! Detta skydd, vid vårdslös behandling och ignorering av skyddsproblem, kan spela emot dig.
CRM-systemet som ett hot
Om ditt företag har minst en dator, är det redan en källa till cyberhot. Följaktligen multipliceras hotnivån i takt med att antalet arbetsstationer (och anställda) ökar samt mångfalden av installerad och använd programvara. Och det är inte enkelt med CRM-system — det är trots allt programvara avsedd att lagra och bearbeta en av de mest värdefulla och kostsamma tillgångarna: kunddatabasen och affärsinformationen, medan vi här berättar skrämmande historier om dess säkerhet. I verkligheten är det inte så dystopiskt när man kommer nära, och med rätt hantering får du inget annat än nytta och säkerhet från CRM-systemet.
Vad kännetecknar ett farligt CRM-system?
Vi börjar med en liten introduktion till grunderna. CRM-system kan vara molnbaserade eller stationära. Molnbaserade innebär att deras databaser inte ligger hos ditt företag, utan i en privat eller offentlig molntjänst i ett datacenter (till exempel, du sitter i Tjeljabinsk, och din databas körs i ett supermodernt datacenter i Moskva, eftersom CRM-leverantören har bestämt sig för det och har avtal med just den leverantören). Stationära system (även kallade on-premise eller serverbaserade — vilket numera är mindre korrekt) baserar sina databaser på era egna servrar (nej, nej, måla inte upp stora serverrum med dyra rack, oftast är det inom små och medelstora företag en ensam server eller till och med en vanlig dator av modern typ), det vill säga fysiskt finns de hos er på kontoret.
Obehörig åtkomst kan fås till CRM-system av båda typerna, men hastigheten och enkelheten i åtkomsten är olika, särskilt när vi pratar om små och medelstora företag som inte lägger så stor vikt vid informationssäkerhet.
Kännetecken på fara nr 1
Anledningen till den högre risken för problem med data i molnsystemet beror på relationer som involverar flera länkar: du (CRM-hyrare) — leverantören — leverantören (det kan finnas en längre kedja: du — leverantören — IT-outsourcer till leverantören — leverantören). 3-4 länkar i relationer innebär fler risker än 1-2: problemet kan ligga hos leverantören (ändring av avtal, obetald tjänst till leverantören), hos leverantören (force majeure, hack, tekniska problem), hos outsourcern (ändringar i manager eller ingenjör), etc. Självklart försöker stora leverantörer att ha reservdatacenter, hantera risker och ha sin egen DevOps-avdelning, men detta utesluter inte några problem.
Desktop CRM är vanligtvis inte hyrd utan köps av företaget, vilket gör att relationerna ser mer direkta och transparenta ut: leverantören konfigurerar nödvändiga säkerhetsnivåer (från att begränsa åtkomstbehörigheter och fysiska USB-nycklar till att ha servrar i betongväggar osv.) under implementeringen av CRM och överlämnar ledningen till företaget som äger CRM, vilket kan öka skyddet, anställa en systemadministratör eller kontakta sin mjukvaruleverantör vid behov. Problem handlar om att arbeta med anställda, nätverksskydd och fysisk informationsskydd. Vid användning av desktop CRM, stoppar inte ens ett fullständigt bortkopplande från internet arbetet, eftersom databasen ligger i "hemoffice".
En av våra anställda berättar om molnteknologier, han som arbetat på ett företag som utvecklar molnkompletta kontorssystem, inklusive CRM. „På en av mina arbetsplatser skapade företaget något väldigt liknande en grundläggande CRM, och allt detta var kopplat till online-dokument osv. En gång såg vi en anomal aktivitet från en av våra betalande kunder i GA. Vilken överraskning för oss analytiker, när vi, utan att vara utvecklare men med hög åtkomstnivå, enkelt kunde öppna det gränssnitt som användes av kunden via en länk, se vad det var för en sådan populär tabell. För att nämna, verkar kunden inte vilja att någon skulle se dessa kommersiella data. Ja, det var en bugg och den har inte åtgärdats på flera år - enligt min mening, är situationen fortfarande densamma. Sedan dess är jag en anhängare av desktop och är inte sååå förtjust i moln, även om vi såklart använder dem i arbetet och privatlivet, där det också har hänt roliga missöden.”
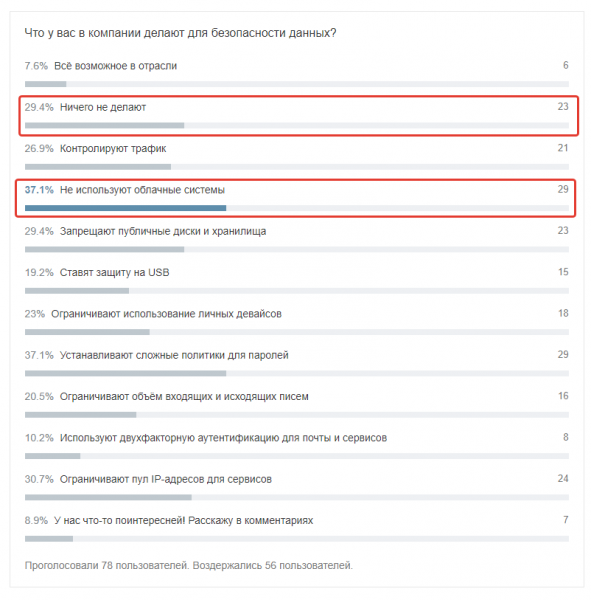
Från vår undersökning på Habré, och det är anställda på avancerade företag
Dataförlust från en molnbaserad CRM-system kan orsakas av serverfel, otillgänglighet för servrar, force majeure, avveckling av leverantören osv. Molnet innebär konstant, oavbruten tillgång till internet, och skyddet måste vara enastående: på kodnivå, behörighetsnivåer, ytterligare åtgärder för cybersäkerhet (t.ex. tvåfaktorsautentisering).
Tecken på fara nr 2
Det handlar inte bara om en enskild indikator, utan om en grupp av indikatorer kopplade till leverantören och dess policy. Här är några viktiga exempel som vi och våra anställda har stött på.
- Leverantören kan välja en otillräckligt pålitlig datacentral där kundernas databaser kommer att ”snurra”. Han kommer att spara pengar, inte övervaka SLA, inte beräkna belastningen, och resultatet blir fatalt just för er.
- Leverantören kan neka rätten att överföra tjänsten till det datacenter ni valt. Detta är en ganska vanlig begränsning för SaaS.
- Leverantören kan ha en rättslig eller ekonomisk konflikt med molnleverantören, och under ”bråket” kan åtgärderna för säkerhetskopiering eller exempelvis hastigheten begränsas.
- Tjänsten för att skapa säkerhetskopior kan erbjudas mot en extra kostnad. En vanlig praxis som kunden av CRM-systemet först kan få veta när backupen behövs, det vill säga i det mest kritiska och sårbara ögonblicket.
- Anställda hos leverantören kan ha obehindrad åtkomst till kundernas data.
- Dataintrång av alla slag kan inträffa (människofaktor, bedrägeri, hackare, etc.).
Vanligtvis är dessa problem kopplade till små eller unga leverantörer, men även stora har upprepade gånger hamnat i obehagliga situationer (googla det). Därför bör ni alltid ha sätt att skydda informationen på er sida + på förhand diskutera säkerhetsfrågor med den valda CRM-leverantören. Även själva faktumet att ni visar intresse för problemet kommer få leverantören att ta implementeringen på största allvar (det är särskilt viktigt att agera så om ni har att göra med en partner till leverantören, som vill sluta ett avtal och få provision, snarare än era tvåfaktors… ni vet vad jag menar).
Indikator på fara nr 3
Organisera arbetet med säkerhet i ert företag. För ett år sedan skrev vi traditionellt om säkerhet på Habr och genomförde en enkät. Urvalet blev inte särskilt stort, men svaren var talande:
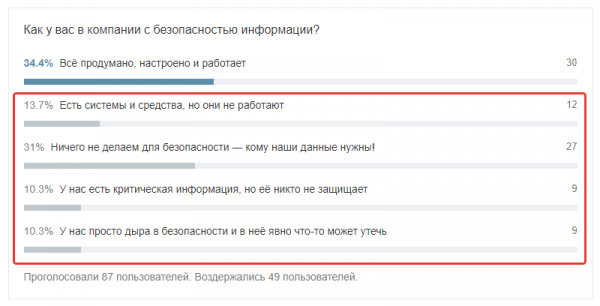
I slutet av artikeln ger vi länkar till våra publikationer där vi noggrant har granskat förhållandena i systemet "företag — anställd — säkerhet", och här kommer vi att ge en lista med frågor vars svar ni bör finna inom ert företag (även om ni inte behöver en CRM).
- Var förvarar anställda sina lösenord?
- Hur är åtkomsten till lagringsutrymmen på företagets servrar organiserad?
- Hur skyddas programvaran som innehåller kommersiell och operativ information?
- Är antivirusprogram aktiverade för alla anställda?
- Hur många anställda har tillgång till kunddata och vilken nivå av åtkomst har de?
- Hur många nyanställda har ni och hur många anställda är i uppsägning?
- Har ni nyligen pratat med nyckelanställda och lyssnat på deras begärningar och klagomål?
- Övervakas skrivarna?
- Hur är policyn för att ansluta egna enheter till datorer och användning av arbets-Wi-Fi organiserad?
Det här är faktiskt grundläggande frågor — i kommentarerna kommer det säkert att tillkomma fler detaljer, men detta är grunden som även en egenföretagare med två anställda bör känna till.
Hur ska man skydda sig?
- Backup är en avgörande sak som ofta antingen glöms bort eller inte tas på allvar. Om ni har ett skrivbordssystem, konfigurera en backup-lösning med angiven frekvens (till exempel för RegionSoft CRM kan detta implementeras med hjälp av ) och organisera korrekt lagring av kopior. Om ni har en molnbaserad CRM, se till att ni innan avtalet undersöker hur backuplösningar är organiserade: ni behöver information om djup och frekvens, lagringsplats och kostnader för backup (ofta är endast
- Separering av åtkomsträttigheter på funktions- och datanivå.
- Säkerhet på nätverksnivå — CRM-systemet bör endast användas inom kontorsnätverket, begränsa åtkomst för mobila enheter, förbjuda användning av CRM-systemet hemifrån eller, ännu värre, från offentliga nätverk (coworking, caféer, kundkontor osv.). Var särskilt försiktig med mobilversionen — den ska endast vara en starkt nedskuren version för användning.
- Antivirusprogram med realtidsövervakning är nödvändiga oavsett vad, men i fallet med skydd av företagsdata är det särskilt viktigt. Förbjud att det stängs av av användaren i policys.
- Utbildning av anställda i cybersäkerhet är ingen förlust av tid, utan en brådskande nödvändighet. Det är viktigt att förmedla till alla kollegor att de inte bara ska förebygga utan också reagera korrekt på hot som uppstår. Att förbjuda användning av internet eller sin e-post på kontoret tillhör det förflutna och orsakar stort missnöje, så vi måste fokusera på förebyggande åtgärder.
Självklart kan man uppnå en tillräcklig säkerhetsnivå med hjälp av ett molnsystem: använda dedikerade servrar, konfigurera routrar och dela upp trafik på applikationsnivå och databasenivå, använda privata nätverk, införa strikta säkerhetsregler för administratörer och säkerställa driftäkerhet genom kontinuerlig backup med nödvändig frekvens och omfattning, samt övervaka nätverket dygnet runt... Om man tänker efter så är det inte så svårt, snarare dyrt. Men som erfarenhet visar är det bara vissa företag, främst större, som vidtar sådana åtgärder. Därför vågar vi påstå igen: både moln och skrivbord bör inte existera i isolering, skydda dina data.
Några små, men viktiga tips för alla fall av implementering av CRM-system.
- Kontrollera leverantörens sårbarheter — sök information med fraserna "sårbarhet Leverantörens Namn", "hackade Leverantörens Namn", "data-läckage Leverantörens Namn". Detta bör inte vara det enda kriteriet för att välja ett nytt CRM-system, men det är viktigt att notera det och det är särskilt viktigt att förstå orsakerna bakom inträffade incidenter.
- Fråga leverantören om datacenter: tillgänglighet, hur många det finns, och hur nödfallsövergångar är organiserade.
- Konfigurera säkerhetsmarkörer i CRM, övervaka aktiviteter inom systemet och ovanliga toppar.
- Inaktivera export av rapporter och API-åtkomst för icke-relevanta anställda — det vill säga de som inte behöver dessa funktioner för sitt dagliga arbete.
- Se till att det finns loggning av processer och loggning av användaråtgärder i ditt CRM-system.
Det handlar om små detaljer, men de kompletterar den övergripande bilden perfekt. Faktum är att det inte finns några små detaljer när det gäller säkerhet.
Genom att implementera ett CRM-system säkerställer du säkerheten för dina uppgifter – men bara om implementeringen sker på rätt sätt och frågor om informationssäkerhet inte skjuts åt sidan. Håller ni med om att det är dumt att köpa en bil utan att kontrollera bromsar, ABS, krockkuddar, säkerhetsbälten och EDS? Huvudsaken är inte bara att köra, utan att köra säkert och komma fram oskadd. Det är detsamma med affärer.
Och kom ihåg: om säkerhetsregler skrivs med blod, så skrivs reglerna för cybersäkerhet i pengar.
För ämnet cybersäkerhet och CRM-systemets roll i den kan du läsa våra detaljerade artiklar:
- – en översikt över potentiella säkerhetshot inom företagssektorn och en ungefärlig plan för upptäckten.
- – en detaljerad granskning av hur anställda kan skada ditt företag och hur de gör det i den kommersiella sfären.
Om du letar efter ett CRM-system, har . Om du behöver ett CRM- eller ERP-system – studera noggrant våra produkter och jämför deras funktioner med dina mål och uppgifter. Har du frågor eller svårigheter – skriv eller ring, så organiserar vi en individuell onlinepresentation för dig – utan betyg och jämförelser.
 , där vi utan reklam skriver om mindre formella saker om CRM och affärer.
Källa: habr.com
