

För ett par år sedan började forskningsbyråer och leverantörer av informationssäkerhet redan rapportera om av antalet DDoS-attacker. Men redan under första kvartalet 2019 rapporterade samma forskare om en chockerande med 84%. Och därifrån fortsatte det bara att öka. Till och med pandemin bidrog inte till en fredlig atmosfär — tvärtom, cyberbrottslingar och spammare såg detta som en utmärkt signal att inleda attacker, och volymen av DDoS ökade. .
Vi är övertygade om att tiden för enkla och lätt upptäckta DDoS-attacker (och de enkla verktyg som kan förhindra dem) redan är förbi. Cyberbrottslingar har lärt sig att bättre dölja dessa attacker och genomföra dem på allt mer sofistikerade sätt. Den mörka industrin har flyttat fokus från brute force till attacker på applikationsnivå. Den får allvarliga beställningar för att förstöra affärsprocesser, inklusive helt fysiska.
Genomträngande verkligheten.
År 2017 orsakade en serie DDoS-attacker riktade mot transporttjänster i Sverige långa Under 2019 fick Danmarks nationella järnvägsoperatör sina försäljningssystem avstängda. Som ett resultat fungerade inte biljettautomater och automatiska grindar på stationerna, och över 15 000 passagerare kunde inte åka någonstans. Samma år orsakade en kraftfull cyberattack strömavbrott i .
Konsekvenserna av DDoS-attacker upplever nu inte bara online-användare utan även människor, som man säger, IRL (i verkliga livet). Även om angripare historiskt har siktat in sig på online-tjänster, är deras mål nu ofta att störa alla affärsoperationer. Enligt våra uppskattningar har mer än 60% av dagens attacker detta mål — för utpressning eller oschysst konkurrens. Transaktioner och logistik är särskilt sårbara i detta avseende.
Smartare och dyrare.
DDoS fortsätter att betraktas som en av de mest utbredda och snabbväxande formerna av cyberbrott. Enligt experternas prognoser kommer antalet att fortsätta öka från 2020. Detta kopplas till olika orsaker — både den ökande övergången av företag till online på grund av pandemin och utvecklingen av den skuggliknande cyberbrottbranschen, och till och med .
DDoS-attacker har blivit "populära" på grund av den enkla implementationen och låga kostnaden: för bara ett par år sedan kunde de inledas för 50 dollar om dagen. Idag har både målen och metoderna för attackerna förändrats, vilket har lett till en ökning av deras komplexitet och därmed kostnaden. Nej, priser från 5 dollar i timmen finns fortfarande i prissättningen (ja, cyberkriminella har prislappar och avgiftsscheman), men en webbplats med skydd kostar redan 400 dollar per dag, och kostnaden för "individualiserade" beställningar för stora företag kan gå upp till flera tusen dollar.
Idag finns det två huvudsakliga typer av DDoS-attacker. Den första syftar till att göra en online-resurs otillgänglig under en viss tid. Betalningen för dessa attacker tas av angriparna per attackens varaktighet. I detta fall bekymrar sig DDoS-operatören inte om något specifikt resultat, utan kunden gör egentligen en förskottsbetalning för att attacken ska börja. Sådana metoder är ganska billiga.
Den andra typen är attacker som betalas först när ett visst resultat uppnås. Dessa är intressantare. De är betydligt mer komplexa att genomföra och därmed mycket dyrare, eftersom angriparna måste välja de mest effektiva metoderna för att uppnå sina mål. På Variti genomför vi ibland hela schackpartier med cyberkriminella, där de snabbt ändrar taktik och verktyg och försöker genomtränga flera sårbarheter på flera nivåer samtidigt. Det handlar uppenbarligen om organiserade attacker, där hackarna vet exakt hur de ska reagera och motverka åtgärderna från försvararna. Att bekämpa dem är inte bara svårt, utan också väldigt kostsamt för företagen. Till exempel har en av våra kunder, en stor detaljhandelskedja, under nästan tre år haft ett team på 30 personer vars uppgift var att bekämpa DDoS-attacker.
Enligt Variti utgör enkla DDoS-attacker, som utförs enbart av tristess, trolling eller missnöje med ett visst företag, för närvarande mindre än 10 % av alla DDoS-attacker (självklart kan det finnas annan statistik för oskyddade resurser, men vi ser på våra kunders data). Allt annat är arbete av professionella team. Tre fjärdedelar av alla "onda" bots är komplexa bots som är svåra att upptäcka med de flesta moderna marknadslösningarna. De imiterar beteendet hos riktiga användare eller webbläsare och inför mönster som komplicerar skillnaden mellan "goda" och "dåliga" förfrågningar. Detta gör attackerna mindre synliga och därmed mer effektiva.
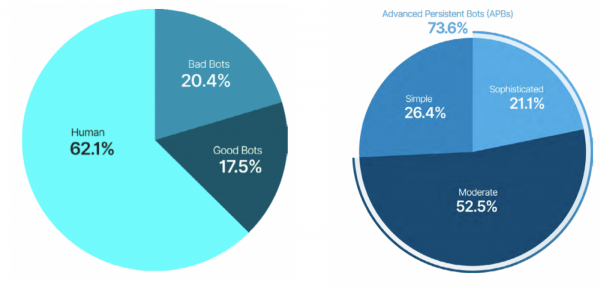
Data från GlobalDots
Nya DDoS-mål
Rapport från analytikerna på GlobalDots visar att bots nu genererar 50 % av all webbtrafik, varav 17,5 % är skadliga bots.
Bots kan förstöra företagens liv på olika sätt: förutom att de "lägger ner" webbplatser påverkar de nu även reklamkostnader, klickar på annonser, skrapar priser för att göra dem något billigare och lockar bort köpare samt stjäl innehåll med olika otrevliga syften (till exempel nyligen har vi sett om webbplatser med stulen innehåll som tvingar användare att lösa andras captcha). Bots snedvrider olika affärsstatistik, vilket gör att beslut baseras på felaktiga data. En DDoS-attack fungerar ofta som en rökbomb för ännu allvarligare brott som hacking och datastöld. Nu ser vi dessutom en helt ny klass av cyberhot — störningar av vissa affärsprocesser, ofta offline (eftersom ingenting kan vara helt "utanför nätet" i vår tid). Vi ser särskilt ofta att logistiska processer och kommunikation med kunder bryts.
Ej levererat
Logistiska affärsprocesser är avgörande för de flesta företag, så de utsätts ofta för attacker. Här är vilka scenarier som attacker kan ta.
Ej tillgänglig
Om du arbetar inom e-handel är du säkert redan bekant med problemet med falska beställningar. Vid attacker överbelastar robotar logistikresurser och gör produkter otillgängliga för andra köpare. De placerar ett stort antal falska beställningar, motsvarande det maximala antalet varor i lager. Dessa produkter betalas aldrig och återlämnas efter en tid till webbplatsen. Men skadan är redan skedd: de har markerats som "inte i lager", och en del köpare har redan vunnits över av konkurrenterna. Denna taktik är välkänd inom flygbiljettsindustrin, där robotar ibland omedelbart "köper upp" alla biljetter nästan så snart de blir tillgängliga. Till exempel drabbades en av våra kunder - ett stort flygbolag - av en sådan attack som organiserades av kinesiska konkurrenter. Inom bara två timmar beställde deras robotar 100% av biljetterna till vissa destinationer.
Sneakers-botar
Ett annat populärt scenario är att robotar omedelbart köper hela produktserier, och deras ägare säljer dem senare till överpriser (den genomsnittliga markeringen ligger på 200%). Dessa robotar kallas sneakers-botar, eftersom problemet är välkänt inom sneakerindustrin, särskilt för limiterade kollektioner. Robotar köpte praktiskt taget upp de nyss släppta produktlinjerna på bara några minuter, samtidigt som de blockerade resurser så att riktiga användare inte kunde ta sig in. Det är ett sällsynt tillfälle då robotar har skrivits om i modetidningar. Även om biljettåterförsäljare för populära evenemang som fotbollsmatcher använder samma scenario.
Andra scenarier
Men det är inte allt. Det finns en ännu mer invecklad typ av attacker mot logistiken som kan leda till allvarliga förluster. Detta kan hända om tjänsten har ett alternativ för "Betala vid leverans". Robotar lämnar falska beställningar på sådana produkter med falska, eller till och med verkliga, adresser till intet ont anande personer. Företagen får då enorma kostnader för leverans, lagring och utredning av detaljer. Under tiden är produkterna otillgängliga för andra kunder och tar dessutom upp plats på lagret.
Vad mer? Bots lämnar massiva falska negativa recensioner om produkter, blockerar funktionen "återbetalning", hindrar transaktioner, stjäl kunddata, spam till riktiga köpare - det finns många alternativ. Ett bra exempel är den senaste attacken mot DHL, Hermes, AldiTalk, Freenet, Snipes.com. Hackare , för att de "testar skyddssystem mot DDoS", men slutade med att de lade ner portalen för företagets kunder och alla API:er. Resultatet blev stora störningar i leveransen av varor till kunderna.
Ring imorgon
Förra året rapporterade den federala handelskommissionen (FTC) om en dubbelt så stor ökning av klagomål från företag och användare om spam- och bedrägeritelefonbott-samtal. Enligt vissa uppskattningar utgör de av alla samtal.
Precis som i fallen med DDoS varar målen för TDoS - massattacker av botar mot telefoner - från "lotterier" till oetisk konkurrens. Bots kan överbelasta kontaktcenter och missar inte riktiga kunder. Denna metod är effektiv inte bara för callcenters med "levande" operatörer, utan även där där AVR-system används. Bots kan också massivt attackera andra kommunikationskanaler med kunder (chattar, e-post), störa CRM-system och till och med negativt påverka personalhantering, eftersom operatörerna blir överbelastade i försöken att hantera krisen. Attackerna kan också synkroniseras med traditionella DDoS-attacker mot offrets online-resurser.
Nyligen störde en liknande attack räddningstjänsten i USA – vanliga människor som var desperat i behov av hjälp kunde helt enkelt inte komma fram. Ungefär samtidigt drabbades Dublin Zoo av samma öde: minst 5000 personer fick spam i form av text-SMS-meddelanden som uppmanade dem att omedelbart ringa zooets telefonnummer och be om en påhittad person.
Wi-Fi kommer inte att finnas
Cyberbrottslingar kan också enkelt blockera hela företagsnätverket. Oftast används IP-blockering som en motåtgärd mot DDoS-attacker. Men detta är inte bara ineffektivt, utan också en mycket farlig praxis. IP-adressen är lätt att hitta (till exempel via resursövervakning) och lätt att byta ut (eller förfalska). Våra kunder har vid ankomsten till Variti haft situationer där blockering av en viss IP helt enkelt stängde av Wi-Fi i sina egna kontor. Det fanns ett fall där en kund fick en
Vad är nytt?
Nya hot kräver nya lösningar för skydd. Men denna nya nisch på marknaden börjar just nu formas. Det finns många lösningar för effektiv avvärjning av enkla bot-attacker, men det är mer komplicerat med de svåra. Många lösningar fortsätter att praktisera IP-blockering. Andra behöver tid för att samla in primära data för att kunna börja arbeta, och dessa 10-15 minuter kan bli en sårbarhet. Det finns lösningar baserade på maskininlärning som kan identifiera en bot genom dess beteende. Samtidigt skryter teamen på
Vad ska man göra om man måste kämpa mot professionella botteam och komplexa, flerstegsattacker på flera nivåer samtidigt?
Vår erfarenhet visar att fokus bör ligga på att filtrera illegitima förfrågningar utan att blockera IP-adresser. För komplexa DDoS-attacker behövs filtrering på flera nivåer, inklusive transportnivå, applikationsnivå och API-gränssnitt. Detta gör det möjligt att avvärja även lågfrekventa attacker, som ofta är obemärkta och därför ofta släpps vidare. Slutligen är det nödvändigt att släppa igenom alla verkliga användare även under den aktiva attackfasen.
För det andra behöver företag möjligheten att skapa sina egna flerstegs skyddssystem, där, utöver verktyg för att förebygga DDoS-attacker, även system för att motverka bedrägerier, datastöld, innehållsskydd och så vidare ingår.
För det tredje måste de fungera i realtid från första förfrågan - förmågan att omedelbart reagera på säkerhetsincidenter ökar avsevärt chansen att förhindra ett angrepp eller minska dess förödande effekt.
Den närmaste framtiden: Hantering av rykte och insamling av big data med hjälp av botar
Historien om DDoS har utvecklats från enkelt till komplext. Inledningsvis var målet för angriparna att stoppa webbplatsens drift. Nu anser de att det är mer effektivt att sikta på viktiga affärsprocesser.
Svårighetsgraden av attacker kommer att fortsätta att öka, det är oundvikligt. Utöver vad dåliga botar gör nu - stöld av data och dess förfalskning, utpressning, skräppost - kommer botar att samla information från ett stort antal källor (Big Data) och skapa "pålitliga" falska konton för att hantera inflytande, rykte eller massfiske.
För närvarande kan endast stora företag ha råd att investera i skydd mot DDoS och botar, men även de kan inte alltid helt spåra och filtrera bort trafik som genereras av botar. Den enda positiva sidan av att botattacker blir mer komplicerade är att det stimulerar marknaden att skapa "smartare" och mer avancerade skyddslösningar.
Vad tycker du - hur kommer branschen för bot-skydd att utvecklas och vilka lösningar behövs på marknaden redan nu?
Källa: habr.com
