

Jag bestämde mig för att skapa min portfolio på Laravel 7. Så att startsidan skulle vara en landningssida, och all information på den skulle kunna ändras via adminpanelen. Det är inte det viktigaste. Nu handlar det om distributionen. Jag hittade några bra handledningar om hur man gör det på en riktig server med alla finesser. Jag är inte så stark på distribution, jag är egentligen mer frontend än fullstack. Om jag kan skriva och testa i PHP, så har jag fortfarande en bit kvar till att hantera en server och liknande. Men jag var tvungen att sätta mig in i det.
Nu går vi igenom alla steg, från att starta via SSH till en fungerande webbplats. Vi ska försöka undvika alla fallgropar.
Du kanske kan hitta liknande instruktioner på internet. För i slutändan hittade jag dem. Visserligen inte på ett ställe, inte utan hjälp av StackOverflow, och knappast på ryska. Jag kämpade med det. Så jag bestämde mig för att förenkla livet för dig.
Allt vi gör kommer att utföras med en droplet på DigitalOcean. Det är självklart inte nödvändigt, välj vilken webbhotell som helst. När du är framme vid en fungerande server på Ubuntu, kom tillbaka. För dem som ändå har beslutat sig för att använda DigitalOcean, kommer det även att finnas fler tips för domäninställningar. Och också .
Alla specifika steg för DigitalOcean kommer att ges i liknande fotnoter.
Låt oss börja.
TL;DR (bara de viktigaste kommandona)
Skapa en användare
ssh root@[IP-adressen till din droplet]adduser laravelusermod -aG sudo laravelsu laravel
Lägg till SSH
mkdir ~/.sshchmod 700 ~/.sshvim ~/.ssh/authorized_keys- Klistra in den offentliga nyckeln
chmod 600 ~/.ssh/authorized_keys
Brandvägg
sudo ufw allow OpenSSHsudo ufw enablesudo ufw status
Nginx
sudo apt updatesudo apt install -y nginxsudo ufw allow 'Nginx HTTP'sudo ufw status
MySQL
sudo apt install -y mysql-serversudo mysql_secure_installation,NYNNYsudo mysqlALTER USER 'root'@'localhost' IDENTIFIED WITH mysql_native_password BY '';SELECT user, authentication_string, plugin, host FROM mysql.user;FLUSH PRIVILEGES;exit
PHP
sudo apt updatesudo apt install -y curl wget gnupg2 ca-certificates lsb-release apt-transport-httpssudo apt-add-repository ppa:ondrej/phpsudo apt update7.3:
sudo apt install -y php7.3-fpm php7.3-mysql7.4:
sudo apt install -y php7.4-fpm php7.4-mysqlsudo vim /etc/nginx/sites-available/
Grundläggande inställning:
server {
        listen 80;
        root /var/www/html;
        index index.php index.html index.htm index.nginx-debian.html;
        server_name ;

        location / {
                try_files $uri $uri/ =404;
        }

        location ~ .php$ {
                include snippets/fastcgi-php.conf;
                fastcgi_pass unix:/var/run/php/php7.4-fpm.sock;
        }

        location ~ /.ht {
                deny all;
        }
}
Bara HTTP-inställningen för Laravel:
server {
    listen 80;
    listen [::]:80;

    root /var/www/html//public;
    index index.php index.html index.htm index.nginx-debian.html;

    server_name ;

    location / {
        try_files $uri $uri/ /index.php?$query_string;
    }

    location ~ .php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/var/run/php/php7.4-fpm.sock;
    }

    location ~ /.ht {
        deny all;
    }
}
HTTPS-konfiguration för Laravel:
server {
    listen 80;
    listen [::]:80;

    server_name  www.;
    return 301 https://$server_name$request_uri;
}

server {
    listen 443 ssl http2;
    listen [::]:443 ssl http2;
    server_name  www.;
    root /var/www/html//public;

    ssl_certificate /etc/letsencrypt/live//fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live//privkey.pem;

    ssl_protocols TLSv1.2;
    ssl_ciphers ECDHE-RSA-AES256-GCM-SHA512:DHE-RSA-AES256-GCM-SHA512:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-SHA384;
    ssl_prefer_server_ciphers on;

    add_header X-Frame-Options "SAMEORIGIN";
    add_header X-XSS-Protection "1; mode=block";
    add_header X-Content-Type-Options "nosniff";

    index index.php index.html index.htm index.nginx-debian.html;

    charset utf-8;

    location / {
            try_files $uri $uri/ /index.php?$query_string;
    }

    location ~ .php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/var/run/php/php7.4-fpm.sock;
    }

    location ~ /.ht {
            deny all;
    }

    location ~ /.well-known {
            allow all;
    }
}
sudo ln -s /etc/nginx/sites-available/ /etc/nginx/sites-enabled/sudo unlink /etc/nginx/sites-enabled/defaultsudo nginx -tsudo systemctl reload nginx
Laravel
7.3:
sudo apt install -y php7.3-mbstring php7.3-xml composer unzip7.4:
sudo apt install -y php7.4-mbstring php7.4-xml composer unzipmysql -u root -pCREATE DATABASE laravel DEFAULT CHARACTER SET utf8 COLLATE utf8_unicode_ci;GRANT ALL ON laravel.* TO 'root'@'localhost' IDENTIFIED BY '';FLUSH PRIVILEGES;exitcd /var/www/htmlsudo mkdir -psudo chown laravel:laravelcd ./git clone ./git clone -b --single-branch .composer installvim .env
APP_NAME=Laravel
APP_ENV=production
APP_KEY=
APP_DEBUG=false
APP_URL=http://

LOG_CHANNEL=stack

DB_CONNECTION=mysql
DB_HOST=127.0.0.1
DB_PORT=3306
DB_DATABASE=laravel
DB_USERNAME=root
DB_PASSWORD=
php artisan migratephp artisan key:generatesudo chown -R $USER:www-data storagesudo chown -R $USER:www-data bootstrap/cachechmod -R 775 storagechmod -R 775 bootstrap/cache
HTTPS
sudo add-apt-repository ppa:certbot/certbotsudo apt install -y python-certbot-nginxsudo certbot certonly --webroot --webroot-path=/var/www/html//public -d -d www.sudo nginx -tsudo ufw allow 'Nginx HTTPS'sudo ufw statussudo systemctl reload nginx
Skapa en droplet på DigitalOcean och registrera en ny SSH-nyckel
Jag litar verkligen på att ni själva kommer att förstå registreringen på DigitalOcean. Det är inte enkelt, med många verifieringar och annan krångel. Om ni får nätverksfel vid verifieringen med dokument, försök att göra allt via VPN, det borde hjälpa.
I menyn högst upp klickar vi på Skapa->Droplets. Välj Ubuntu.
Så snart du har registrerat dig får du 100 $ på kontot. Men kom ihåg att du har bara 60 dagar på dig att använda dem, vilket är ganska kort. Du kan, precis som jag, vilja välja en dyrare plan för att sedan byta till en billigare när de riktiga pengarna börjar komma in. Jag säger direkt att det inte går. Du kan öka, men inte minska. Så är läget. Jag väljer Standard->$5.
Regionen jag väljer är den närmaste oss Frankfurt. VPC Nätverk->default-fra1
Vi kommer att göra autentiseringen via SSH direkt. Klicka på Ny SSH Nyckel. Om du inte har SSH, finns det en väldigt enkl instruktion till höger. Öppna bash-terminalen, klistra in
ssh-keygen. Gå sedan till filen med den offentliga nyckeln/Users/<Ваше имя пользователя>/.ssh/id_rsa.pub(eller baracat ~\/\.ssh\/id_rsa.pub), kopiera innehållet och klistra in det i fönstret till vänster. Namnet kan vara vad som helst.Vi väljer ett värdnamn för droplet.
Klicka på Skapa Droplet
Skapa en ny användare
ssh root@[IP-adressen till din droplet]- Är du säker på att du vill fortsätta ansluta (ja/nej/[fingeravtryck])?
ja - Ange ditt SSH-lösenord
- Skapa en användare laravel:
adduser laravel - Ange lösenordet och annan information (jag anger bara Fullständigt namn)
- Lägg till användaren i sudo-gruppen:
usermod -aG sudo laravel
SSH för den nya användaren
- Byt till den nya användaren:
su laravel
Alla åtgärder från och med nu, fram till slutet av artikeln, görs under användarnamnet laravel. Så om du skulle bli avbruten, logga in igen och ange su laravel
mkdir ~/.sshchmod 700 ~/.sshvim ~/.ssh/authorized_keys
Vi har öppnat filen i Vim. Om du inte är bekant med det kan du arbeta i Nano, det är upp till dig.
De mest grundläggande kommandona i Vim
För att använda redigeraren Vim genom artikeln behöver du veta följande.
- I Vim finns det olika lägen: normalt (Normal mode), där du anger kommandon och väljer lägen samt andra.
- För att gå ur vilket läge som helst och komma till normalt läge, tryck på
Esc - Navigera: du kan använda piltangenterna
- Avsluta utan att spara
<Normal mode>::q! - Avsluta och spara
<Normal mode>::wq - Gå till textinmatningsläge
<Normal mode>:i(från eng. insättning)
- Klistra in vår offentliga nyckel (som vi har skapat ovan)
- Skydda mot ändringar:
chmod 600 ~/.ssh/authorized_keys
Installera brandväggen
- Se alla tillgängliga inställningar:
sudo ufw app list - Tillåt OpenSSH (annars blir vi blockerade):
sudo ufw allow OpenSSH - Starta brandväggen:
sudo ufw enable,y - Kontrollerar:
sudo ufw status
Status: aktiv

Till                         Åtgärd      Från
--                         ------      ----
OpenSSH                    TILLÅT       Överallt
OpenSSH (v6)               TILLÅT       Överallt (v6)
Allt ser bra ut.
Installera Nginx
Vid installation frågar de ibland "Är du säker?". Svara y (bara om du är säker).
sudo apt updatesudo apt install nginx
Lägg till Nginx i brandväggens inställningar
sudo ufw app listsudo ufw allow 'Nginx HTTP'sudo ufw status
Status: aktiv

Till                         Åtgärd      Från
--                         ------      ----
OpenSSH                    TILLÅT      Överallt
Nginx HTTP                 TILLÅT      Överallt
OpenSSH (v6)               TILLÅT      Överallt (v6)
Nginx HTTP (v6)            TILLÅT      Överallt (v6)
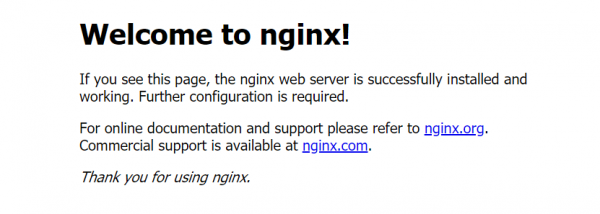
Gå till din IP. Om allt går bra bör du se följande.
Installerar MySQL
sudo apt install mysql-server- Kör automatiskt skydds-skript
sudo mysql_secure_installation
Svara på de ställda frågorna. Om du inte vet vad du ska svara, här är rekommenderade alternativ:
Validate password plugin —
NTa bort anonyma användare? —
YFörhindra root-inloggning på distans? —
NTa bort testdatabas och åtkomst till den? —
NLadda om privilegietabellerna nu? —
YLoggar in i MySQL:
sudo mysqlSer åtkomstmetoder:
SELECT user, authentication_string, plugin, host FROM mysql.user;Sätter lösenord för root:
ALTER USER 'root'@'localhost' IDENTIFIED WITH mysql_native_password BY '';Ser åtkomstmetoder igen:
SELECT user, authentication_string, plugin, host FROM mysql.user;Tillämpa ändringar och logga ut från MySQL:
FLUSH PRIVILEGES;ochexitNu, för att logga in i MySQL måste du använda
mysql -u root -poch ange lösenordet
Installerar PHP
Vi använder ett tredjepartsrepository från
sudo apt updatesudo apt install -y curl wget gnupg2 ca-certificates lsb-release apt-transport-httpssudo apt-add-repository ppa:ondrej/phpsudo apt update
Nu väljer vi. För Laravel 7 kan du välja PHP 7.3 eller 7.4. Skillnaden kommer endast vara siffrorna 3 och 4.
- 7.3:
sudo apt install -y php7.3-fpm php7.3-mysql - 7.4:
sudo apt install -y php7.4-fpm php7.4-mysql
PHP FastCGI Process Manager (fpm) hanterar PHP-förfrågningar. mysql, naturligtvis, för att arbeta med MySQL.
Därefter kommer jag att använda 7.4.
Konfigurerar Nginx
sudo vim /etc/nginx/sites-available/
Istället för "<Ditt domännamn>" skriv in domänen (till exempel, mysite.ru), som du vill använda i framtiden. Om du inte har en sådan ännu, skriv vilken som helst, upprepa bara stegen i detta avsnitt för din domän när du har valt den.
Skriv följande:
server {
        listen 80;
        root /var/www/html;
        index index.php index.html index.htm index.nginx-debian.html;
        server_name ;

        location / {
                try_files $uri $uri/ =404;
        }

        location ~ .php$ {
                include snippets/fastcgi-php.conf;
                fastcgi_pass unix:/var/run/php/php7.4-fpm.sock;
        }

        location ~ /.ht {
                deny all;
        }
}
Om du valde version 7.3 istället för php7.4-fpm.sock skriv in php7.4-fpm.sock.
Lyssnar på port 80 på server_name, när en förfrågan kommer in i roten /var/www/html tar vi index-filen. Om det finns något efter server_name letar vi efter en sådan fil. Om vi inte hittar den, får vi 404. Om det slutar på .php, kör vi genom fpm. Om det finns .ht, förbjuda (403).
- Vi gör en länk från
sites-availablepåsites-enabled:sudo ln -s /etc/nginx/sites-available/ /etc/nginx/sites-enabled/ - Tar bort länken till
default:sudo unlink /etc/nginx/sites-enabled/default - Kontrollerar för fel:
sudo nginx -t - Startar om:
sudo systemctl reload nginx
Kontrollerar funktionalitet:
sudo vim /var/www/html/info.php- Skriv:
<?php phpinfo(); - Gå till
<Din IP>/info.php
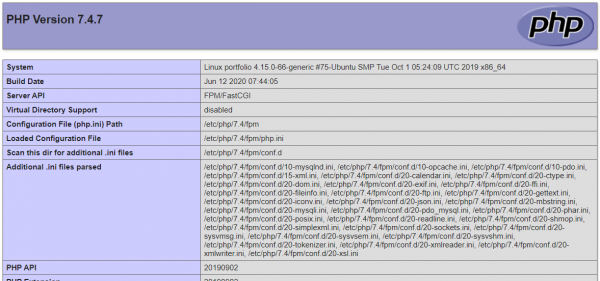
Du bör se något liknande:
Nu kan den här filen tas bort: sudo rm /var/www/html/info.php
Installerar Laravel
7.3:
sudo apt install php7.3-mbstring php7.3-xml composer unzip7.4:
sudo apt install php7.4-mbstring php7.4-xml composer unzipLoggar in i MySQL:
mysql -u root -pSkapar en databas med namnet laravel:
CREATE DATABASE laravel DEFAULT CHARACTER SET utf8 COLLATE utf8_unicode_ci;Ger root-åtkomst till laravel:
GRANT ALL ON laravel.* TO 'root'@'localhost' IDENTIFIED BY '';FLUSH PRIVILEGES;exitcd /var/www/htmlSkapar en mapp för projektet:
sudo mkdir -pGer användaren laravel behörigheter på projektet:
sudo chown laravel:laravel
Därefter måste projektet flyttas. Till exempel, genom kloning från Github.
cd ./git clone .
Det är värt att tänka på att om du inte har sparat statiska filer (till exempel från /public) på Github, så kommer du givetvis inte att ha dem. Jag, till exempel, skapade en separat gren deploy, från vilken jag sedan klonade: git clone -b --single-branch ..
- Installerar beroenden:
composer install - Skapar .env:
vim .env
Basversionen ser ut så här:
APP_NAME=Laravel
APP_ENV=production
APP_KEY=
APP_DEBUG=false
APP_URL=http://

LOG_CHANNEL=stack

DB_CONNECTION=mysql
DB_HOST=127.0.0.1
DB_PORT=3306
DB_DATABASE=laravel
DB_USERNAME=root
DB_PASSWORD=
Om du kopierar din .env, ersätt APP_ENV med production, APP_DEBUG med false och skriv in rätt inställningar för MySQL.
- Migrerar databasen:
php artisan migrate - Genererar kod:
php artisan key:generate
Ändrar behörigheter:
sudo chown -R $USER:www-data storagesudo chown -R $USER:www-data bootstrap/cachechmod -R 775 storagechmod -R 775 bootstrap/cache
Det sista som återstår är att konfigurera Nginx för Laravel:
sudo vim /etc/nginx/sites-available/
server {
    listen 80;
    listen [::]:80;

    root /var/www/html//public;
    index index.php index.html index.htm index.nginx-debian.html;

    server_name ;

    location / {
        try_files $uri $uri/ /index.php?$query_string;
    }

    location ~ .php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/var/run/php/php7.4-fpm.sock;
    }

    location ~ /.ht {
        deny all;
    }
}
Som tidigare, om du valde version 7.3 istället för php7.4-fpm.sock skriv in php7.4-fpm.sock.
Inställning av domän på DigitalOcean
Allt är faktiskt väldigt enkelt. Du köper en domän (var som helst), går till DigitalOcean i Skapa->Domains/DNS. I fältet Lägg till en domän anger du denna domän, klickar på lägg till. Sedan går du till domäninställningarna och i fältet HOSTNAME anger du @. Välj projekt och klicka på Skapa post.
Nu går du till webbplatsen där du köpte domänen, hittar 'DNS-servrar' (eller något liknande) och skriver in DigitalOcean-servrarna (precis somns1.digitalocean.com,ns2.digitalocean.com,ns3.digitalocean.com). Nu måste du vänta lite (eller länge) medan dessa inställningar accepteras. Klart!
Det enda problemet är att din webbplats kommer att öppnas endast som HTTP. För att få HTTPS, gå till nästa del.
Konfigurerar HTTPS
Installerar certbot och ger den domännamnet (formatet mysite.ru) och domännamnet med www (www.mysite.ru).
sudo add-apt-repository ppa:certbot/certbotsudo apt install python-certbot-nginxsudo certbot certonly --webroot --webroot-path=/var/www/html//public -d -d www.
Nu måste du omkonfigurera Nginx (glöm inte att sätta in dina värden):
server {
    listen 80;
    listen [::]:80;

    server_name  www.;
    return 301 https://$server_name$request_uri;
}

server {
    listen 443 ssl http2;
    listen [::]:443 ssl http2;
    server_name  www.;
    root /var/www/html//public;

    ssl_certificate /etc/letsencrypt/live//fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live//privkey.pem;

    ssl_protocols TLSv1.2;
    ssl_ciphers ECDHE-RSA-AES256-GCM-SHA512:DHE-RSA-AES256-GCM-SHA512:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-SHA384;
    ssl_prefer_server_ciphers on;

    add_header X-Frame-Options "SAMEORIGIN";
    add_header X-XSS-Protection "1; mode=block";
    add_header X-Content-Type-Options "nosniff";

    index index.php index.html index.htm index.nginx-debian.html;

    charset utf-8;

    location / {
            try_files $uri $uri/ /index.php?$query_string;
    }

    location ~ .php$ {
        include snippets/fastcgi-php.conf;
        fastcgi_pass unix:/var/run/php/php7.4-fpm.sock;
    }

    location ~ /.ht {
            deny all;
    }

    location ~ /.well-known {
            allow all;
    }
}
Jag tror att du redan har förstått vad som behöver ändras för PHP 7.3.
Här är allt faktiskt ganska enkelt. Vi omdirigerar alla förfrågningar från HTTP (port 80) till HTTPS (port 443). Och där gör vi allt som tidigare, men redan med kryptering.
Kvarstår att sätta behörigheter i brandväggen:
sudo nginx -tsudo ufw app listsudo ufw allow 'Nginx HTTPS'sudo ufw statussudo systemctl reload nginx
Nu bör allt fungera som det ska.
[Дополнительно] Установка Node.js
Om du plötsligt behöver köra npm-kommandon direkt på servern, behöver du installera Node.js.
sudo apt updatesudo apt install -y nodejs npmnodejs -v
Det är allt, jag stannade vid det här steget. I princip är jag nöjd med resultatet. Kanske kommer jag att flytta från DigitalOcean till något närmare Ryssland och billigare. Men eftersom jag redan har genomgått alla verifieringssteg på sidan och gjort allt där, använder jag deras exempel. Dessutom är deras start på 100 dollar en utmärkt plattform för träning.
P.S. Stort tack till författaren , som var grunden för alla ovanstående åtgärder. Den fungerar inte i vissa avseenden för Laravel 7, det har jag fixat.
P.P.S. Om du råkar vara en toppingenjör som tänker i bash-kommandon, var snäll och döm inte för hårt. Det kan hända att nivån på den här artikeln känns låg för dig, men jag skulle verkligen ha uppskattat att hitta något sådant när jag behövde det. Om du har förslag på förbättringar, är jag helt öppen för det.
Källa: habr.com
