

Kanske vet du vad OSINT är och har använt sökmotorn Shodan, eller så använder du redan en Threat Intelligence Platform för att prioritera IOC från olika flöden. Men ibland är det nödvändigt att ständigt se på ditt företag utifrån och få hjälp med att åtgärda identifierade incidenter. möjliggör spårning av digitala tillgångar företaget och dess analyser erbjuder konkreta åtgärder.
I grunden kompletterar Digital Shadows det befintliga SOC eller täcker helt funktionen att spåra det externa perimetern.. Byggandet av ekosystemet har pågått sedan 2011 och bakom kulisserna finns en mängd intressanta funktioner. DS_ övervakar internet, sociala medier och darknet och identifierar endast det viktiga från hela informationsflödet.
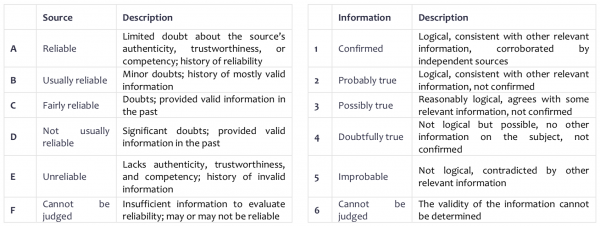
I sin veckovisa nyhetsbrev företaget presenterar en tabell som du kan använda i ditt dagliga liv för bedömning av källan och den erhållna informationen. Du kan också ta del av tabellen i slutet av artikeln.
Digital Shadows kan upptäcka och neutralisera phishing-domäner, falska konton i sociala medier; hitta komprometterade anställdas uppgifter och läckta data, identifiera information om kommande cyberattacker mot företaget, ständigt övervaka den publika perimetern av organisationen och till och med regelbundet analysera mobilapplikationer i en sandlåda.
Identifiering av digitala risker
Varje företag i sin verksamhet får ett nätverk av relationer med kunder och partners, och de data som det strävar efter att skydda blir allt mer sårbara, deras antal bara ökar.
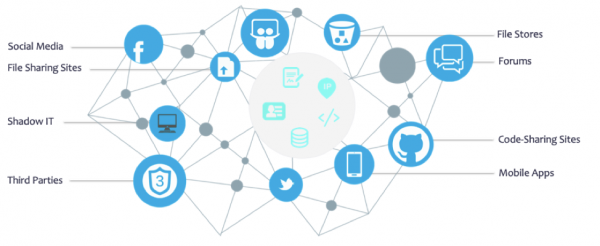
För att börja hantera dessa risker måste företaget börja se utanför sitt perimeter, övervaka det och få operativ information om förändringar.
Data Loss Detection (känsliga dokument, tillgängliga för anställda, teknisk information, immateriell egendom).
Tänk dig att din immateriella egendom har avslöjats på internet eller att en intern konfidentiell kod av misstag har hamnat i en GitHub-repo. Angripare kan använda dessa uppgifter för att inleda mer riktade cyberattacker.
Online Brand Security (phishing-domäner och profiler i sociala medier, företagets efterliknande mobilprogram).
Eftersom det är svårt att hitta ett företag utan sociala medier eller liknande plattformar för att interagera med potentiella kunder, försöker brottslingar att utge sig för att vara företagets varumärke. Cyberkriminella gör detta genom att registrera falska domäner, sociala mediekonton och mobilapplikationer. Vid framgång med phishing eller bedrägeri kan detta påverka intäkter, lojalitet och kundernas förtroende.
Attack Surface Reduction (sårbara tjänster på internetperimetern, öppna portar, problematiska certifikat).
I takt med att IT-infrastrukturen växer ökar också angriparens yta och antalet informationsobjekt. Förr eller senare kan interna system av misstag publiceras i den externa världen, som till exempel en databas.
DS_ kommer att informera om problem innan angriparen kan utnyttja dem, prioritera de mest kritiska, analytiker föreslår vidare åtgärder och det går direkt att göra en takedown.
DS_ gränssnitt
Använd den webbaserade gränssnittet för lösningen direkt eller API.
Som man kan se presenteras den analytiska sammanfattningen i form av en tratt, som börjar med antalet omnämnanden och slutar med verkliga incidenter som samlats in från olika källor.
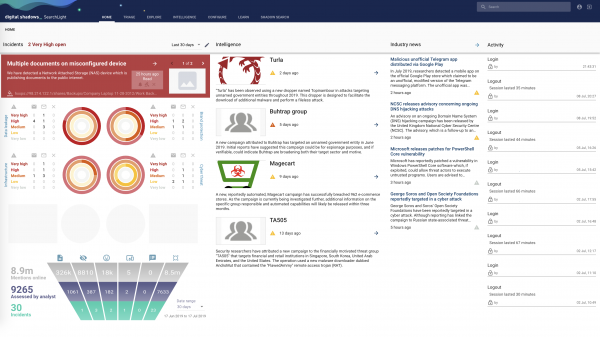
Många använder lösningen som en Wikipedia med information om aktiva angripare, deras kampanjer och säkerhetshändelser.
Digital Shadows går lätt att integrera i vilket externt system som helst. Både aviseringar och REST API stöds för integration i eget system. Det kan vara IBM QRadar, ArcSight, Demisto, Anomali och .
Hur man hanterar digitala risker - 4 grundläggande steg
Steg 1: Identifiera kritiska affärstillgångar
Detta första steg handlar självklart om att förstå vad organisationen värdesätter mest och vad den vill skydda.
Det kan delas in i huvudkategorier:
- Människor (kunder, anställda, partners, leverantörer);
- Organisationer (relaterade och stödföretag, gemensam infrastruktur);
- System och operativt kritiska tillämpningar (webbplatser, portaler, databaser med kunddata, betalningsbearbetningssystem, anställdas åtkomstsystem eller ERP-applikationer).
När man upprättar denna lista rekommenderas det att följa en enkel idé – tillgångarna bör kretsa kring kritiska affärsprocesser eller ekonomiskt viktiga funktioner för företaget.
Vanligtvis läggs hundratals resurser till, inklusive:
- företagsnamn;
- varumärken / handelsmärken;
- IP-adressintervall;
- domäner;
- länkar till sociala medier;
- leverantörer;
- mobilapplikationer;
- patentnummer;
- dokumentmärkningar;
- DLP-identifikatorer;
- e-postsignaturer.
Anpassning av tjänsten ger möjlighet att erhålla endast relevanta aviseringar. Detta är en iterativ cykel, och användare av systemet kommer att lägga till tillgångar allteftersom de dyker upp, såsom nya projektnamn, kommande fusioner och förvärv eller uppdaterade webbdomäner.
Steg 2: Förstå potentiella hot
För att bäst bedöma riskerna är det nödvändigt att förstå potentiella hot och digitala risker för företaget.
- Tekniker, taktik och procedurer för angripare (TTP)
Ramverk och andra hjälper till att hitta ett gemensamt språk mellan försvar och angrepp. Informationsinsamling och förståelse av beteenden hos ett brett spektrum av angripare ger mycket värdefull sammanhang vid skydd. Det möjliggör förståelse för nästa steg i en observerad attack, eller att bygga en övergripande skyddskoncept baserat på . - Angriparens möjligheter
Den som attackerar kommer att utnyttja den svagaste länken eller den kortaste vägen. Olika attackvektorer och deras kombinationer – e-post, webb, passiv informationsinsamling osv.
Steg 3: Övervakning av oönskade uppkomsten av digitala tillgångar
För att identifiera tillgångar, är det nödvändigt att regelbundet övervaka ett stort antal källor, såsom:
- Git-repositorier;
- Dåligt konfigurerade molnlagringar;
- Paste-sajter;
- Sociala medier;
- Kriminalforums;
- Dark web.
För att komma igång kan du använda gratisverktyg och tekniker, rankade efter svårighetsgrad i guiden ‘’.
Steg 4: Åtgärder för skydd
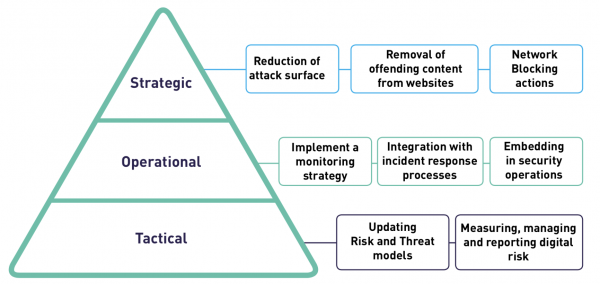
Efter att ha fått en avisering bör specifika åtgärder vidtas. Man kan skilja mellan taktiska, operativa och strategiska.
I Digital Shadows innehåller varje varning rekommenderade åtgärder. Om det är en phishingdomän eller en social mediesida kan statusen för avvecklingsåtgärderna övervakas i avsnittet “Takedowns”.
Tillgång till demopanelen under 7 dagar
Jag vill genast påpeka att detta inte är en fullständig testning, utan endast ett temporärt tillgång till demopanelen för att bekanta sig med dess gränssnitt och för att söka efter viss information. En fullständig testning kommer att innehålla aktuella data för det specifika företaget och förutsätter arbete av en analytiker.
Demopanelen kommer att innehålla:
- exempel på varningar för phishingdomäner, öppna användardata och svagheter i infrastrukturen;
- sökningar på darknet-sidor, brottsliga forum, flöden och mycket mer;
- 200 profiler av cyberhot, verktyg och kampanjer.
Tillgång kan fås via denna .
Veckobrev och podcast
I veckobrevet kan man få en kort sammanfattning av operativ information och de senaste händelserna under den senaste veckan. Man kan också lyssna på podcasten .
För att bedöma källan Digital Shadows med hjälp av kvalitetsutlåtanden från två matriser, utvärdera trovärdigheten hos källorna och trovärdigheten hos informationen som erhållits från dem.
Artikeln är skriven med inspiration från ‘’.
Om lösningen har väckt ditt intresse kan du kontakta oss – företaget , distributör av Digital Shadows_. Du behöver bara skriva i fri form till .
Författare: och .
Källa: habr.com
