

Hackerna fick tillgång till den centrala e-postservern för det internationella företaget Deloitte. Kontot för administratören på denna server var endast skyddat med ett lösenord.
Den oberoende österrikiska forskaren David Wind erhöll en belöning på 5000 dollar för att ha upptäckt en sårbarhet på inloggningssidan för Google Intranet.
91% av ryska företag döljer fakta om dataläckor.
Sådana nyheter kan nästan dagligen ses i nyhetsflödena på Internet. Detta är ett direkt bevis på att företagets interna tjänster verkligen måste skyddas.
Och ju större företaget är, ju fler anställda det har och ju mer komplex IT-infrastrukturen är, desto mer aktuell blir frågan om informationsläckage. Vilken information intresserar brottslingar och hur skyddar man den?
Vilken information kan orsaka skada för företaget vid en läcka?
- information om kunder och affärer;
- teknisk information om produkter och know-how;
- information om partners och specialerbjudanden;
- personuppgifter och bokföring.
Och om du har förstått att någon information från den angivna listan är tillgänglig från vilket segment av ditt nätverk som helst endast genom att uppge ett användarnamn och lösenord, är det dags att tänka på att höja säkerhetsnivån för data och skydda dem från obehörig åtkomst.
Tvåfaktorsautentisering med hårdvarukryptoenheter (tokens eller smartkort) har fått rykte om att vara mycket pålitlig och samtidigt ganska enkel att använda.
Vi skriver om fördelarna med tvåfaktorsautentisering nästan i varje artikel. Mer om detta kan läsas i artiklarna om hur du skyddar ditt konto i en Windows-domän, och .
Som exempel tar vi den mest lämpliga modellen för företagsanvändning, RUTOKEN - en kryptografisk USB-token.
Låt oss börja med inställningen. .
Steg 1 - Konfigurering av servern
Grunden för varje server är operativsystemet. I vårt fall är det Windows Server 2016. Tillsammans med detta och andra operativsystem från Windows-familjen levereras IIS (Internet Information Services).
Основа любого сервера — это операционная система. В нашем случае это Windows Server 2016. А вместе с ней и другими операционными системами семейства Windows распространяется IIS (Internet Information Services).
IIS är en grupp av internetservrar, inklusive webbserver och FTP-server. IIS inkluderar applikationer för att skapa och hantera webbplatser.
IIS är utformad för att bygga webbtjänster med användarkonton som tillhandahålls av en domän eller Active Directory-tjänst. Detta möjliggör användning av befintliga användardatabaser.
I Vi har tidigare beskrivit hur man installerar och konfigurerar en Certifikatutfärdare (Certification Authority) på din server. Vi kommer inte att gå in på detta nu, utan anta att allt redan är konfigurerat. HTTPS-certifikatet för webbservern måste utfärdas korrekt. Det är bäst att kontrollera detta direkt.
Windows Server 2016 innehåller IIS version 10.0.
Om IIS är installerat, återstår det att konfigurera det korrekt.
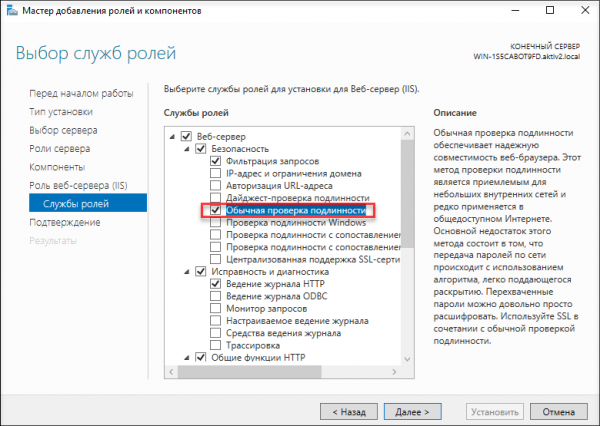
Under valet av rolltjänster markerade vi Standardautentisering.
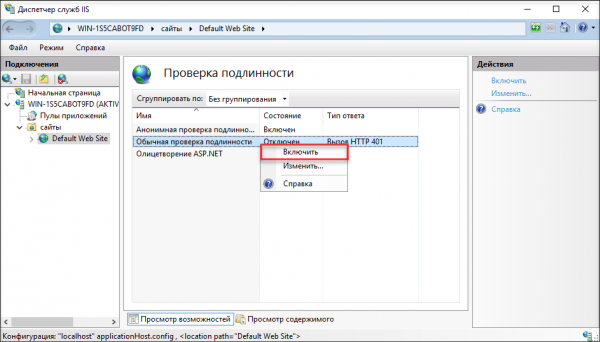
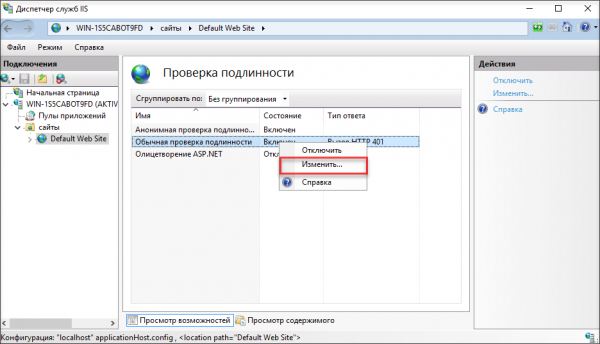
Därefter i IIS Manager aktiverade vi Standardautentisering.
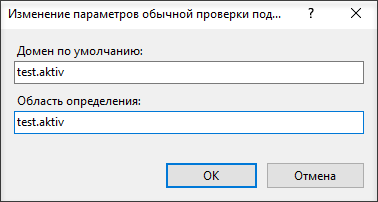
och angav domänen där webbservern ligger.
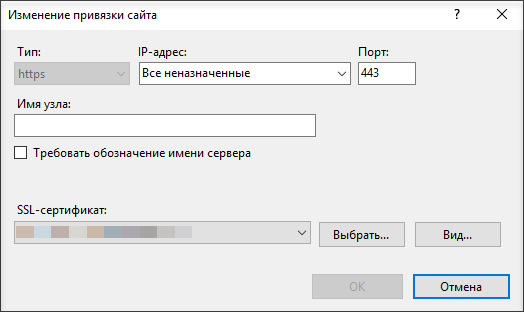
Sedan la vi till webbplatsens bindning.
Och valde SSL-alternativen.
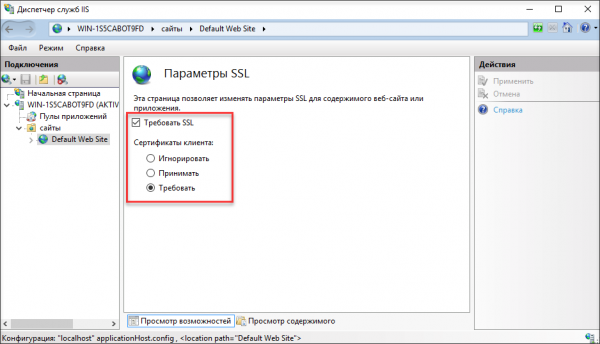
Nu är serverkonfigurationen klar.
Efter att ha utfört de angivna åtgärderna kan endast användare med en token som innehåller certifikatet och tokenens PIN-kod komma åt webbplatsen.
Vi påminner om att enligt , har användaren i förväg fått en token med nycklar och certifikat utfärdat enligt en mall av typen Användare med smartkort.
Nu går vi vidare till att konfigurera användarens dator. Användaren behöver konfigurera de webbläsare som han eller hon kommer att använda för att ansluta till skyddade webbplatser.
Steg 2 — Konfigurera användarens dator
För enkelhets skull antar vi att vår användare har operativsystemet Windows 10.
Vi antar också att han eller hon har satt på .
Installation av drivrutinspaketet är valfritt, eftersom support för token sannolikt kommer via Windows Update.
Men om detta inte har inträffat, kommer installationen av RUTOKEN-drivrutinspaketet för Windows att lösa alla problem.
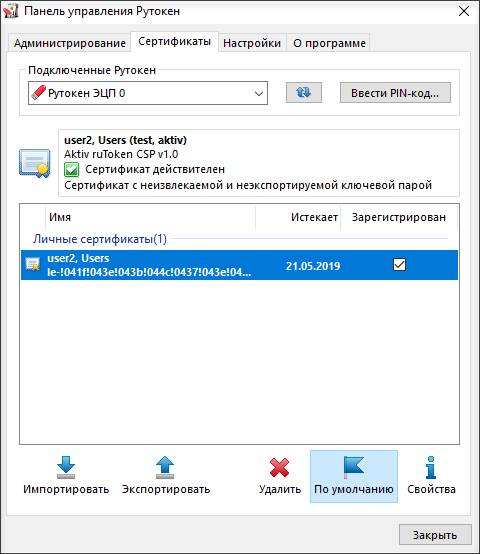
Vi ansluter token till användarens dator och öppnar RUTOKEN-kontrollpanelen.
På fliken Certificates vi markerar den nödvändiga certifikatet, om den inte redan är markerad.
På så sätt har vi kontrollerat att token fungerar och innehåller det nödvändiga certifikatet.
Alla webbläsare utom Firefox konfigureras automatiskt.
Det behövs egentligen inget särskilt arbete med dem.
Öppna nu valfri webbläsare och skriv in adressen till resursen.
Innan webbplatsen laddas kommer ett fönster för att välja certifikat att visas, följt av ett fönster för att ange PIN-koden för token.
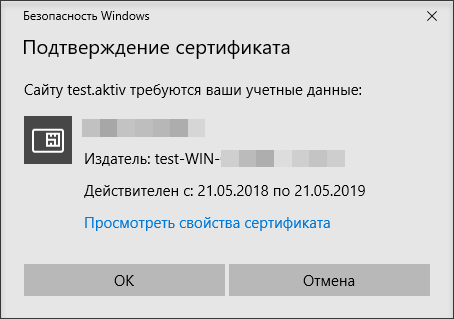
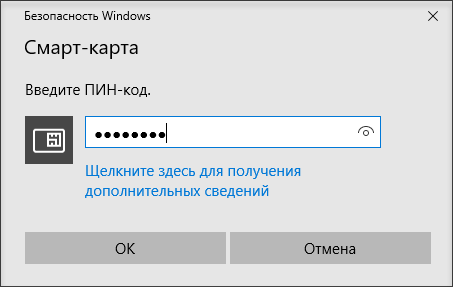
Om Aktiv ruToken CSP är valt som standard kryptotjänst för enheten, öppnas ett annat fönster för att ange PIN-koden.
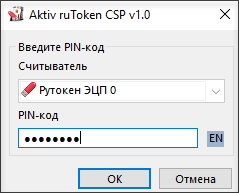
Och först efter att den har angivits framgångsrikt kommer vår webbplats öppnas i webbläsaren.
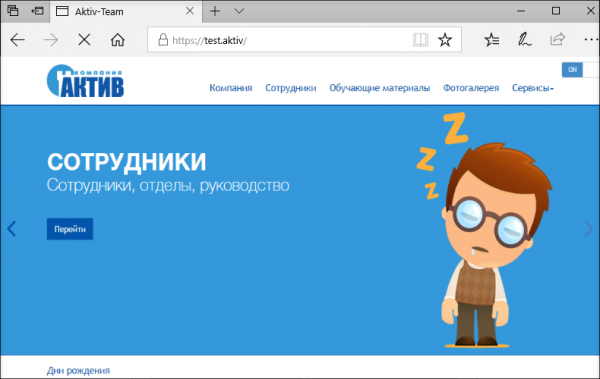
För Firefox-webbläsaren behöver ytterligare inställningar göras.
I webbläsarens inställningar välj Sekretess och säkerhet. I avsnittet Certificates tryck Skyddsenhet. Ett fönster kommer att öppnas Hantera enheter.
Klicka på Ladda ner, ange namnet på Rutoken ETP och sökvägen C:windowssystem32rtpkcs11ecp.dll.
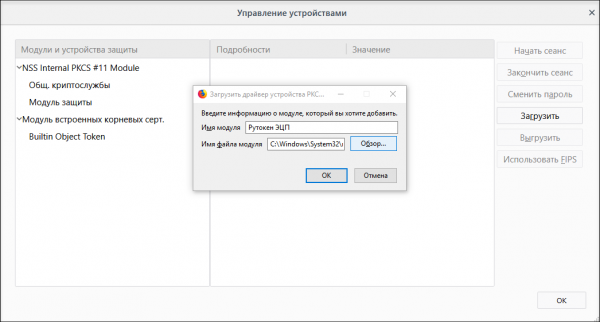
Det är allt, nu vet Firefox hur man hanterar token och tillåter inloggning på webbplatsen med den.
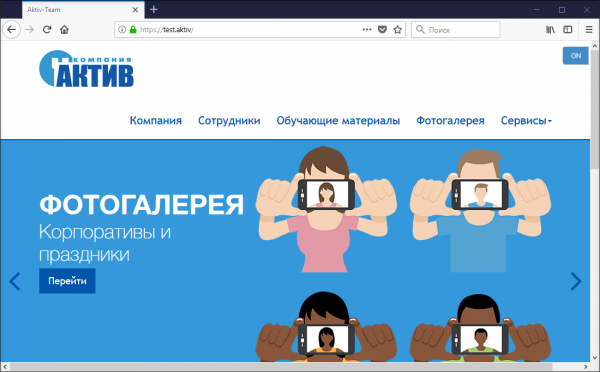
För övrigt fungerar inloggningen med token på webbplatser även på Mac i webbläsarna Safari, Chrome och Firefox.
Du behöver bara installera från Rutokens webbplats och se certifikatet på token.
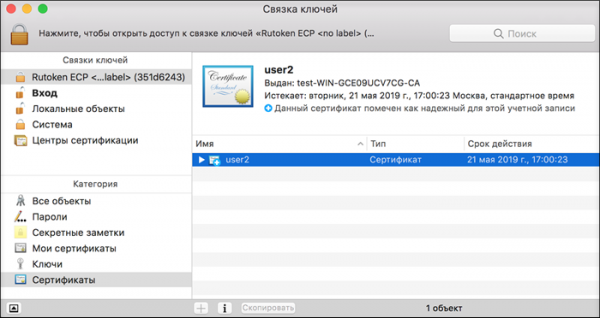
Det behövs inga inställningar för webbläsare som Safari, Chrome, Yandex och andra, det räcker med att öppna webbplatsen i någon av dessa webbläsare.
Firefox-webbläsaren konfigureras nästan på samma sätt som i Windows (Inställningar - Avancerat - Certifikat - Skyddsenheter). Endast sökvägen till biblioteket är lite annorlunda /Library/Akitv Co/Rutoken ECP/lib/librtpkcs11ecp.dylib.
Slutsatser
Vi har visat hur man konfigurerar tvåfaktorsautentisering på webbplatser med hjälp av kryptografiska tokens. Som alltid behövde vi ingen ytterligare programvara utöver Rutokens systembibliotek.
Denna procedur kan du utföra med vilken intern resurs som helst, och du kan flexibelt konfigurera användargrupper som kommer att ha tillgång till webbplatsen, precis som på alla andra Windows-servrar.
Använder du ett annat operativsystem för servern?
Om du vill att vi ska skriva om konfigurationen av andra operativsystem, skriv gärna det i kommentarerna till artikeln.
Källa: habr.com
