

I berättade vi om vikten av tvåfaktorsautentisering på företagsportaler. I förra artikeln visade vi hur man ställer in säker autentisering på webservern IIS.
I kommentarsfältet bad våra läsare oss att skriva en handledning för de mest populära webservrarna under Linux – nginx och Apache.
Ni bad – vi hörde.
Vad behövs för att komma igång?
- Vilken modern Linux-distribution som helst. Jag utförde en testinställning i MX Linux 18.2_x64. Det är visserligen ingen serverdistribution, men för Debian lär det inte vara några större skillnader. För andra distributioner kan sökvägar till bibliotek och konfigurationsfiler variera något.
- Token. Vi fortsätter att använda modellen , som är perfekt anpassad för prestandan krav för företagsanvändning.
- För att arbeta med token i Linux måste följande paket installeras:
libccid libpcsclite1 pcscd pcsc-tools opensc
Utfärdande av certifikat
I tidigare artiklar har vi utgått ifrån att server- och klientcertifikat utfärdas med Microsoft CA. Men eftersom vi ställer in allt i Linux, så kommer vi även att berätta om ett alternativt sätt att utfärda dessa certifikat – utan att lämna Linux.
Som CA kommer vi att använda XCA (), som är tillgänglig i alla moderna Linux-distributioner. Alla åtgärder som vi utför i XCA kan också göras i kommandoradsläge med hjälp av verktyg som OpenSSL och pkcs11-tool, men för större enkelhet och tydlighet kommer vi inte att ta med dem i denna artikel.
Komma igång
- Installera:
$ apt-get install xca - Och starta:
$ xca - Skapa vår databas för CA – /root/CA.xdb
Vi rekommenderar att du lagrar databasen för Certificate Authority i en mapp som endast administratören har tillgång till. Detta är viktigt för att skydda de privata nycklarna för rotcertifikaten, som används för att signera alla andra certifikat.
Skapa nycklar och certifikat för root CA
I grunden för infrastrukturer för öppna nycklar (PKI) ligger ett hierarkiskt system. Det centrala i detta system är rotcertifikatscentret eller root CA. Dess certifikat måste skapas först.
- Skapa en privat nyckel RSA-2048 för CA. För detta gör vi det på fliken Privata nycklar klicka på Ny nyckel och välj motsvarande typ.
- Ange ett namn för det nya nyckelparet. Jag kallade det — CA Key.
- Vi skriver ut själva CA-certifikatet med den skapade nyckelparet. För att göra det går vi till fliken Certificates och klickar på New Certificate.
- Viktigt att vi väljer SHA-256, eftersom användning av SHA-1 inte längre kan anses säkert.
- Som mall väljer vi absolut [default] CA. Glöm inte att klicka på Apply all, annars tillämpas inte mallen.
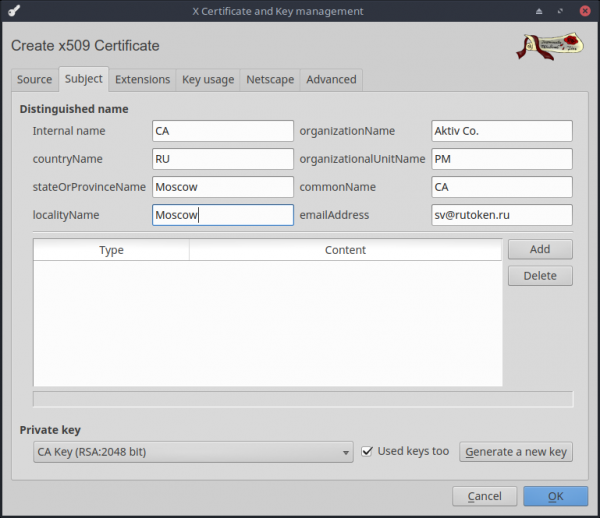
- På fliken Subject väljer vi vårt nyckelpar. Där kan du också fylla i alla viktiga fält för certifikatet.
Vi skapar nycklar och certifikat för HTTPS-servern
- På liknande sätt skapar vi en privat nyckel RSA-2048 för servern, jag kallade den — Server Key.
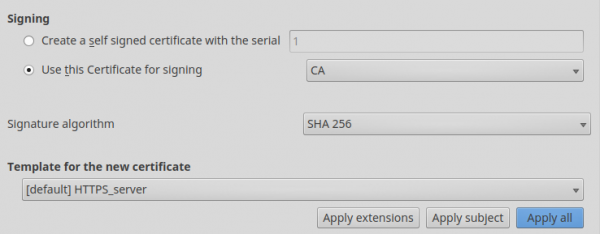
- Vid skapandet av certifikatet väljer vi att servercertifikatet behöver signeras av CA-certifikatet.
- Kom ihåg att välja SHA-256.
- Som mall väljer vi [default] HTTPS_server. Klicka på Apply all.
- Därefter går vi till fliken Subject väljer vår nyckel och fyller i nödvändiga fält.
Vi skapar nycklar och certifikat för användaren
- Den privata nyckeln för användaren kommer att lagras på vår token. För att arbeta med den måste vi installera PKCS#11-biblioteket från vår webbplats. För populära distributioner tillhandahåller vi färdiga paket som finns här — . Vi har också byggnader för arm64, armv7el, armv7hf, e2k, mipso32el, som kan hämtas i vårt SDK — . Förutom byggnader för Linux finns det även byggnader för macOS, freebsd och android.
- Lägg till en ny PKCS#11-leverantör i XCA. För detta går vi till menyn Options till fliken PKCS#11 Provider.
- Klicka på Add och välj sökvägen till PKCS#11-biblioteket. I mitt fall är det usrliblibrtpkcs11ecp.so.
- Vi behöver en formaterad Rootoken PKI-digital signaturtoken. Ladda ner verktyget rtAdmin —
- Kör
$ rtAdmin -f -q -z /usr/lib/librtpkcs11ecp.so -u - Som nyckeltyp väljer vi — RSA-2048-nyckel på Rootoken PKI. Jag kallade denna nyckel Client Key.

- Ange PIN-koden. Och vänta på att den hårdvarugenererade nyckelparet ska slutföras.

- Certifikatet för användaren skapas på samma sätt som servercertifikatet. Denna gång väljer vi mallen [default] HTTPS_client och glöm inte att klicka på Apply all.
- På fliken Subject ange informationen om användaren. När du ombeds att spara certifikatet på token, svara bejakande.
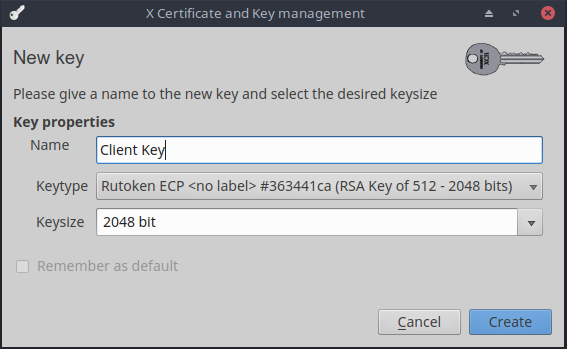
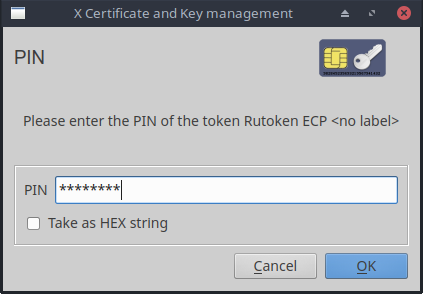
Som resultat ska fliken Certificates i XCA se ut som bilden nedan.
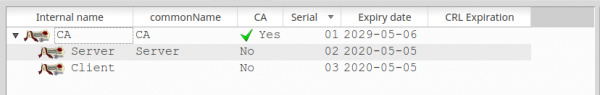
Detta minimala set av nycklar och certifikat är tillräckligt för att börja konfigurera servrarna.
För att konfigurera behöver vi exportera certifikatet från CA, servercertifikatet och serverns privata nyckel.
För detta behöver vi välja den relevanta posten i den motsvarande fliken i XCA och trycka på Exportera.
Nginx
Jag kommer inte att beskriva hur man installerar och kör en nginx-server — det finns tillräckligt med artiklar på internet om detta, för att inte tala om den officiella dokumentationen. Vi går direkt till att konfigurera HTTPS och tvåfaktorsautentisering med token.
Vi lägger till följande rader i serversektionen i nginx.conf:
server {
	listen 443 ssl;
	ssl_verify_depth 1;
	ssl_certificate /etc/nginx/Server.crt;
	ssl_certificate_key /etc/nginx/ServerKey.pem;
	ssl_client_certificate /etc/nginx/CA.crt;
	ssl_verify_client on;
}
Du kan hitta en detaljerad beskrivning av alla parametrar som rör ssl-konfiguration i nginx här —
Jag kommer bara kort att beskriva de som jag själv har ställt in:
- ssl_verify_client — anger att certifikatets förtroendekedja måste kontrolleras.
- ssl_verify_depth — bestämmer djupet för att hitta det betrodda rotcertifikatet i kedjan. Eftersom vårt klientcertifikat är direkt signerat av rotcertifikatet, sätts djupet till 1. Om användarens certifikat signeras av ett mellanliggande CA, måste detta parameter sättas till 2, och så vidare.
- ssl_client_certificate — anger sökvägen till det betrodda rotcertifikatet som används vid kontroll av förtroendet för användarens certifikat.
- ssl_certificate/ssl_certificate_key — anger sökvägen till certifikatet/den privata nyckeln för servern.
Kom ihåg att köra nginx -t för att kontrollera att det inte finns några fel i konfigurationen och att alla filer ligger där de ska.
Och det är faktiskt allt! Som ni ser är konfigurationen mycket enkel.
Vi testar funktionen i Firefox
Eftersom vi gör allt fullt ut i Linux, låt oss anta att våra användare också arbetar i Linux (om de har Windows, så .
- Vi startar Firefox.
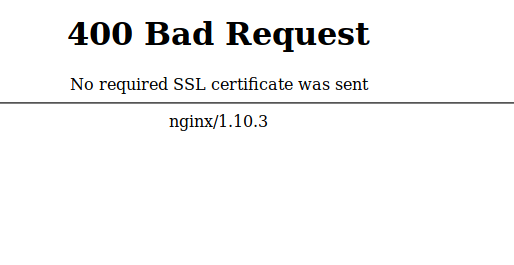
- Vi försöker först gå in utan token. Vi får den här bilden:

- Vi går till about:preferences#privacy, och går till Säkerhetsenheter…
- Klicka på Ladda, för att lägga till en ny PKCS#11-enhetsdrivrutin och anger sökvägen till vår librtpkcs11ecp.so.
- För att kontrollera att certifikatet syns kan vi gå till Certifikatadministratör. En begäran om att ange PIN-koden visas. Efter att ha angett korrekt kan vi kontrollera att vårt certifikat med token har dykt upp på fliken Dina certifikat .
- Nu loggar vi in med token. Firefox erbjuder att välja ett certifikat som kommer att väljas på servern. Vi väljer vårt certifikat.

- VINST!

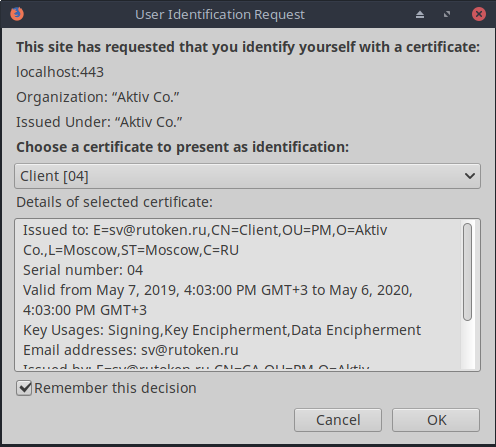
Inställningen görs en gång, och som syns i fönstret för certifikatförfrågan kan vi spara vårt val. Efter detta behöver vi bara klistra in token och ange PIN-koden som ställdes in vid formateringen varje gång vi loggar in på portalen. Efter denna autentisering vet servern redan vilken användare som har loggat in och vi behöver inte längre göra några ytterligare fönster för verifiering, utan kan direkt släppa in användaren i sin personliga portal.
Apache
Precis som med nginx bör ingen ha problem med att installera apache. Om du inte vet hur man installerar denna webbserver, använd bara den officiella dokumentationen.
Nu börjar vi med att konfigurera vår HTTPS och tvåfaktorsautentisering:
- Först måste vi aktivera mod_ssl:
$ a2enmod ssl - Och sedan aktivera standardinställningarna för HTTPS-webbplatsen:
$ a2ensite default-ssl - Nu redigerar vi konfigurationsfilen: /etc/apache2/sites-enabled/default-ssl.conf:
    SSLEngine on
 SSLProtocol all -SSLv2

 SSLCertificateFile	/etc/apache2/sites-enabled/Server.crt
 SSLCertificateKeyFile /etc/apache2/sites-enabled/ServerKey.pem

 SSLCACertificateFile /etc/apache2/sites-enabled/CA.crt

 SSLVerifyClient require
 SSLVerifyDepth 10
Som du kan se, är namnen på parametrarna nästan identiska med namnen på parametrarna i nginx, så jag kommer inte att förklara dem. Återigen, för dem som är intresserade av detaljer — välkomna till dokumentationen.
Nu startar vi om vår server:$ service apache2 reload $ service apache2 restart
Som du kan se, att ställa in tvåfaktorsautentisering på vilken webbserver som helst, både Windows och Linux, tar högst en timme. Och konfigurationen av webbläsare tar cirka 5 minuter. Många anser att inställningen och arbetet med tvåfaktorsautentisering är komplicerat och otydligt. Jag hoppas att vår artikel åtminstone delvis avfärdar denna myt.
Endast registrerade användare kan delta i omröstningen. , tack.
Behöver du en instruktion för att ställa in TLS med certifikat baserat på GOST 34.10-2012:
Ja, TLS-GOST är mycket behövligt
Nej, inställningen med GOST-algoritmer är inte intressant
44 användare röstade. 9 användare avstod.
Källa: habr.com
