

(tack för idén till rubriken Sergey G. Brester )
Kollegor, syftet med denna artikel är att dela med sig av erfarenheterna från ett års testverksamhet med en ny klass av IDS-lösningar baserade på Deception-teknologier.
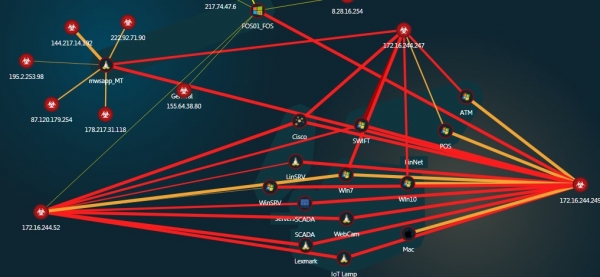
För att bevara den logiska sammanhållningen i materialet anser jag att det är nödvändigt att börja med förutsättningarna. Så, problematiken:
- Målinriktade attacker är den farligaste typen av attacker, trots att deras andel av det totala antalet hot är relativt liten.
- Det finns fortfarande inget garanterat effektivt skydd för perimeter (eller en uppsättning av sådana medel).
- Som regel genomgår målinriktade attacker flera faser. Att övervinna perimetern är endast en av de inledande faserna, som (ni kan kasta sten på mig) inte orsakar stor skada för "offret", om det inte handlar om DEoS (Destruction of service) attacker (krypterare och så vidare). Det blir verkligen "ont" senare när de tagna tillgångarna börjar användas för pivotering och utveckling av attacken "inuti", och vi bemärker det inte.
- Eftersom vi börjar drabbas av verkliga förluster först när angriparna faktiskt når sina mål (applikationsservrar, DBMS, datalagringssystem, datalager, kritiska infrastrukturelement), är det logiskt att en av uppgifterna för informationssäkerhetstjänsten är att avbryta angrepp innan det tragiska inträffar. Men för att kunna avbryta något måste man först få veta om det. Ju tidigare, desto bättre.
- Tillsammans med detta är det av största vikt att ha verktyg för att framgångsrikt hantera risker (det vill säga, minska skadan från målinriktade attacker), vilket säkerställer minimi TTD (time to detect – tiden från intrång till det ögonblick då attacken upptäckts). Beroende på bransch och region ligger denna period i genomsnitt på 99 dagar i USA, 106 dagar i regionen EMEA, 172 dagar i regionen APAC (M-Trends 2017, A View From the Front Lines, Mandiant).
- Vad erbjuder marknaden?
- «Sandboxar». Ytterligare en preventiv kontroll som är långt ifrån idealisk. Det finns många effektiva tekniker för att upptäcka och kringgå sandlådor eller whitelisting-lösningar. Killarna från "mörka sidan" är här fortfarande ett steg före.
- UEBA (system för beteendeprofiler och avvikelseidentifiering) kan i teorin vara mycket effektiv. Men enligt min åsikt är det något som ligger långt in i framtiden. I praktiken är det fortfarande väldigt dyrt, opålitligt och kräver en mycket mogen och stabil IT- och informationssäkerhetsinfrastruktur, där alla verktyg som genererar data för beteendeanalys redan finns.
- SIEM är ett bra verktyg för utredningar, men det kan inte se och visa något nytt, originellt i rätt tid, eftersom korrelationsreglerna i grunden är samma som signaturerna.
- Som ett resultat finns det ett behov av ett sådant verktyg som:
- framgångsrikt kan arbeta i en redan komprometterad perimeter,
- kan upptäcka lyckade attacker i nära realtid oavsett vilka verktyg och sårbarheter som används,
- inte beroende av signaturer/regler/manus/policyer/profiler och andra statiska element,
- inte kräver stora datamängder och deras källor för analys,
- möjliggör att bestämma attacker inte som någon riskbedömning som ett resultat av "världens bästa, patenterade och därför slutna matematiken", som kräver ytterligare utredning, utan praktiskt taget som en binär händelse – "Ja, vi blir attackerade" eller "Nej, allt är okej",
- är universell, effektivt skalbar och faktiskt kan implementeras i en heterogen miljö, oavsett den fysiska och logiska nätverkstopologi som används.
De så kallade deception-lösningarna aspirerar nu till rollen som ett sådant verktyg. Det vill säga lösningar som baseras på den gamla goda konceptet honeypots, men med en helt annan implementationsnivå. Detta ämne är definitivt på uppgång just nu.
Enligt resultaten av Deception-lösningar ligger bland de TOP-3 strategierna och verktygen som rekommenderas att använda.
Enligt rapporten Deception är en av de huvudriktningar för utveckling av IDS (Intrusion Detection Systems)-lösningar.
Hela sektionen i den senaste , ägnas åt SCADA, bygger på data från en av ledarna på denna marknad, TrapX Security (Israel), vars lösning har varit i vår testzon i ett år.
TrapX Deception Grid gör det möjligt att installera och använda massiva distribuerade IDS centralt, utan att öka licensbelastningen eller kraven på hårdvaruresurser. Faktum är att TrapX är en byggsats som gör det möjligt att skapa ett stort angreppsdetekteringssystem från element i den befintliga IT-infrastrukturen, en slags distribuerad nätverks "signalering" för hela företaget.
Lösningsstruktur
I vårt laboratorium studerar och testar vi ständigt olika nyheter inom IT-säkerhet. För närvarande har vi cirka 50 olika virtuella servrar här, inklusive komponenter från TrapX Deception Grid.
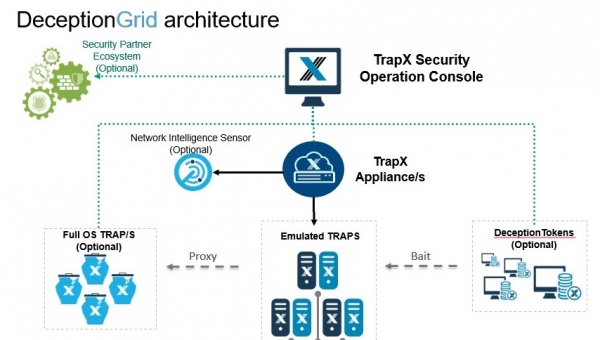
Så, uppifrån och ner:
- TSOC (TrapX Security Operation Console) – systemets hjärna. Detta är den centrala styrkonsolen som används för att konfigurera, implementera lösningen och all daglig verksamhet. Eftersom det är en webbtjänst kan den implementeras var som helst – i perimetrar, i molnet eller hos en MSSP-leverantör.
- TrapX Appliance (TSA) – en virtuell server där vi via trunk-porten ansluter de subnet som vi vill övervaka. Här "bor" också alla våra nätverkssensorer.
I vårt laboratorium är en TSA (mwsapp1) implementerad, men i verkligheten kan det finnas många. Detta kan vara nödvändigt i stora nätverk där det inte finns L2-kontinuitet mellan segmenten (ett typiskt exempel är "holding och dotterföretag" eller "huvudkontoret för banken och filialer") eller om det finns isolerade segment i nätverket, till exempel industriella styrsystem. I varje sådan filial/segment kan en egen TSA implementeras och anslutas till en gemensam TSOC, där all information behandlas centralt. Denna arkitektur möjliggör byggandet av distribuerade övervakningssystem utan behov av stora nätverksomläggningar eller störningar av den befintliga segmenteringen.
Dessutom kan vi på TSA skicka en kopia av den utgående trafiken via TAP/SPAN. Vid upptäckten av anslutningar till kända botnät, kommandoservrar, TOR-sessioner får vi också resultat i konsolen. Detta hanteras av Network Intelligence Sensor (NIS). I vår miljö har denna funktion implementerats på brandväggen, så vi har inte använt den här.
- Application Traps (Full OS) – traditionella honeypots baserade på Windows-servrar. Det behövs inte många av dem, eftersom huvuduppgiften för dessa servrar är att tillhandahålla IT-tjänster till nästa nivå av sensorer eller att upptäcka attacker på affärsapplikationer som kan implementeras i en Windows-miljö. Vi har en sådan server installerad i vårt laboratorium (FOS01)

- Emulerade fällor – den huvudsakliga komponenten i lösningen som låter oss med hjälp av en enda virtuell maskin skapa ett mycket tätt 'minor' fält för angripare och fylla företagsnätverket, alla dess VLAN, med våra sensorer. En angripare ser en sådan sensor, eller fantomvärd, som en riktig Windows-PC eller server, Linux-server eller annan enhet som vi väljer att visa.

För nyfikenhetens skull har vi rullat ut 'varje djur ett par' – Windows-PC och servrar av olika versioner, Linux-servrar, en bankomat med Windows embedded, SWIFT Web Access, en nätverksskrivare, Cisco-switch, IP-kamera från Axis, MacBook, PLC-enhet och till och med en smart lampa. Totalt – 13 värdar. Generellt rekommenderar leverantören att implementera sådana sensorer i en mängd av minst 10 % av antalet verkliga värdar. Övre gräns är det tillgängliga adressutrymmet.En mycket viktig aspekt är att varje sådan värd inte är en fullständig virtuell maskin som kräver resurser och licenser. Det är en 'falsk' imitation, en emulering, en process på TSA, som har en uppsättning parametrar och en IP-adress. Därför kan vi med hjälp av till och med en TSA fylla nätverket med hundratals sådana fantomvärdar som fungerar som sensorer i alarmsystemet. Just denna teknik gör det ekonomiskt effektivt att skala konceptet 'honeypots' inom vilket stort distribuerat företag som helst.
Dessa värdar är sett ur angriparens perspektiv attraktiva, eftersom de innehåller sårbarheter och verkar vara relativt lätta mål. Angriparen ser tjänster på dessa värdar och kan interagera med dem, attackera dem med standardverktyg och protokoll (smb/wmi/ssh/telnet/web/dnp/bonjour/Modbus och så vidare). Men det är omöjligt att använda dessa värdar för att utveckla attacken eller köra sin kod.
- Kombinationen av dessa två teknologier (FullOS och emulerade fällor) gör det möjligt att uppnå en hög statistisk sannolikhet för att en angripare förr eller senare verkligen kommer att stöta på något element i vårt signalnät. Men hur gör vi så att denna sannolikhet ligger nära 100%?
Därför introduceras så kallade token (Deception tokens). Tack vare dem kan vi inkludera alla befintliga datorer och servrar i vårt distribuerade IDS. Tokens placeras på verkliga användardatorer. Det är viktigt att förstå att tokens inte är agenter som förbrukar resurser och kan orsaka konflikter. Tokens är passiva informationsenheter, en sorts 'brödsmulor' för angriparsidan som leder dem i fällan. Till exempel, anslutna nätverksdiskar, bokmärken till falska webb-administrationssidor i webbläsaren och sparade lösenord till dem, sparade ssh/rdp/winscp-sessioner, våra fällor med kommentarer i hosts-filer, sparade lösenord i minnet, autentiseringsuppgifter för icke-existerande användare, kontorsfiler vars öppning skulle utlösa systemet, och mycket mer. På så sätt placerar vi angriparen i en förvrängd miljö, fylld med de attackvektorer som faktiskt inte utgör ett hot för oss, utan snarare tvärtom. Och de har ingen möjlighet att avgöra vad som är sann information och vad som är falsk. På så sätt säkerställer vi inte bara snabb detektering av attacker, utan fördröjer även deras gång avsevärt.
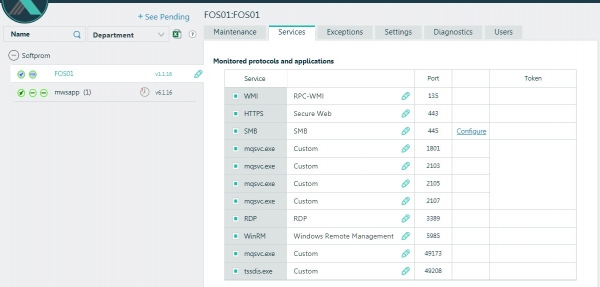
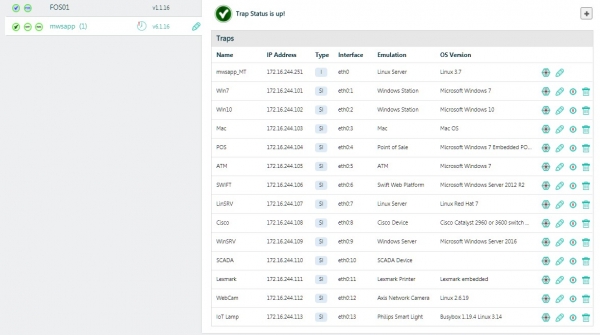
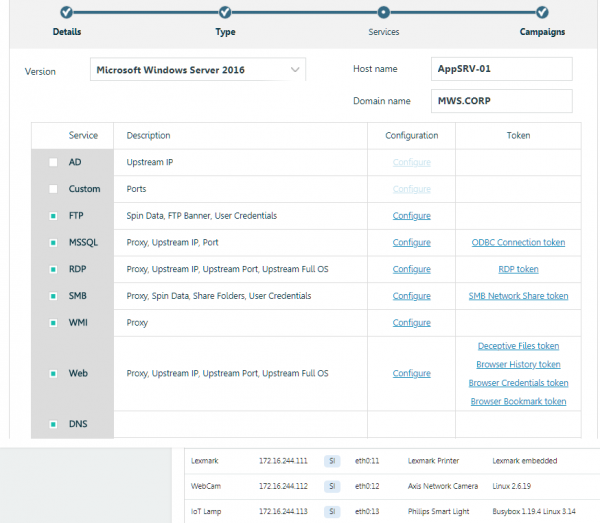
Ett exempel på att skapa ett nätverksfälla och konfigurera tokens. En vänlig gränssnitt utan att behöva manuellt redigera konfigurationer, skript osv.
I vår miljö har vi konfigurerat och placerat ett antal sådana tokens på FOS01 som kör Windows Server 2012R2 och en testdator med Windows 7. På dessa maskiner körs RDP och vi 'hängde' dem periodiskt i DMZ, där vi också har placerat ett antal av våra sensorer (emulerade fällor). På så sätt får vi en konstant ström av incidenter, så att säga, på ett naturligt sätt.
Så, en kort statistik för året:
56 208 – incidenter registrerades,
2 912 – angreppskällor upptäcktes.
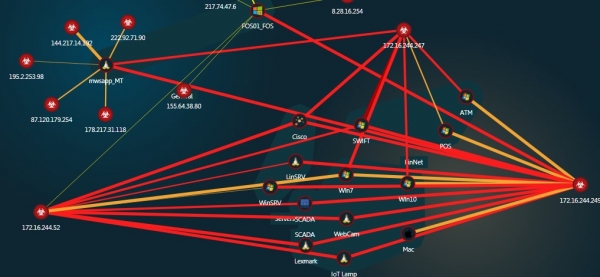
Interaktiv, klickbar karta över attacker
Lösningen genererar inte en massiv logg eller händelseflöde som kräver långvarig analys. Istället klassificerar lösningen automatiskt händelser efter typ och låter IT-säkerhetsteamet fokusera först och främst på de mest farliga – när angriparen försöker starta styrsessioner (interaction) eller när vårt trafik innefattar binära payloads (infection).
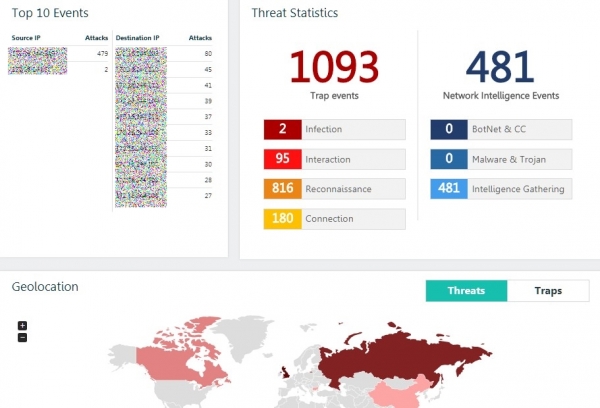
All information om händelser är lättläst och presenteras, enligt min åsikt, på ett sätt som är lätt att förstå även för användare med grundläggande kunskaper inom IT-säkerhet.
De flesta av de registrerade incidenterna är försök att skanna våra värdar eller enstaka anslutningar.
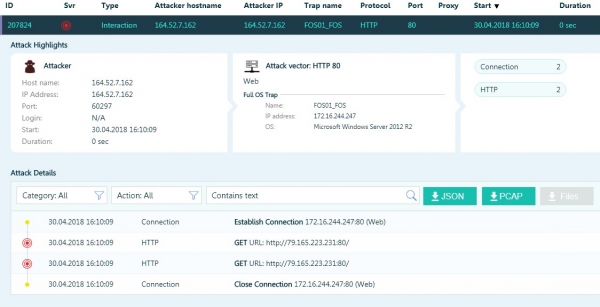
Eller försök att knäcka lösenord för RDP.
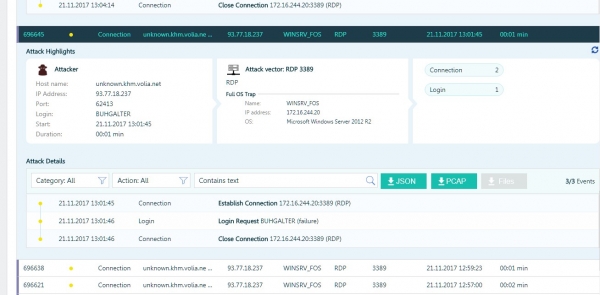
Men det fanns även intressanta fall, särskilt när angripare "lyckades" knäcka lösenordet för RDP och få åtkomst till det lokala nätverket.
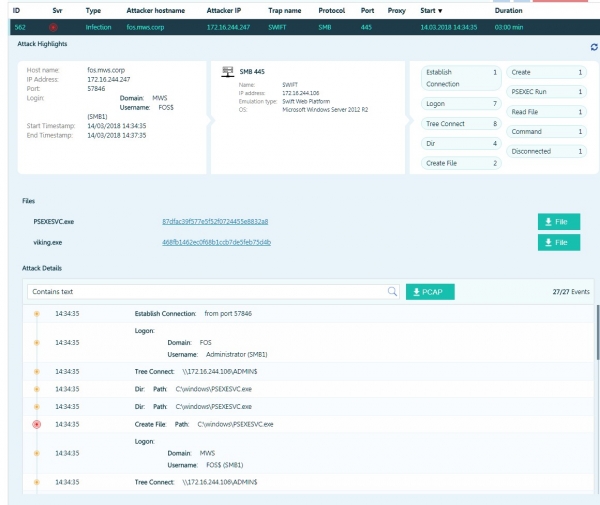
Angriparen försöker köra kod med hjälp av psexec.
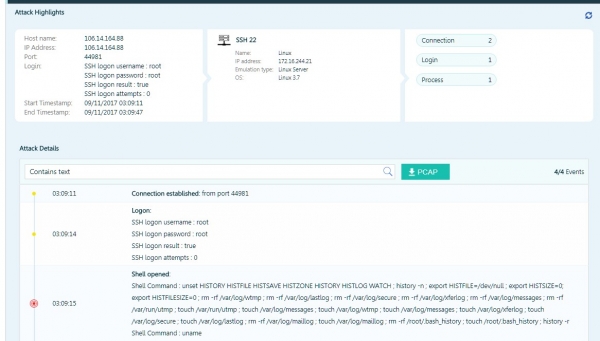
Angriparen hittade en sparad session som ledde honom till en fälla i form av en Linux-server. Omedelbart efter anslutningen försökte han med ett förberett kommandoöversättningsset att förinta alla loggfiler och relevanta systemvariabler.
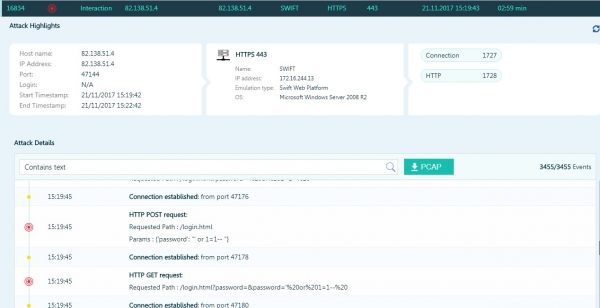
Angriparen försöker utföra en SQL-injektion på fällan som imiterar SWIFT Web Access.
Förutom sådana "naturliga" attacker genomförde vi även flera egna tester. Ett av de mest talande är testningen av upptäckttiden för ett nätverksmask. För detta använde vi ett verktyg från GuardiCore som kallas . Detta är en nätverksmask som kan infektera Windows och Linux, men utan någon "nyttig" belastning.
Vi implementerade ett lokalt kontrollcenter, startade den första instansen av masken på en av maskinerna och fick den första varningen i TrapX-konsolen på mindre än en och en halv minut. TTD 90 sekunder jämfört med genomsnittliga 106 dagar…
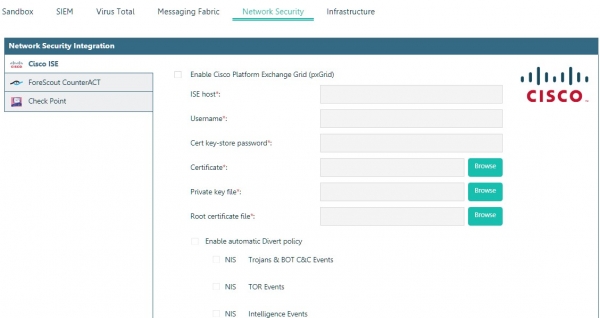
Tack vare möjligheten att integrera med andra lösningar kan vi gå från snabb hotupptäckning till automatisk respons.
Till exempel kommer integrationen med NAC (Network Access Control) system eller med CarbonBlack att automatiskt koppla bort komprometterade datorer från nätverket.
Integration med sandlådor möjliggör automatisk överföring av filer som deltar i attacken för analys.
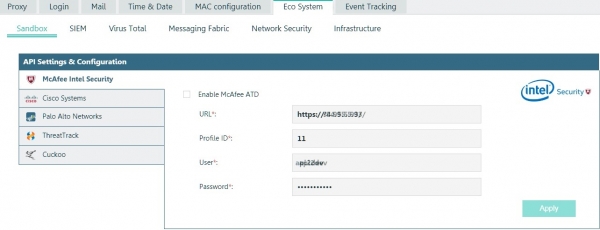
Integration med McAfee
Lösningen har också sitt eget inbyggda system för händelsekorrelation.
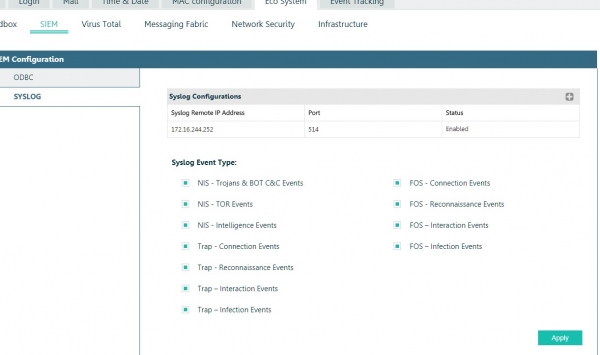
Men dess funktioner passade inte oss, så vi integrerade det med HP ArcSight.
Att hantera de upptäckta hoten "som en gemenskap" underlättas av det inbyggda ticket-systemet.
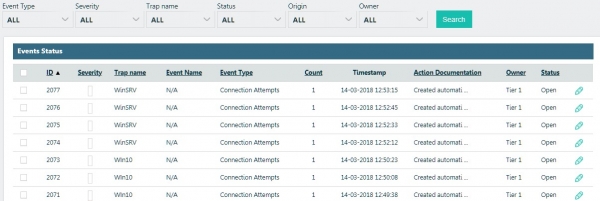
Eftersom lösningen "från början" utvecklades för behov hos statliga organ och den stora företagssektorn, finns det naturligtvis en rollbaserad åtkomstmodell, integration med AD, ett avancerat rapporteringssystem och triggers (händelseaviseringar), orkestrering för stora koncernstrukturer eller MSSP-leverantörer.
Istället för en sammanfattning
Om det finns ett liknande övervakningssystem som, bildligt talat, skyddar vår rygg, så börjar problemet med intrång i perimeter bara där. Det viktigaste är att det uppstår verkliga möjligheter att bekämpa cybersäkerhetsincidenter istället för att bara hantera deras konsekvenser.
Källa: habr.com
