

Bild:
I dag sprids en stor del av allt innehåll på internet med hjälp av CDN-nätverk. Forskningen om hur olika censörer sprider sitt inflytande över dessa nätverk är dock begränsad. Forskare vid University of Massachusetts möjliga metoder för att blockera CDN-innehåll genom att studera myndigheternas praxis i Kina, och har utvecklat ett verktyg för att kringgå dessa blockeringsmetoder.
Vi har förberett en översiktsartikel med de viktigaste slutsatserna och resultaten från detta experiment.
Introduktion
Censur är ett globalt hot mot yttrandefriheten på internet och fri tillgång till information. Detta är i stor utsträckning möjligt eftersom internet har lånat modellen för "end-to-end kommunikation" från telefoninätverk på 1970-talet. Det möjliggör att blockera tillgången till innehåll eller kommunikation mellan användare utan större ansträngningar eller kostnader, enbart baserat på IP-adressen. Här är några sätt att blockera själva adresserna med förbjudet innehåll, ända till att blockera möjligheten för användare att ens känna till dem genom manipulation av DNS.
Men utvecklingen av internet har också lett till nya sätt att sprida information. Ett av dessa är användningen av cachat innehåll för att förbättra prestanda och snabba upp kommunikationen. I dag hanterar CDN-leverantörer en betydande del av all trafik i världen – den ledande aktören i detta segment, Akamai, står för upp till 30% av den globala statiska webbtrafiken.
Ett CDN-nätverk är ett distribuerat system för att leverera internetinnehåll med maximal hastighet. Ett typiskt CDN-nätverk består av servrar på olika geografiska platser som cachar innehåll för att "leverera" det till de användare som befinner sig närmast den servern. Detta gör det möjligt att avsevärt öka hastigheten på onlinekommunikationen.
Förutom att förbättra kvaliteten på tjänsten för slutkunderna, hjälper CDN-hosting innehållsskapare att skala sina projekt och minskar belastningen på infrastrukturen.
Censurering av CDN-innehåll
Trots att CDN-trafik redan utgör en betydande del av all information som överförs via internet, finns det fortfarande nästan ingen forskning om hur censurer i verkliga livet närmar sig kontrollen av det.
Författarna till studien inledde med att undersöka censurtekniker som kan tillämpas på CDN. Därefter granskade de de verkliga mekanismer som Kina använder.
Låt oss först diskutera möjliga metoder för censur och hur de kan tillämpas för att kontrollera CDN.
IP-filtrering
Detta är den enklaste och billigaste tekniken för internetcensur. Genom att använda denna metod identifierar och sätter censorn IP-adresser till resurser som innehåller förbjudet innehåll på en svartlista. Sedan slutar kontrollerade internetleverantörer att leverera paket som skickas till dessa adresser.
IP-blockering är en av de mest utbredda metoderna för internetcensur. De flesta kommersiella nätverksenheter är utrustade med funktioner som möjliggör sådana blockeringar utan stora beräkningskostnader.
Dock är denna metod inte särskilt lämplig för att blockera CDN-trafik på grund av vissa egenskaper hos teknologin själv:
- Distribuerad cachehantering För att säkerställa bästa tillgänglighet av innehållet och optimera prestanda cachar CDN-nätverk användarinnehåll på många edge-servrar, som är belägna på geografiskt spridda platser. För att filtrera sådant innehåll baserat på IP måste censorn veta adresserna till alla edge-servrar och sätta dem på en svartlista. Detta kommer att påverka de främsta egenskaperna hos metoden, eftersom dess största fördel är att en blockering av en server kan "klippa av" tillgången till förbjudet innehåll för en stor mängd människor.
- Delade IP-adresser Kommersiella CDN-leverantörer delar sin infrastruktur (dvs. edge-servrar, system för mappning etc.) mellan många kunder. Som ett resultat laddas förbjudet CDN-innehåll upp från samma IP-adresser som tillåtet innehåll. Alltså kommer vilken IP-filtrering som helst leda till att ett stort antal webbplatser och innehåll som inte intresserar censorn också blockeras.
- Högdynamisk IP-tilldelning – för att optimera belastningsbalansering och förbättra tjänstekvaliteten, kartläggs edge-servrar och slutanvändare mycket snabbt och dynamiskt. Till exempel uppdaterar Akamai de returnerade IP-adresserna varje minut. Detta kommer att göra det nästan omöjligt att koppla adresser till förbjudet innehåll.
DNS-interferens
Förutom IP-filter är en annan populär metod för censur DNS-interferens. Denna metod innebär handlingar från censurer som syftar till att förhindra att användare ens får reda på IP-adresserna till resurser med förbjudet innehåll. Det vill säga, ingripandet sker på nivån för domännamnsupplösning. Det finns flera sätt att göra detta, inklusive avlyssning av DNS-anslutningar, användning av tekniker för DNS-förgiftning och blockering av DNS-förfrågningar till förbjudna webbplatser.
Detta är en mycket effektiv metod för blockering, men den kan kringgås genom att använda icke-standardiserade metoder för DNS-upplösning, såsom out-of-band-kanaler. Därför kombinerar censurer vanligtvis DNS-blockeringar med IP-filtering. Men, som nämnts ovan, är IP-filtering inte effektiv för censurering av CDN-innehåll.
URL-/Nyckelordsfiltering med hjälp av DPI
Modern utrustning för övervakning av nätverksaktivitet kan användas för att analysera specifika URL:er och nyckelord i de data som överförs. Denna teknik kallas DPI (deep packet inspection). Sådana system hittar nämningar av förbjudna ord och resurser, varefter det sker ett ingripande i onlinekommunikationen. Som resultat bara släpps paketen.
Denna metod är effektiv, men mer komplicerad och resurskrävande, eftersom den kräver defragmentering av alla datapaket som skickas inom vissa strömmar.
CDN-innehåll kan skyddas mot liknande filtrering på samma sätt som "vanligt" innehåll – i båda fallen hjälper användningen av kryptering (dvs. HTTPS).
Förutom att använda DPI för att söka efter nyckelord eller URL:er till förbjudna resurser kan dessa verktyg användas för mer avancerad analys. Sådana metoder inkluderar statistisk analys av online/offlinetrafik och analys av identifieringsprotokoll. Dessa metoder är mycket resurskrävande och för närvarande finns det helt enkelt inga bevis för att de används av censurerande myndigheter i tillräcklig omfattning.
Självcensur av CDN-leverantörer
Om censorn är en stat har den alla möjligheter att förbjuda verksamhet inom landet för de CDN-leverantörer som inte följer lokala lagar som reglerar tillgången till innehåll. Det finns ingen möjlighet att motverka självcensur – därför, om ett CDN-företag är intresserat av att verka i ett visst land, kommer det att vara tvunget att följa lokala lagar, även om dessa begränsar yttrandefriheten.
Hur Kina censurerar CDN-innehåll
Den stora kinesiska brandväggen anses utan tvekan vara det mest effektiva och avancerade systemet för att säkerställa internetcensur.
Forskningsmetodik
Forskare genomförde experiment med hjälp av en Linux-nod som var belägen i Kina. De hade också tillgång till flera datorer utomlands. Först kontrollerade forskarna vad noden censorerades med, på samma sätt som som tillämpas på andra kinesiska användare – för detta försökte de öppna olika förbjudna webbplatser från denna maskin. Detta bekräftade att samma nivå av censur var på plats.
Listan över webbplatser som blockeras i Kina och som använder CDN togs från GreatFire.org. Därefter genomfördes en analys av hur blockeringen skedde i varje fall.
Enligt offentliga uppgifter är den enda stora aktören på CDN-marknaden med egen infrastruktur i Kina Akamai. Andra leverantörer som deltog i studien inkluderar: CloudFlare, Amazon CloudFront, EdgeCast, Fastly och SoftLayer.
Under experimenten lyckades forskarna ta reda på adresserna till Akamais edge-servrar inom landet och försökte sedan få åtkomst till cachelagrat godkänt innehåll. Det gick inte att få tillgång till förbjudet innehåll (det returnerades ett HTTP 403 Forbidden-fel) – uppenbarligen utövar företaget självcensur för att behålla sin möjligheten att verka i landet. Utanför landet var dock tillgången till dessa resurser fortsatt öppen.
Leverantörer utan infrastruktur i Kina använder inte självcensur för lokala användare.
För andra leverantörer har den mest använda metoden för blockering blivit DNS-filtrering – förfrågningar till blockerade webbplatser återdirigeras till felaktiga IP-adresser. Brandväggen blockerar inte själva edge-servrarna för CDN, eftersom de lagrar både förbjuden och tillåten information.
Och om myndigheterna kan blockera specifika sidor på webbplatser med hjälp av DPI vid okrypterad trafik, kan de vid användning av HTTPS endast förbjuda åtkomst till hela domänen. Detta leder också till blockering av tillåtet innehåll.
Dessutom finns det egna CDN-leverantörer i Kina, däribland nätverk som ChinaCache, ChinaNetCenter och CDNetworks. Alla dessa företag följer fullständigt landets lagstiftning och blockerar förbjudet innehåll.
CacheBrowser: ett verktyg för att kringgå blockeringar med hjälp av CDN
Analysen har visat att det är ganska svårt för censurerarna att blockera CDN-innehåll. Därför har forskarna beslutat att gå längre och utveckla ett verktyg för att kringgå onlineblockeringar som inte kommer att använda proxyteknik.
Huvudidén med verktyget är att censurerarna måste ingripa i DNS för att blockera CDN, men för att ladda CDN-innehåll är det faktiskt inte nödvändigt att använda domännamnsupplösning. På så sätt kan användaren få det innehåll han behöver genom att direkt kontakta edge-servern där det redan har cachats.
Nedanstående diagram visar systemets struktur.
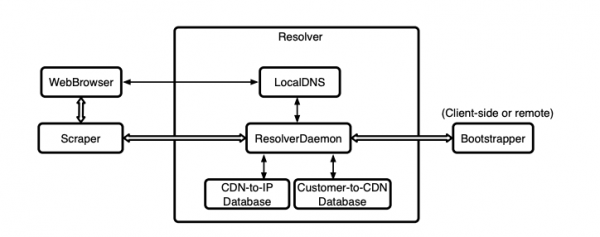
Kundprogramvara installeras på användarens dator, och en vanlig webbläsare används för att få tillgång till innehållet.
När en URL eller del av tidigare begärd innehåll efterfrågas, skickar webbläsaren en begäran till det lokala DNS-systemet (LocalDNS) för att få IP-adressen för värdservern. Vanligt DNS används bara för domäner som inte redan finns i LocalDNS-databasen. Modulen Scraper går ständigt igenom de begärda URL:erna och letar efter potentiellt blockerade domännamn i listan. Sedan riktar Scraper sig till modulen Resolver för att lösa nyupptäckta blockerade domäner, denna modul utför uppgiften och lägger till en post i LocalDNS. Därefter rensas webbläsarens DNS-cache för att ta bort befintliga DNS-poster för den blockerade domänen.
Om modulen Resolver inte kan förstå till vilken CDN-leverantör en domän tillhör, kommer den att be modulen Bootstrapper om hjälp.
Hur det fungerar i praktiken
Klientmjukvaran för produkten har implementerats för Linux, men kan lätt porteras även till Windows. Som webbläsare används vanlig Mozilla
Firefox. Modulerna Scraper och Resolver är skrivna i Python, och databaserna Customer-to-CDN och CDN-to-IP lagras i .txt-filer. För databasen LocalDNS används en vanlig fil /etc/hosts i Linux.
Som ett resultat för en blockerad URL av typen kommer skriptet att hämta IP-adressen för edge-servern från filen /etc/hosts och skicka en HTTP GET-begäran för att få tillgång till BlockedURL.html med HTTP-headerfälten Host:
blocked.com/ och User-Agent: Mozilla/5.0 (Windows NT 5.1; rv:14.0) Gecko/20100101 Firefox/14.0.1Modulen Bootstrapper är implementerad med hjälp av det gratisverktyget digwebinterface.com. Denna DNS-resolver kan inte blockeras och svarar på DNS-begärningar å många geografiskt spridda DNS-servrar i olika nätverksregioner.
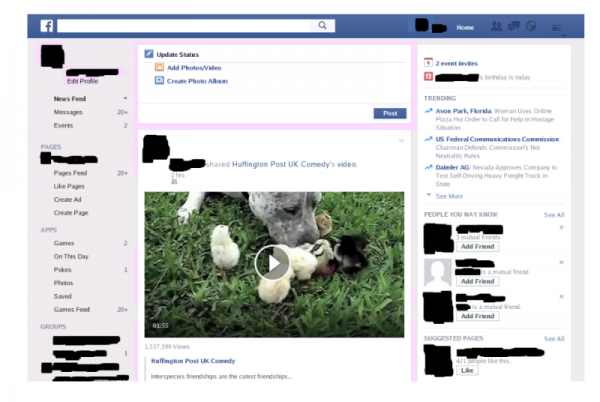
Med hjälp av detta verktyg lyckades forskarna nå Facebook från sin kinesiska nod – även om sociala nätverket länge har varit blockerat i Kina.
Slutsats
Experimentet visade att problemen som censurerare har när de försöker blockera CDN-innehåll kan utnyttjas för att skapa ett verktyg för att kringgå blockader. Ett sådant verktyg gör det möjligt att kringgå blockader även i Kina, där ett av de mest kraftfulla systemen för online-censur finns.
Andra artiklar om användning av för företag:
Källa: habr.com
