

Censur på internet blir en allt viktigare fråga världen över. Detta leder till en intensifiering av "vapenkapplöpning" – statliga organ och privata företag i olika länder strävar efter att blockera olika typer av innehåll och kämpar mot medel för att kringgå sådana begränsningar, medan utvecklare och forskare arbetar för att skapa effektiva verktyg för att motarbeta censur.
Forskare från Carnegie Mellon University, Stanford University och SRI International genomförde , där de utvecklade en speciell tjänst för att maskera användningen av Tor – ett av de mest populära verktygen för att kringgå blockeringar. Vi presenterar här en berättelse om det arbete som forskarna har utfört.
Tor mot blockeringar
Tor säkerställer användarnas anonymitet genom att använda specifika reläer – det vill säga mellanliggande servrar mellan användaren och den webbplats de vill nå. Vanligtvis finns flera reläer mellan användaren och webbplatsen, där varje relä endast kan avkoda en liten mängd data i det överförda paketet – tillräckligt för att känna till nästa punkt i kedjan och skicka det dit. Även om det skulle läggas till reläer som kontrolleras av illvilliga aktörer eller censurorgan, skulle de inte kunna ta reda på både mottagaren och destinationspunkten för trafiken.
Som ett verktyg mot censur fungerar Tor effektivt, men censurorgan har fortfarande möjlighet att blockera det helt. Iran och Kina har genomfört framgångsrika kampanjer för blockerande. De har lyckats identifiera Tor-trafik genom att skanna TLS-handshakes och andra kännetecken för Tor.
Utvecklarna har senare lyckats anpassa systemet för att kringgå blockeringar. Censurorgan svarade med att blockera HTTPS-anslutningar till många webbplatser, inklusive Tor. Utvecklarna av projektet skapade programmet obfsproxy, som ytterligare krypterar trafiken. Denna tävling pågår ständigt.
Initiala data för experimentet
Forskarna beslutade att utveckla ett verktyg som skulle maskera användningen av Tor för att möjliggöra dess användning även i områden där systemet är helt blockerat.
- Som utgångspunkt har forskarna framfört följande:
- Censuren kontrollerar det isolerade interna nätverkssegmentet som ansluter till den externa, osensurerade internet.
- De organ som sysslar med blockerningar kontrollerar hela nätverksinfrastrukturen inom det censurerade nätverkssegmentet, men inte programvaran på slutanvändarnas datorer.
- Censorn strävar efter att förhindra användare från att få tillgång till material som anses oönskat; det antas att allt sådant material finns på servrar utanför det kontrollerade nätverkssegmentet.
- Routeren vid gränsen till detta segment analyserar okrypterade data från alla paket för att blockera oönskat innehåll och förhindra att motsvarande paket tränger igenom gränsen.
- Alla Tor-noder är belägna utanför gränsen.
Hur det fungerar
För att dölja användningen av Tor har forskarna utvecklat verktyget StegoTorus. Dess huvudsakliga uppgift är att förbättra Tor:s motståndskraft mot automatiserad protokollanalys. Verktyget placeras mellan klienten och den första noden i kedjan, använder ett eget krypteringsprotokoll och steganografimoduler för att försvåra identifieringen av Tor-trafik.
I första steget aktiveras modulen som kallas chopper – den omvandlar trafiken till en sekvens av block av varierande längd som skickas vidare i oordning.
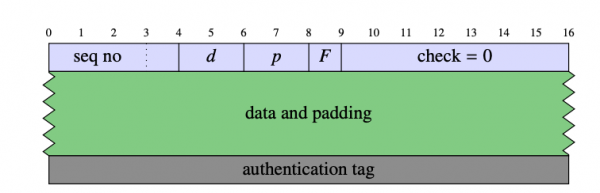
Data krypteras med AES i GCM-läge. Blockhuvudet innehåller ett 32-bitars sekvensnummer, två längdfält (d och p) – de anger datamängden, ett speciellt fält F och ett 56-bitars kontrollfält vars värde ska vara noll. Minimi längden på blocket är 32 byte, och det maximala 217+32 byte. Längden kontrolleras av steganografimoduler.
Vid upprättande av en anslutning är de första flera byte information ett handshake-meddelande, med hjälp av vilket servern förstår om den hanterar en redan existerande eller en ny anslutning. Om anslutningen tillhör en ny länk svarar servern med hjälp av handshake, och varje deltagare i utbytet utvinner sessionsnycklar från den. Utöver detta finns det ett mekanism för omnyckling (rekeying) i systemet – det liknar utdelning av sessionsnycklar, men istället för handshake-meddelanden används block. Denna mekanism förändrar sekvensnumret, men påverkar inte länkens ID.
Efter att båda deltagarna i datautbytet har skickat och mottagit blocket fin, stängs länken. För att skydda mot replay-attacker eller fördröjning av block måste båda deltagarna minnas ID under en viss tid efter stängningen.
Den inbyggda steganografimodulen döljer Tor-trafik inom p2p-protokollet – analogt med hur Skype fungerar vid säkrade VoIP-kommunikationer. HTTP-steganografimodulen simulerar okrypterad HTTP-trafik. Systemet efterliknar en verklig användare med en vanlig webbläsare.
Motståndskraft mot attacker
För att kontrollera hur mycket den föreslagna metoden ökar effektiviteten hos Tor, utvecklade forskarna attacker av två typer.
Den första innebär att extrahera Tor-strömmar från TCP-strömmar baserat på grundläggande egenskaper hos Tor-protokollet – denna metod användes för att blockera systemet av Kinas myndigheter. Den andra attacken handlar om att studera redan kända Tor-strömmar för att utvinna information om vilka webbplatser användaren har besökt.
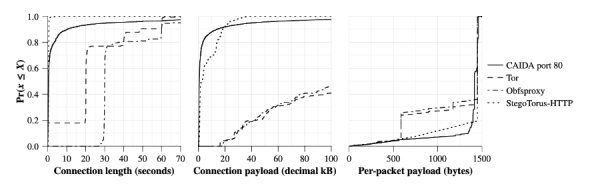
Forskarna bekräftade effektiviteten av den första typen av attack mot "vanlig Tor" – för detta samlade de spår av webbplatsbesök från de 10 främsta på Alexa.com tjugo gånger via vanlig Tor, obfsproxy och StegoTorus med HTTP-steganografimodulen. Som referens för jämförelse användes CAIDA-datasettet med data från port 80 – nästan säkert alla detta är HTTP-anslutningar.
Experimentet visade att det är ganska lätt att beräkna vanlig Tor. Tor-protokollet är för specifikt och har en rad egenskaper som är lätta att beräkna – till exempel, när det används varar TCP-anslutningar i 20-30 sekunder. Verktyget Obfsproxy döljer också nästan ingenting av dessa uppenbara moment. StegoTorus, å sin sida, genererar trafik som är mycket närmare CAIDA-referensen.
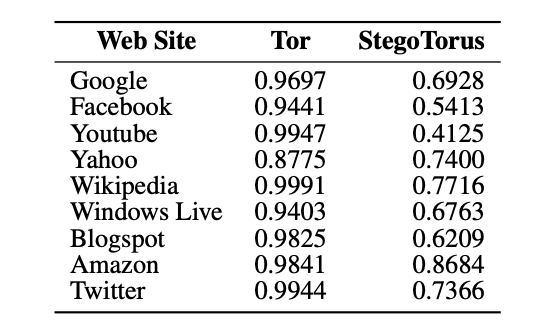
Vid en attack med beräkning av besökta webbplatser jämförde forskarna sannolikheten för sådan dataläckage i fallet med "vanlig Tor" och deras lösning StegoTorus. För att bedöma användes en skala (Area Under Curve). Enligt analysens resultat visade det sig att sannolikheten för dataläckage om besökta webbplatser med vanlig Tor utan ytterligare skydd är avsevärt högre.
Slutsats
Historien om motståndet från myndigheter i länder som inför internetcensur och utvecklarna av system för att kringgå blockeringar visar att effektiva åtgärder endast kan vara komplexa skyddsåtgärder. Att använda endast ett verktyg kan inte garantera tillgång till nödvändig information och att information om att kringgå blockeringar inte blir känd för censurer.
Därför är det viktigt att komma ihåg att det inte finns några perfekta lösningar vid användning av några verktyg för att säkerställa integritet och tillgång till innehåll, och att kombinera olika metoder när det är möjligt för att uppnå största möjliga effektivitet.
Nyttiga länkar och material från :
Källa: habr.com
