

Bild:
DoS-attacker är ett av de största hoten mot informationssäkerhet på dagens internet. Det finns dussintals botnät som brottslingar hyr ut för att genomföra sådana attacker.
Forskare vid universitetet i San Diego har genomfört en studie om hur användning av proxyer hjälper till att minska den negativa effekten av DoS-attacker – vi presenterar här huvudpunkterna från detta arbete.
Inledning: Proxyer som verktyg i kampen mot DoS
Sådana experiment genomförs periodvis av forskare från olika länder, men deras gemensamma problem är bristen på resurser för att simulera attacker som ligger nära verkligheten. Tester på små plattformar gör det omöjligt att besvara frågor om hur framgångsrika proxyer kommer att vara i sitt motstånd mot attacker i komplexa nätverk, vilka parametrar som spelar en nyckelroll i att minimera skada osv.
För experimentet skapade forskarna en modell av en typisk webbapplikation – till exempel en e-handelsplattform. Den fungerar med hjälp av en serverkluster, användare är spridda över olika geografiska platser och använder internet för att få tillgång till tjänsten. I denna modell fungerar internet som ett kommunikationsmedel mellan tjänsten och användarna – så fungerar webb-tjänster från sökmotorer till verktyg för online-banking.
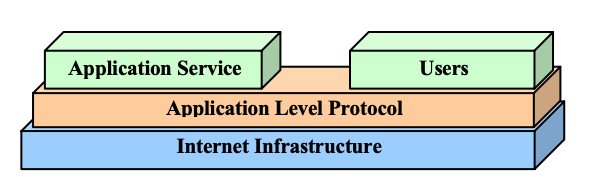
DoS-attacker gör det omöjligt för tjänsten att interagera normalt med användarna. Det finns två typer av DoS-attacker: attacker på applikationsnivå och attacker på infrastrukturell nivå. I det senare fallet attackerar brottslingar direkt nätverket och värdar som tjänsten körs på (till exempel genom att fylla upp bandbredden med flood-trafik). Vid attacker på applikationsnivå är målet för gärningspersonen gränssnittet för användarinteraktion – för detta skickas en enorm mängd förfrågningar i syfte att krascha applikationen. Det beskrivna experimentet handlar om attacker på infrastrukturell nivå.
Proxy-nätverk är ett av verktygen för att minimera skador från DoS-attacker. Vid användning av en proxy skickas alla förfrågningar från användaren till tjänsten och svaren på dem inte direkt, utan genom mellanliggande servrar. Både användaren och applikationen "ser" inte varandra direkt, utan har endast tillgång till proxy-adresserna. Som ett resultat kan applikationen inte attackeras direkt. Vid nätverksgränsen finns så kallade edge proxies – externa proxies med tillgängliga IP-adresser, där anslutning först går till dem.
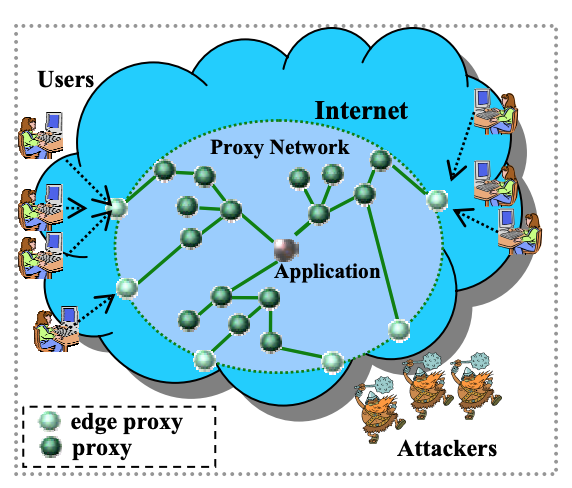
För att effektivt motstå en DoS-attack måste proxy-nätverket ha två nyckelfunktioner. För det första måste detta mellanliggande nätverk fungera som en förmedlare, vilket innebär att man endast kan "nå" applikationen genom det. Detta utesluter möjligheten till en direkt attack mot tjänsten. För det andra måste proxy-nätverket kunna ge användarna möjlighet att fortsatt interagera med applikationen, även under attacken.
Experiments infrastruktur
Under forskningen användes fyra nyckelkomponenter:
- implementering av proxy-nätverket;
- webbserver Apache;
- verktyg för webbtestning ;
- verktyg för att genomföra attacker .
Simuleringen genomfördes i miljön MicroGrid – den kan användas för simuleringar av nätverk med 20 000 routrar, vilket är jämförbart med nätverk från Tier-1 operatörer.
Ett typiskt Trinoo-nätverk består av en uppsättning komprometterade värdar där programmets demon körs. Det finns även programvara för att kontrollera nätverket och styra DoS-attacker. När den får en lista med IP-adresser skickar Trinoo-demonen UDP-paket till målen vid en angiven tid.
Två kluster användes under experimentet. Simulatorn MicroGrid kördes i ett Xeon Linux-kluster med 16 noder (servrar på 2,4 GHz med 1 gigabyte minne på varje maskin), sammanlänkade via en 1 Gbps Ethernet-switch. Andra programkomponenter fanns i ett kluster bestående av 24 noder (450 MHz PII Linux-cthdths med 1 GB minne på varje maskin), sammankopplade med en 100 Mbps Ethernet-switch. De två klustren kopplades ihop med en kanal på 1 Gbps.
Proxy-nätverket är placerat i en pool av 1000 värdar. Edge-proxyn är jämnt fördelade över hela resurs-poolen. Proxyn för applikationen är placerade på värdar som ligger närmare dess infrastruktur. Övriga proxyn är jämnt fördelade mellan gränsproxyn och proxyn för applikationen.
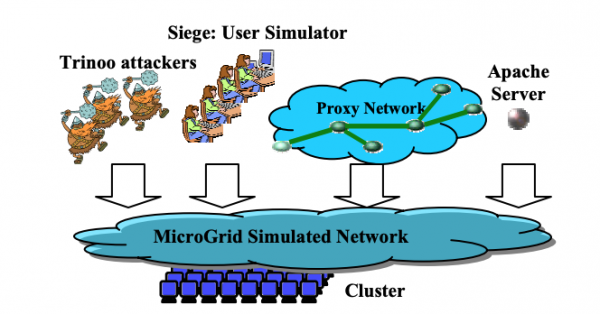
Nätverk för simulering
För att studera effektiviteten hos proxyn som ett verktyg mot DoS-attacker, mätte forskarna applikationens prestanda under olika scenarier av externa påtryckningar. Totalt fanns det 192 proxyn i proxy-nätverket (64 av dem var gränsproxyn). För att genomföra attacken skapades ett Trinoo-nätverk, bestående av 100 demoner. Varje demon hade en kanal på 100 Mbps. Detta motsvarar ett botnät med 10 000 hemmaroutrar.
Effekten av DoS-attacken på applikationen och proxy-nätverket mättes. I den experimentella konfigurationen hade applikationen en internetkanal på 250 Mbps, och varje gränsproxy hade 100 Mbps.
Resultat av experimentet
Enligt analysresultaten visade det sig att en attack på 250 Mbps signifikant ökar applikationens svarstid (ungefär tio gånger), vilket gör den oanvändbar. Men vid användning av proxy-nätverket har attacken ingen betydande inverkan på prestandan och försämrar inte användarupplevelsen. Detta beror på att gränsproxyn suddar ut effekten av attacken, och den totala resurskapaciteten för proxy-nätverket är högre än för själva applikationen.
Enligt statistiken, om attackens styrka inte överstiger 6,0 Gbps (med en total kapacitet för gränsproxyn på endast 6,4 Gbps), så upplever 95 % av användarna ingen märkbar nedgång i prestanda. Vid en mycket kraftfull attack, som överstiger 6,4 Gbps, skulle även användningen av proxy-nätverket inte kunna förhindra en nedgång i servicenivån för slutkunderna.
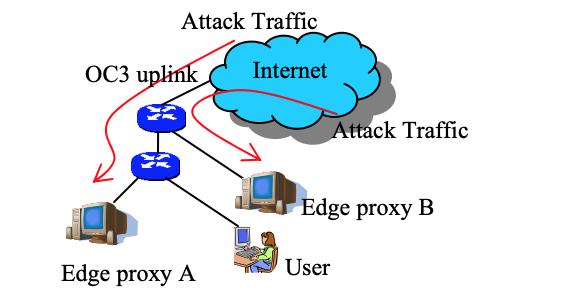
Vid koncentrerade attacker, där deras styrka koncentreras på en slumpmässig uppsättning gränsproxyn. I detta fall blockerar attacken delar av proxy-nätverket, vilket gör att en betydande del av användarna kommer att märka en nedgång i prestanda.
Slutsatser
Resultaten av experimentet visar att proxy-nätverk kan förbättra prestandan för TCP-applikationer och upprätthålla en vanlig servicenivå för användare, även vid DoS-attacker. Enligt de insamlade uppgifterna visar proxy-nätverk sig vara en effektiv metod för att minimera konsekvenserna av attacker; över 90% av användarna under experimentet kände ingen försämring av tjänstekvaliteten. Dessutom fann forskarna att när storleken på proxy-nätverket ökar, ökar även den skala av DoS-attacker som det kan motstå nästan linjärt. Därför, ju större nätverket är, desto mer effektivt kommer det att bekämpa DoS.
Nyttiga länkar och material från :
Källa: habr.com
