

I det här inlägget kommer vi att berätta hur cybergruppen OceanLotus (APT32 och APT-C-00) nyligen utnyttjade en av de offentligt tillgängliga exploits till , en minneskorruptionssårbarhet i Microsoft Office, och hur gruppens skadlig programvara säkerställer persistens i komprometterade system utan att lämna spår. Vi kommer också att beskriva hur gruppen sedan början av 2019 har använt självutpackerande arkiv för att köra kod.
OceanLotus specialiserar sig på cyberspionage, med prioriterade mål i Sydostasien. Angriparna förfalskar dokument som fångar intresset hos potentiella offer för att övertyga dem att köra en bakdörr, och arbetar också med att utveckla verktyg. Metoderna som används för att skapa fällor varierar i olika attacker – från filer med "dubbel filändelse", självutpackerande arkiv, dokument med makron till kända exploits.
Utnyttjande av exploit i Microsoft Equation Editor
I mitten av 2018 genomförde OceanLotus en kampanj som använde sårbarheten CVE-2017-11882. Ett av terroristgruppens skadliga dokument analyserades av experter från 360 Threat Intelligence Center (), vilket inkluderar en detaljerad beskrivning av exploiten. I inlägget nedan finns en översikt av ett liknande skadligt dokument.
Första steget
Dokument FW Report on demonstration of former CNRP in Republic of Korea.doc (SHA-1: D1357B284C951470066AAA7A8228190B88A5C7C3) är liknande det som nämnts i ovanstående studie. Det är intressant eftersom det riktar sig till användare som är intresserade av kambodjansk politik (CNRP – Kambodjas nationella räddningsparti, som upplöstes i slutet av 2017). Trots att det har filändelsen .doc har dokumentet RTF-format (se bild nedan), innehåller skräpkod samt är förvrängt.
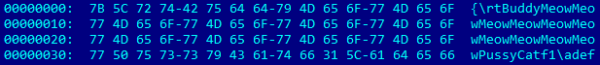
Bild 1. "Skräp" i RTF
Trots närvaron av förvrängda element öppnar Word den här RTF-filen framgångsrikt. Som framgår av bild 2 finns strukturen EQNOLEFILEHDR med en offset på 0xC00, följt av en MTEF-header och sedan en MTEF-post (bild 3) för typsnittet.
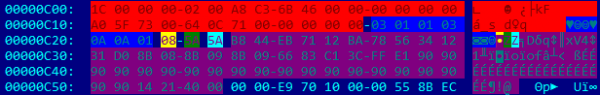
Bild 2. Värden för FONT-posten
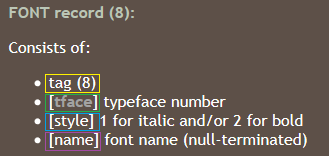
Bild 3.
Möjlig överflödning i fältet name, eftersom dess storlek inte kontrolleras innan kopiering. Ett för långt namn aktiverar sårbarheten. Som framgår av innehållet i RTF-filen (offset 0xC26 i bild 2) fylls bufferten med shellkod, följt av en falsk kommando (0x90) och returadress 0x402114. Adressen är en dialogkomponent i EQNEDT32.exe, som anger instruktionen RET. Det resulterar i att EIP pekar på början av fältet name, som innehåller shell-kod.
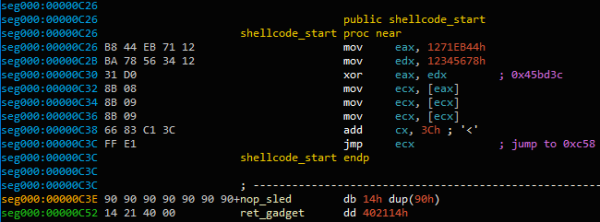
Bild 4. Början av shell-koden för exploit
Adress 0x45BD3C lagrar en variabel som avderefereras tills den når pekaren till den aktuella laddade strukturen MTEFData. Här finns den återstående delen av shell-koden.
Syftet med shell-koden är att exekvera det andra fragmentet av shell-koden som är inbäddat i det öppna dokumentet. Först försöker den ursprungliga shell-koden att hitta handtaget till den öppna dokumentfilen genom att iterera över alla handtag i systemet (NtQuerySystemInformation med argumentet SystemExtendedHandleInformation) och kontrollerar om PID handtaget och PID processen WinWord och om dokumentet öppnades med åtkomstmasken – 0x12019F.
För att bekräfta att rätt handtag har hittats (och inte ett handtag för ett annat öppet dokument) visas filens innehåll med hjälp av funktionen CreateFileMapping, och shell-koden kontrollerar om de senaste fyra byte av dokumentet matchar "yyyy" (metod för Äggjakt). Så snart en överenskommelse upptäckts kopieras dokumentet till en temporär mapp (GetTempPath) som ole.dll. Då läses de sista 12 byte av dokumentet.

Bild 5. Slutmarkörer för dokumentet
32-bitars värde mellan markörerna AABBCCDD och yyyy – detta är förskjutningen för nästa shell-kod. Den kallas med hjälp av funktionen CreateThread. Den samma shell-kod som användes av OceanLotus-gruppen tidigare har extraherats. , som vi släppte i mars 2018, fungerar fortfarande för dumpning av andra steget.
Andra steget
Extrahera komponenter
Filnamn och kataloger väljs dynamiskt. Koden väljer slumpmässigt ett namn för exekverbart eller DLL-fil i C:Windowssystem32. Den gör sedan en begäran till sina resurser och extraherar fältet FileDescription för att användas som mappnamn. Om detta misslyckas väljer koden slumpmässigt ett mappnamn från katalogerna %ProgramFiles% eller C:Windows (från GetWindowsDirectoryW). Den undviker att använda namn som kan krocka med existerande filer och ser till att det inte innehåller följande ord: windows, Microsoft, desktop, system, system32. eller syswow64. Om katalogen redan finns läggs "NLS_{6 tecken}" till namnet.
Resurs 0x102 analyseras och filer dumpas till %ProgramFiles% eller %AppData%, i en slumpmässigt vald mapp. Skapelsedatumet ändras för att ha samma värden som kernel32.dll.
Till exempel, här är en mapp och en lista med filer som skapats genom att välja körbara filen C:Windowssystem32TCPSVCS.exe som datakälla.
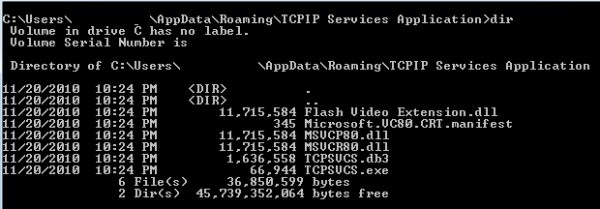
Figur 6. Utdragning av olika komponenter
Resursstrukturen 0x102 i dropparen är ganska komplex. Kort sagt innehåller den:
— Filnamn
— Storlek och innehåll i filer
— Komprimeringsformat (COMPRESSION_FORMAT_LZNT1, som används av funktionen RtlDecompressBuffer)
Den första filen dumpas som TCPSVCS.exe, som är legitimt AcroTranscoder.exe (enligt FileDescription, SHA-1: 2896738693A8F36CC7AD83EF1FA46F82F32BE5A3).
Du kanske har märkt att storleken på vissa DLL-filer överstiger 11 MB. Detta beror på att en stor sammanhängande buffert av slumpmässiga data placeras inuti den körbara filen. Det är möjligt att detta är ett sätt att undvika upptäckten av vissa säkerhetsprodukter.
Säkerställa persistens
Resurs 0x101 i dropparen innehåller två 32-bitars heltal som anger hur persistens ska säkerställas. Det första värdet anger hur skadlig programvara kommer att upprätthålla persistens utan administratörsrättigheter.
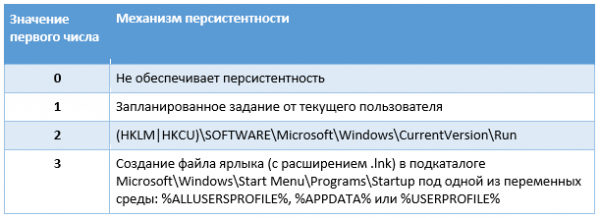
Tabell 1. Persistensmekanism utan administratörsrättigheter
Det andra heltalets värde anger hur skadlig programvara ska säkerställa persistens när den arbetar med administratörsrättigheter.
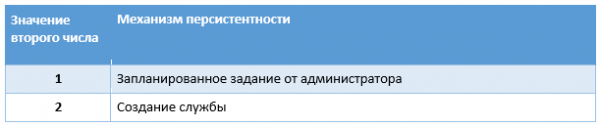
Tabell 2. Persistensmekanism med administratörsrättigheter
Tjänstens namn är filnamnet utan filtillägg; det visade namnet är mappens namn, men om det redan finns läggs en sträng till “Revision 1” (siffran ökar tills ett oanvänt namn hittas). Operatörerna ser till att persistens via tjänsten är stabil – vid ett misslyckande ska tjänsten startas om inom 1 sekund. Då tilldelas värdet WOW64 för den nya tjänstens registernyckel värdet 4, vilket indikerar att det är en 32-bitars tjänst.
Ett schemalagt jobb skapas via flera COM-gränssnitt: ITaskScheduler, ITask, ITaskTrigger, IPersistFile och ITaskScheduler. I grund och botten skapar den skadliga programvaran en dold uppgift, ställer in kontoinformation tillsammans med information om den nuvarande användaren eller administratören och sätter sedan en trigger.
Detta är en daglig uppgift med en varaktighet på 24 timmar och mellanrum mellan två körningar på 10 minuter, vilket innebär att den kommer att köras kontinuerligt.
Skadlig bit
I vårt exempel är den exekverbara filen TCPSVCS.exe (AcroTranscoder.exe) legitim mjukvara som laddar DLL-filer som återställs tillsammans med den. I det här fallet är intresset riktat mot Flash Video Extension.dll.
Dess funktion DLLMain anropar helt enkelt en annan funktion. Det finns vissa otydliga predikat:
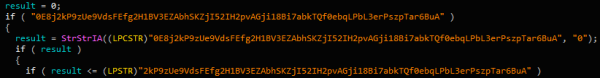
Figur 7. Otydliga predikat
Efter dessa vilseledande kontroller får koden sektionen .text filen TCPSVCS.exe, ändrar dess skydd till PAGE_EXECUTE_READWRITE och skriver över det med falska instruktioner:
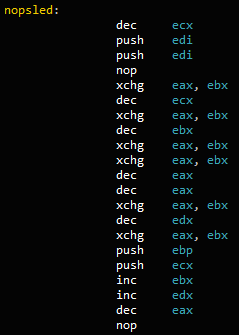
Figur 8. Instruktionssekvens
I slutet läggs en instruktion till adressen för funktionen FLVCore::Uninitialize(void), som exporteras Flash Video Extension.dll, CALL. Detta innebär att efter att den skadliga DLL-filen laddats, när körområdet anropar WinMain på TCPSVCS.exe, pekaren till instruktionen kommer att rikta sig mot NOP, vilket i sin tur anropar FLVCore::Uninitialize(void), nästa steg.
Funktionen skapar helt enkelt en mutex som börjar med {181C8480-A975-411C-AB0A-630DB8B0A221}, följt av det aktuella användarnamnet. Sedan läser den den återställda filen med filändelsen *.db3 som innehåller positionsoberoende kod, och använder CreateThread för att köra innehållet.
Innehållet i filen *.db3 är shellkod som ofta används av OceanLotus-gruppen. Vi har återigen framgångsrikt packat upp dess nyttolast med hjälp av en emulator-skript som vi publicerat .
Skriptet extraherar det slutliga steget. Denna komponent är en bakdörr som vi redan har analyserat i . Detta kan identifieras genom GUID {A96B020F-0000-466F-A96D-A91BBF8EAC96} av den binära filen. Konfigurationen av skadlig programvara är fortfarande krypterad i PE-resursen. Den har ungefär samma konfiguration, men C&C-servrarna skiljer sig från de tidigare:
- andreagahuvrauvin[.]com
 - byronorenstein[.]com
 - stienollmache[.]xyz
OceanLotus-gruppen visar återigen en kombination av olika tekniker för att undvika upptäckten. De har återkommit med en "förbättrad" infektionprocess. Genom att välja slumpmässiga namn och fylla exekverbara filer med slumpmässiga data minskar de antalet pålitliga IoC (baserat på hashvärden och filnamn). Dessutom, genom att använda en tredjeparts DLL-laddare, behöver angriparna bara ta bort den legitima binären AcroTranscoder.
Självppackande arkiv
Efter RTF-filer gick gruppen över till självpackande (SFX) arkiv med vanliga dokumentikoner för att förvirra användaren ännu mer. Detta rapporterades av Threatbook (). Efter uppstart raderas självextraherande RAR-filer och DLL-filer med .ocx-tillägg körs, där den slutliga payloaden tidigare dokumenterades {A96B020F-0000-466F-A96D-A91BBF8EAC96}.dll. Sedan mitten av januari 2019 har OceanLotus återanvänt denna teknik, men förändrat vissa konfigurationer över tid. I detta avsnitt kommer vi att beskriva tekniken och ändringarna.
Skapande av en fälla
Dokument THICH-THONG-LAC-HANH-THAP-THIEN-VIET-NAM (1).EXE (SHA-1: AC10F5B1D5ECAB22B7B418D6E98FA18E32BBDEAB) upptäcktes för första gången 2018. Denna SFX-fil är skapad med omsorg – i beskrivningen (Version Info) anges att detta är en JPEG-bild. SFX-skriptet ser ut som följande:
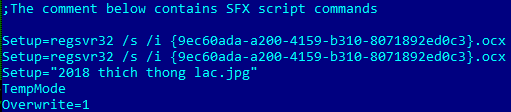
Bild 9. SFX-kommandon
Malware raderar {9ec60ada-a200-4159-b310-8071892ed0c3}.ocx (SHA-1: EFAC23B0E6395B1178BCF7086F72344B24C04DCC), samt bilden 2018 thich thong lac.jpg.
Fällan ser ut som följer:
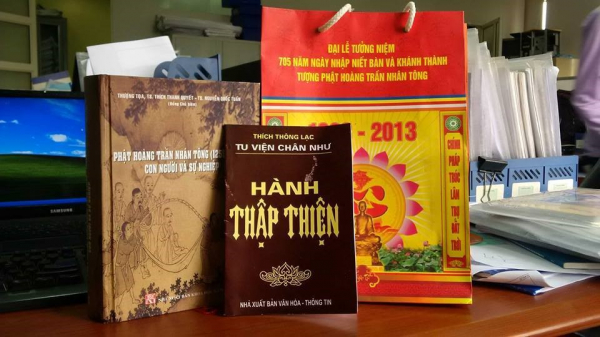
Bild 10. Fällan
Du har kanske märkt att de första två raderna i SFX-skriptet anropar OCX-filen två gånger, men det är ingen bugg.
{9ec60ada-a200-4159-b310-8071892ed0c3}.ocx (ShLd.dll)
Kontrollflödet i OCX-filen liknar andra OceanLotus-komponenter – många kommandosekvenser JZ/JNZ och PUSH/RET, alternerande med skräpkod.
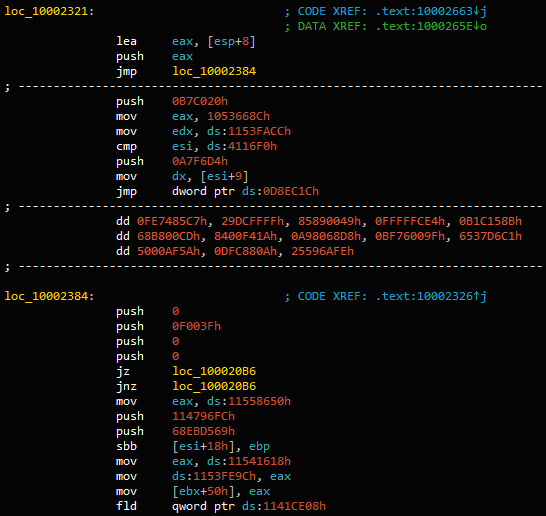
Bild 11. Obfuskerad kod
Efter filtrering av skräpkoden exporterar DllRegisterServer, som anropas regsvr32.exe, ser ut som följande:
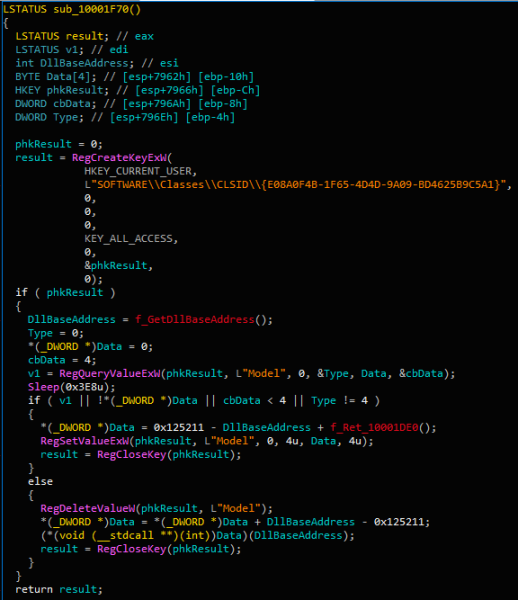
Bild 12. Huvudkod för distributören
I grund och botten ställer den första anropningen DllRegisterServer exporten värdet i registreringsdatabasen HKCUSOFTWAREClassesCLSID{E08A0F4B-1F65-4D4D-9A09-BD4625B9C5A1}Model till det krypterade offsetet i DLL (0x10001DE0).
När funktionen anropas för andra gången läser den samma värde och körs vid den adressen. Härifrån läses och körs resursen och många åtgärder sker i minnet.
Shellkoden är samma PE-laddare som användes i tidigare OceanLotus-kampanjer. Den kan emuleras med hjälp av . Resultatet är att den raderar db293b825dcc419ba7dc2c49fa2757ee.dll, laddar den i minnet och kör DllEntry.
DLL:n extraherar innehållet i sin resurs, dekrypterar (AES-256-CBC) och packar upp (LZMA) det. Resursen har ett specifikt format som är lätt att dekom pilera.
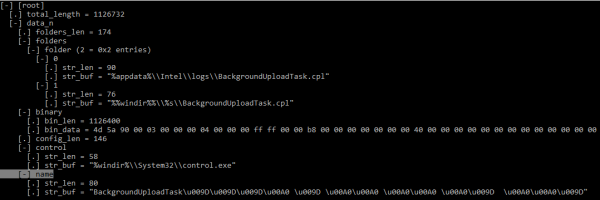
Bild 13. Struktur för distributörens konfiguration (KaitaiStruct Visualizer)
Konfigurationen anges uttryckligen – beroende på privilegienivån kommer binärdata att skrivas till %appdata%IntellogsBackgroundUploadTask.cpl eller %windir%System32BackgroundUploadTask.cpl (eller SysWOW64 för 64-bitars system).
Nästa, säkerställs persistensen genom att skapa en uppgift med namnet BackgroundUploadTask[junk].job, där [junk] är en uppsättning av byte 0x9D och 0xA0.
Uppgiftsappens namn %windir%System32control.exe, och parametervärdet är sökvägen till den laddade binära filen. Den dolda uppgiften körs varje dag.
Konstruktionen av CPL-filen är i grunden en DLL med det interna namnet ac8e06de0a6c4483af9837d96504127e.dll, som exporterar funktionen CPlApplet. Denna fil avkodar sin enda resurs {A96B020F-0000-466F-A96D-A91BBF8EAC96}.dll, laddar sedan denna DLL och anropar dess enda export DllEntry.
Konfigurationsfilen för backdoor
Backdoor-konfigurationen är krypterad och inbäddad i dess resurser. Strukturen av konfigurationsfilen liknar mycket den tidigare.
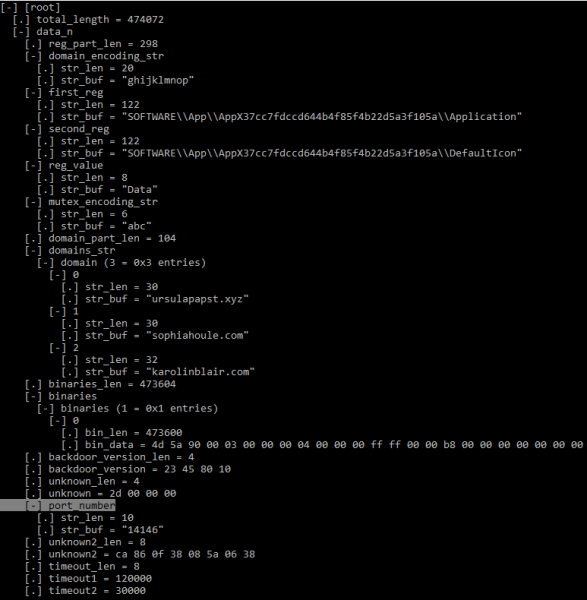
Figur 14. Strukturen av backdoor-konfigurationen (KaitaiStruct Visualizer)
Trots den liknande strukturen har många av fälten uppdaterats jämfört med data som presenteras i .
Det första elementet i det binära arrayet innehåller DLL (HttpProv.dll MD5: 2559738D1BD4A999126F900C7357B759), . Men eftersom exportnamnet har tagits bort från den binära filen matchar inte hasharna.
Ytterligare forskning
Vid insamlingen av prover har vi lagt märke till vissa egenskaper. Det nybeskrivna provet dök upp runt juli 2018, medan andra liknande dök upp nyligen, i mitten av januari till början av februari 2019. Infektionsvektorn var en SFX-arkiv som släppte ett legitimt speldokument och en skadlig OS-fil.
Trots att OceanLotus använder falska tidsstämplar, har vi noterat att tidsstämplarna för SFX- och OCX-filer alltid är desamma (0x57B0C36A (08/14/2016 @ 7:15pm UTC) och 0x498BE80F (02/06/2009 @ 7:34am UTC) respektive). Det tyder troligen på att författarna har någon form av "byggare" som använder samma mallar och bara ändrar några egenskaper.
Bland dokumenten som vi har granskat sedan början av 2018 dyker det upp olika namn som pekar på intressanta länder för angriparna:
— The New Contact Information Of Cambodia Media(New).xls.exe
— 李建香 (个人简历).exe (falskt pdf-dokument av ett CV)
— feedback, Rally i USA från 28-29 juli 2018.exe
Sedan upptäckten av backdoor {A96B020F-0000-466F-A96D-A91BBF8EAC96}.dll och publiceringen av dess analys av flera forskare har vi observerat vissa förändringar i konfigurationsdata för skadlig programvara.
För det första började författarna att ta bort namn från hjälpbiblioteken DLL (DNSprov.dll och två versioner HttpProv.dll). Sedan slutade operatörerna att paketera den tredje DLL:en (den andra versionen HttpProv.dll), valde att bara integrera en.
För det andra har många fält i bakdörrens konfiguration ändrats, troligen för att undvika upptäckter, eftersom många IoCs har blivit tillgängliga. Bland de viktiga fält som har ändrats av författarna är följande:
- den ändrade AppX-registeravsnittet (se IoCs)
- sträng för mutexkodning ("def", "abc", "ghi")
- portnummer
Slutligen har nya C&C servrar dykt upp i alla nya analyserade versioner, som listas i avsnittet IoCs.
Slutsatser
OceanLotus fortsätter att utvecklas. Cybergruppen fokuserar på att förbättra och utöka sin verktygslåda och agn. Författarna maskerar skadlig programvara med hjälp av uppseendeväckande dokument vars ämnen är relevanta för de avsedda offren. De utvecklar nya scheman och använder offentligt tillgängliga verktyg, till exempel exploit för Equation Editor. Dessutom förbättrar de sina verktyg för att minska mängden artefakter som lämnas på offrens maskiner, vilket därmed minskar chansen att upptäckas av antivirusprogram.
Indikatorer på kompromiss
Indikatorer på kompromiss, samt MITRE ATT&CK-attribut, är tillgängliga och .
Källa: habr.com
