

År 2019 genomförde konsultföretaget Miercom en oberoende teknologisk utvärdering av Wi-Fi 6-kontrollerna från Cisco Catalyst-serien 9800. För denna studie byggdes en testbänk av kontroller och Wi-Fi 6-accesspunkter från Cisco, och den tekniska lösningen bedömdes inom följande kategorier:
- Tillgänglighet;
- Säkerhet;
- Automatisering.
Resultaten från studien presenteras nedan. Sedan 2019 har funktionaliteten hos Cisco Catalyst-serien 9800 förbättrats avsevärt – dessa punkter återspeglas också i denna artikel.
För mer information om fördelarna med Wi-Fi 6-tekniken, exempel på implementeringar och tillämpningsområden kan du läsa.
Översikt över lösningen
Wi-Fi 6-kontrollerna från Cisco Catalyst-serien 9800
Serien av trådlösa kontroller från Cisco Catalyst 9800, baserad på operativsystemet IOS-XE (som också används för switchar och routrar från Cisco), erbjuds i olika varianter.
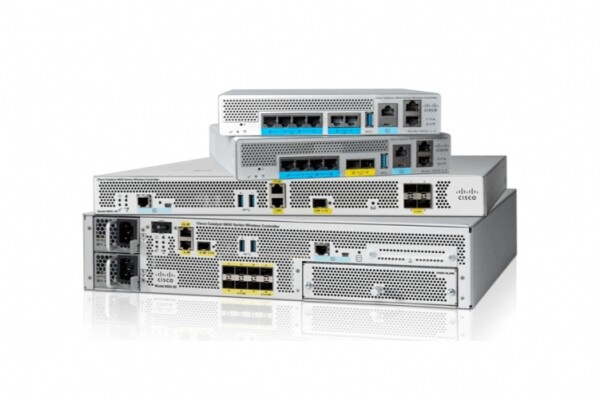
Den högre modellen, 9800-80, stödjer en trådlös nätverkskapacitet på upp till 80 Gbit/s. En 9800-80-kontroller stödjer upp till 6000 accesspunkter och upp till 64 000 trådlösa klienter.
Mellanmodellen – kontroller 9800-40 – stödjer en kapacitet på upp till 40 Gbit/s, upp till 2000 accesspunkter och upp till 32 000 trådlösa klienter.
Utöver dessa modeller ingick även den trådlösa kontroller 9800-CL (CL står för Cloud) i den konkurrensanalysen. Modellen 9800-CL fungerar i virtuella miljöer på hypervisorer som VMWare ESXI och KVM, och dess prestanda beror på de tilldelade hårdvaruresurserna för kontrollerens virtuella maskin. I den maximala konfigurationen stödjer Cisco 9800-CL, precis som den högre modellen 9800-80, skalbarhet upp till 6000 accesspunkter och 64 000 trådlösa klienter.
Under studien användes Cisco Aironet AP-serien 4800-accesspunkter, som stöder drift vid 2,4 och 5 GHz med möjlighet till dynamisk växling till dual 5-GHz-läge.
Testbänk
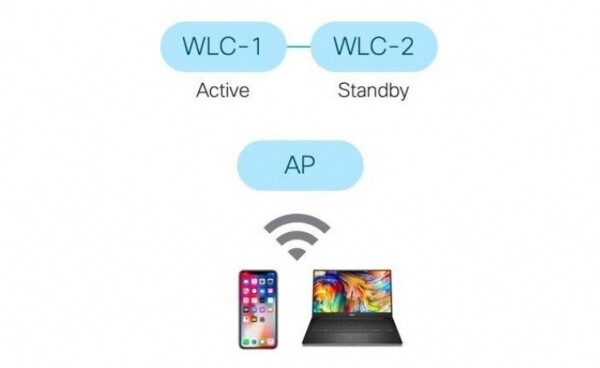
Inom ramen för testningen byggdes en testbänk av två trådlösa kontroller från Cisco Catalyst 9800-CL, som arbetar i ett kluster, och accesspunkter från Cisco Aironet AP-serien 4800.
Som klientenheter användes bärbara datorer från Dell och Apple, samt en Apple iPhone-smarttelefon.
Testning av tillgängligheten
Tillgänglighet definieras som användarnas förmåga att få tillgång till ett system eller en tjänst och använda den. Hög tillgänglighet innebär kontinuerlig tillgång till systemet eller tjänsten, oavsett olika händelser.
Hög tillgänglighet har testats i fyra scenarier; de första tre scenarierna är förutsägbara eller planerade händelser som kan äga rum under arbetstid eller utanför arbetstid. Det fjärde scenariet är en klassisk krasch, som är en oförutsägbar händelse.
Beskrivning av scenarier:
- Bugfix – en mikrouppdatering av systemet (bugfix eller säkerhetsuppdatering) som gör det möjligt att rätta till ett eller annat fel eller sårbarhet utan att göra en fullständig uppdatering av programvaran.
- Funktionsuppdatering – tillägg eller utvidgning av aktuell funktionalitet i systemet genom installation av funktionsuppdateringar.
- Fullständig uppdatering – uppdatering av programvarubilden för kontrollenheten.
- Tillägg av åtkomstpunkt – att lägga till en ny modell av åtkomstpunkt i det trådlösa nätverket utan att behöva omkonfigurera eller uppdatera programvaran för den trådlösa kontrollenheten.
- Krasch – ett fel på den trådlösa kontrollenheten.
Rättning av fel och sårbarheter
I många konkurrerande lösningar kräver installation av patchar en fullständig uppdatering av programvaran för den trådlösa kontrollenheten, vilket kan leda till oplanerade driftstopp. Med Cisco-lösningen kan patchar installeras utan att produktiviteten avbryts. Patchar kan installeras på vilken som helst av komponenterna medan den trådlösa infrastrukturen fortsätter att fungera.
Själva proceduren är ganska enkel. Patchfilen kopieras till startmappen på en av de trådlösa Cisco-kontrollerna och bekräftas sedan genom grafikgränssnittet eller kommandoraden. Dessutom kan patchen även avbrytas och tas bort via grafikgränssnittet eller kommandoraden, även detta utan att stoppa systemets drift.
Funktionsuppdatering
Funktionsuppdateringar av programvara används för att aktivera nya funktioner. En av dessa förbättringar är uppdateringen av databas för applikationssignaturer. Detta paket installerades i Cisco-kontrollerna som ett test. Precis som med korrigeringar tillämpas, installeras eller tas funktionsuppdateringar bort utan driftstopp eller avbrott i systemets arbete.
Full uppdatering
För närvarande utförs en fullständig uppdatering av programvarubilden för kontrollern precis som en funktionsuppdatering, det vill säga utan driftstopp. Denna möjlighet är dock endast tillgänglig i klusterkonfigurationer där det finns mer än en kontroller. Den fullständiga uppdateringen utförs sekventiellt: först på en kontroller och sedan på den andra.
Tillägg av en ny accesspunktmodell
Anslutning av nya accesspunkter som tidigare inte har använts med den installerade programvarubilden för kontrollern till det trådlösa nätverket är en ganska vanlig operation, särskilt i stora nätverk (flygplatser, hotell, industrier). Ganska ofta i konkurrenternas lösningar kräver denna operation en uppdatering av firmware eller omstart av kontrollerna.
Vid anslutning av nya Wi-Fi 6 accesspunkter till klustret med Cisco Catalyst 9800-seriens kontroller förekommer inte sådana problem. Anslutningen av nya punkter till kontroller görs utan uppdateringar av kontrollerns programvara, och denna process kräver ingen omstart, vilket på så sätt inte påverkar det trådlösa nätverket.
Kontrollerens fel
I testmiljön används två kontroller (Aktiv / StandBy) Wi-Fi 6 och accesspunkten har en direkt anslutning till båda kontrollerna.
En trådlös kontroller är aktiv, medan den andra är reserv. Vid ett fel hos den aktiva kontrollern tar den reservkontrollen över, och dess status ändras till aktiv. Denna procedur sker utan avbrott för accesspunkten och Wi-Fi för kunderna.
Säkerhet
Detta avsnitt behandlar säkerhetsaspekter, vilket är en extremt aktuell fråga inom trådlösa nätverk. Säkerheten i lösningen bedöms efter följande egenskaper:
- Applikationsigenkänning;
- Flödesövervakning;
- Analys av krypterad trafik;
- Intrångsdetektering och förebyggande;
- Autentiseringstekniker;
- Skydd av kundens enheter.
Applikationsigenkänning
Bland de olika produkterna på marknaden för företags- och industri-Wi-Fi finns det skillnader i hur väl produkterna identifierar trafik efter applikationer. Produkter från olika tillverkare kan identifiera olika antal applikationer. Många av de applikationer som anges i konkurrerande lösningar som möjliga att identifiera är i själva verket webbplatser snarare än unika applikationer.
Det finns också en intressant egenskap hos applikationsigenkänning: lösningarna varierar avsevärt i identifieringsnoggrannhet.
Med tanke på alla genomförda tester kan man ansvarsfullt påstå att Cisco Wi-Fi 6-lösning för applikationsigenkänning fungerar mycket bra: Jabber, Netflix, Dropbox, YouTube och andra populära applikationer samt webbservrar identifierades korrekt. Cisco-lösningarna kan även gräva djupare i datapaket med hjälp av DPI (Deep Packet Inspection).
Övervakning av trafikflöden
Ett annat test genomfördes för att se om systemet kan övervaka och rapportera trafikflöden exakt (t.ex. förflyttning av stora filer). För att kontrollera detta skickades en fil på 6,5 megabyte över nätverket via filöverföringsprotokollet (FTP).
Cisco-lösningen klarade uppgiften med bravur och kunde övervaka denna trafik tack vare NetFlow och sina hårdvarufunktioner. Trafiken upptäcktes och identifierades omedelbart med exakt mängd överförda data.
Analys av krypterad trafik
Användardata trafik krypteras alltmer. Detta görs för att skydda den från övervakning eller intercepterande av illasinnade aktörer. Men samtidigt använder hackare i allt större utsträckning kryptering för att dölja sin skadlig programvara och utföra andra tvivelaktiga operationer, som Man-in-the-Middle (MiTM) eller keylogging-attacker.
De flesta företag kontrollerar en del av den krypterade trafiken genom att först avkoda den med hjälp av brandväggar eller intrångsskyddssystem. Men denna process tar lång tid och påverkar inte nätverkskapaciteten positivt. Dessutom blir dessa data sårbara för nyfikna ögon efter avkodningen.
Cisco Catalyst 9800-serien kontrollanter löser framgångsrikt uppgiften med att analysera krypterad trafik med andra medel. Lösningen kallas Encrypted Traffic Analytics (ETA). ETA är en teknik utan motsvarighet bland konkurrerande lösningar idag och upptäcker skadlig programvara i krypterad trafik utan att behöva avkryptera den. ETA är en grundläggande funktion i IOS-XE, som inkluderar Enhanced NetFlow och använder avancerade beteendealgoritmer för att identifiera skadliga trafikmönster som döljer sig i den krypterade trafiken.
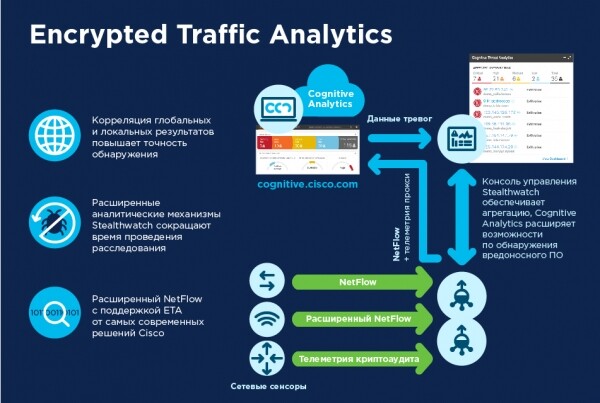
ETA avkrypterar inte meddelanden, utan samlar in metadata-profiler från krypterade trafikströmmar – paketstorlekar, tidsintervall mellan paket och mycket mer. Därefter exporteras metadata i NetFlow v9-poster till Cisco Stealthwatch.
En nyckelfunktion i Stealthwatch är den ständiga övervakningen av trafiken samt skapandet av grundläggande mätvärden för normal nätverksaktivitet. Med hjälp av metadata från den krypterade strömmen som skickas till ETA tillämpar Stealthwatch flerskikts maskininlärning för att identifiera beteendemässiga avvikelser i trafiken som kan indikera misstänkt aktivitet.
Förra året kontaktade Cisco Miercom för en oberoende bedömning av Cisco Encrypted Traffic Analytics. Under denna bedömning skickade Miercom specifikt kända och okända hot (virus, trojaner, ransomware) i krypterad och okrypterad trafik genom stora ETA- och icke-ETA-nätverk för att identifiera hot.
För testningen kördes skadlig kod i båda nätverken. I båda fallen upptäcktes misstänksam aktivitet gradvis. I ETA-nätverket upptäcktes hoten 36% snabbare i ett tidigt skede jämfört med icke-ETA-nätverket. Samtidigt blev upptäcktskapaciteten i ETA-nätverket bättre över tid. Efter några timmars arbete i ETA-nätverket hade två tredjedelar av aktiva hot upptäckts framgångsrikt, vilket är dubbelt så mycket som motsvarande siffra i icke-ETA-nätverket.
ETA:s funktionalitet är väl integrerad med Stealthwatch. Hoten rangordnas efter allvarlighetsgrad, visas med detaljerad information och ger åtgärdsalternativ för korrigering efter bekräftelse. Slutsatsen är – ETA fungerar!
Upptäckter och förebyggande av intrång
Cisco har nu ett annat effektivt verktyg för att säkerställa säkerhet – Cisco Advanced Wireless Intrusion Prevention System (aWIPS): en mekanism för att upptäcka och förhindra hot mot trådlösa nätverk. aWIPS-lösningen fungerar på nivåerna av kontroller, accesspunkter och Cisco DNA Center-mjukvara. Processen för hotupptäckning, varning och prevention kombinerar analys av nätverkstrafik, information om nätverksenheter och nätverkstopologi, signaturbaserade metoder och anomalidetektion, vilket i slutändan ger hög noggrannhet och förebygger hot mot det trådlösa nätverket.
Den fullständiga integrationen av aWIPS i nätverksinfrastrukturen möjliggör kontinuerlig övervakning av trådlös trafik både i trådbundna och trådlösa nätverk och använder den för automatiserad analys av potentiella attacker från många källor för att maximalt identifiera och förhindra möjliga attacker.
Autentiseringstekniker
För närvarande finns det förutom klassiska autentiseringstekniker även stöd för WPA3 i Cisco Catalyst-serien 9800. WPA3 är den senaste versionen av WPA, som utgörs av ett protokoll- och teknikpaket som säkerställer autentisering och kryptering för Wi-Fi-nätverk.
WPA3 använder metoden för simultan autentisering av likvärdiga enheter (SAE – Simultaneous Authentication of Equals) för att ge det mest pålitliga skyddet mot att obehöriga försöker knäcka lösenordet. När en klient ansluter till en accesspunkt, genomförs en SAE-utbyte. Vid framgång kommer var och en av dem att skapa en kryptografiskt säker nyckel, varav en sessionsnyckel genereras, och därefter går de över till ett bekräftelsestatus. Efter detta kan klienten och accesspunkten gå över till bekräftelsestatus varje gång det behövs för att generera en sessionsnyckel. Metoden använder direkt sekretess, där en angripare kan knäcka en nyckel, men inte alla andra nycklar.
Detta innebär att SAE är utformat så att en angripare som fångar trafik endast har en enda chans att gissa lösenordet innan de fångade uppgifterna blir värdelösa. För att organisera en långvarig lösenordsattacker krävs fysiskt tillträde till accesspunkten.
Skyddstekniker för klientenheter
Det huvudsakliga skyddet för kunder i de trådlösa lösningarna Cisco Catalyst 9800-serien är för närvarande Cisco Umbrella WLAN – en molnbaserad nätverkssäkerhetstjänst som arbetar på DNS-nivå med automatisk upptäckte av både kända och nya hot.
Cisco Umbrella WLAN ger klientenheter en säker anslutning till Internet. Detta uppnås genom innehållsfiltrering, det vill säga genom att blockera åtkomst till resurser på Internet i enlighet med företagspolicy. På så sätt skyddas klientenheterna på internet från skadlig programvara, ransomeware och phishing. Användningen av policyer baseras på 60 kontinuerligt uppdaterade innehållskategorier.
Automatisering
Moderna trådlösa nätverk är mycket mer flexibla och komplexa, vilket gör att traditionella metoder för konfigurering och informationsutvinning från trådlösa kontroller inte är tillräckliga. Nätverksadministratörer och informationssäkerhetsspecialister behöver verktyg för automatisering och analys, vilket uppmuntrar leverantörer av trådlösa nätverkslösningar att erbjuda sådana verktyg.
För att lösa dessa uppgifter i Cisco Catalyst 9800-seriens trådlösa kontroller finns stöd för både traditionell API och protokollet RESTCONF / NETCONF med YANG (Yet Another Next Generation) datamodelleringsspråk.
NETCONF är ett XML-baserat protokoll som applikationer kan använda för att begära information och förändra konfigurationen av nätverksenheter, såsom trådlösa kontroller.
Förutom dessa metoder har Cisco Catalyst 9800-seriens kontroller möjlighet att få, välja och analysera data om informationsflöden med hjälp av protokollen NetFlow och sFlow.
För att säkerställa säkerhet och för trafikmodellering är möjligheten att spåra specifika flöden ett värdefullt verktyg. För att lösa denna uppgift har protokollet sFlow implementerats, vilket möjliggör fångst av två paket per hundra. Men ibland kan detta vara otillräckligt för analys och adekvat studier av flödet. Därför är alternativet NetFlow, som utvecklats av Cisco, vilket möjliggör att 100% samla in och exportera alla paket i det angivna flödet för efterföljande analys.
En annan funktion, som dock endast finns tillgänglig i den hårdvaruimplementering av kontrollerna, som gör att man kan automatisera arbetet med det trådlösa nätverket i Cisco Catalyst 9800-serien, är det inbyggda stödet för Python-språket som ett tillägg för att använda skript direkt på den trådlösa controllern.
Och slutligen, för övervaknings- och hanteringsoperationer i Cisco Catalyst 9800-seriens kontrollers stöds det beprövade SNMP-protokollet versioner 1, 2 och 3.
Således uppfyller Cisco Catalyst 9800-seriens lösningar fullt ut moderna affärskrav och erbjuder både nya och unika, samt beprövade verktyg för automatiserade operationer och analys i trådlösa nätverk av alla storlekar och komplexiteter.
Slutsats
I lösningarna baserade på Cisco Catalyst 9800-seriens kontroller har Cisco visat utmärkta resultat inom kategorierna: hög tillgänglighet, säkerhet och automation.
Lösningen uppfyller helt alla krav på hög tillgänglighet, såsom failover på mindre än en sekund vid oplanerade händelser och noll nedetid för planerade händelser.
Cisco Catalyst 9800-seriens kontroller har en omfattande säkerhet som tillhandahåller djup paketinspektion för applikationsigenkänning och hantering, full transparens för datastreamar och identifiering av hot som döljer sig i krypterad trafik samt avancerade autentiserings- och skyddsmekanismer för klientenheter.
För automatisering av operationer och analys har Cisco Catalyst 9800-serien breda möjligheter genom att använda populära standardmodeller: YANG, NETCONF, RESTCONF, traditionella API-gränssnitt och inbyggda Python-skript.
Således bekräftar Cisco ännu en gång sin status som en ledande global leverantör av nätverkslösningar som följer med tiden och beaktar alla utmaningar i dagens affärsvärld.
Mer information om Catalyst-switchfamiljen kan hittas på Cisco.
Källa: habr.com
