

I denna artikel hittar du de första 5 uppgifterna, där vi lär oss grunderna i trafikanalys av olika nätverksprotokoll.
OrganisationsinformationSpeciellt för dem som vill lära sig något nytt och utvecklas inom olika områden av informations- och datorsäkerhet, kommer jag att skriva och berätta om följande kategorier:
- PWN;
- kryptografi (Crypto);
- nätverksteknologier (Network);
- reverse engineering (Reverse Engineering);
- steganografi (Stegano);
- sökning och utnyttjande av WEB-sårbarheter.
Utöver detta kommer jag att dela med mig av min erfarenhet inom datorforensik, analys av skadlig programvara och firmware, attacker på trådlösa nätverk och lokala datanätverk, genomförande av penetrationstester och skrivande av exploits.
För att du ska kunna hålla dig informerad om nya artiklar, programvara och annan information har jag skapat och inom området cybersäkerhet. Även dina personliga förfrågningar, frågor, förslag och rekommendationer .
All information presenteras uteslutande i utbildningssyfte. Författaren av detta dokument tar inget ansvar för eventuell skada som orsakas någon genom användning av kunskaper och metoder som erhållits genom att studera detta dokument.
FTP-autentisering
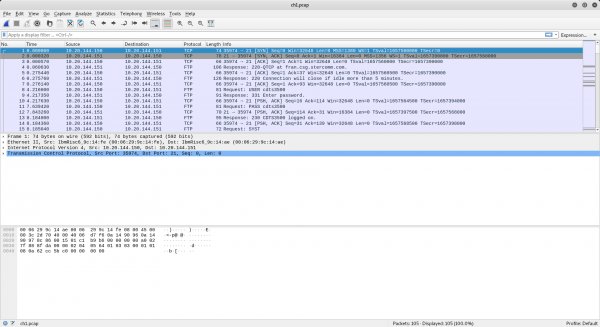
I denna uppgift ombeds vi att hitta autentiseringsuppgifterna från trafikdumpen. Det sägs att detta är FTP. Vi öppnar PCAP-filen i Wireshark.
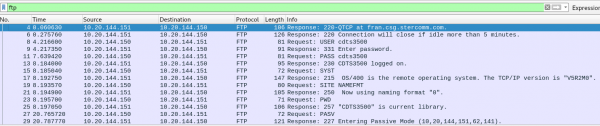
Först filtrerar vi datan, eftersom vi endast behöver FTP-protokollet.
Låt oss nu visa trafiken baserat på strömmar. För detta, efter att ha högerklickat, väljer vi "Follow TCP Stream".
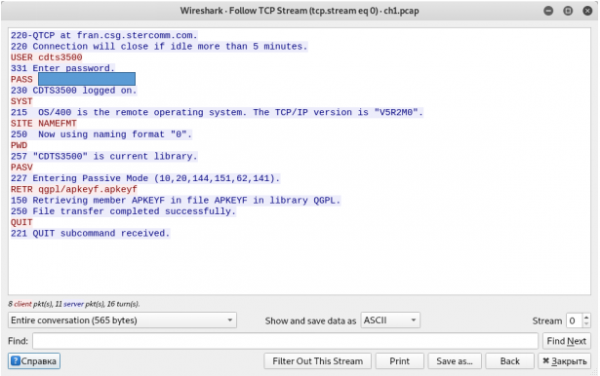
Vi ser användarnamn och lösenord för användaren.
Telnet-autentisering
Uppgiften liknar den föregående.
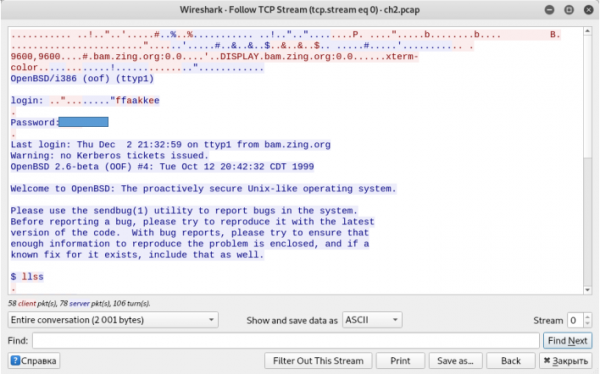
Vi hämtar användarnamn och lösenord.
Ethernet-ram
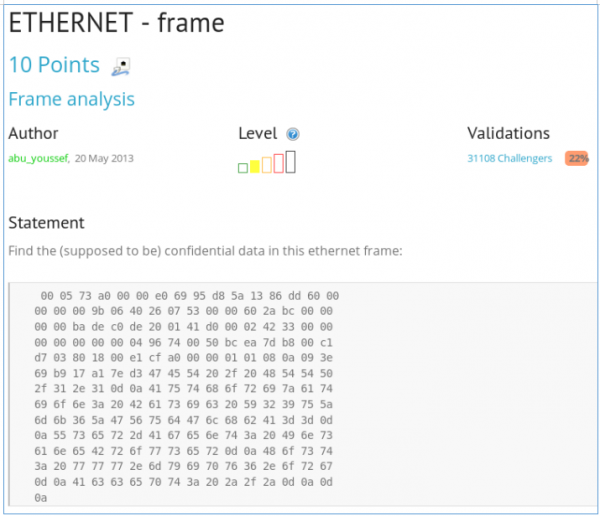
Vi får en hex-representation av Ethernet-protokollet och ombeds att hitta känsliga data. Faktum är att protokollen är inkapslade i varandra. Det innebär att i Ethernet-protokollets dataområde finns IP-protokollet, i vars dataområde finns TCP-protokollet, där HTTP finns, och där datastrukturen finns. Så vi behöver endast avkoda symbolerna från hex-format.
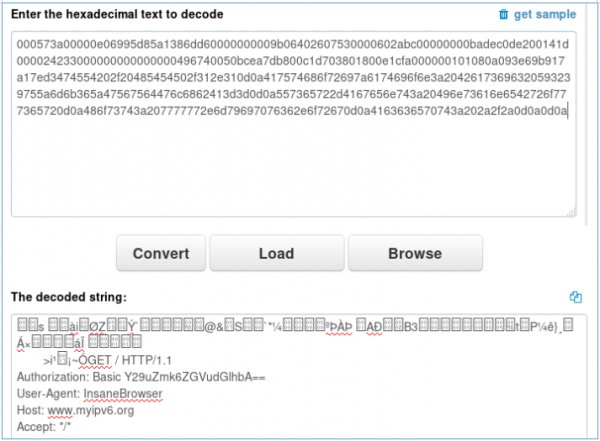
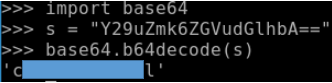
I HTTP-huvudet finns data för Basic-autentisering. Vi dekoderar dem från Base64.
Twitter-autentisering
Vi ombeds att hitta lösenordet för att logga in på Twitter från trafikdumpen.
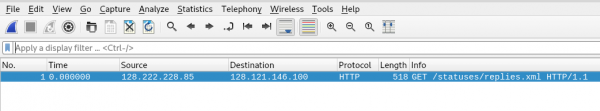
Det finns bara ett paket. Vi öppnar det med ett dubbelklick.
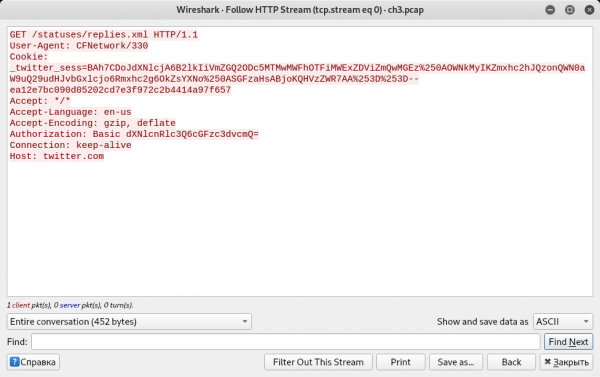
Än en gång ser vi data för Basic-autentisering.
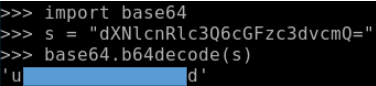
Vi hittar användarnamn och lösenord.
Bluetooth okänt fil
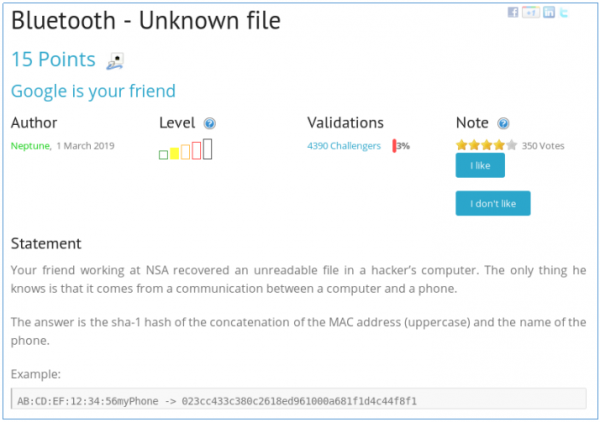
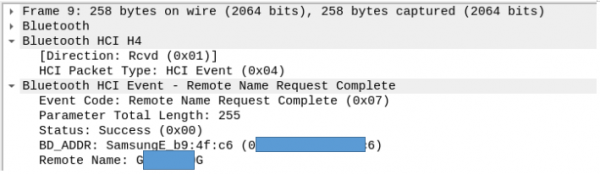
Det berättas en historia och vi ombeds att hitta telefonens namn och MAC-adress. Vi öppnar filen i Wireshark. Vi letar efter raden "Remote Name Request Complete."

Vi tittar på fälten i detta paket, där MAC-adressen och telefonens namn visas.
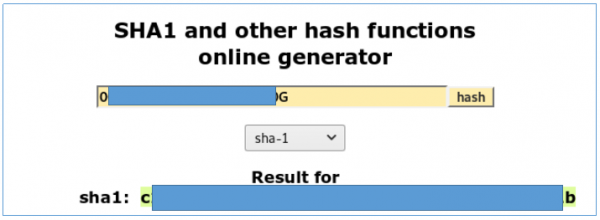
Vi tar hashet och lämnar in.
I denna uppgift avslutar vi analysen av lättare uppgifter om nätverk (mer för nybörjare). Här blir det mer och svårare... Du kan gå med oss på . Där kan du föreslå dina ämnen och delta i omröstningen för valet av ämne för kommande artiklar.
Källa: habr.com
