

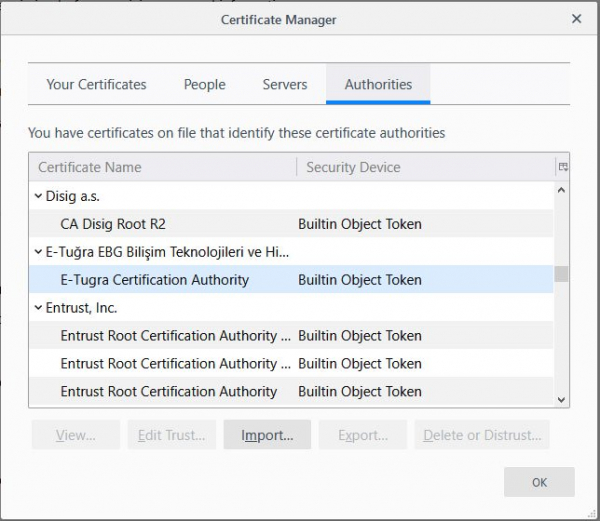
Firefox-certifikatförråd
Med lanseringen av Mozilla Firefox 65 i februari 2019 började vissa användare vid anslutning till HTTPS-webbplatser som "Din anslutning är inte säker" eller "SEC_ERROR_UNKNOWN_ISSUER". Orsaken visade sig vara antivirusprogram som Avast, Bitdefender och Kaspersky, som installerar sina egna rotcertifikat på datorn för MiTM-injektion i användarens HTTPS-trafik. Eftersom Firefox har ett eget certifikatförråd, försöker de också injicera sig i det.
Webbläsarutvecklare användare att avstå från att installera tredje parts antivirusprogram som stör webbläsarens och andra programmets funktionalitet, men den breda publiken lyssnar fortfarande inte på dessa uppmaningar. Tyvärr, när många antivirusprogram fungerar som en transparent proxy, minskar de kvaliteten på den kryptografiska skyddet på klientdatorer. I syfte att konstruera , som på serversidan identifierar förekomsten av MiTM, såsom antivirusprogram, i kanalen mellan klient och server.
Hur som helst, men i detta fall hindrade antivirusprogram återigen webbläsarens drift, och Firefox hade inget annat val än att lösa problemet från sin sida. Det finns en inställning i webbläsarens konfigurationer security.enterprise_roots.enabled. Om du aktiverar denna flagg kommer Firefox att börja använda Windows certifikatförråd för att validera SSL-anslutningar. Om någon får de ovan nämnda felen vid besök på HTTPS-webbplatser kan man antingen stänga av skanningen av SSL-anslutningar i antivirusprogrammet, eller manuellt ställa in denna flagg i webbläsarens inställningar.
Problemet i Mozillas buggrapport. Utvecklarna har beslutat att experimentellt aktivera flaggen security.enterprise_roots.enabled som standard, så att Windows certifikatförråd används utan ytterligare åtgärder från användarens sida. Detta kommer att ske med version 66 av Firefox på Windows 8 och Windows 10-system där tredje parts antivirusprogram är installerade (att identifiera förekomsten av antivirusprogram i systemet tillåter API bara från version Windows 8).
Källa: habr.com
