

Välkommen! Idag kommer vi att berätta hur man gör de grundläggande inställningarna för e-postgatewayen. – lösningar från Fortinet för att skydda e-post. I artikeln kommer vi att gå igenom en modell som vi ska arbeta med och utföra konfigurationen. , som är nödvändig för att ta emot och verifiera e-postmeddelanden, samt testa dess funktionalitet. Utifrån vår erfarenhet kan vi lugnt säga att processen är mycket enkel, och även efter minimal konfiguration kan man se resultaten.
Vi börjar med den aktuella modellen. Den visas i illustrationerna nedan.
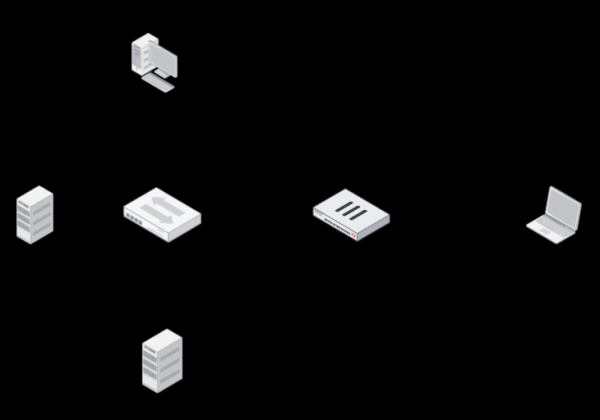
Till höger ser vi en extern användares dator, från vilken vi kommer att skicka e-post till en användare i det interna nätverket. I det interna nätverket finns användardatorn, domänkontrollern med en DNS-server som körs och e-postservern. Vid nätverksgränsen finns en brandvägg — FortiGate, vars huvudfunktion är att konfigurera vidarekoppling av SMTP- och DNS-trafik.
Vi ska ge särskild uppmärksamhet åt DNS.
För att dirigera e-post på internet används två DNS-poster — A-post och MX-post. Dessa DNS-poster konfigureras vanligtvis på en offentlig DNS-server, men på grund av begränsningar i modelleringen vidarebefordrar vi helt enkelt DNS genom brandväggen (det vill säga att den externa användaren har adressen 10.10.30.210 som DNS-server).
MX-posten — en post som innehåller namnet på e-postservern som hanterar domänen, samt prioritet för denna e-postserver. I vårt fall ser den ut så här: test.local -> mail.test.local 10.
A-posten — en post som konverterar domännamn till IP-adress; i vårt fall är det: mail.test.local -> 10.10.30.210.
När vår externa användare försöker skicka ett meddelande till adressen an@test.local, kommer den att be sin DNS-server om MX-posten för domänen test.local. Vår DNS-server svarar med namnet på e-postservern — mail.test.local. Nu behöver användaren få IP-adressen till denna server, så den vänder sig återigen till DNS för A-posten och får IP-adressen 10.10.30.210 (ja, återigen den :) ). Det går att skicka meddelandet. Därför försöker den etablera en connection med den erhållna IP-adressen via port 25. Genom reglerna på brandväggen vidarebefordras denna anslutning till e-postservern.
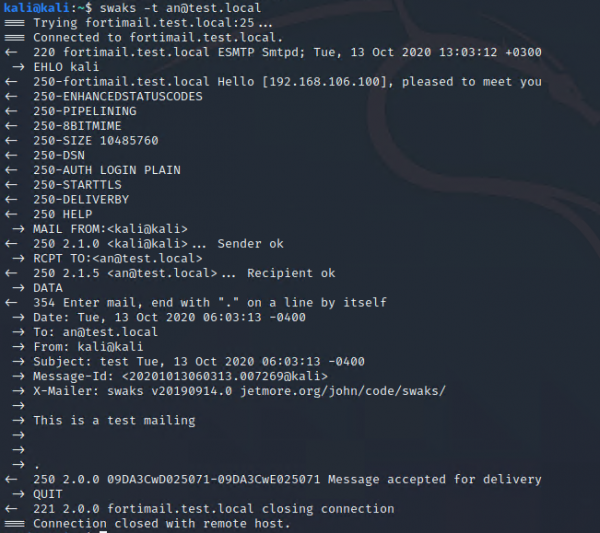
Vi kommer att kontrollera e-postens funktionalitet i det aktuella layoutläget. För detta ändamål kommer vi att använda verktyget swaks på en extern användares dator. Med det kan vi testa SMTP-funktionaliteten genom att skicka ett meddelande till mottagaren med en uppsättning olika parametrar. I förväg har en användare med postlådan an@test.local redan registrerats på e-postservern. Låt oss försöka skicka ett meddelande till honom:
Nu går vi över till den interna användarens maskin och ser till att meddelandet kom fram:
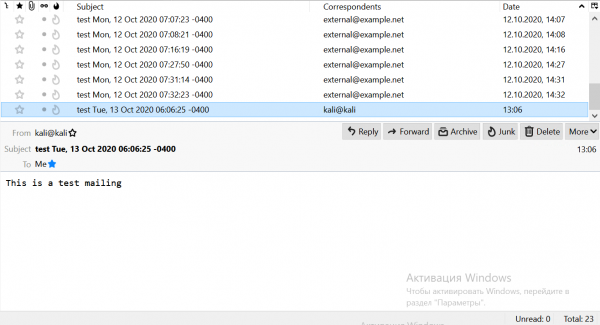
Meddelandet kom verkligen fram (det är markerat i listan). Det betyder att layouten fungerar korrekt. Dags att gå vidare till FortiMail. Vi ska komplettera vår layout:
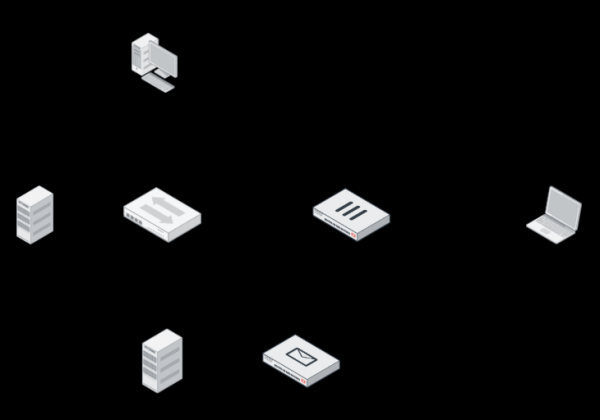
FortiMail kan implementeras i tre lägen:
- Gateway – fungerar som en fullständig MTA: tar emot all e-post, kontrollerar den och skickar den vidare till e-postservern;
- Transparent – eller, på ett annat sätt, transparent läge. Installeras före servern och kontrollerar inkommande och utgående e-post. Därefter vidarebefordrar den den till servern. Kräver inga ändringar i nätverkskonfigurationen.
- Server – i detta fall är FortiMail en fullständig e-postserver med möjligheten att registrera postlådor, ta emot och skicka e-post samt med annan funktionalitet.
Vi kommer att implementera FortiMail i Gateway-läget. Vi loggar in på den virtuella maskinen. Användarnamn – admin, lösenordet är inte angivet. Vid första inloggning måste ett nytt lösenord anges.
Nu konfigurerar vi den virtuella maskinen för att få åtkomst till webbgränssnittet. Det är också nödvändigt att maskinen har tillgång till internet. Låt oss ställa in gränssnittet. Vi behöver endast port1. Med den kommer vi att ansluta till webbgränssnittet och den kommer även att användas för att få åtkomst till internet. Tillgång till internet behövs för att uppdatera tjänster (virussignaturer osv). För konfigurationen anger vi kommandona:
config system interface
edit port 1
set ip 192.168.1.40 255.255.255.0
set allowaccess https http ssh ping
end
Nu ställer vi in routingen. För detta ändamål måste följande kommandon anges:
config system route
edit 1
set gateway 192.168.1.1
set interface port1
end
När du anger kommandon kan du använda tabulatortangenten för att undvika att skriva dem helt. Om du dessutom har glömt vilket kommando som ska komma nästa kan du använda tangenten “?”.
Låt oss nu kontrollera anslutningen till internet. För detta pingar vi Googles DNS:
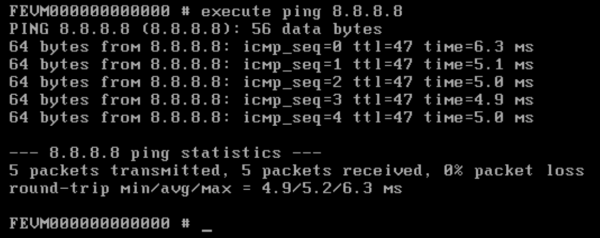
Som vi ser, har vi fått internet. De grundläggande inställningarna, gemensamma för alla Fortinet-enheter, är gjorda, nu kan vi gå vidare till konfigurationen via webbgränssnittet. För att göra detta öppnar vi administrationssidan:
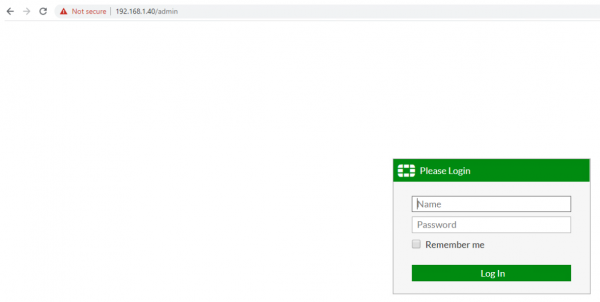
Observera att vi måste gå till länken i formatet \/admin. Annars kommer du inte att kunna komma åt administrationssidan. Som standard är sidan i standardkonfigurationsläge. För inställningarna behöver vi Advanced-läget. Vi går till menyn admin->View och växlar läget till Advanced:
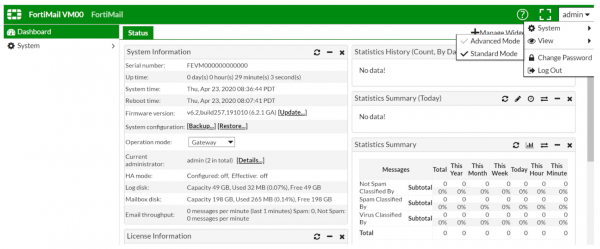
Nu behöver vi ladda ner en testlicens. Detta kan göras i menyn License Information → VM → Update:
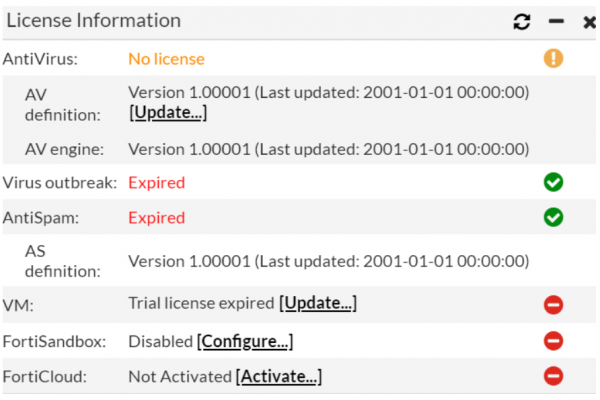
Om du inte har en testlicens kan du begära en genom att kontakta .
Efter att ha angett licensen ska enheten startas om. Framöver kommer den att börja hämta uppdateringar från servrarna. Om detta inte sker automatiskt kan du gå till menyn System → FortiGuard och i flikarna Antivirus och Antispam klicka på knappen Update Now.
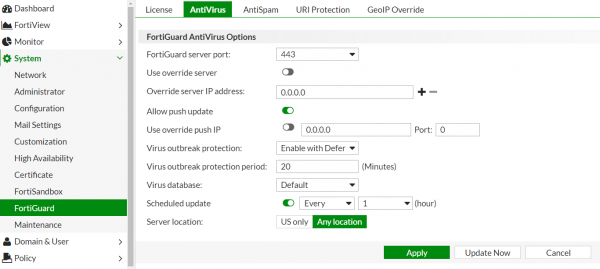
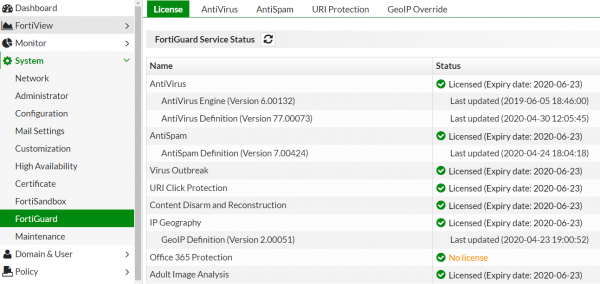
Om detta inte hjälper kan du byta portar som används för uppdateringar. Vanligtvis visas alla licenser efter detta. Resultatet bör se ut som följande:
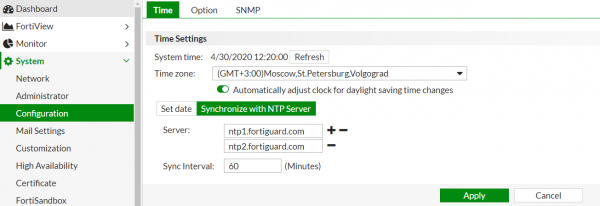
Låt oss ställa in rätt tidszon, detta kommer att vara användbart vid granskning av loggar. För detta går vi till menyn System → Configuration:
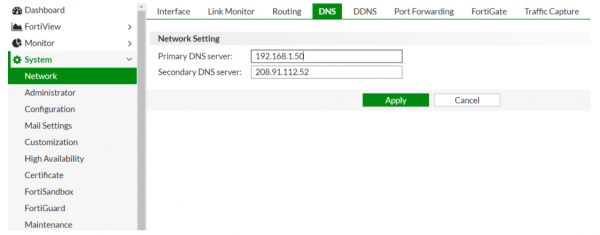
Vi ställer också in DNS. Som primär DNS-server konfigurerar vi den interna DNS-servern, och som reserv DNS-server lämnar vi den som tillhandahålls av Fortinet.
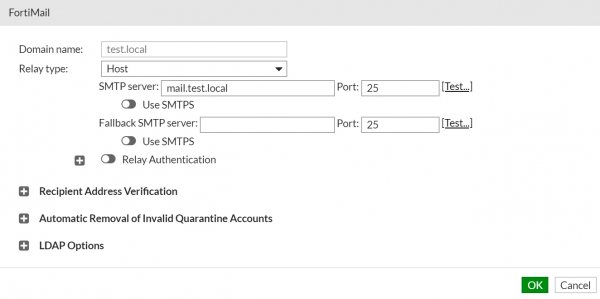
Nu går vi vidare till det mest intressanta. Som du kanske redan har märkt är enhetens läge Gateway som standard. Därför behöver vi inte ändra det. Vi går till fältet Domain & User → Domain. Vi skapar en ny domän som behöver skyddas. Här behöver vi bara ange domänens namn och e-postserverns adress (vi kan också ange dess domännamn, i vårt fall mail.test.local):
Nu måste vi ange ett namn för vår e-postgateway. Det kommer att användas i MX- och A-posterna som vi behöver ändra senare:
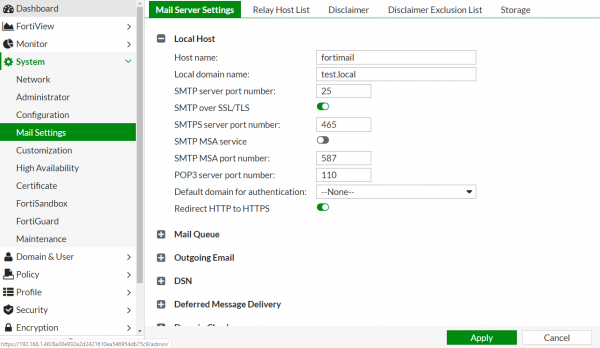
Från fälten Host Name och Local Domain Name skapas FQDN, vilket används i DNS-poster. I vårt fall är FQDN = fortimail.test.local.
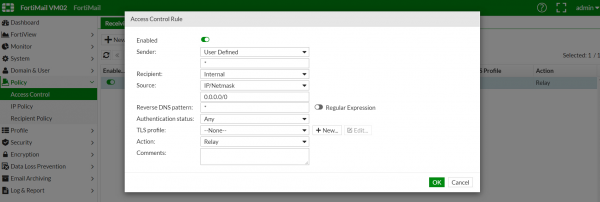
Låt oss nu ställa in en mottagningregel. Vi behöver se till att alla e-postmeddelanden som kommer utifrån och tilldelas en användare i domänen vidarebefordras till e-postservern. För att göra detta går vi till menyn Policy → Åtkomstkontroll. Exemplet på inställningarna visas nedan:
Låt oss ta en titt på fliken Mottagarpolicy. Här kan specifika regler för e-postverifiering ställas in: om e-posten kommer från domänen example1.com, ska den kontrolleras med mekanismer som är inställda speciellt för denna domän. Det finns redan en standardregel för all e-post, och för tillfället är den tillfredsställande. Du kan läsa mer om denna regel i bilden nedan:
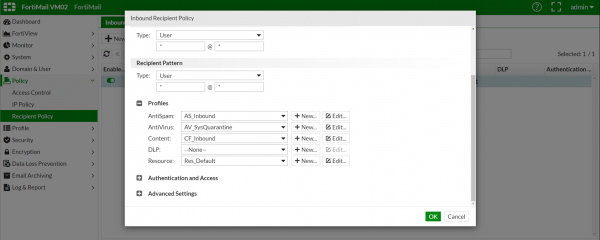
Inställningen på FortiMail kan nu anses vara klar. Det finns faktiskt många fler alternativ, men om vi börjar gå igenom dem alla kan vi skriva en bok :) Vårt mål är att starta FortiMail i testläge med minimala ansträngningar.
Två saker kvarstår — att ändra MX- och A-posterna, samt att justera port vidarebefordringsreglerna på brandväggen.
MX-posten test.local -> mail.test.local 10 måste ändras till test.local -> fortimail.test.local 10. Vanligtvis läggs en andra MX-post till med högre prioritet under pilottester. Till exempel:
test.local -> mail.test.local 10
test.local -> fortimail.test.local 5
Jag påminner om att ju lägre det ordningsnummer som anges för e-postservern i MX-posten, desto högre prioritet har den.
A-posten kan inte ändras, så vi skapar helt enkelt en ny: fortimail.test.local -> 10.10.30.210. En extern användare kommer att nå adressen 10.10.30.210 via port 25, och brandväggen kommer att vidarebefordra anslutningen till FortiMail.
För att ändra vidarebefordringsregeln på FortiGate måste du justera adressen i den relevanta Virtual IP-objektet:
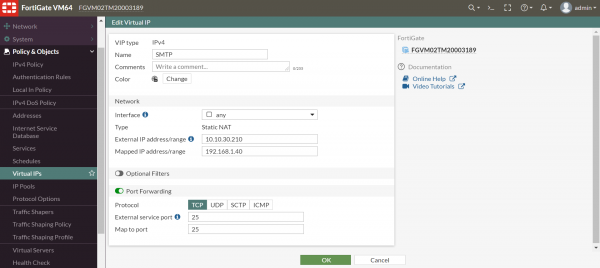
Allt är klart. Låt oss göra en kontroll. Skicka igen ett e-postmeddelande från den externa användarens dator. Låt oss nu gå till FortiMail i menyn Monitor → Loggar. I fältet Historik kan vi se en post av att meddelandet har tagits emot. För att få mer information kan du högerklicka på posten och välja punkten Detaljer:
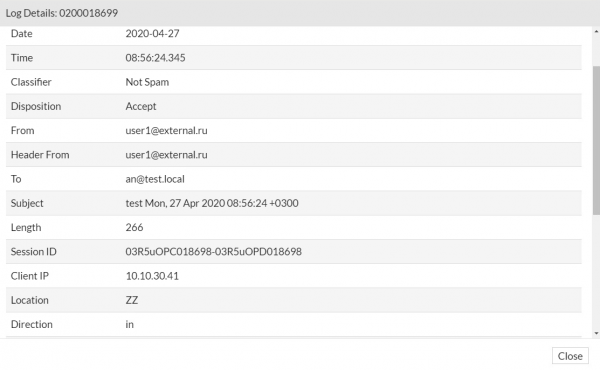
För att få en helhetsbild, låt oss kontrollera om FortiMail i den nuvarande konfigurationen kan blockera e-postmeddelanden som innehåller skräppost och virus. För att göra detta skickar vi ett testvirus eicar och ett testmeddelande som hittats i en av skräppostdatabaserna (http://untroubled.org/spam/). Efter detta går vi tillbaka till loggvisningsmenyn:

Som vi ser, har både spam och virusbrevet identifierats framgångsrikt.
Denna konfiguration är tillräcklig för att ge grundläggande skydd mot virus och spam. Men FortiMails funktionalitet slutar inte där. För mer effektivt skydd är det nödvändigt att studera de tillgängliga mekanismerna och anpassa dem efter behov. Vi planerar att belysa andra, mer avancerade funktioner hos denna e-postgateway i framtiden.
Om du har några problem eller frågor angående lösningen, skriv dem i kommentarerna så ska vi försöka svara snabbt.
Du kan lämna en ansökan om en testlicens för att pröva lösningen. .
Författare: Alexey Nikulin. Ingenjör för informationssäkerhet på Fortiservice.
Källa: habr.com
