

Den 26 juli 2019 presenterade Google om att minska den maximala giltighetstiden för servercertifikat SSL/TLS från nuvarande 825 dagar till 397 dagar (ungefär 13 månader), vilket är ungefär hälften. Google anser att endast fullständig automatisering av certifikatåtgärder kan lösa de nuvarande säkerhetsproblemen, som ofta förklaras med mänskliga faktorer. Därför bör strävan i idealfallet vara att automatiskt utfärda kortlivade certifikat.
Frågan lades på omröstning i CA/Browser Forum (CABF), som sätter krav på SSL/TLS-certifikat, inklusive den maximala giltighetstiden.
Och den 10 september : medlemmarna i konsortiet röstade mot om förslagen.
Resultat
Röstning av certifikatutfärdare
För (11 röster): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (fd Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Emot (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (fd Trustwave)
Nedlade (2): HARICA, TurkTrust
Röstning av certifikatkonsumenter
För (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Emot: 0
Nedlade: 0
Enligt reglerna i CA/Browser Forum måste två tredjedelar av certifikatutfärdarna rösta ja och 50 % plus en röst bland konsumenterna för att en positiv beslut ska fattas.
Representanter för Digicert för att de missade omröstningen, där de skulle ha röstat för att förkorta giltighetstiden för certifikat. De påpekar att för vissa kunder kan en förkortning av giltighetstiden utgöra ett problem, men på lång sikt ger det fördelar för säkerheten.
Hur som helst, men branschen är ännu inte redo att förkorta giltighetstider och helt gå över till automatiserade lösningar. Certifieringscenter kan erbjuda sådana tjänster, men många kunder har ännu inte implementerat automatisering. Därför skjuts förkortningen till 397 dagar upp. Men frågan förblir öppen.
Nu kan Google försöka att införa standarden "tvångsmässigt", som det var med protokollet . Dessutom stöds det av andra utvecklare: Apple, Microsoft, Mozilla och Opera.
Vi påminner om att fullständig automatisering är en av grundprinciperna för den ideella certifieringscentralen Let’s Encrypt. Den utfärdar gratis certifikat till alla intresserade, men den maximala livslängden för certifikatet är begränsad till 90 dagar. De korta livstiderna för certifikaten har :
- begränsar skador från komprometterade nycklar och felaktigt utfärdade certifikat, eftersom de används under en kortare tidsperiod;
- kortlivade certifikat stödjer och uppmuntrar automatisering, vilket är absolut nödvändigt för att förenkla användningen av HTTPS. Om vi ska migrera hela världsnätet till HTTPS, kan vi på inget sätt förvänta oss att en administratör för varje befintlig webbplats ska uppdatera certifikaten manuellt. Så snart utfärdande och uppdatering av certifikat blir helt automatiserat, kommer kortare livslängder för certifikat tvärtom att bli mer praktiska och bekväma.
visade att 73,7 % av respondenterna "snarare stöder" en förkortning av certifikatens livslängd.
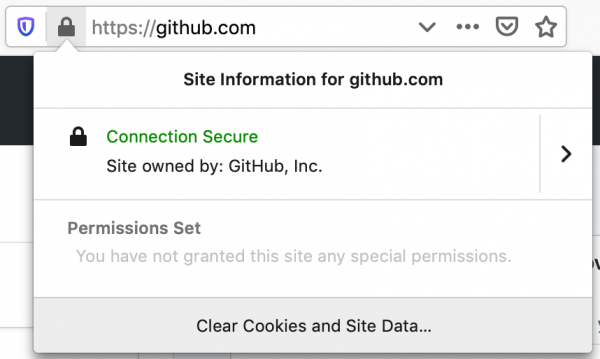
När det gäller dölja EV-logotypen för SSL-certifikat i adressfältet, röstade konsortiet inte i den frågan eftersom UI för webbläsare helt faller inom utvecklarnas kompetens. Nya versioner av Chrome 77 och Firefox 70 kommer att släppas i september-oktober, som kommer att ta bort den särskilda platsen för EV-certifikat i webbläsarens adressfält. Så här ser ändringen ut för desktopversionen av Firefox 70:
Förut:

Det kommer att bli:
Enligt säkerhetsexperten Troy Hunt begraver avlägsnande av EV-information från webbläsarens adressfält .
Källa: habr.com
