

Vad ska man göra om man både vill och behöver tvåfaktorsautentisering, men inte har råd med hårdvarutoken, och överhuvudtaget uppmanas att hålla sig god humör.
Denna lösning är inte särskilt originell, snarare en blandning av olika lösningar som hittats på internet.
Så, givet
Domän Active Directory.
Domänanvändare som arbetar via VPN, precis som många idag.
VPN-gatewayn är Fortigate.
Att spara lösenordet för VPN-klienten förbjuds av säkerhetspolicyn.
Policyn Fortinet angående egna tokens kan inte kallas annat än generös - 10 gratis tokens, resten till ett mycket osmakligt pris. RSASecureID, Duo och liknande övervägdes inte, då man vill ha öppen källkod.
Preliminära krav: värd *nix installerat freeradius, sssd - är införlivad i domänen, domänanvändare kan enkelt autentisera sig där.
Ytterligare paket: shellinabox, figlet, freeradius-ldap, teckensnitt rebel.tlf från förrådet .
I mitt exempel - CentOS 7.8.
Arbetslogiken ska vara så här: när användaren ansluter till VPN, måste de ange sitt domänlösen och OTP istället för lösenord.
Inställning av tjänster
I /etc/raddb/radiusd.conf endast användare och grupp ändras, som tjänsten startar under freeradius, eftersom tjänsten radiusd måste kunna läsa filer i alla underkataloger /home/.
user = root
group = root
För att kunna använda grupper i inställningarna Fortigate, måste man överföra Vendor Specific Attribute. För detta i katalogen raddb/policy.d skapar jag en fil med följande innehåll:
group_authorization {
    if (&LDAP-Group[*] == "CN=vpn_admins,OU=vpn-groups,DC=domain,DC=local") {
            update reply {
                &Fortinet-Group-Name = "vpn_admins" }
            update control {
                &Auth-Type := PAM
                &Reply-Message := "Välkommen Admin"
                }
        }
    else {
        update reply {
        &Reply-Message := "Inte auktoriserad för vpn"
            }
        reject
        }
}
Efter installationen freeradius-ldap i katalogen raddb/mods-available skapas en fil ldap.
Det är nödvändigt att skapa en symbolisk länk i katalogen raddb/mods-enabled.
ln -s /etc/raddb/mods-available/ldap /etc/raddb/mods-enabled/ldapJag justerar dess innehåll till följande:
ldap {
        server = 'domain.local'
        identity = 'CN=freerad_user,OU=users,DC=domain,DC=local'
        password = "SupeSecretP@ssword"
        base_dn = 'dc=domain,dc=local'
        sasl {
        }
        user {
                base_dn = "${..base_dn}"
                filter = "(sAMAccountname=%{%{Stripped-User-Name}:-%{User-Name}})"
                sasl {
                }
                scope = 'sub'
        }
        group {
                base_dn = "${..base_dn}"
                filter = '(objectClass=Group)'
                scope = 'sub'
                name_attribute = cn
                membership_filter = "(|(member=%{control:Ldap-UserDn})(memberUid=%{%{Stripped-User-Name}:-%{User-Name}}))"
                membership_attribute = 'memberOf'
        }
}
I filer raddb/sites-enabled/default och raddb/sites-enabled/inner-tunnel i sektionen authorize jag lägger till namnet på policyn som kommer att användas - group_authorization. En viktig aspekt är att namnet på policyn bestäms av direktivet innanför klamrarna. policy.d, via direktivet inuti filen innan klamrarna.
I avsnittet authenticate i dessa filer behöver du avkommentera raden pam.
I filen clients.conf vi anger de parametrar som kommer att användas för anslutningen Fortigate:
client fortigate {
    ipaddr = 192.168.1.200
    secret = testing123
    require_message_authenticator = no
    nas_type = other
}
Konfiguration av modulen pam.d/radiusd:
#%PAM-1.0
auth       sufficient   pam_google_authenticator.so
auth       include      password-auth
account    required     pam_nologin.so
account    include      password-auth
password   include      password-auth
session    include      password-auth
Standardalternativ för integration av freeradius med google authenticator kräver att användaren anger sina referenser i formatet: användarnamn/lösenord+OTP.
Med tanke på hur många svordomar som kommer att falla på mitt huvud om standardintegrationen används freeradius med Google Authenticator, beslutades det att använda modulkontrollen pam så att endast tokenen verifieras Google Authenticator.
Vid anslutning av en användare händer följande:
- Freeradius kontrollerar om användaren finns i domänen och i en viss grupp och, om det lyckas, görs en kontroll av OTP-token.
Allt verkade ganska bra tills jag började tänka "Hur ska jag registrera OTP för 300+ användare?"
Användaren måste logga in på servern med freeradius och under sitt konto köra applikationen Google authenticator, som kommer att generera en QR-kod för användaren. Här kommer shellinabox i kombination med .bash_profile.
[root@freeradius ~]# yum install -y shellinabox
Konfigurationsfilen för demon finns i /etc/sysconfig/shellinabox.
Jag angav där port 443 och kan också ange mitt certifikat.
[root@freeradius ~]#systemctl enable --now shellinaboxdAnvändaren behöver bara gå till länken, ange domänens uppgifter och få QR-koden för applikationen.
Algoritmen är följande:
- Användaren loggar in på maskinen via webbläsaren.
- Det kontrolleras om användaren tillhör domänen. Om inte, vidtas inga åtgärder.
- Om användaren är en domänanvändare kontrolleras medlemskapet i administratörsgruppen.
- Om användaren inte är administratör kontrolleras om Google Authenticator är inställt. Om det inte är det genereras en QR-kod och användaren loggas ut.
- Om användaren inte är administratör och Google Authenticator är inställt, loggas användaren bara ut.
- Om användaren är administratör görs en ny kontroll av Google Authenticator. Om det inte är inställt genereras en QR-kod.
All logik utförs med hjälp av /etc/skel/.bash_profile.
cat /etc/skel/.bash_profile
# .bash_profile

# Get the aliases and functions
if [ -f ~/.bashrc ]; then
        . ~/.bashrc
fi

# User specific environment and startup programs
# Make several commands available from user shell

if [[ -z $(id $USER | grep "admins") || -z $(cat /etc/passwd | grep $USER) ]]
  then
    [[ ! -d $HOME/bin ]] && mkdir $HOME/bin
    [[ ! -f $HOME/bin/id ]] && ln -s /usr/bin/id $HOME/bin/id
    [[ ! -f $HOME/bin/google-auth ]] && ln -s /usr/bin/google-authenticator $HOME/bin/google-auth
    [[ ! -f $HOME/bin/grep ]] && ln -s /usr/bin/grep $HOME/bin/grep
    [[ ! -f $HOME/bin/figlet ]] && ln -s /usr/bin/figlet $HOME/bin/figlet
    [[ ! -f $HOME/bin/rebel.tlf ]] && ln -s /usr/share/figlet/rebel.tlf $HOME/bin/rebel.tlf
    [[ ! -f $HOME/bin/sleep ]] && ln -s /usr/bin/sleep $HOME/bin/sleep
  # Set PATH env to <home user directory>/bin
    PATH=$HOME/bin
    export PATH
  else
    PATH=PATH=$PATH:$HOME/.local/bin:$HOME/bin
    export PATH
fi


if [[ -n $(id $USER | grep "domain users") ]]
  then
    if [[ ! -e $HOME/.google_authenticator ]]
      then
        if [[ -n $(id $USER | grep "admins") ]]
          then
            figlet -t -f $HOME/bin/rebel.tlf "Welcome to Company GAuth setup portal"
            sleep 1.5
            echo "Please, run any of these software on your device, where you would like to setup OTP:
Google Autheticator:
AppStore - https://apps.apple.com/us/app/google-authenticator/id388497605
Play Market - https://play.google.com/stor/apps/details?id=com.google.android.apps.authenticator2&hl=en
FreeOTP:
AppStore - https://apps.apple.com/us/app/freeotp-authenticator/id872559395
Play Market - https://play.google.com/store/apps/details?id=org.fedorahosted.freeotp&hl=en

And prepare to scan QR code.

"
            sleep 5
            google-auth -f -t -w 3 -r 3 -R 30 -d -e 1
            echo "Congratulations, now you can use an OTP token from application as a password connecting to VPN."
          else
            figlet -t -f $HOME/bin/rebel.tlf "Welcome to Company GAuth setup portal"
            sleep 1.5
            echo "Please, run any of these software on your device, where you would like to setup OTP:
Google Autheticator:
AppStore - https://apps.apple.com/us/app/google-authenticator/id388497605
Play Market - https://play.google.com/store/apps/details?id=com.google.android.apps.authenticator2&hl=en
FreeOTP:
AppStore - https://apps.apple.com/us/app/freeotp-authenticator/id872559395
Play Market - https://play.google.com/store/apps/details?id=org.fedorahosted.freeotp&hl=en

And prepare to scan QR code.

"
            sleep 5
            google-auth -f -t -w 3 -r 3 -R 30 -d -e 1
            echo "Congratulations, now you can use an OTP token from application as a password to VPN."
            logout
        fi
      else
        echo "You have already setup a Google Authenticator"
        if [[ -z $(id $USER | grep "admins") ]]
          then
          logout
        fi
    fi
  else
    echo "You don't need to set up a Google Authenticator"
fi
Konfiguration av Fortigate:
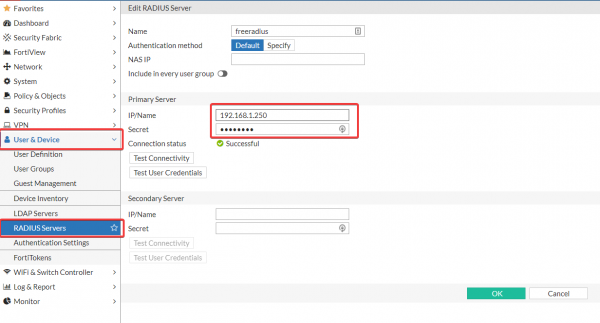
- Vi skapar Radius-server

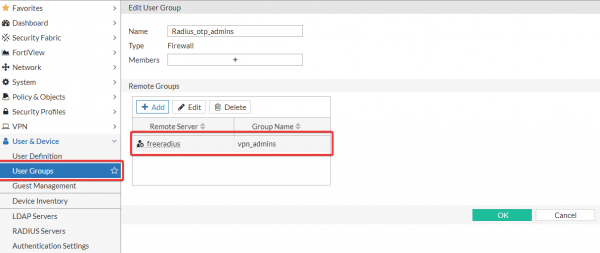
- Skapa nödvändiga grupper om det behövs för att avgränsa åtkomst per grupp. Gruppens namn ska Fortigate överensstämma med den grupp som skickas i Vendor Specific Attribute Fortinet-Group-Name.

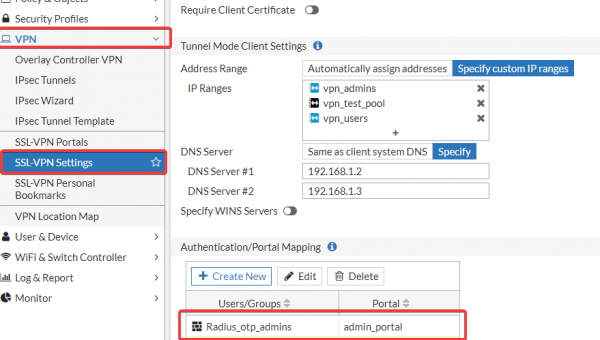
- Redigera nödvändiga SSL-portaler.

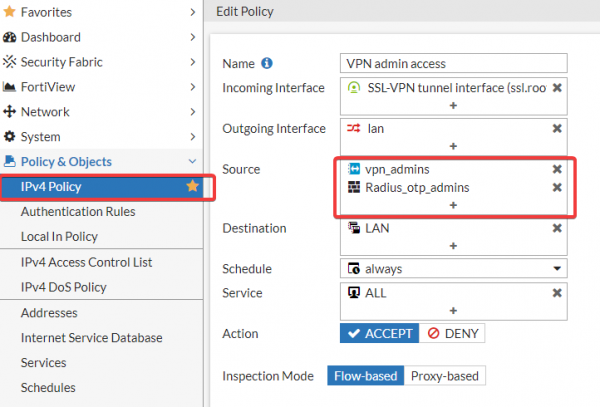
- Lägg till grupper i policyerna.

Fördelarna med denna lösning:
- Det finns möjlighet till autentisering via OTP på Fortigate lösningar med öppen källkod.
- Inmatning av domänens lösenord av användaren vid anslutning via VPN utesluts, vilket förenklar anslutningsprocessen. Att ange ett 6-siffrigt lösenord är enklare än det som föreskrivs av säkerhetspolicyn. Som en följd minskas antalet ärenden med ämnet: 'Kan inte ansluta till VPN'.
P.S. Planen är att utveckla denna lösning till en fullständig tvåfaktorsautentisering med challenge-response.
Update:
Som jag lovade har jag nu utvecklat till en variant med challenge-response.
Så:
I filen /etc/raddb/sites-enabled/default sektion authorize ser ut som följer:
authorize {
    filter_username
    preprocess
    auth_log
    chap
    mschap
    suffix
    eap {
        ok = return
    }
    files
    -sql
    #-ldap
    expiration
    logintime
    if (!State) {
        if (&User-Password) {
            # Om !State och User-Password (PAP), tvinga LDAP:
            update control {
                Ldap-UserDN := "%{User-Name}"
                Auth-Type := LDAP
            }
        }
        else {
            reject
        }
    }
    else {
        # Om State, proxyförfrågan:
        group_authorization
    }
pap
}
Sektion authenticate har nu följande utseende:
authenticate {
        Auth-Type PAP {
                pap
        }
        Auth-Type CHAP {
                chap
        }
        Auth-Type MS-CHAP {
                mschap
        }
        mschap
        digest
        # Försök autentisering med direkt LDAP-bindning:
        Auth-Type LDAP {
        ldap
        if (ok) {
            update reply {
                # Skapa ett slumpmässigt State-attribut:
                State := "%{randstr:aaaaaaaaaaaaaaaa}"
                Reply-Message := "Vänligen ange OTP"
                }
            # Återvänd Access-Challenge:
            challenge
            }
        }
        pam
        eap
}
Nu sker kontroll av användaren enligt följande algoritm:
- Användaren anger domänuppgifterna i VPN-klienten.
- Freeradius kontrollerar giltigheten av kontot och lösenordet.
- Om lösenordet är korrekt, skickas en förfrågan om token.
- Kontroll av token sker.
- Vinsten).
Källa: habr.com
