

Retrospektiv
Omfattningen, sammansättningen och strukturen av cyberhot mot applikationer utvecklas snabbt. Under många år har användare fått tillgång till webbapplikationer via internet med hjälp av populära webbläsare. Det har varit nödvändigt att stödja 2-5 webbläsare vid varje given tidpunkt, och uppsättningen standarder för utveckling och testning av webbapplikationer har varit ganska begränsad. Nästan alla databaser byggdes till exempel med hjälp av SQL. Tyvärr lärde sig hackare snabbt att utnyttja webbapplikationer för att stjäla, ta bort eller ändra data. De fick obehörig åtkomst och missbrukade applikationernas funktioner med hjälp av olika metoder, inklusive att lura användare, injicera och utföra kod på avstånd. Snart dök kommersiella skydd för webbapplikationer upp på marknaden, kallade Web Application Firewalls (WAF), och samhället svarade med att skapa ett öppet projekt för säkerhet i webbapplikationer, Open Web Application Security Project (OWASP), för att definiera och upprätthålla standarder och metoder för att utveckla säkra applikationer.
Grundläggande applikationsskydd
är en utgångspunkt för att säkerställa applikationsskydd och innehåller en lista över de farligaste hoten och felaktiga konfigurationer som kan leda till sårbarheter i applikationer, samt taktik för att upptäcka och avvärja attacker. OWASP Top 10 är en erkänd riktlinje inom branschen för cybersäkerhet för applikationer världen över och definierar en grundläggande lista över funktioner som ett webbapplikationsskydd (WAF) bör ha.
Dessutom måste WAF:s funktionalitet ta hänsyn till andra vanliga attacker mot webbapplikationer, inklusive Cross-Site Request Forgery (CSRF), Clickjacking, webbskrapning (web scraping) och filinkludering (RFI/LFI).
Hot och utmaningar för säkerheten hos moderna applikationer
Idag är långt ifrån alla applikationer nätverksbaserade. Det finns molnapplikationer, mobilapplikationer, API:er och i de senaste arkitekturerna till och med individuella programfunktioner. Alla dessa typer av applikationer måste synkroniseras och kontrolleras, eftersom de skapar, ändrar och behandlar våra data. Med nya teknologier och paradigm uppstår nya svårigheter och utmaningar i alla skeden av applikationernas livscykel. Detta inkluderar integration av utveckling och drift (DevOps), containrar, Internet of Things (IoT), verktyg med öppen källkod, API:er m.m.
Den distribuerade placeringen av applikationer och mångfalden av teknologier skapar komplexa och invecklade uppgifter inte bara för informationssäkerhetsspecialister, utan också för säkerhetslösningsleverantörer, som inte längre kan förlita sig på en enhetlig metodik. Applikationsskyddet måste ta hänsyn till deras affärsspecifika aspekter för att förhindra falska alarm och kvalitetsbrott för användarna.
Hackares slutmål är oftast antingen datastöld eller att störa tjänsternas tillgänglighet. Angripare drar också nytta av den teknologiska evolutionen. För det första skapar utvecklingen av ny teknologi fler potentiella sårbarheter och brister. För det andra har de fler verktyg och kunskaper för att kringgå traditionella skyddsåtgärder. Detta ökar kraftigt den så kallade "angreppsyta" och organisationers utsatthet för nya risker. Säkerhetspolicyer måste ständigt anpassas i takt med förändringar i teknik och applikationer.
Därför måste applikationer skyddas mot den ständigt växande mångfalden av angreppsmetoder och -källor, och avvisning av automatiska attacker måste ske i realtid baserat på informerade beslut. Som ett resultat ökar driftskostnaderna och det manuella arbetet mitt i svagare säkerhetsskäl.
Uppgift nummer 1: Hantering av bots
Över 60% av internettrafiken genereras av bots, hälften av vilken är "dålig" trafik (enligt uppgifter ). Organisationer investerar i att öka nätverkskapaciteten, vilket i praktiken innebär att de hanterar simulerade belastningar. Den exakta åtskillnaden mellan verklig användartrafik och bottrafik, liksom mellan
goda
- det innebär en betydande besparing för organisationer och en förbättring av tjänsternas kvalitet för användarna.
Botar har inte för avsikt att underlätta detta, och de kan imitera beteendet hos riktiga användare, kringgå CAPTCHA och andra hinder. Dessutom, vid attacker som använder dynamiska IP-adresser, blir IP-baserad filtreringsskydd ineffektivt. Ofta används open source-utvecklingsmedel (t.ex. Phantom JS), som kan hantera klient-JavaScript, för att genomföra bruteforce-attacker, credential stuffing-attacker, DDoS-attacker och automatiserade bot-attacker.
För effektiv hantering av bottrafik krävs unik identifiering av dess källa (som ett fingeravtryck). Eftersom det vid en botattack skapas många poster, möjliggör dess fingeravtryck identifieringen av misstänkt aktivitet och tilldelning av poäng, som systemet använder för att fatta informerade beslut – blockera/tillåta – med en minimal falsk positivsättning.
Uppgift nr 2: API-skydd
- Många applikationer samlar information och data från tjänster de interagerar med via API. Vid överföring av känsliga data via API genomför över 50% av organisationerna varken verifiering eller skydd av API:er för att identifiera cyberattacker.
- Exempel på användning av API:
- Integration av Internet of Things (IoT)
- Maskin-till-maskin-interaktion
- Serverlösa miljöer,
API-sårbarheter liknar applikationssårbarheter och inkluderar injektioner, protokollattacker, parametermanipulation, omdirigeringar och botattacker. Dedikerade API-gateways gör det möjligt att säkerställa kompatibilitet mellan apptjänster som interagerar via API. Men de erbjuder inte end-to-end-säkerhet för applikationen, vilket en WAF med nödvändiga säkerhetsverktyg kan göra, såsom parsing av HTTP-huvuden, Layer 7-åtkomstkontrollista (ACL), parsing och validering av JSON/XML-payload och skydd mot alla sårbarheter på OWASP Top 10-listan. Detta uppnås genom att inspektera nyckelvärden i API:t med hjälp av positiva och negativa modeller.
Uppgift nr 3: Tjänsteavbrott
Den gamla attackvektorn – Tjänsteavbrott (DoS) – fortsätter att bevisa sin effektivitet i angrepp mot applikationer. Angripare har ett helt arsenal av framgångsrika tekniker för att störa apptjänster, inklusive HTTP- eller HTTPS-floder, svaga och långsamma attacker ("low-and-slow", till exempel SlowLoris, LOIC, Torshammer), attacker med dynamiska IP-adresser, buffertöversvämningar, bruteforce-attacker och många fler. Med utvecklingen av Internet of Things och efterföljande framväxt av IoT-botnät har attacker mot applikationer blivit en central del av DDoS-attacker. De flesta WAF med anslutningstillstånd kan endast motstå en begränsad belastning. Dock kan de inspektera HTTP/S-trafikflöden och ta bort attacktrafik och skadliga anslutningar. Efter att en attack har upptäckts finns det ingen mening med att åter släppa denna trafik. Eftersom WAF:s bandbredd för att avvärja attacker är begränsad, krävs en ytterligare lösning vid nätverksperimetern för automatisk blockering av nästa "onda" paket. För detta skyddsscenario bör båda lösningarna kunna interagera med varandra för att utbyta information om attacker.
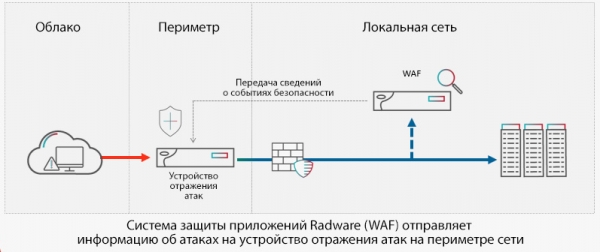
Fig 1. Organisation av ett omfattande skydd för nätverk och applikationer med exempel på Radwares lösningar
Uppgift nr 4: Kontinuerligt skydd
Applikationer förändras ofta. Utvecklings- och implementeringsmetodologier, såsom kontinuerliga uppdateringar, innebär att modifieringar görs utan mänsklig medverkan och kontroll. I sådana dynamiska förhållanden är det svårt att upprätthålla adekvata säkerhetspolicyer utan ett högt antal falska positiva larm. Mobilapplikationer uppdateras mycket oftare än webbapplikationer. Tredjepartsapplikationer kan ändras utan din vetskap. Vissa organisationer strävar efter att få mer kontroll och insyn för att hålla sig informerade om potentiella risker. Detta är dock inte alltid möjligt, och tillförlitligt skydd av applikationer måste utnyttja maskininlärningens möjligheter för att ta hänsyn till och visuellt representera befintliga resurser, analysera potentiella hot och skapa och optimera säkerhetspolicyer vid ändringar av applikationer.
Slutsatser
Allt eftersom applikationer spelar en allt viktigare roll i det dagliga livet blir de en huvudmål för hackare. Det potentiella bytet för brottslingar och de potentiella förlusterna för företag är enorma. Svårighetsgraden i att säkerställa applikationssäkerhet kan inte överskattas, med hänsyn till antalet och variationerna av applikationer och hot.
Lyckligtvis befinner vi oss i en tidpunkt när artificiell intelligens kan komma till vår hjälp. Algoritmer baserade på maskininlärning erbjuder adaptivt skydd i realtid mot de mest avancerade cyberhoten riktade mot applikationer. De uppdaterar också automatiskt säkerhetspolicyer för att skydda webb-, mobil- och molnapplikationer — samt API — utan falska positiva larm.
Det är svårt att med precision förutsäga hur den nya generationen av cyberhot mot applikationer kommer att se ut (eventuellt också baserad på maskininlärning). Men organisationer kan definitivt vidta åtgärder för att skydda kunddata, immateriella rättigheter och säkerställa tillgängligheten av tjänster till stor nytta för verksamheten.
Effektiva metoder för att säkerställa applikationssäkerhet, huvudtyper och vektor för attacker, riskzoner och luckor i cybersäkerheten för webbapplikationer, samt global erfarenhet och bästa praxis presenteras i Radwares forskning och rapport.”.
Källa: habr.com
