

Vi på Google tror att molnberäkning i framtiden kommer att röra sig alltmer mot privata, krypterade tjänster som garanterar användarna fullständig säkerhet i kontrollen av datasekretess.
Google Cloud krypterar redan de data som överförs och lagras av kunder, men de måste fortfarande avkrypteras för att kunna bearbetas. Confidential computing är en revolutionerande teknik som används för att kryptera data under bearbetning. Miljöer baserade på confidential computing möjliggör lagring av krypterade data i minnet och andra ställen utanför processorn (CPU).
Confidential VMs är nu i beta-testning och är den första produkten i Googles Cloud Confidential Computing-linje. Vi tillämpar redan olika metoder för isolering och sandlådor i vår molninfrastruktur för att säkerställa säkerheten i den fleranvändararkitektur vi har. Confidential VMs höjer säkerheten till en ny nivå genom att erbjuda kryptering av arbetsminnet för bättre isolering av sina arbetsbelastningar i molnet, vilket hjälper våra kunder att skydda känsliga data. Vi tror att detta särskilt kommer att intressera dem som arbetar inom reglerade branscher. översättarens anm.).
Öppnar nya möjligheter
Med Asylo, en plattform med öppen källkod för confidential computing, har vi fokuserat på att möjliggöra enkel distribution och användning av miljöer för confidential computing, och erbjudit hög prestanda och tillämpningar för alla arbetsbelastningar som du väljer att köra i molnet. Vi anser att du inte ska behöva kompromissa med användarvänlighet, flexibilitet, prestanda och säkerhet.
Med övergången av Confidential VMs till beta-stadiet har vi blivit den första stora leverantören av molntjänster som erbjuder en sådan nivå av säkerhet och isolering — och ger kunderna ett enkelt och användarvänligt alternativ både för nya applikationer och 'porterade' applikationer. översättarens anm.Vi säkerställer:
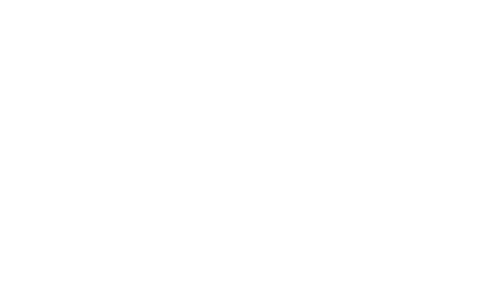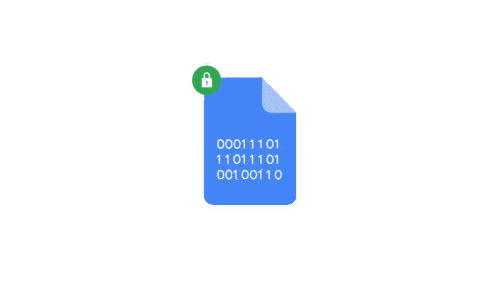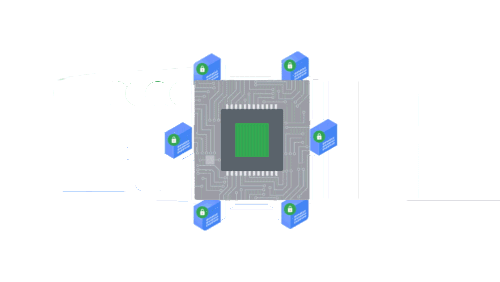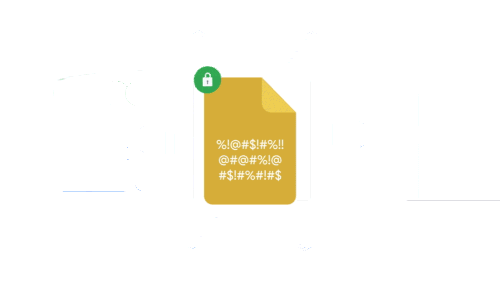
Oöverträffad sekretess: kunder kan skydda sekretessen för sina känsliga data i molnet även under bearbetning. Confidential VMs använder Secure Encrypted Virtualization (SEV) i andra generationens AMD EPYC-processorer. Dina data förblir krypterade under användning, indexering, begäran och träning. Krypteringsnycklar skapas i hårdvaran separat för varje virtuell maskin och lämnar aldrig hårdvaran.
Förbättrad innovation: confidential computing kan öppna upp bearbetningsscenarier som tidigare var omöjliga. Företag kan nu dela uppsättningar av sekretessbelagda data och samarbeta i molnet, samtidigt som sekretessen upprätthålls.
Sekretess för "portade" arbetslaster: vårt mål är att förenkla confidential computing. Övergången till Confidential VMs är sömlös — alla arbetslaster i GCP som körs på virtuella maskiner kan gå över till Confidential VMs. Det är enkelt — det räcker med att sätta en "bock".
Skydd mot avancerade hot: confidential computing bygger på skyddet av Shielded VMs mot rootkits och bootkits, vilket hjälper till att säkerställa integriteten hos det operativsystem som valts för att köras i Confidential VM.
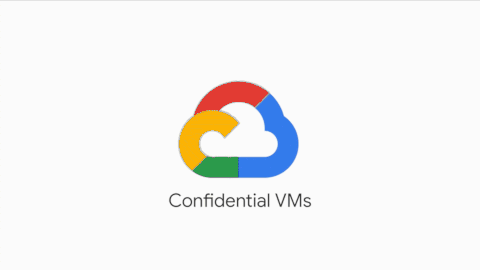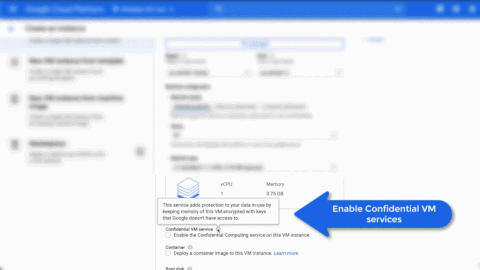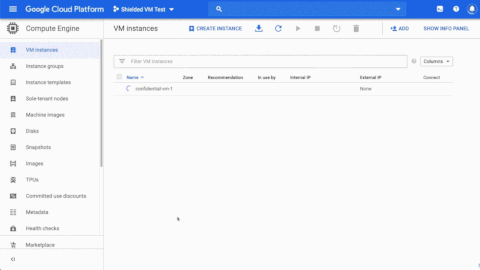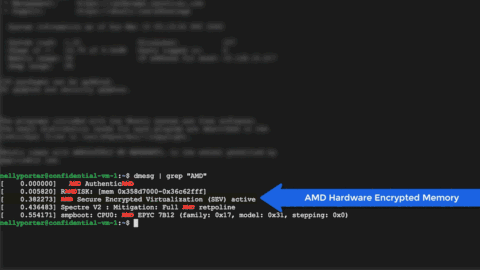
Grunderna för Confidential VMs
Confidential VMs körs på N2D-virtuella maskiner som använder andra generationens AMD EPYC-processorer. Tack vare AMD SEV-funktionen uppnås hög prestanda för de flesta krävande beräkningsuppgifterna, samtidigt som den virtuella maskinens RAM-minne förblir krypterad med en separat nyckel för varje virtuell maskin som skapas och hanteras av EPYC-processorn. Nycklarna skapas av AMD Secure Processor vid skapandet av den virtuella maskinen och finns uteslutande i den, vilket gör dem otillgängliga både för Google och för andra virtuella maskiner som körs på samma nod.
Förutom den inbyggda hårdvarukrypteringen av RAM-minnet bygger vi Confidential VMs ovanpå Shielded VMs för att säkerställa motståndskraft mot intrång i operativsystemets bild, kontroll av firmware-integritet, binärfiler för kärnan och drivrutiner. Google erbjuder bilder som inkluderar Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) och RHEL 8.2. Vi arbetar med Centos, Debian och andra för att erbjuda ytterligare operativsystembilder.
Vi samarbetar också nära med AMD Cloud Solution-teamet för att säkerställa att kryptering av virtuella maskiners minne inte påverkar prestandan. Vi har lagt till stöd för nya OSS-drivrutiner (nvme och gvnic) för att hantera lagringsförfrågningar och nätverkstrafik med högre kapacitet än äldre protokoll. Detta har säkerställt att prestandan för Confidential VMs ligger nära den för vanliga virtuella maskiner.
Med Secure Encrypted Virtualization, som ingår i den andra generationens AMD EPYC-processorer, erbjuds en innovativ hårdvarufunktion för säkerhet som skyddar data i en virtualiserad miljö. För att stödja de nya GCE Confidential VMs N2D har vi samarbetat med Google för att hjälpa kunderna att skydda sina data och säkerställa prestanda för deras arbetsbelastningar. Vi är glada att se att Confidential VMs visar samma nivå av hög prestanda för olika belastningar som de typiska virtuella maskinerna N2D.
Raghu Nambiar, vice president, Data Center Ecosystem, AMD
En speländrande teknologi
Confidential computing kan förändra hur företag bearbetar data i molnet, samtidigt som sekretessen och säkerheten bevaras. Utöver andra fördelar kan företag samarbeta utan att kompromissa med sekretessen för sina datamängder. Ett sådant samarbete kan leda till utvecklingen av ännu mer transformativa teknologier och idéer, som möjligheten att snabbt utveckla vacciner och behandla sjukdomar som ett resultat av sådant säkert samarbete.
Vi ser fram emot att se de möjligheter denna teknologi öppnar för ditt företag. Se , för att få veta mer.
P.S. Inte för första och, förhoppningsvis, inte för sista gången lanserar Google en teknik som förändrar världen. Som med Kubernetes nyligen. Vi stödjer och sprider Googles teknik så gott vi kan — vi utbildar IT-specialister i Ryssland. Vårt företag är en av 3 Kubernetes Certified Service Provider och den enda Kubernetes Training Partner i Ryssland. Därför håller vi intensiva utbildningar i Kubernetes varje vår och höst. Nästa intensiva utbildningar äger rum 28–30 september och 14–16 oktober .
Källa: habr.com
