

Det finns redan flera artiklar på Habr om teknologierna Honeypot och Deception (, ). Men vi stöter fortfarande på bristande förståelse för skillnaden mellan dessa typer av skyddsmedel. För att belysa detta har våra kollegor från (den första ryska utvecklaren av ) beslutat att noggrant beskriva skillnaderna, fördelarna och arkitektoniska egenskaper hos dessa lösningar.
Låt oss ta reda på vad "honeypots" och "deceptions" egentligen är:
"Bedrägeriteknologier" (eng., Deception technology) dök relativt nyligen upp på marknaden för informationssäkerhetssystem. Vissa specialister anser fortfarande att Security Deception bara är mer avancerade "honeypots" (eng., honeypot).
I denna artikel kommer vi att belysa både likheterna och de grundläggande skillnaderna mellan dessa två lösningar. I den första delen kommer vi att diskutera "honeypot", hur denna teknologi har utvecklats och vad dess fördelar och nackdelar är. I den andra delen kommer vi att fokusera på principerna för plattformar för skapande av distribuerad infrastruktur för falska mål (eng., Distributed Deception Platform — DDP).
Det grundläggande principen bakom honeypots är att skapa fällor för hackare. En liknande princip användes för att utveckla de första Deception-lösningarna. Men moderna DDP överträffar betydligt honeypots, både vad gäller funktionalitet och effektivitet. Deception-plattformar inkluderar: fällor (eng., decoys, traps), lokkemat (eng., lures), applikationer, data, databaser, Active Directory. Moderna DDP kan erbjuda omfattande möjligheter för att upptäcka hot, analysera attacker och automatisera åtgärder.
Således representerar Deception tekniker för att imitera företagets IT-infrastruktur och att vilseleda hackare. Som ett resultat tillåter sådana plattformar att stoppa attacker innan betydande skador orsakas på företagets tillgångar. Honeypots har visserligen inte en sådan bred funktionalitet och en sådan nivå av automatisering, vilket gör att deras användning kräver högre kvalifikationer från medarbetarna inom säkerhetsavdelningar.
1. Honeypots, Honeynets och Sandboxing: vad är det och hur tillämpas det
För första gången användes termen «honeypots» 1989 i Clifford Stolls bok «The Cuckoo’s Egg», som beskriver händelser kring spårningen av en hacker vid Lawrence Berkeley National Laboratory (USA). I praktiken realiserades denna idé 1999 av Lance Spitzner, en säkerhetsspecialist på Sun Microsystems, som grundade forskningsprojektet «Honeynet Project». De första honeypots var mycket resurskrävande och svåra att konfigurera och underhålla.
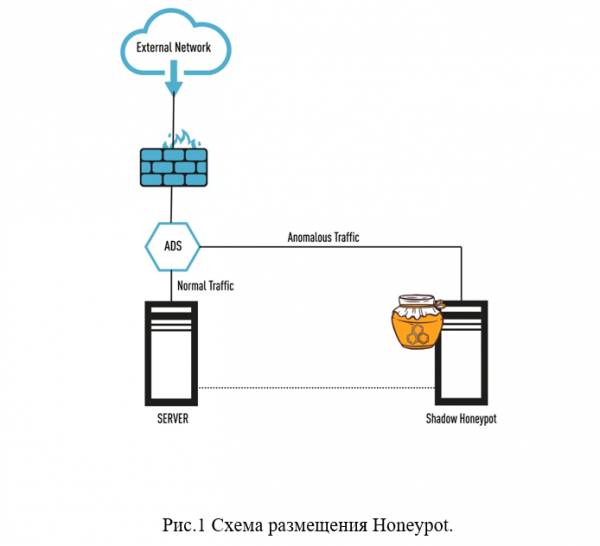
Låt oss titta närmare på vad honeypots och honeynets. Honeypots är separata värdar vars syfte är att attrahera angripare att tränga in i företagets nätverk och försöka stjäla värdefulla data samt att utöka nätverksområdet. En honeypot (översätts bokstavligen som «honungsfat») är en speciell server med en uppsättning olika nätverkstjänster och protokoll, såsom HTTP, FTP etc. (se fig. 1).
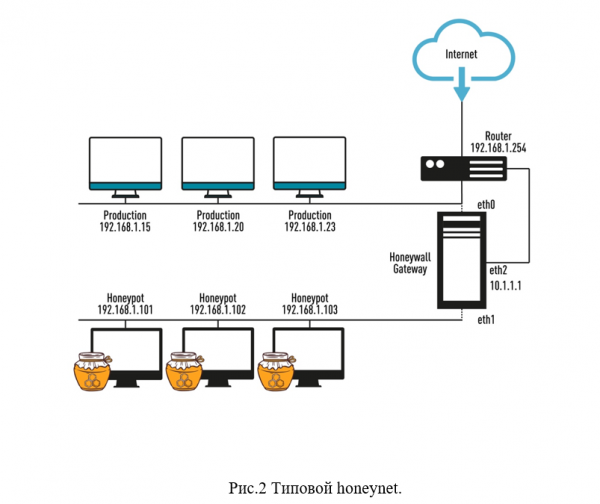
Om man förenar flera honeypots i ett nätverk får vi ett mer effektivt system honeynet, som utgör en emulering av företagets interna nätverk (webbserver, filserver och andra nätverkskomponenter). Denna lösning gör det möjligt att förstå angriparnas handlingsstrategi och föra dem bakom ljuset. En typisk honeynet arbetar vanligtvis parallellt med det faktiska nätverket och helt oberoende av det. Ett sådant «nät» kan publiceras på Internet via en separat kanal och det kan också tilldelas ett eget intervall av IP-adresser (se fig. 2).
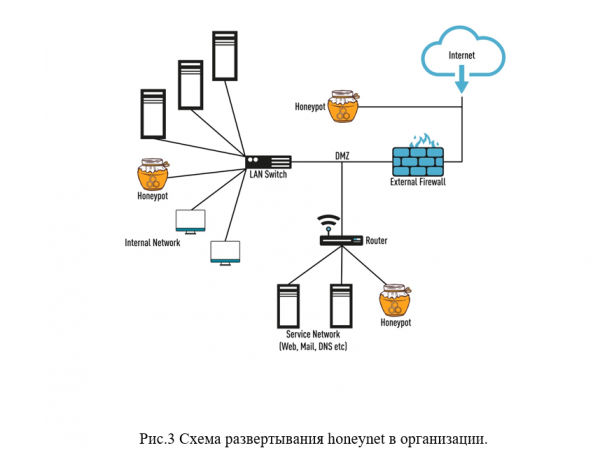
Syftet med att använda honeynet är att visa hackern att hen på något sätt har trängt in i företagets interna nätverk, men i själva verket befinner sig angriparen i en «isolerad miljö» och under noggrann övervakning av säkerhetsspecialister (se fig. 3).
Här behövs även en omtanke om ett verktyg som «sandbox» (eng., sandbox), vilket tillåter angripare att installera och köra skadliga program i en isolerad miljö, där IT-specialister kan övervaka deras handlingar för att identifiera potentiella risker och vidta nödvändiga motåtgärder. För närvarande implementeras sandboxing vanligtvis på dedikerade virtuella maskiner på en virtuell värd. Men det är värt att notera att sandboxing bara visar hur farliga och skadliga program beter sig, medan honeynet hjälper specialisten att analysera beteendet hos «farliga aktörer».
Den uppenbara fördelen med honeynets är att de ska vilseleda angripare, slösa bort deras krafter, resurser och tid. Som ett resultat attackerar de falska mål istället för verkliga och kan avbryta attacken mot nätverket utan att uppnå något. Oftast används honeynet-teknologier inom statliga myndigheter och stora företag, finansorganisationer, eftersom det är dessa strukturer som blir måltavlor för omfattande cyberattacker. Men små och medelstora företag (SMB) behöver också effektiva verktyg för att förhindra informationssäkerhetsincidenter, men det är inte så enkelt att använda honeynets i SMB-sektorn på grund av bristen på kvalificerad personal för så komplicerat arbete.
Begränsningar av Honeypots och Honeynets
Varför är då honeypots och honeynets inte de bästa lösningarna för att motverka attacker idag? Man bör notera att attacker blir allt mer omfattande, tekniskt komplexa och kan orsaka allvarlig skada på organisationens IT-infrastruktur, och cyberbrott har nått en helt ny nivå och består av högt organiserade skuggbusinessstrukturer som är utrustade med alla nödvändiga resurser. Dessutom måste man ta hänsyn till 'den mänskliga faktorn' (felaktigheter i konfigurationerna av programvara och hårdvara, insideråtgärder etc.), så att använda endast teknik för att förhindra attacker är nu otillräckligt.
Nedan listas de främsta begränsningarna och nackdelarna med honeypots (honeynets):
Honeypots utvecklades ursprungligen för att identifiera hot som är utanför det företagsnätverket, de är mer avsedda för att analysera angripares beteende och är inte avsedda för snabb respons på hot.
Angripare har ofta lärt sig att känna igen emulerade system och undvika honeypots.
Honeynets (honeypots) har en extremt låg nivå av interaktivitet och samverkan med andra säkerhetssystem, vilket gör det svårt att få utförlig information om attacker och angripare, och därmed att effektivt och snabbt reagera på informationssäkerhetsincidenter. Dessutom erhåller säkerhetsspecialister ett stort antal falska hotvarningar.
I vissa fall kan hackare använda en komprometterad honeypot som en startpunkt för att fortsätta attacken mot en organisations nätverk.
Det uppstår ofta problem med skalbarheten hos honeypots, hög operativ belastning och konfiguration av sådana system (de kräver högt kvalificerade specialister, har ingen användarvänlig hanteringsgränssnitt osv.). Det finns stora svårigheter med att implementera honeypots i specialiserade miljöer, såsom IoT, POS, molnsystem osv.
2. Bedrägeriteknologi: fördelar och grundprinciper
Genom att studera alla fördelar och nackdelar med honeypots kommer vi fram till att det krävs ett helt nytt tillvägagångssätt för incidentrespons inom informationssäkerhet för att kunna ge ett snabbt och adekvat svar på angriparnas åtgärder. Och en sådan lösning är teknologier. Cyber deception (Säkerhetsbedrägeri).
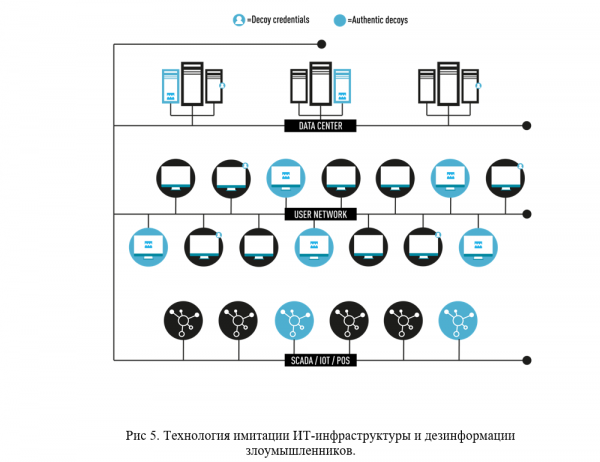
Terminer som "Cyber deception", "Säkerhetsbedrägeri", "Bedrägeriteknologi", "Distributed Deception Platform" (DDP) är relativt nya och har dykt upp på senare tid. Faktiskt betyder alla dessa termer användningen av "bedrägeriteknologier" eller "tekniker för att imitera IT-infrastruktur och desinformation av angripare". De enklaste lösningarna inom bedrägeri är en vidareutveckling av idéerna kring honeypots, men på en mer teknologiskt avancerad nivå, som innebär en större automatisering av hotidentifiering och respons. Det finns dock redan betydande DDP-lösningar på marknaden, som erbjuder enkel implementering och skalning, samt har ett seriöst arsenal av "fällor" och "beten" för angripare. Till exempel kan bedrägeri simulera sådana objekt av IT-infrastruktur som databaser, arbetsstationer, routrar, switchar, bankomater, servrar och SCADA, medicinsk utrustning och IoT.
Hur fungerar "Distributed Deception Platform"? Efter implementeringen av DDP kommer organisationens IT-infrastruktur att byggas som om den bestod av två lager: det första lagret är företagets verkliga infrastruktur, och det andra är en "emulerad" miljö, bestående av fällor (eng. decoys, traps) och beten (eng. lures), som är placerade på verkliga fysiska enheter i nätverket (se bild 4).
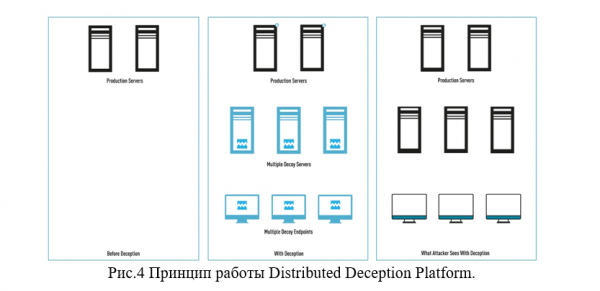
Till exempel kan en angripare upptäcka falska databaser med "konfidentiella dokument" och fejkade inloggningsuppgifter påstådda av "privilegierade användare" - alla dessa är falska mål som kan intressera brottslingar, vilket avleder deras uppmärksamhet från de verkliga informationsaktiver som företaget har (se fig. 5).
DDP är en nyhet på marknaden för cybersäkerhetsprodukter, dessa lösningar är bara några år gamla och hittills har endast företagssektorn råd med dem. Men små och medelstora företag kommer snart också att kunna dra nytta av Deception genom att hyra DDP från specialiserade leverantörer "som en tjänst". Det alternativet är till och med mer bekvämt, eftersom det inte finns något behov av egna högkvalificerade anställda.
Nedan visas de viktigaste fördelarna med Deception-teknologin:
Autenticitet. Deception-teknologin kan återskapa en helt autentisk IT-miljö för företaget, genom att kvalitetsemmulera operativsystem, IoT, POS, specifika system (medicinska, industriella osv.), tjänster, applikationer, inloggningsuppgifter och så vidare. Fällor (decoys) blandas noggrant med arbetsmiljön, och angriparen kommer inte att kunna identifiera dem som honeypots.
Implementering. DDP använder maskininlärning (engelska: machine learning, ML) i sitt arbete. Med hjälp av ML säkerställs enkelhet, flexibilitet i inställningarna och effektivitet vid implementering av Deception. "Fällor" och "lockbeten" uppdateras mycket snabbt, och involverar angriparen i företagets "falska" IT-infrastruktur, medan avancerade AI-baserade analysystem kan upptäcka aktiva hackeraktiviteter och förhindra dem (till exempel försök att få tillgång till Active Directory baserat på falska inloggningsuppgifter).
Användarvänlighet. Moderna "Distributed Deception Platforms" är lätta att underhålla och hantera. De hanteras vanligtvis via en lokal eller molnbaserad konsol, med integrationer mot företags-SOC (Security Operations Center) via API och många befintliga säkerhetskontrollverktyg. Det krävs inga högkvalificerade cybersäkerhetsexperter för underhåll och drift av DDP.
Skalbarhet. Säkerhetsbedrägerier kan utformas i fysiska, virtuella och molnmiljöer. DDP fungerar framgångsrikt även i specialiserade miljöer såsom IoT, ICS, POS, SWIFT osv. Avancerade bedrägeriplattformar kan även projicera "bedrägeriteknik" till avlägsna kontor och isolerade miljöer utan behov av en fullständig distribution av plattformen.
Interaktion. Genom att använda effektiva och attraktiva fällor (decoys) baserade på verkliga operativsystem, strategiskt placerade i den verkliga IT-infrastrukturen, samlar bedrägeriplattformen omfattande information om angriparen. DDP ser sedan till att hotalerts skickas, rapporter genereras och automatisk respons på säkerhetsincidenter sker.
Angreppspunkt. I moderna bedrägerilösningar placeras fällor inuti nätverksintervallet, istället för utanför (som med honeypots). Denna distributionsmodell för fällor gör det omöjligt för angriparen att använda dem som en plattform för att attackera företagets verkliga IT-infrastruktur. I mer avancerade bedrägerilösningar finns det funktioner för trafikdirigering, vilket gör att all trafik från angripare kan dirigeras via en särskild anslutning. Detta gör det möjligt att analysera angriparnas aktivitet utan risk för värdefulla tillgångar i företaget.
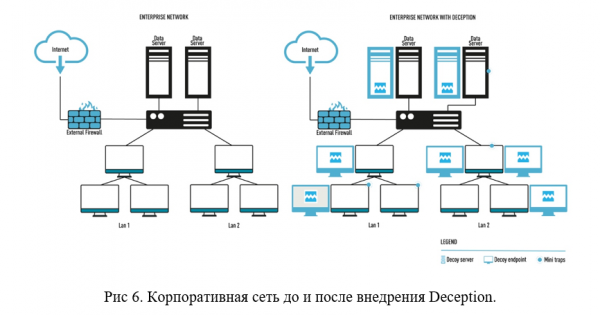
Övertygande "bedrägeriteknik". I det initiala skedet av attacken samlar och analyserar angripare data om IT-infrastrukturen, som de sedan använder för horisontell rörelse genom det företagsnätverket. Genom att använda "bedrägeriteknik" kommer angriparen att hamna i "fällor" som avleder dem från de verkliga tillgångarna i organisationen. DDP kommer att analysera potentiella tillgänglighetsvägar till autentiseringsuppgifter inom företagsnätverket och ge angriparen "falska mål" istället för verkliga autentiseringsuppgifter. Dessa funktioner har varit mycket saknade i honeypot-teknologin. (Se fig. 6).
Bedrägeri VS Honeypot
Och till sist kommer vi till den mest intressanta delen av vår studie. Låt oss försöka belysa de viktigaste skillnaderna mellan Deception och Honeypot-teknologier. Trots vissa likheter, skiljer sig dessa två teknologier avsevärt, från grundidén till effektiviteten.
Olika grundidéer. Som vi nämnde tidigare, installeras honeypots som "fällor" runt värdefulla tillgångar i företaget (utanför det företagsnätverk), för att på så sätt försöka avleda angripare. Honeypot-teknologin baseras på en uppfattning om organisationens infrastruktur, men honeypots kan bli en angreppspunkt för att inleda en attack mot företagets nätverk. Deception-teknologin har utvecklats med angriparens perspektiv i åtanke och möjliggör identifiering av en attack i ett tidigt skede, vilket ger säkerhetsspecialister en betydande fördel över angripare och fördröjer dem.
„Attrahera“ VS „Förvirra“. Vid användning av honeypots beror framgången på att fånga attentatsmörares uppmärksamhet och deras vidare motivation att gå vidare till målet i honeypoten. Det innebär att angriparen faktiskt måste nå honeypoten, och först då kan ni stoppa dem. Därmed kan närvaron av angripare i nätverket pågå i flera månader eller mer, vilket leder till dataintrång och skada. DDP imiterar kvalitativt företagets verkliga it-infrastruktur, och syftet med deras implementering är inte bara att dra till sig angriparens uppmärksamhet, utan att förvirra den så att de slösar tid och resurser, men inte får tillgång till företagets verkliga tillgångar.
„Begränsad skalbarhet“ VS „automatisk skalbarhet“. Som nämnts tidigare har honeypots och honeynets problem med skalbarhet. Det är komplicerat och kostsamt, och för att öka antalet honeypots i det företagsystemet måste nya datorer, operativsystem, licenser och IP-adresser köpas in. Dessutom krävs det kvalificerad personal för att hantera sådana system. Deception-plattformar distribueras automatiskt i takt med att infrastrukturen skalas upp, utan betydande kostnader.
„Stort antal falska positiva“ VS „inga falska positiva“Kärnan i problemet är att även en vanlig användare kan ställas inför en honeypot, vilket innebär att "baksidan" av denna teknik är det stora antalet falska positiva resultat, vilket distraherar cybersäkerhetsspecialister från deras arbete. "Beten" och "fällor" i DDP är noggrant dolda för den vanliga användaren och avsedda endast för angripare, så varje signal från ett sådant system är en varning om en verklig hotbild snarare än en falsk positiv.
Slutsats
Enligt vår mening är Deception-teknologin ett enormt steg framåt jämfört med den äldre honeypot-teknologin. I praktiken har DDP blivit en omfattande säkerhetsplattform som är enkel att implementera och hantera.
Moderna plattformar av den här typen spelar en viktig roll i exakt upptäckte och effektiv respons på nätverksbedrägerier, och deras integration med andra komponenter i säkerhetsstacken ökar nivån av automatisering, samt effektiviteten och utfallet av incidenthantering. Deception-plattformar är baserade på autenticitet, skalbarhet, enkelhet i hantering och integration med andra system. Allt detta ger en betydande fördel i hastigheten på responsen vid cybersäkerhetsincidenter.
Baserat på observationer från pentester av företag där Xello Deception-plattformen har implementerats eller pilottestats, kan man dra slutsatsen att även erfarna pentestare ofta har svårt att känna igen beten i företagsnätverket och lider nederlag genom att fastna i de utlagda fällorna. Denna fakta bekräftar ännu en gång effektiviteten hos Deception och de stora möjligheter som denna teknik öppnar i framtiden.
Produkt-testning
Om du är intresserad av Deception-plattformar är vi redo .
Följ våra uppdateringar på våra kanaler (, , , )!
Källa: habr.com
