

Under de första två kvartalen av 2020 ökade antalet DDoS-attacker nästan tre gånger, där 65% av dem var enkla försök till "lasttestning" som utan ansträngning "stänger av" försvarslösa webbplatser, små nätbutiker, forum, bloggar och medier.
Hur väljer man en DDoS-attack-säker hosting? Vad ska man vara uppmärksam på och vad ska man förbereda sig för för att inte hamna i en obehaglig situation?
(Vaccin mot "grå" marknadsföring inifrån)
Tillgången till och mångfalden av verktyg för genomförande av DDoS-attacker tvingar ägare av online-tjänster att vidta lämpliga åtgärder för att motstå hotet. Man bör tänka på skydd mot DDoS innan den första nedstängningen, och även inte bara som en del av åtgärderna för att öka infrastrukturen motståndskraft, utan redan i valet av plats för hosting (hostingleverantör eller datacenter).
DDoS-attacker klassificeras beroende på vilken protokolltyp som utnyttjas och vilken nivå av den öppna systeminteraktionsmodellen (OSI) den tillhör:
- nätverksnivå (L2),
- nätverksnivå (L3),
- transportsnivå (L4),
- tillämpningsnivå (L7).
Ur ett skyddsperspektiv kan de sammanfattas i två grupper: attacker på infrastruktur nivå (L2-L4) och applikationsnivå (L7). Detta hänger samman med sekvensen av algoritmer för trafikanalys och den beräkningsmässiga komplexiteten: ju djupare vi tittar i IP-paketet, desto mer beräkningskraft krävs.
Generellt sett är frågan om optimering av beräkningar vid realtidsbehandling av trafik ett ämne för en separat artikelserie. Men för tillfället kan vi helt enkelt föreställa oss att det finns en viss molnleverantör med hypotetiskt obegränsade beräkningsresurser som kan säkerställa skydd av webbplatser mot attacker på applikationsnivå (inklusive ).
3 huvudfrågor för att fastställa graden av säkerhet på hosting mot DDoS-attacker
Låt oss titta på villkoren för DDoS-skyddstjänsten och tjänsteinformationen (Service Level Agreement, SLA) hos hostingleverantören. Innehåller de svar på följande frågor:
- vilka tekniska begränsningar anger tjänsteleverantören?
- vad händer när kunden överskrider begränsningarna?
- hur bygger hostingleverantören skyddet mot DDoS-attacker (teknologier, lösningar, leverantörer)?
Om du inte har hittat denna information är det anledningen till att antingen överväga tjänsteleverantörens allvarlighet, eller att ordna en grundläggande DDoS-skydd (L3-4) på egen hand. Till exempel, beställa en fysisk anslutning till nätverket hos en specialiserad skyddsleverantör.
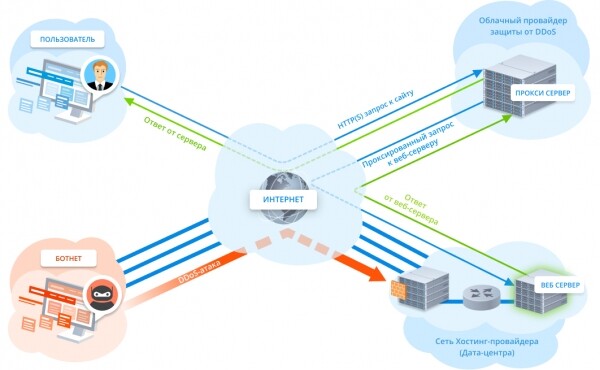
Viktigt! Det är meningslöst att skydda mot applikationsnivåattacker med hjälp av Reverse Proxy om din webbhostingleverantör inte kan tillhandahålla skydd mot infrastrukturella attacker: nätverksutrustningen kommer att överbelastas och bli otillgänglig, även för de proxyservrar som skyddsleverantören tillhandahåller (figur 1).
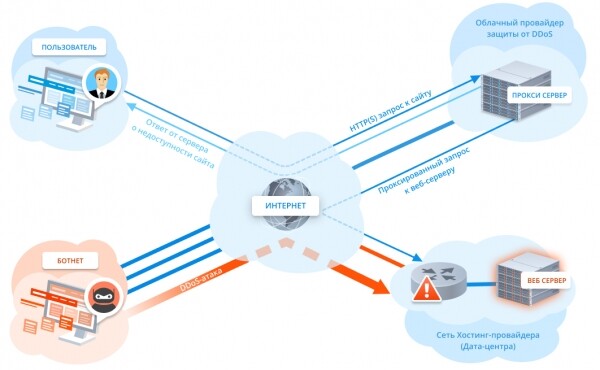
Figur 1. Direkt attack mot hostingleverantörens nätverk
Låt ingen lura dig med berättelser om att serverns verkliga IP-adress är dold bakom skyddsleverantörens moln, vilket gör det omöjligt att attackera den direkt. I nio fall av tio är det enkelt för angriparen att hitta den verkliga IP-adressen för servern eller åtminstone nätverket som tillhör webbhostingleverantören för att "lägga ner" hela datacentret.
Hur hackare agerar i sökandet efter verklig IP-adress
Under spoilerna — några metoder för att hitta den verkliga IP-adressen (anges för informationssyften).
Metod 1: Sökning i öppna källor
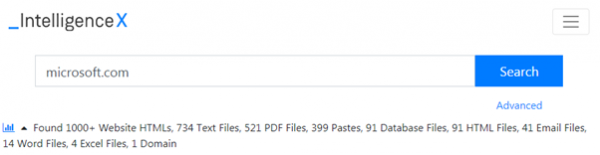
Sökningen kan börja med online-tjänsten: det söker information på dark web, dokumentutbytesplattformar, bearbetar Whois-data, läckor av offentlig information och många andra källor.
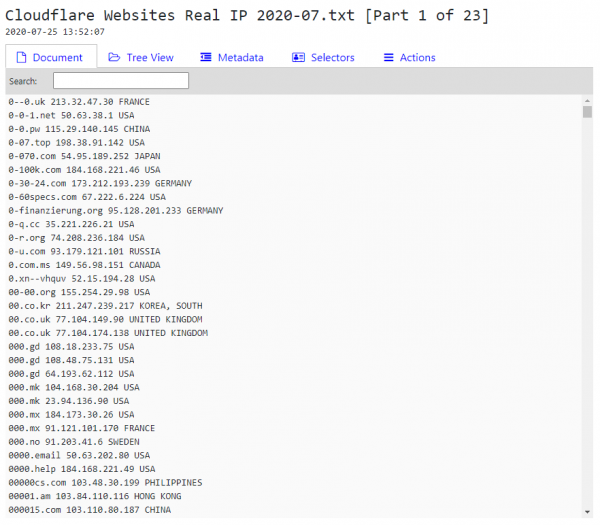
Om det är möjligt att avgöra (genom HTTP-headerar, Whois-data m.m.) att webbplatsen skyddas av Cloudflare, kan sökningen efter den verkliga IP-adressen inledas med, som innehåller omkring 3 miljoner IP-adresser för webbplatser bakom Cloudflare.
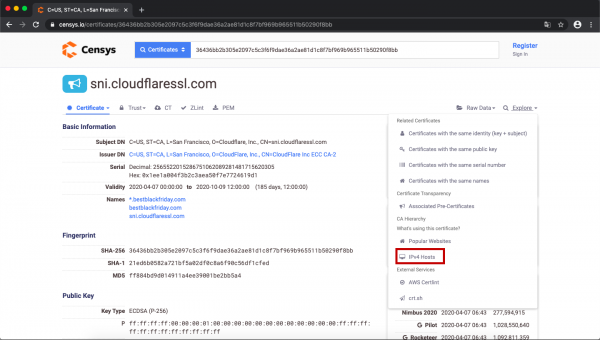
Genom SSL-certifikatet och tjänsten kan du hitta mycket användbar information, inklusive den verkliga IP-adressen för webbplatsen. För att göra en sökning gällande din resurs, gå till fliken Certificates och skriv in:
_parsed.names: namnpå webbplatsen OCH tags.raw: trusted
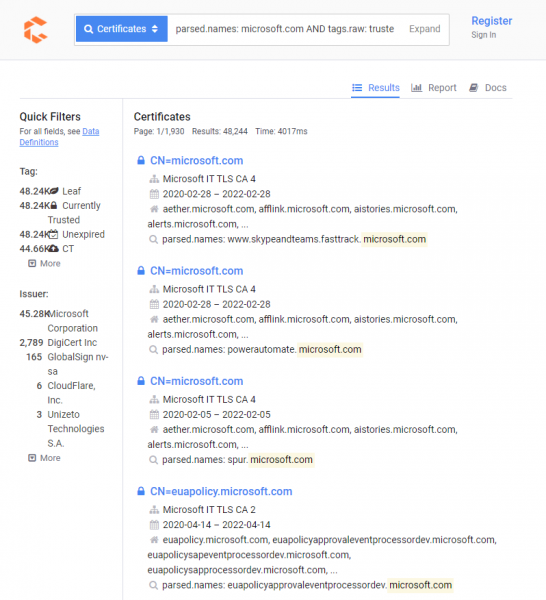
För att söka IP-adresser för servrar som använder SSL-certifikat, måste du bläddra igenom rullgardinsmenyn manuellt med hjälp av flera verktyg (fliken "Explore", därefter väljer vi "IPv4 Hosts").
Metod 2: DNS
Att söka i historiken för ändringar av DNS-poster är en gammal, beprövad metod. Den tidigare IP-adressen för webbplatsen kan ge en indikation på vilket webbhotell (eller datacenter) den låg i. Bland online-tjänster som är enkla att använda utmärker sig och .
När du ändrar inställningar kommer webbplatsen inte omedelbart att använda IP-adressen från den molnbaserade skyddstjänsten eller CDN:n, och en tid kommer den att fungera direkt. I detta fall finns det en risk att onlinetjänster för att lagra IP-adresshistorik innehåller information om webbplatsens ursprungliga adress.
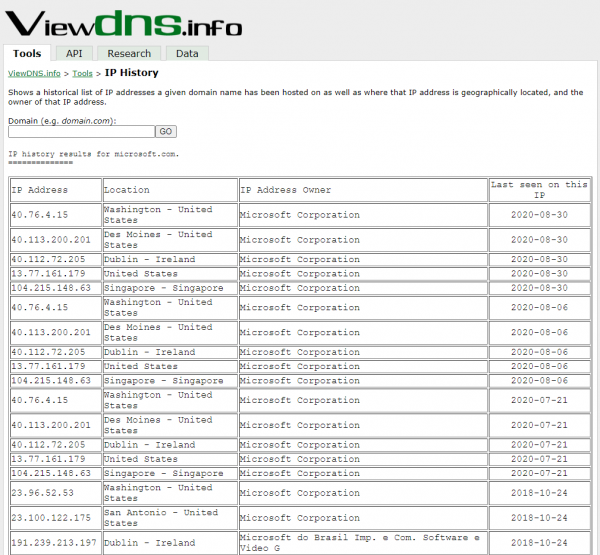
Om det inte finns något annat än namnet på den gamla DNS-servern kan man använda särskilda verktyg (dig, host eller nslookup) för att begära IP-adressen via webbplatsens domännamn, till exempel:
_dig @namn_på_gammal_dns_server namnsidan
Metod 3: e-post
Idén med metoden är att få ett meddelande till sin e-post via ett kontaktformulär / registrering (eller något annat sätt som möjliggör att skicka ett meddelande) och kontrollera rubrikerna, särskilt fältet "Received".
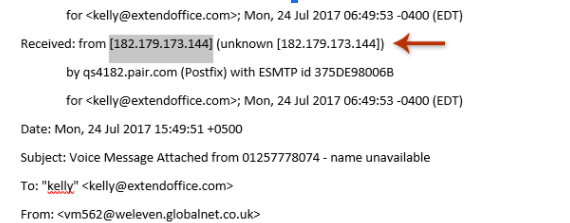
I rubriken på meddelandet finns ofta den verkliga IP-adressen för MX-posten (e-postutbytesservern), vilket kan vara en utgångspunkt för att spåra andra målavare.
Verktyg för automatisering av sökningar
Programvara för att leta efter IP bakom Cloudflare fungerar oftast med tre uppgifter:
- skanning av felaktiga DNS-inställningar, med hjälp av DNSDumpster.com;
- skanning genom databasen Crimeflare.com;
- sökning av subdomäner genom ordlista.
Att söka efter subdomäner visar sig ofta vara det effektivaste alternativet av de tre — webbplatsägaren kan ha skyddat huvudwebbplatsen, men subdomänerna kan fortfarande fungera direkt. För att kontrollera är det enklast att använda .
Dessutom finns det verktyg som är avsedda för att enbart söka efter subdomäner genom ordlista och öppna källor, till exempel: eller .
Hur sökningen går till i praktiken
Som exempel tar vi webbplatsen seo.com, som använder Cloudflare, som vi hittar med hjälp av den kända tjänsten (som gör det möjligt att både identifiera teknologier / motorer / CMS som webbplatsen körs på, och å sin sida söka efter webbplatser baserat på använda teknologier).
När du går till fliken "IPv4 Hosts" visar tjänsten en lista över värdar med certifikat. För att hitta rätt, leta efter IP-adressen med öppen port 443. Om den omdirigerar till den önskade webbplatsen, är uppgiften klar, annars måste du lägga till domännamnet på webbplatsen i "Host"-rubriken i HTTP-förfrågan (till exempel *curl -H "Host: namn_på_webbplats" *).
I vårt fall gav sökningen i Censys ingen information, vi går vidare.
Vi kommer att genomföra DNS-sökningar via tjänsten.
Genom att gå igenom adresser nämnda i listor över DNS-servrar med verktyget CloudFail hittar vi aktiva resurser. Resultatet kommer att vara klart på några sekunder.
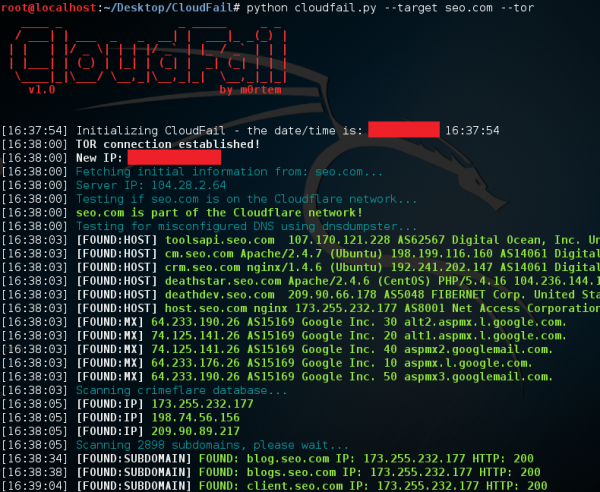
Genom att använda endast öppna data och enklare verktyg har vi fastställt den verkliga IP-adressen för webbservern. För angriparen är resten bara teknik.
Låt oss återvända till valet av webbhotell. För att bedöma nyttan av tjänsten för kunden, låt oss titta på möjliga metoder för skydd mot DDoS-attacker.
Hur webbhotell levererar sitt skydd
- Eget skyddssystem med filtreringsutrustning (bild 2).
Krav för detta:
1.1. Utrustning för trafikfiltrering och licenser för mjukvara;
1.2. Anställda specialister för dess stöd och drift;
1.3. Internetåtkomstkanaler som är tillräckliga för att ta emot attacker;
1.4. Betydande förbetald kanalbandbredd för att ta emot "skräpt" trafik.

Bild 2. Eget skyddssystem hos webbhotellet
Om man ser på det beskrivna systemet som ett medel för att skydda mot moderna DDoS-attacker på hundratals Gbps, så kommer ett sådant system att kosta mycket pengar. Har webbhotellet detta skydd? Är de beredda att betala för "skräpt" trafik? Det är uppenbart att en sådan ekonomisk modell skulle vara förlustbringande för leverantören om inga extra avgifter ingår i tarifferna. - Reverse Proxy (enbart för webbplatser och vissa applikationer). Trots ett antal , leverantören garanterar inte skydd mot direkta DDoS-attacker (se bild 1). Webbhotell erbjuder ofta denna lösning som en panacea, och överför ansvaret till skyddleverantören.
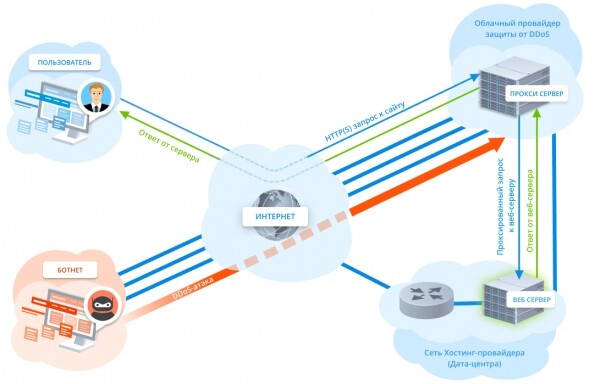
- Tjänster från en specialiserad molnleverantör (användning av deras filtreringsnätverk) för skydd mot DDoS-attacker på alla nivåer av OSI (bild 3).

Bild 3. Omfattande skydd mot DDoS-attacker med hjälp av en specialiserad leverantör
förutsätter djup integration och hög teknisk kompetens från båda sidor. Att outsourca trafikfiltreringstjänster gör det möjligt för webbhotellet att sänka kostnaden för tilläggstjänsterna för kunden.
Viktigt! Ju mer detaljerat de tekniska egenskaperna för den erbjudna tjänsten beskrivs, desto större chans finns det att kräva dess genomförande eller kompensation vid driftstopp.
Förutom de tre huvudsakliga metoderna finns det ett antal kombinationer och varianter. Det är viktigt för kunden att komma ihåg att valet av webbhotell kommer att påverka inte bara storleken på de blockerade attackerna och filtreringens noggrannhet, utan även reaktionstiden samt informationsinnehållet (lista över blockerade attacker, övergripande statistik, etc.).
Kom ihåg att det bara är ett fåtal webbhotellleverantörer i världen som kan säkerställa en acceptabel skyddsnivå på egen hand, i de flesta fall är samarbete och teknisk kompetens avgörande. Att förstå de grundläggande principerna för DDoS-skydd hjälper webbplatsägaren att inte falla för marknadsföringstrick och att inte köpa "grisen i säcken".
Källa: habr.com
