

Och ingen häller nytt vin i gamla skinnpåsar; annars kommer det nya vinet att spränga påsarna, och både vinet och påsarna går förlorade; men nytt vin bör hällas i nya skinnpåsar; då bevaras både det och det andra. Luk. 5:37,38
I april i år annonserade administrationen av världens största DC-hubb att de börjat stödja säkra kopplingar. Låt oss se vad som kom ut av detta.
Samvetets frihet
Eftersom allt jag har tänkt angående detta redan har sagts , borde denna del av artikeln helt enkelt inte finnas.
Om säkerhet behövs, välj en modern klient och . Punkt.
Men vad händer om vi ändå använder NMDC-hubben, det vill säga, vanlig? В этом случае придётся столкнуться с несовместимостью старых, очень старых, новых или просто ненастроенных DC клиентов. Но – это было сделано, и проблемы не заставили себя ждать.
Mafia
För det första, säkra kopplingar "klient-klient" upprättas oavsett om det finns kryptering "klient-hubb".
För det andra, det går inte att visuellt avgöra en hubb som sänder eller inte sänder förfrågningar om säkra kopplingar.
För det tredje, idag är kryptering av kopplingar nästan alltid aktiverad som standard i alla DC-klienter.
Kommer ni ihåg? Nu ska vi TLS-inställningarna på användarsidan, koppla upp oss till hubben och försiktigt försöka koppla samman klienter med varandra.
NMDCs hub
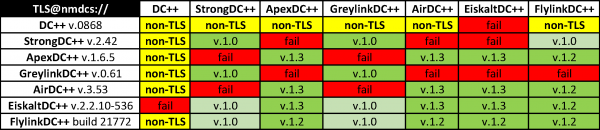
DC++ avvisar kategoriskt säkra kopplingar på NMDC-hubbar, men godkänner vanliga. Utvecklarna har påpekat orsaken flera gånger - det finns ingen anledning att gå på gamla spikar!
StrongDC++ kan bara TLS v.1.0, och moderna klienter kopplar överhuvudtaget inte upp sig med det. Med GreylinkDC++ är det ännu värre.
FlylinkDC++ går gärna ner i kompatibilitetsläge med gamla klienter. Hur länge håller detta och behövs det överhuvudtaget?..
EiskaltDC++ gör samma sak mindre gärna, bara för sina egna behov.
ADC hub(bar)
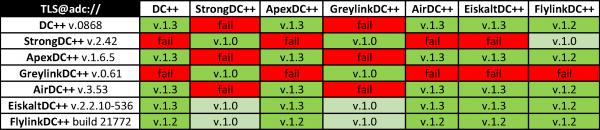
Precis samma sak, men DC++ deltar aktivt i spelet.
EiskaltDC++, verkar inte göra någon skillnad mellan NMDC och ADC hubbar, är strikt mot båda.
Och vad om vi filtrerar bort de föråldrade klienterna genom att ställa ett obligatoriskt krav på stöd för TLS v.1.2 vid ingången?..
ADCs hub(bar)

Fantastiskt, eller hur?
Slutsatser
Läsaren kan tycka att det bäst är att använda FlylinkDC++ och inte ha några problem, men ni glömmer att denna klient i sig. En av de senaste kända incidenterna med den – de kryssrutor för stöd av säkra kopplingar som aldrig aktiverades med hjälp av den fjärrkonfiguration, hur många användare som helst och det faktiska avsaknaden av detta i alla tidigare versioner.
Som ett resultat av många historiska och politiska skäl är användningen av NMDC-hubbar som bas för säkra mellan-klientförbindelser komplicerad eller helt omöjlig. Genom att använda NMDC-hubben kan du med säkerhet förlora möjligheten att koppla upp dig mot vissa användare, och istället få säkerhet – men utan garantier.
Rekommendationer
Börja använda ADC-hubbar, om än i förskott. Överge föråldrade klienter och om du är administratör för DC-hubben, blockera Strong och Grey hos dig. För att
Ett rike som splittras inombords kommer att ödeläggas; och varje stad eller hus som splittras inombords kommer inte att stå kvar. Matt. 12:25
Källa: habr.com
