

I över 20 år har vi tittat på webbsidor via protokollet HTTP. De flesta användare tänker överhuvudtaget inte på vad det är och hur det fungerar. Andra vet att TLS ligger någonstans under HTTP, och under det TCP, under vilket ligger IP och så vidare. Och de tredje – heretikerna – anser att TCP är föråldrat, de vill ha något snabbare, mer pålitligt och säkrare. Men i sina försök att uppfinna ett nytt perfekt protokoll har de återgått till teknologier från 80-talet och försöker bygga sin underbara nya värld på dem.
Lite historia: HTTP/1.1
År 1997 fick protokollet för överföring av textinformation HTTP version 1.1 sitt RFC. Vid den tidpunkten hade protokollet använts av webbläsare i flera år, och den nya standarden höll i ytterligare femton. Protokollet fungerade enbart enligt principen för begäran-svar och var huvudsakligen avsett för överföring av textinformation.
HTTP designades för att fungera ovanpå protokollet TCP, som garanterar pålitlig leverans av paket till mottagaren. TCP:s funktion bygger på att etablera och upprätthålla en pålitlig anslutning mellan slutpunkter och dela upp trafik i segment. Segmenten har ett sekventiellt nummer och en kontrollsumma. Om något av segmenten inte kommer fram eller kommer med en felaktig kontrollsumma, stoppas överföringen tills det förlorade segmentet har återställts.
I HTTP/1.0 stängdes TCP-anslutningen efter varje begäran. Det var oerhört slösaktigt, eftersom etableringen av en TCP-anslutning (3-vägs handskakning) är en långsam process. I HTTP/1.1 introducerades mekanismen keep-alive, som gör det möjligt att återanvända en och samma anslutning för flera begärningar. Men eftersom det kan bli en flaskhals, tillåts i olika implementationer av HTTP/1.1 att öppna flera TCP-anslutningar till samma värd. Till exempel tillåter Chrome och de senaste versionerna av Firefox upp till sex anslutningar.
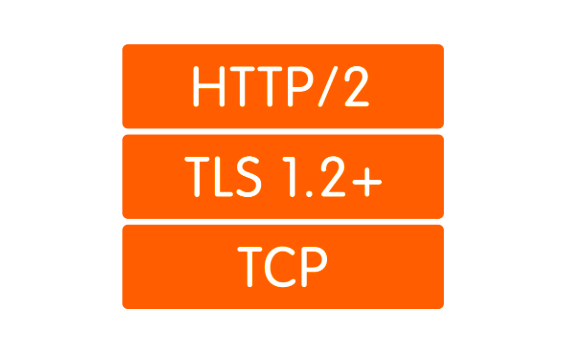
Kryptering skulle också överlåtas till andra protokoll, och för det började protokollet TLS att användas över TCP, vilket skyddade data på ett tillfredsställande sätt, men som ytterligare ökade den tid som behövdes för att etablera en anslutning. I slutändan blev processen för handskakning så här:
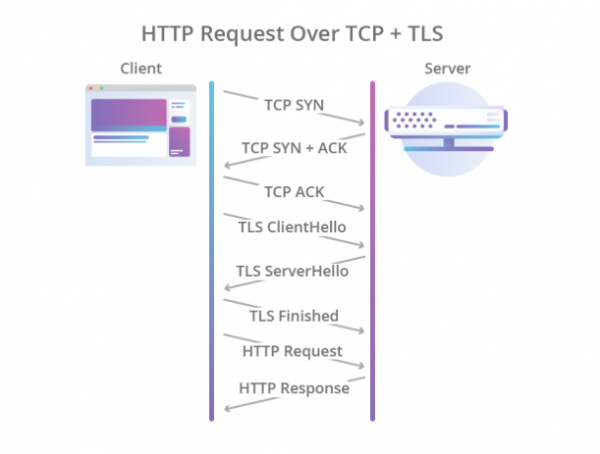
Cloudflare-illustration
Således hade HTTP/1.1 flera problem:
- Långsam anslutningstid.
- Data skickas i textformat, vilket innebär att överföring av bilder, videor och annan icke-textlig information är ineffektiv.
- En TCP-anslutning används för en förfrågan, vilket betyder att andra förfrågningar antingen måste hitta en annan anslutning eller vänta tills den aktuella förfrågan släpper den.
- Endast pull-modellen stöds. Standarden innehåller inget om server-push.
- Rubriker överförs som text.
Om server-push någonlunde implementeras med hjälp av WebSocket-protokollet, måste övriga problem lösas mer radikalt.
Lite modernitet: HTTP/2
År 2012 inleddes arbetet med protokollet SPDY (uttalas "spidi") inuti Google. Protokollet syftade till att lösa de största problemen med HTTP/1.1 och skulle samtidigt bevara bakåtkompatibiliteten. År 2015 presenterade IETFs arbetsgrupp specifikationen HTTP/2, baserad på protokollet SPDY. Här är vilka skillnader som fanns i HTTP/2:
- Binär serialisering.
- Multiplexering av flera HTTP-förfrågningar i en enda TCP-anslutning.
- Server-push out-of-the-box (utan WebSocket).
Protokollet var ett stort framsteg. Det är avsevärt och kräver inga flera TCP-anslutningar: alla förfrågningar till en värd multiplexeras i en. Det vill säga, i en anslutning finns flera så kallade strömmar, var och en med sitt ID. Som bonus ingår server-push.
Men multiplexering medför ett annat centralt problem. Tänk dig att vi asynkront gör 5 förfrågningar till en server. Med HTTP/2 kommer alla dessa förfrågningar att utföras inom ramen för en enda TCP-anslutning, vilket betyder att om en av segmenten av någon förfrågan går förlorad eller kommer fel, kommer överföringen av alla förfrågningar och svar att stoppas tills det förlorade segmentet återskapas. Det är uppenbart att ju sämre anslutningskvaliteten är, desto långsammare fungerar HTTP/2. , under förhållanden där förlorade paket utgör 2 % av alla, presterar HTTP/1.1 bättre i webbläsaren än HTTP/2 eftersom det öppnar 6 anslutningar istället för en.
Detta problem kallas "head-of-line blocking" och tyvärr är det inte möjligt att lösa detta med hjälp av TCP.
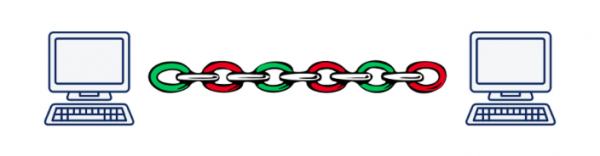
Illustration av Daniel Steinberg
Som ett resultat har utvecklarna av HTTP/2-standarden gjort ett enormt arbete och genomfört praktiskt taget allt som kunde göras på applikationsnivån inom OSI-modellen. Det är nu dags att gå ned till transportnivån och uppfinna ett nytt transportprotokoll.
Vi behöver ett nytt protokoll: UDP vs TCP
Det blev snabbt tydligt att införandet av ett helt nytt transportprotokoll är en olöslig uppgift i dagens verklighet. Anledningen är att hårdvaran, eller mellanstationerna (routrar, brandväggar, NAT-servrar...), är medvetna om transportnivån, och att lära dem något nytt är en mycket besvärlig uppgift. Dessutom är stödet för transportprotokoll inbyggt i operativsystemens kärna, och kärnor förändras inte gärna.
Vid det här laget skulle man kunna ge upp och säga "Självklart kommer vi att uppfinna en ny HTTP/3 med preferenser och kurtisaner, men det kommer att ta 10–15 år innan den verkligen implementeras (ungefär så lång tid tar det att byta ut de flesta av hårdvarorna)", men det finns en annan, kanske inte så uppenbar, möjlighet: att använda UDP-protokollet. Ja, just det protokollet som vi använde för att skicka filer lokalt i slutet av 90-talet och början av 00-talet. Nästan all nuvarande hårdvara klarar det.
Vad är fördelarna med UDP jämfört med TCP? För det första, vi har ingen session på transportnivån som hårdvaran känner till. Detta gör att vi själva kan definiera sessionen på slutpunkterna och hantera eventuella konflikter där. Det betyder att vi inte är begränsade till en eller flera sessioner (som med TCP), utan kan skapa så många vi behöver. För det andra sker dataöverföringen via UDP snabbare än via TCP. På så sätt kan vi teoretiskt övervinna dagens hastighetsgräns, som nåddes i HTTP/2.
Men UDP garanterar inte pålitlighet i dataöverföringen. Faktum är att vi bara skickar paket och hoppas att de tas emot i andra änden. Fick vi inte dem? Ja, trist... Detta var tillräckligt för att överföra videor för vuxna, men för mer seriösa saker behövs pålitlighet, vilket innebär att vi måste bygga något annat ovanpå UDP.
Precis som i fallet med HTTP/2 började arbetet med att skapa ett nytt protokoll på Google år 2012, vilket var ungefär samtidigt som arbetet med SPDY inleddes. År 2013 presenterade Jim Roskind protokollet för allmänheten. , och redan 2015 infördes ett Internet Draft för standardisering inom IETF. Vid den tidpunkten skilde sig protokollet som utvecklades av Roskind på Google kraftigt från det som lades fram för standardisering, därför började man kalla Googles version för gQUIC.
Vad är QUIC
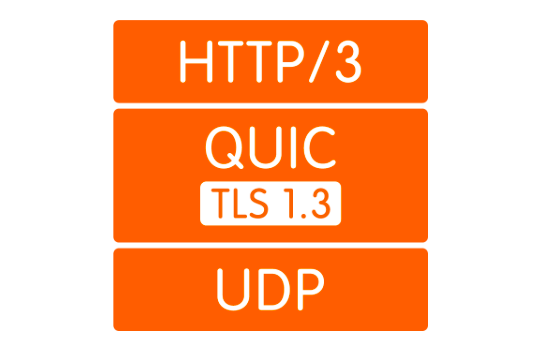
För det första, som redan nämnts, är detta en omslag över UDP. Ovanpå UDP byggs en QUIC-anslutning, där flera strömmar kan existera på samma sätt som med HTTP/2. Dessa strömmar finns endast på ändpunkterna och hanteras oberoende. Om ett paket går förlorat i en ström påverkar det inte de andra.
Illustration av Daniel Steinberg
För det andra är kryptering nu inte enskild nivå, utan inkluderad i protokollet. Detta möjliggör att upprätta en anslutning och utbyta publika nycklar i ett enda handslag, samt att använda den smarta mekanismen 0-RTT handslag för att helt undvika fördröjningar vid handskakningar. Dessutom kan man nu kryptera enskilda datapaket. Detta möjliggör att inte behöva vänta på att datamottagningen från strömmen ska avslutas, utan att avkoda de mottagna paketen oberoende. Denna arbetsmetod var överhuvudtaget inte möjlig i TCP, eftersom TLS och TCP arbetade oberoende av varandra, och TLS kunde inte veta hur TCP skulle dela upp datan. Därmed kunde den inte förbereda sina segment så att de passade in i TCP-segment ett till ett och kunde avkodas oberoende. Alla dessa förbättringar gör att QUIC kan minska latensen jämfört med TCP.
För det tredje möjliggör konceptet med lätta strömmar att koppla bort anslutningen från klientens IP-adress. Detta är viktigt, exempelvis när en klient växlar mellan olika Wi-Fi-åtkomstpunkter och ändrar sin IP. I sådana fall, när TCP används, sker en lång process där befintliga TCP-anslutningar kopplas bort på grund av timeout och nya anslutningar skapas med den nya IP:n. Vid QUIC, fortsätter klienten bara att skicka paket till servern med den nya IP:n och den gamla ströms ID. Eftersom ström-ID nu är unikt och inte återanvänds, förstår servern att klienten har bytt IP, skickar de förlorade paketen och fortsätter kommunikationen på den nya adressen.
För det fjärde implementeras QUIC på applikationsnivå snarare än operativsystemsnivå. Å ena sidan möjliggör detta snabbare förändringar i protokollet, eftersom man bara behöver uppdatera biblioteket för att få en uppgradering, istället för att vänta på en ny version av operativsystemet. Å andra sidan leder detta till en kraftig ökning av processoranvändningen.
Och slutligen, rubriker. Komprimering av rubriker hör definivt till de saker som skiljer sig mellan QUIC och gQUIC. Jag ser ingen mening med att ägna mycket tid åt detta, jag kan bara säga att i versionen som presenterades för standardisering gjordes komprimeringen av rubriker så lik som möjligt komprimeringen av rubriker i HTTP/2. Mer information kan läsas .
Hur mycket snabbare är det?
Det är en komplex fråga. Faktum är att vi ännu inte har något standard, så vi har inte mycket att mäta. De enda statistikuppgifter vi har är från Google, som har använt gQUIC sedan 2013 och år 2016 , att cirka 90% av trafiken som går till deras servrar från webbläsaren Chrome nu använder QUIC. I samma presentation rapporterar de att sidor laddas ungefär 5% snabbare genom gQUIC, och att strömmande video har 30% färre avbrott jämfört med TCP.
År 2017 publicerade en grupp forskare ledd av Arash Molavi Kakhki om att studera prestandan av gQUIC jämfört med TCP.
Studien avslöjade flera svagheter i gQUIC, såsom oförmåga att hantera blandade nätverkspaket, girighet (orättvisa) mot bandbredd och långsammare överföring av små (upp till 10 kB) objekt. Det senare kan dock kompenseras med användning av 0-RTT. I alla andra fall som studerades visade gQUIC en ökning i hastighet jämfört med TCP. Det är svårt att tala om specifika siffror här. Det är bättre att läsa eller .
Här bör det nämnas att dessa data handlar om gQUIC och att de inte är aktuella för den utvecklade standarden. Vad som kommer att gälla för QUIC är fortfarande en hemlighet, men det finns hopp om att svagheterna som identifierades i gQUIC kommer att beaktas och åtgärdas.
Lite framtidsperspektiv: vad händer med HTTP/3?
Här är det kristallklart: API:t kommer inte att förändras. Allt förblir precis som det var i HTTP/2. Om API:t förblir detsamma, bör övergången till HTTP/3 avgöras genom att använda den senaste versionen av biblioteken på backend, som stöder transport via QUIC. Även om internet just nu inte är redo för en fullständig övergång till UDP, måste vi tyvärr fortsätta att hålla fallback till äldre versioner av HTTP.
Vem stöder redan
Här är existerande QUIC-implementationer. Trots avsaknaden av en standard, är listan ganska bra.
Ingen webbläsare stöder för närvarande QUIC i produktionsversion. Nyligen kom det fram information om att Chrome aktiverade stöd för HTTP/3, men bara i Canary.
Av backend-lösningarna stöder endast och , men fortfarande på experimentell nivå. NGINX meddelade i slutet av våren 2019 , att de hade börjat arbeta på stöd för HTTP/3, men de har ännu inte slutfört det.
Vilka problem finns det
Vi lever i en verklig värld där ingen stor teknik kan nå massorna utan att möta motstånd, och QUIC är inget undantag.
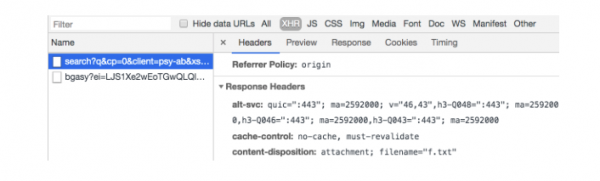
Det viktigaste är att på något sätt förklara för webbläsaren att "https://" nu inte nödvändigtvis leder till TCP-port 443. Där kan faktiskt ingen TCP finnas. För detta används Alt-Svc-headern. Den låter informera webbläsaren om att denna webbplats också är tillgänglig på ett visst protokoll på en viss adress. I teorin borde detta fungera perfekt, men i praktiken kan vi stöta på problem, där UDP kan vara blockerad av brandväggen för att förhindra DDoS-attacker.
Men även om UDP inte är blockerad kan klienten befinna sig bakom en NAT-router som är inställd för att upprätthålla TCP-sessioner baserat på IP-adressen, och eftersom vi använder UDP, som inte har någon hårdvarusession, kommer NAT inte att hålla anslutningen, och QUIC-sessionen .
Alla dessa problem beror på att UDP tidigare inte användes för att överföra internetinnehåll, och hårdvarutillverkare kunde inte förutse att detta skulle ske någon gång. På samma sätt förstår administratörer fortfarande inte helt hur de ska konfigurera sina nätverk för att stödja QUIC. Denna situation kommer gradvis att förändras, och i vilket fall som helst kommer sådana förändringar att ta mindre tid än att implementera ett nytt transportprotokoll.
Dessutom, som redan har beskrivits, ökar QUIC kraftigt användningen av CPU. Daniel Stenberg ökningen av CPU-användning till tre gånger.
När kommer HTTP/3
Standard I maj 2020, men med tanke på att dokumenten som var planerade till juli 2019 fortfarande inte är klara, kan man säga att datumet troligen skjuts upp.
Google har använt sin implementation av gQUIC sedan 2013. Om man tittar på HTTP-förfrågan som skickas till Google-sökningen kan man se detta:
Slutsatser
QUIC ser nu ut som en ganska rå, men mycket lovande teknik. Med tanke på att de senaste 20 åren har all optimering av transportprotokoll främst rört TCP, verkar QUIC, som i de flesta fall vinner på prestandan, redan nu vara ganska bra.
Dock finns det fortfarande olösta problem som måste hanteras under de kommande åren. Processen kan dra ut på tiden eftersom det handlar om hårdvara som ingen gillar att uppdatera, men alla problem verkar ändå vara ganska lösbara, och förr eller senare kommer vi alla att ha HTTP/3.
Framtiden är nära!
Källa: habr.com
