

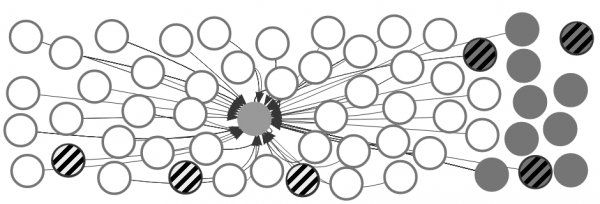
En av de främsta webbplatserna på Alexa (den centrala cirkeln), skyddad av HTTPS, med subdomäner (grått) och beroenden (vitt), varav flera är sårbara (skraffering).
Numera har ikonen för en säker HTTPS-anslutning blivit en standard och till och med en nödvändig attribut för varje seriös webbplats. Om den saknas, visar nästan alla senaste webbläsare en varning om att och rekommenderar att inte överföra konfidentiell information till den.
Men det visar sig att närvaron av "hänglåset" i adressfältet inte alltid garanterar skydd. från Alexa-rankingen visade att många av dem är utsatta för kritiska sårbarheter i SSL/TLS-protokollen, oftast via subdomäner eller beroenden. Enligt forskarna ökar komplexiteten hos moderna webbapplikationer attackytan flera gånger.
Forskningsresultat
Studien genomfördes av specialister från Ca' Foscari Universitetet i Venedig (Italien) och Tekniska Universitetet i Wien. Den detaljerade rapporten kommer att presenteras vid det 40:e IEEE-symposiet om säkerhet och integritet, som äger rum den 20–22 maj 2019 i San Francisco.
10 000 av de mest populära HTTPS-webbplatserna från Alexa-listan samt 90 816 relaterade värdar granskades. Sårbara kryptografiska konfigurationer upptäcktes på 5574 värdar, vilket motsvarar cirka 5,5% av det totala antalet:
- 4818 är sårbara för MITM
- 733 är sårbara för fullständig dekryptering av TLS
- 912 är sårbara för partiell dekryptering av TLS
898 webbplatser är helt öppna för attacker, vilket innebär att de tillåter injektion av främmande skript, och 977 webbplatser laddar innehåll från svagt skyddade sidor som en angripare kan interagera med.
Forskare framhåller att bland de 898 "fullständigt komprometterade" resurserna finns e-handelsbutiker, finansiella tjänster och andra stora webbplatser. 660 av de 898 webbplatserna laddar externa skript från sårbara värdar: detta är den främsta källan till fara. Enligt forskarna ökar komplexiteten hos moderna webbapplikationer attackytan flera gånger.
Andra problem har också upptäckts: 10% av inloggningsformulären har problem med säker överföring av information, vilket riskerar att leda till dataläckage av lösenord, 412 webbplatser tillåter uppfångning av cookies och "sessionskapning", och 543 webbplatser är utsatta för attacker mot cookie-integritet (via subdomäner).
Problemet är att det har upptäckts en rad sårbarheter i SSL/TLS-protokollen och programvaran under de senaste åren. : POODLE (CVE-2014-3566), BEAST (CVE-2011-3389), CRIME (CVE-2012-4929), BREACH (CVE-2013-3587) och Heartbleed (CVE-2014-0160). För att skydda mot dem krävs en rad inställningar på server- och klientsidan för att undvika användning av gamla sårbara versioner. Det är dock en ganska komplicerad procedur eftersom sådana inställningar innebär val från en stor uppsättning krypteringar och protokoll, vilket kan vara svårt att navigera. Det är inte alltid klart vilka specifika krypteringar och protokoll som ska anses vara "tillräckligt säkra".
Rekommenderade inställningar
Det finns ingen officiellt godkänd och överenskommen lista över rekommenderade HTTPS-inställningar. Till exempel erbjuder flera konfigurationer beroende på önskad säkerhetsnivå. Här är till exempel de rekommenderade inställningarna för nginx-server version 1.14.0:
Modern läge
De äldsta stödda klienterna: Firefox 27, Chrome 30, IE 11 på Windows 7, Edge, Opera 17, Safari 9, Android 5.0 och Java 8
server {
listen 80 default_server;
listen [::]:80 default_server;

# Omdirigera alla HTTP-förfrågningar till HTTPS med en 301 Flyttad permanent.
return 301 https://$host$request_uri;
}

server {
listen 443 ssl http2;
listen [::]:443 ssl http2;

# certifikat som skickas till klienten i SERVER HELLO är sammanfogade i ssl_certificate
ssl_certificate /path/to/signed_cert_plus_intermediates;
ssl_certificate_key /path/to/private_key;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;


# modern konfiguration. justera efter dina behov.
ssl_protocols TLSv1.2;
ssl_ciphers 'ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256';
ssl_prefer_server_ciphers on;

# HSTS (ngx_http_headers_module krävs) (15768000 sekunder = 6 månader)
add_header Strict-Transport-Security max-age=15768000;

# OCSP Stapling ---
# hämta OCSP-poster från URL i ssl_certificate och cacha dem
ssl_stapling on;
ssl_stapling_verify on;

## verifiera kedjan av förtroende för OCSP-svaret med Root CA och intermediära certifikat
ssl_trusted_certificate /path/to/root_CA_cert_plus_intermediates;

resolver ;

....
}
Genomsnittligt stöd
De äldsta stödda klienterna: Firefox 1, Chrome 1, IE 7, Opera 5, Safari 1, Windows XP IE8, Android 2.3, Java 7
server {
listen 80 default_server;
listen [::]:80 default_server;

# Omdirigera alla HTTP-förfrågningar till HTTPS med en 301 Moved Permanently-respons.
return 301 https://$host$request_uri;
}

server {
listen 443 ssl http2;
listen [::]:443 ssl http2;

# certifikat som skickas till klienten i SERVER HELLO är sammanfogade i ssl_certificate
ssl_certificate /path/to/signed_cert_plus_intermediates;
ssl_certificate_key /path/to/private_key;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;

# Diffie-Hellman-parametrar för DHE-krypteringsmetoder, rekommenderat 2048 bitar
ssl_dhparam /path/to/dhparam.pem;

# mellankonfiguration. justera efter dina behov.
ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
ssl_ciphers 'ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA:ECDHE-RSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-RSA-AES256-SHA256:DHE-RSA-AES256-SHA:ECDHE-ECDSA-DES-CBC3-SHA:ECDHE-RSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:DES-CBC3-SHA:!DSS';
ssl_prefer_server_ciphers on;

# HSTS (ngx_http_headers_module krävs) (15768000 sekunder = 6 månader)
add_header Strict-Transport-Security max-age=15768000;

# OCSP Stapling ---
# hämta OCSP-poster från URL i ssl_certificate och cache:a dem
ssl_stapling on;
ssl_stapling_verify on;

## verifiera kedjan av förtroende för OCSP-svaret med hjälp av Root CA och intermediära certifikat
ssl_trusted_certificate /path/to/root_CA_cert_plus_intermediates;

resolver ;

....
}
Gammal support
De äldsta stödda klienterna: Windows XP IE6, Java 6
server {
listen 80 default_server;
listen [::]:80 default_server;

# Omdirigera alla HTTP-förfrågningar till HTTPS med en 301 Moved Permanently-respons.
return 301 https://$host$request_uri;
}

server {
listen 443 ssl http2;
listen [::]:443 ssl http2;

# certifikat som skickas till klienten i SERVER HELLO är sammanfogade i ssl_certificate
ssl_certificate /path/to/signed_cert_plus_intermediates;
ssl_certificate_key /path/to/private_key;
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:50m;
ssl_session_tickets off;

# Diffie-Hellman-parametrar för DHE-krypteringsmetoder, rekommenderat 2048 bitar
ssl_dhparam /path/to/dhparam.pem;

# gammal konfiguration. justera efter dina behov.
ssl_protocols SSLv3 TLSv1 TLSv1.1 TLSv1.2;
ssl_ciphers 'ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:ECDHE-RSA-DES-CBC3-SHA:ECDHE-ECDSA-DES-CBC3-SHA:EDH-RSA-DES-CBC3-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128-SHA256:AES256-SHA256:AES128-SHA:AES256-SHA:AES:DES-CBC3-SHA:HIGH:SEED:!aNULL:!eNULL:!EXPORT:!DES:!RC4:!MD5:!PSK:!RSAPSK:!aDH:!aECDH:!EDH-DSS-DES-CBC3-SHA:!KRB5-DES-CBC3-SHA:!SRP';
ssl_prefer_server_ciphers on;

# HSTS (ngx_http_headers_module krävs) (15768000 sekunder = 6 månader)
add_header Strict-Transport-Security max-age=15768000;

# OCSP Stapling ---
# hämta OCSP-poster från URL i ssl_certificate och cache:a dem
ssl_stapling on;
ssl_stapling_verify on;

## verifiera kedjan av förtroende för OCSP-svaret med hjälp av Root CA och intermediära certifikat
ssl_trusted_certificate /path/to/root_CA_cert_plus_intermediates;

resolver ;

....
}
Det rekommenderas alltid att använda det fullständiga uppsättningen av kryptografiska algoritmer och den senaste versionen av OpenSSL. Kryptografialternativen i serverinställningarna anger prioriteringen i vilken de kommer att användas, beroende på klientens inställningar.
Forskning visar att det inte är tillräckligt att bara installera ett HTTPS-certifikat. "Även om vi inte hanterar cookies som vi gjorde 2005, och 'anständig TLS' har blivit normen, visar det sig att dessa grundläggande saker inte är tillräckliga för att säkerställa säkerheten för en förvånansvärt stor mängd mycket populära webbplatser", - författarna till arbetet. För att skydda kanalen mellan servern och klienten på ett tillförlitligt sätt måste man noggrant övervaka infrastrukturen av egna underdomäner och externa värdar som levererar innehåll till webbplatsen. Kanske är det värt att beställa en revision från ett tredjepartsföretag som specialiserar sig på informationssäkerhet.
Källa: habr.com
