

Idag fokuserar vi inte bara på produktlinjen från Huawei för att skapa datacenter, utan också på hur man bygger avancerade, integrerade lösningar baserade på dem. Vi börjar med scenarier, går vidare till specifika funktioner, stödd hårdvara och avslutar med en översikt över specifika enheter som kan lägga grunden för moderna datacenter med högsta nivån av automatisering av nätverksprocesser.
Oavsett hur imponerande specifikationerna för nätverksutrustning kan vara, bestäms möjligheterna för applikationsarkitektoniska lösningar baserade på dem av hur effektivt de kan integreras med de relaterade hårdvaru-, programvaru-, virtuella och andra teknologier. För att hålla oss à jour, strävar vi efter att snabbt erbjuda våra kunder moderna och lovande möjligheter som ofta går långt före de djärvaste visionerna från andra leverantörer.
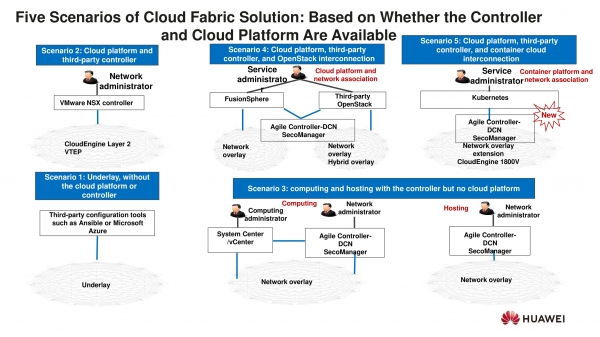
Lösningar baserade på Cloud Fabric omfattar datacenter, SDN-kontroller, samt andra nödvändiga komponenter för det specifika projektet, även från andra tillverkare.
Det första och enklaste scenariot involverar användning av ett minimalt antal komponenter: nätverket byggs på Huawei:s hårdvarubas och externa verktyg för automatisering av nätverksförvaltning och övervakning. Till exempel sådana som Ansible eller Microsoft Azure.
Det andra scenariot innebär att kunden redan använder ett virtualiseringssystem och SDN för datacenter, låt oss säga NSX, och vill använda Huawei-utrustning som hårdvaru-VTEP (Virtual Tunnel End Point) inom ramen för den befintliga VMware-lösningen. På detta företags webbplats över Huawei-utrustning som har testats och kan användas som VTEP. Ingen kan förneka att, oavsett hur framgångsrika VXLAN (Virtual Extensible LAN) programvarulösningar är på virtuella switchar, så är hårdvaruimplementationer mer effektiva när det kommer till prestanda.
Det tredje scenariot handlar om byggandet av system av hosting & computing-klass som innehåller en kontroller, men saknar någon överordnad plattform som de behöver integreras med. Ett av sätten att implementera detta scenario innebär närvaron av en separat SDN-kontroller, Agile Controller-DCN. Denna arkitektur kan systemadministratörer använda för att utföra dagliga nätverkshanteringsuppgifter. En mer avancerad version av det tredje scenariot bygger på interaktion mellan Agile Controller-DCN och VMware vCenter, sammanlänkade genom en viss affärsprocess, men återigen utan en överordnad administrationssystem.
Det fjärde scenariot är anmärkningsvärt – integration med en överordnad plattform baserad på OpenStack eller vår virtualiseringsprodukt FusionSphere. Vi får många förfrågningar om sådana arkitektoniska lösningar, där OpenStack (CentOS, Red Hat osv.) är mest populärt. Allt beror på vilken orkestrerings- och hanteringsplattform för datorkällor som används i datacentret.
Det femte scenariot är helt nytt. Förutom de välkända hårdvaruswitcharna inkluderar det den distribuerade virtuella switchen CloudEngine 1800V (CE1800V), som endast kan användas med KVM (Kernel-based Virtual Machine). Denna arkitektur förutsätter att Agile Controller-DCN kopplas samman med containrariseringsplattformen Kubernetes via CNI-plugin. På så sätt rör sig Huawei framåt tillsammans med världen. från virtualisering av värdar till virtualisering av operativsystem..
Mer om containrarisering.
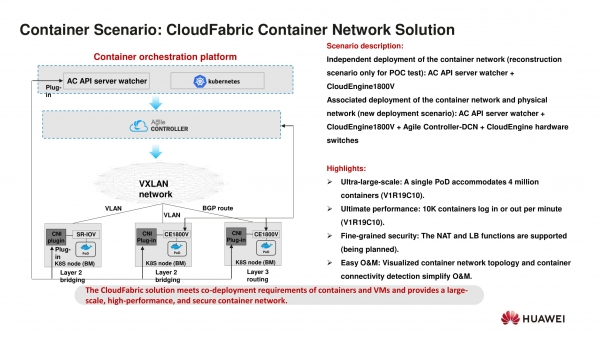
Tidigare nämnde vi den virtuella switchen CE1800V, som deployeras med hjälp av Agile Controller-DCN. I kombination med Huaweis hårdvaruswitchar bildar de en slags "hybrid overlay". Inom en snar framtid kommer Huaweis containerscenarier att få stöd för NAT-funktioner och lastbalansering.
En begränsning av arkitekturen är att CE1800V inte kan användas separat från Agile Controller-DCN. Det bör också beaktas att en PoD av Kubernetes-plattformen kan innehålla högst 4 miljoner containrar.
Anslutningen till VXLAN-nätverket i datacentret sker via VLAN (Virtual Local Area Network), men det finns även ett alternativ där CE1800V fungerar som VTEP med BGP (Border Gateway Protocol). Detta möjliggör utbyte av BGP-rutter med stamnätet utan att använda separata hårdvaruswitchar.
Intent-Driven Networks: nätverk som analyserar avsikter
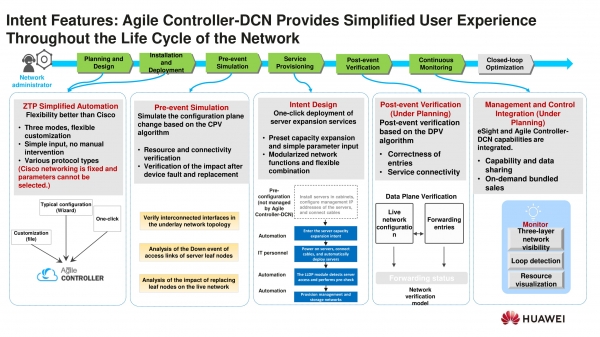
Konceptet Intent-Driven Network (IDN) från Huawei redan 2018. Sedan dess har företaget kontinuerligt arbetat med nätverk som, med hjälp av molnteknologi, big data och artificiell intelligens, analyserar användarnas mål och avsikter.
Vi talar i grunden om en rörelse från automatisering till autonomi. Användarens uttryckta avsikt returneras i form av rekommendationer för nätverksprodukter om hur den avsikten kan förverkligas. Grunden för denna funktionalitet ligger i möjligheterna hos Agile Controller-DCN, som kommer att integreras i produkten för att realisera IDN-ideologin.
I framtiden, med implementeringen av IDN, kommer det att vara möjligt att distribuera nätverkstjänster med ett enda klick, vilket innebär en hög grad av automatisering. Den modulära arkitekturen av nätverksfunktioner och möjligheten att kombinera dessa funktioner gör det möjligt för administratören att enkelt ange vilka tjänster som ska göras tillgängliga i en viss nätverkssegment.
För att uppnå en sådan nivå av hanterbarhet är ZTP-processen (Zero Touch Provisioning) mycket viktig. Huawei har uppnått betydande framsteg inom detta område, vilket gör det möjligt att fullständigt distribuera nätverket "direkt ur lådan".
Den fortsatta installations- och distributionsprocessen inkluderar nödvändigtvis en procedur för att kontrollera nätverksanslutningen (network connectivity) och bedöma förändringar i nätverkets prestanda beroende på dess driftlägen. Detta steg innebär att simuleringar genomförs innan den verkliga driften påbörjas.
Nästa steg är att anpassa tjänster efter kundens behov (service provisioning) och verifiera dem, vilket görs med hjälp av inbyggda verktyg från Huawei. Därefter är det bara att övervaka resultatet.
Det är nu möjligt att gå igenom hela den beskrivna processen med hjälp av en enda integrerad mekanism baserad på plattformen iMaster NCE, som innehåller Agile Controller-DCN och hanteringssystemet eSight för nätverkselement (EMS).
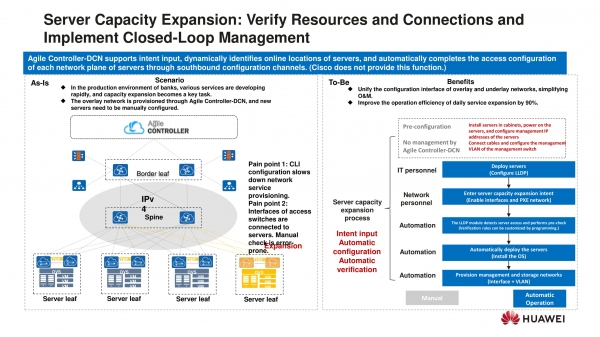
För tillfället kan Agile Controller-DCN kontrollera tillgången på resurser och anslutningar samt proaktivt (efter godkännande från administratören) reagera på uppkomna problem i nätverket. Tillägg av nödvändiga tjänster sker nu manuellt, men i framtiden avser Huawei att automatisera denna och andra operationer, såsom distribution av servrar, konfiguration av nätverk för lagringssystem, och så vidare.
Tjänstkedjor och mikrosegregering
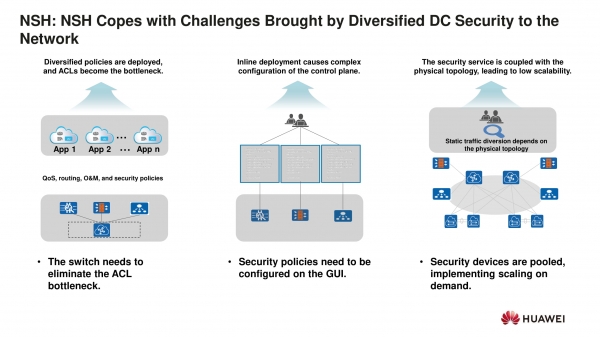
Agile Controller-DCN kan bearbeta tjänsthuvuden (Net Service Headers, eller NSH) som finns i VXLAN-paket. Detta är användbart för att skapa tjänstkedjor. Till exempel om du avser att skicka viss typ av paket via en rutt som skiljer sig från den som föreslås av standardroutingprotokollet. Innan de lämnar nätverket måste de passera genom en enhet (brandvägg, etc.). För detta räcker det att konfigurera en tjänstkedja som innehåller de nödvändiga reglerna. Genom denna mekanism kan du till exempel konfigurera säkerhetspolicyer, men det finns även andra användningsområden.
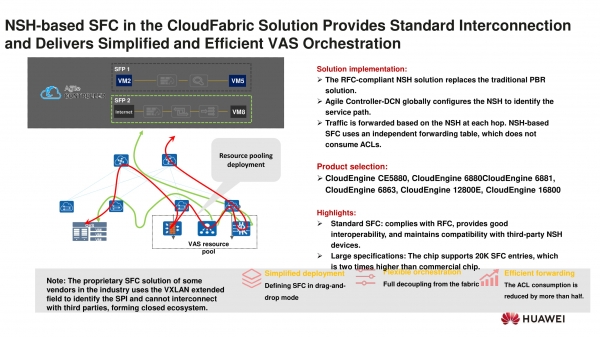
I diagrammet visas tydligt hur RFC-kompatibla tjänstkedjor baserade på NSH fungerar, samt en lista över de hårdvaruaggregat som stödjer dem.
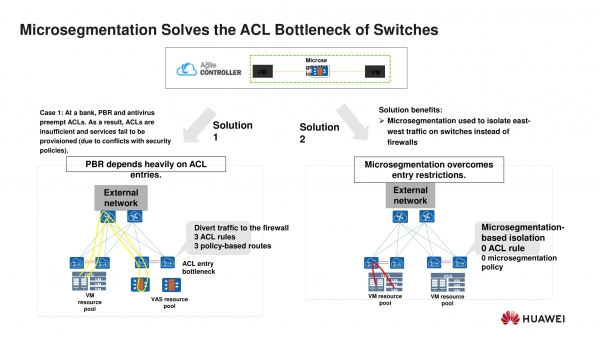
Möjligheterna med Huaweis lösningar för skapande av tjänstkedjor kompletteras med verktyg för mikrosegregering — en metod för nätverkssäkerhet som innebär isolering av säkerhetssegment ner till enskilda arbetsbelastningselement. Att kringgå 'flaskhalsen' i åtkomstkontrollistor (Access Control List eller ACL) underlättas genom avsaknaden av behovet att manuellt konfigurera ett stort antal ACL.
Intelligent drift
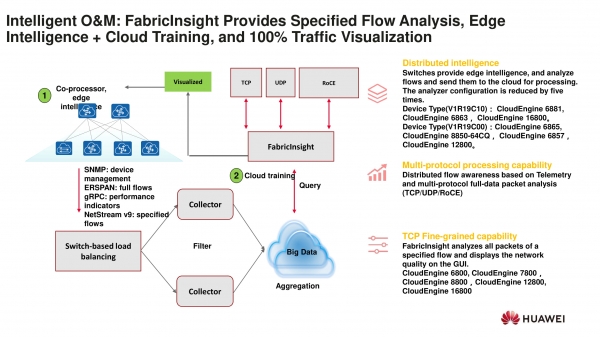
När man går vidare till frågan om nätverksdrift går det inte att undvika att nämna en annan komponent av det övergripande varumärket iMaster NCE — den intelligenta nätverksanalysatorn FabricInsight. Den erbjuder omfattande möjligheter för insamling av telemetri och information om datatrafik i nätverket. Telemetrin samlas in via gRPC och ackumulerar data om passerade, buffrade och förlorade paket. Den andra stora informationsmängden aggregeras genom ERSPAN (Encapsulated Remote Switch Port Analyzer) och ger en bild av datatrafiken i datacentret. I huvudsak handlar det om insamling av TCP-rubriker och volymer av information som överförs under varje TCP-session. Detta kan göras med olika Huawei-enheter — deras lista presenteras i diagrammet.
SNMP och NetStream glöms inte bort, så Huawei använder både gamla och nya mekanismer för att gå från ett nätverk som en "svart låda" till ett nätverk som vi bokstavligen vet allt om.
AI Fabric: smarta nätverk utan förluster
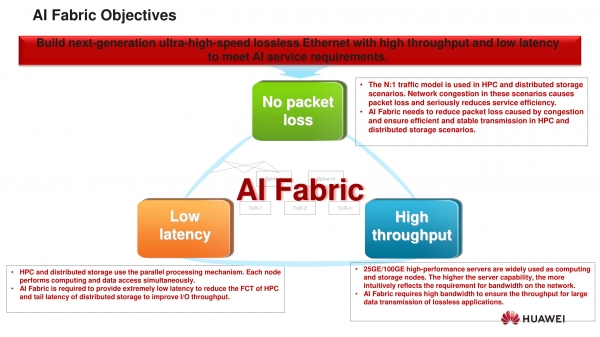
Funktionerna för AI Fabric, som stöds av vår utrustning, syftar till att göra Ethernet till ett högpresterande nätverk med låg latens och utan paketförluster. Detta är nödvändigt för att implementera kärnscenarier för applikationsutplacering i datacentret.
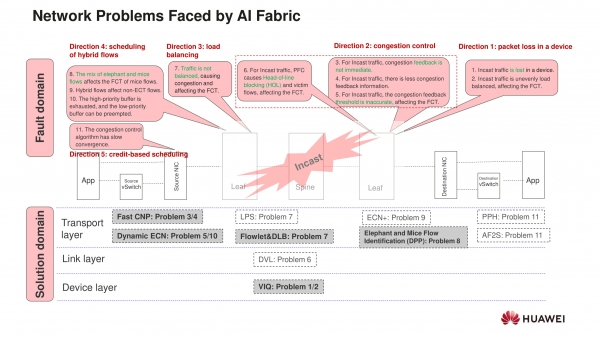
I diagrammet ovan ser vi de problem som kan uppstå vid nätverksdrift:
- paketförlust;
- buffertömmning;
- problemet med optimal nätverksbelastning vid användning av parallella länkar.
Huawei:s utrustning implementerar mekanismer som löser alla dessa problem. Till exempel har teknologin för virtuella inmatningsköer införts på chipnivå, vilket även förhindrar blockering vid ingången (HOL-blockering).
På protokollnivå finns en mekanism för Dynamisk ECN — dynamisk förändring av buffertstorlek, samt Fast CNP — snabb sändning av meddelanden om nätverksproblem till källan.
Jämna ut rättigheterna för strömmar och stöd från teknologin för Dynamisk Paketprioritering (DPP) hjälper till, vilket innebär att korta datapaket från olika strömmar placeras i en separat högprioriterad kö. På så sätt överlever korta paket bättre i en miljö med långa, tunga strömmar.
Det är värt att notera att för att de ovan nämnda mekanismerna ska fungera effektivt måste de stödjas direkt av utrustningen.
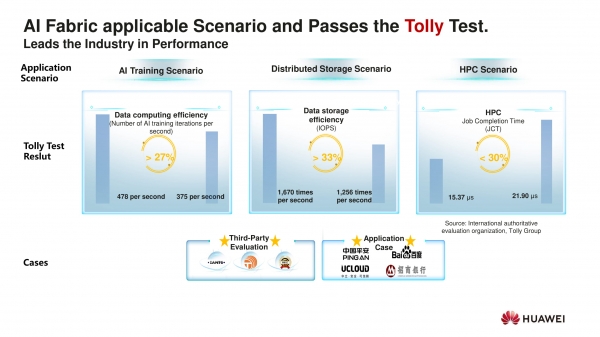
Alla dessa funktioner tillämpas i ett av tre scenarier för användning av Huawei-utrustning:
- vid byggande av artificiell intelligenssystem baserade på distribuerade applikationer;
- vid skapande av distribuerade datalagringssystem;
- vid skapande av system för högpresterande beräkningar (HPC).
Idéer förverkligade i "hårdvara"
Efter att ha diskuterat typiska användningsscenarier för Huawei-lösningar och listat deras huvudsakliga funktioner, går vi direkt till utrustningen.
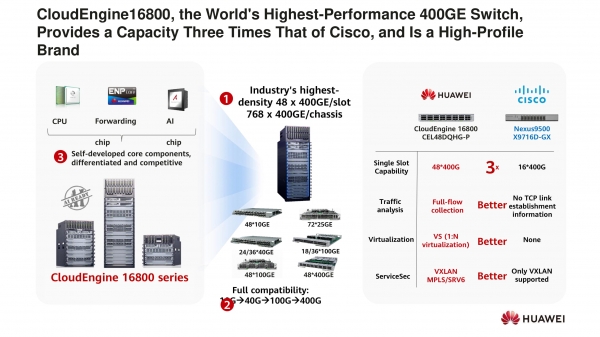
CloudEngine 16800 är en plattform som förutsätter arbete via gränssnitt på 400 Gbit/s. Dess karakteristiska egenskap är, förutom CPU, att ha egna forwarding-chips och en intelligent processor som behövs för att implementera möjligheterna med AI Fabric.
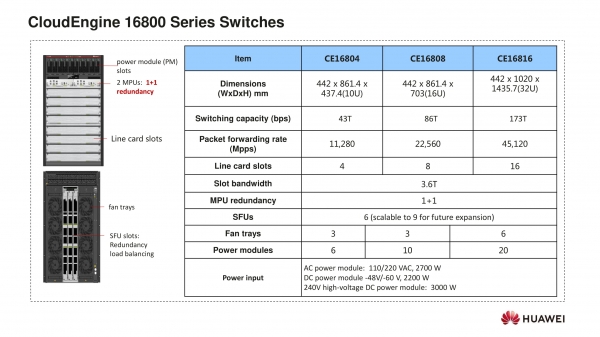
Plattformen är utförd med en klassisk ortogonal arkitektur med ett front-to-back ventilationssystem och levereras med en av tre typer av chassin – för 4 (10U), 8 (16U) eller 16 (32U) platser.
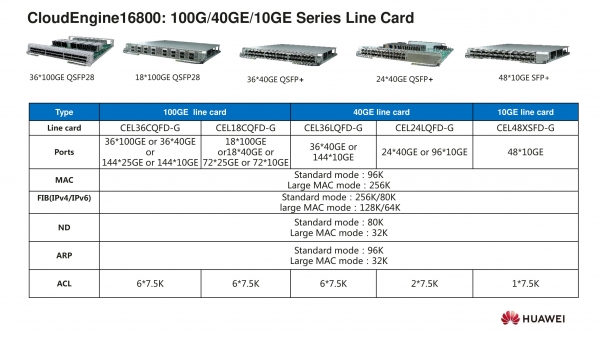
I CloudEngine 16800 kan flera typer av linjära kort användas. Bland dem finns både traditionella 10-gigabit och 40- samt 100-gigabit, inklusive helt nya. Kort med gränssnitt på 25 och 400 Gbit/s planeras för lansering.
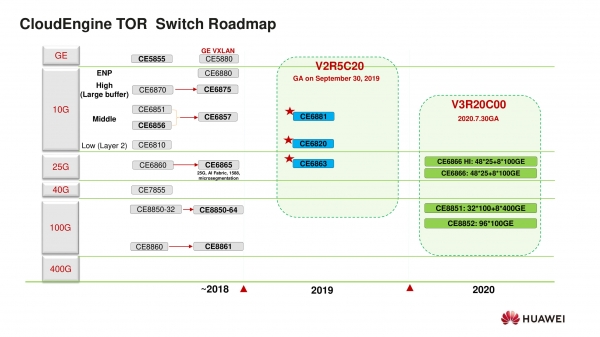
När det gäller ToR (Top of Rack) switchar, så är deras aktuella modeller markerade på tidslinjen ovan. Det största intresset väcker de nya 25-gigabitmodellerna, 100-gigabit switchar med 400-gigabit uplinks, samt högdensitets 100-gigabit med 96 portar.
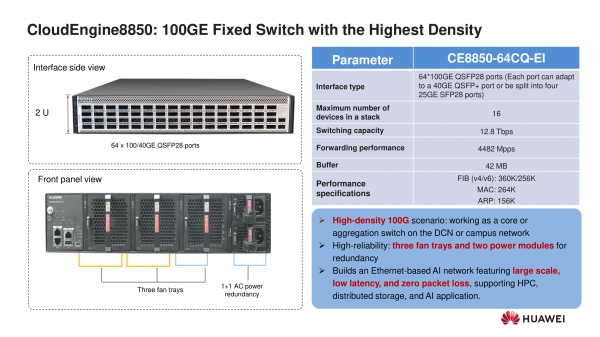
Den huvudsakliga Huawei-switch med fast konfiguration för närvarande är CloudEngine 8850. Denna kommer att ersättas av modellen 8851 med 32 gränssnitt på 100 Gbit/s och åtta gränssnitt på 400 Gbit/s, samt med möjlighet till splittring på 50, 100 eller 200 Gbit/s.
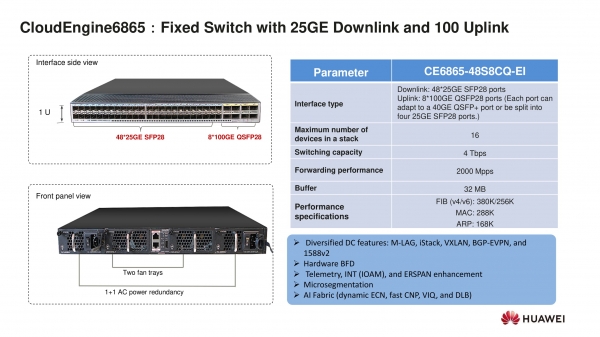
En annan switch med fast konfiguration, CloudEngine 6865, kvarstår för närvarande i Huawei:s aktuella produkter. Detta är en välbeprövad 'arbetshäst' med åtkomst på 10 / 25 Gbit/s och åtta 100-gigabit uplinks. Dessutom stöder den också AI Fabric.
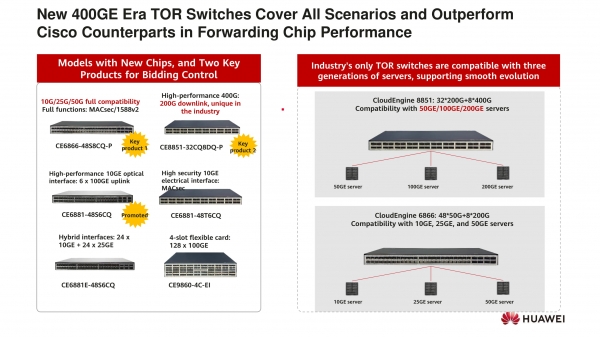
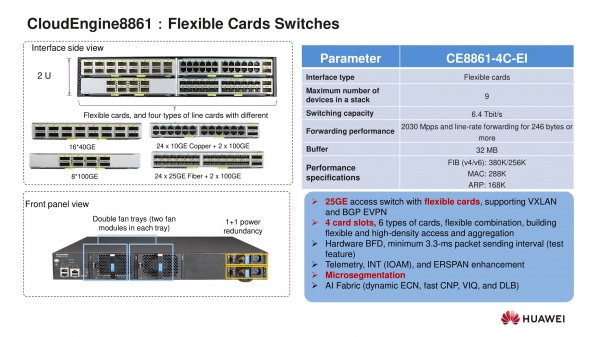
På schemat syns specifikationerna för alla nya modeller av switchar som vi väntar på i de kommande månaderna, om inte veckorna. Viss fördröjning med deras utgivning beror på situationen kring coronaviruset. Frågor om sanktionspressen mot företaget Huawei förblir också aktuella, men alla dessa händelser kan endast påverka lanseringstiderna.
Mer information om Huawei-lösningar och deras tillämpningar finns lätt tillgänglig genom att anmäla sig till våra webbinarier eller genom att kontakta företagets representanter direkt.
***
Vi påminner om att våra experter regelbundet håller webbinarier om Huawei-produkter och de teknologier som används i dem. Listan över kommande webbinarier finns tillgänglig på .
Källa: habr.com
